Recherche SSL
La Recherche SSL est un outil gratuit qui récupère les dates de validité, le type de signature et les informations sur l'autorité émettrice du certificat SSL/TLS associé à un hôte et à un port donnés.
Que vérifie une recherche de certificat SSL ?
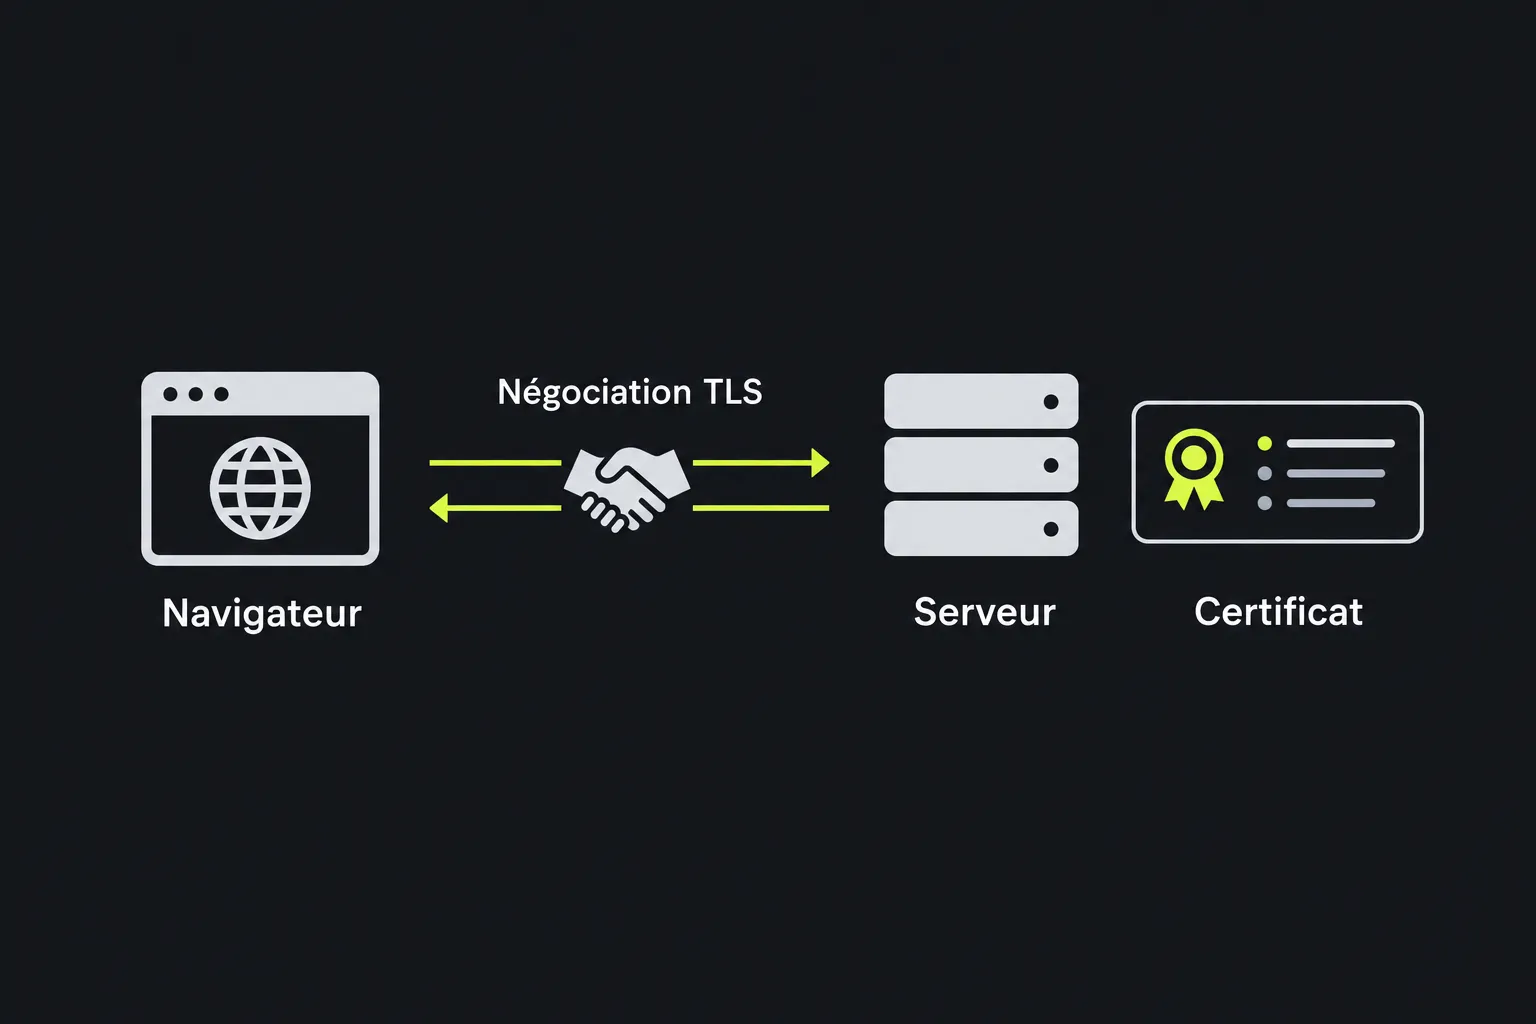
Elle examine le certificat présenté par un serveur lorsqu'un client établit une connexion sécurisée avec l'hôte et le port sélectionnés. Le certificat est envoyé pendant la négociation TLS, avant tout échange du contenu habituel d'une page HTTPS.
Le terme SSL reste très répandu, même si les connexions sécurisées actuelles utilisent généralement TLS. La plupart des certificats de serveur respectent la norme X.509 et associent une clé publique à une ou plusieurs identités. Lorsqu'un certificat est délivré par une autorité de certification, celle-ci le signe numériquement. Les clients peuvent ainsi vérifier son émetteur et détecter toute modification non autorisée lors de la validation du chemin de certification.
Comment utiliser la Recherche SSL ?
Saisis le nom d'hôte du serveur dans Hôte et le port réseau concerné dans Port, puis lance la recherche.
- Utilise un nom d'hôte comme www.example.co.uk, sans chemin de page, chaîne de requête ni fragment.
- Indique le port sur lequel le service sécurisé est à l'écoute. Le port 443 est habituellement utilisé pour HTTPS, mais un autre service peut employer un port différent.
- Compare les informations du certificat obtenu avec le nom d'hôte et le déploiement auxquels tu pensais accéder.
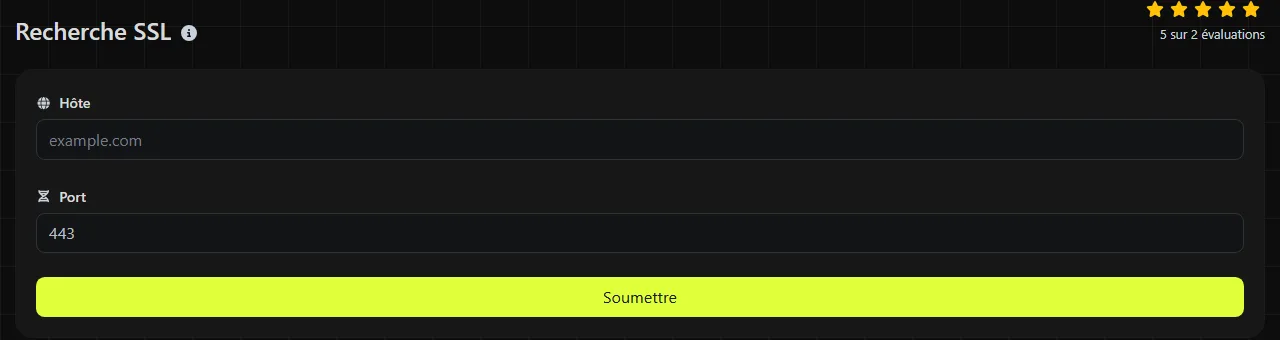
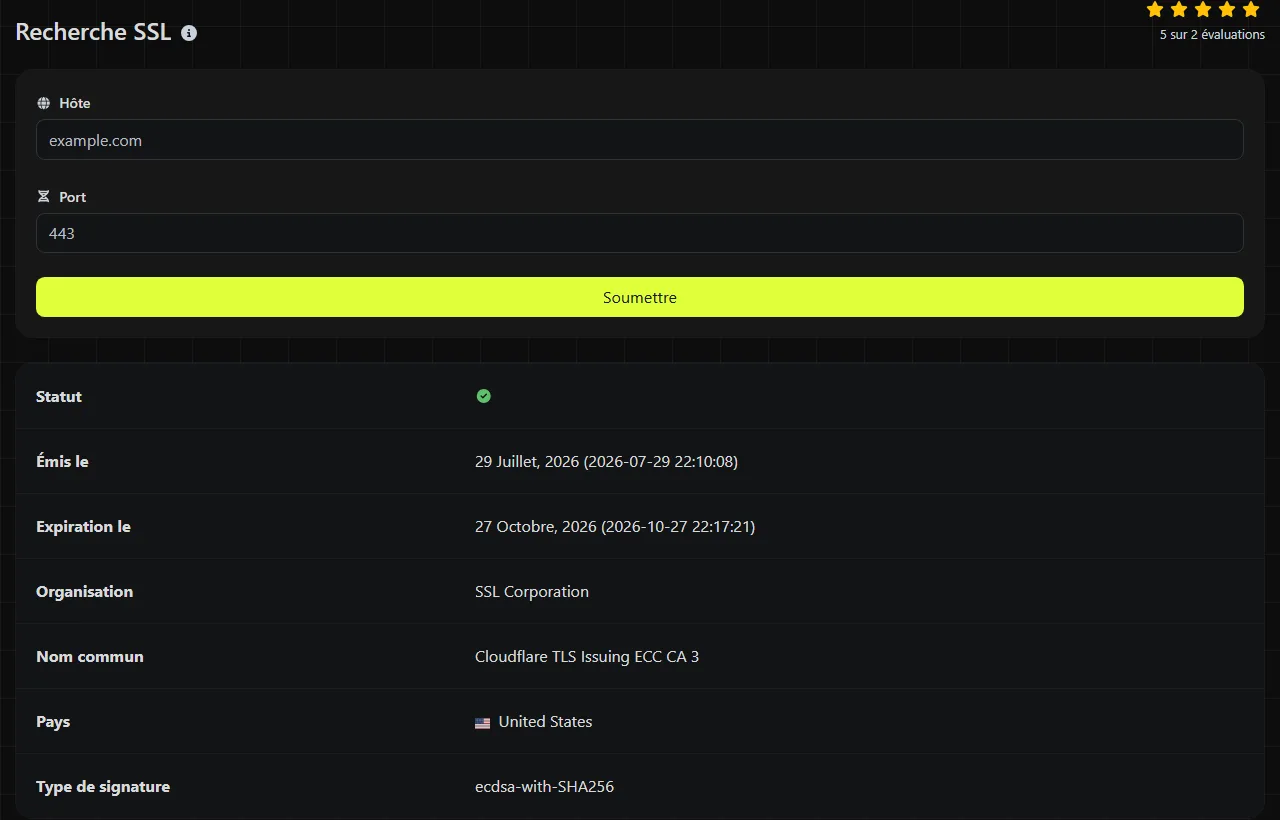
Par exemple, une recherche réussie pour www.example.co.uk sur le port 443 renvoie cinq champs de certificat libellés. Une vérification du même hôte sur le port 8443 cible un autre point de terminaison de service et peut donc renvoyer un certificat différent.
Un nom d'hôte ne peut contenir ni espace ni chemin d'URL. Les points et les traits d'union sont des caractères courants dans les noms d'hôte. Les noms accentués ou écrits dans un alphabet non latin sont représentés dans le DNS sous leur forme IDNA, souvent appelée Punycode. Un nom d'hôte ou un port vide ne permet pas d'identifier un point de terminaison, et un port TCP doit être un nombre compris entre 1 et 65535. Même très longs, les noms doivent respecter les limites du DNS, notamment un maximum de 63 octets par libellé.
La Recherche SSL s'exécute sur le serveur. Le nom d'hôte et le port saisis sont transmis au serveur via HTTPS et ne sont pas stockés.
Comment interpréter le résultat du certificat SSL ?
Commence par lire les dates, puis consulte les champs relatifs à l'organisation et au nom commun pour identifier l'autorité de certification qui a délivré le certificat. Le type de signature fournit une information technique complémentaire.
| Champ du résultat | Ce qu'il indique |
|---|---|
| Organisation | L'organisation de l'autorité qui a délivré le certificat, par exemple Google Trust Services ou Let's Encrypt. Il ne s'agit pas du nom de l'entreprise propriétaire du site. |
| Nom commun | Le nom commun du certificat de l'autorité émettrice, souvent le libellé d'une autorité de certification intermédiaire comme WE1 ou R11. Ce n'est pas le nom d'hôte du site. Les noms propres au site figurent dans le sujet du certificat et ses Subject Alternative Names, que ce résultat ne renvoie pas. |
| Délivré le | La valeur notBefore du certificat, qui marque le début de sa période de validité. Elle est généralement présentée comme une date de délivrance, même si X.509 la définit comme une limite de validité. Un certificat renouvelé récemment doit normalement afficher une date récente correspondante. |
| Expire le | La fin de la période de validité. Passé ce moment, les clients peuvent refuser le certificat. |
| Type de signature | L'algorithme utilisé pour signer le certificat, par exemple une signature RSA ou ECDSA basée sur SHA-256. Il ne s'agit pas du chiffrement négocié pour une connexion donnée. |
Ces champs ne permettent pas d'établir que le certificat est entièrement fiable. Une validation complète tient également compte des Subject Alternative Names, de la chaîne de certificats, de l'autorité émettrice, de l'état de révocation et de l'horloge du client. Le champ relatif à l'organisation ne suffit pas à prouver qui exploite un site web.
Résoudre les problèmes courants
- Le renouvellement semble avoir échoué. Si un nouveau certificat a été configuré dans Nginx ou Apache, mais que l'ancienne date d'expiration s'affiche toujours, vérifie que le service a bien été rechargé et que chaque serveur derrière l'équilibreur de charge dispose des nouveaux fichiers.
- Un avertissement de certificat est apparu après une modification du DNS. Compare les dates et l'autorité émettrice renvoyées avec le certificat attendu sur l'ancienne et la nouvelle plateforme d'hébergement. Un émetteur différent peut indiquer que le nom d'hôte pointe encore vers le serveur précédent.
- Un CDN ou un proxy présente le mauvais certificat. Des services comme Cloudflare peuvent terminer la connexion TLS séparément du serveur d'origine. Vérifie le nom d'hôte public et le port au lieu de supposer que les visiteurs reçoivent le certificat du serveur d'origine.
Il est également possible de vérifier un service de messagerie qui utilise implicitement TLS sur le port sélectionné. En revanche, les services qui nécessitent une commande STARTTLS propre au protocole avant la négociation, ce qui est fréquent pour SMTP sur les ports 25 et 587, peuvent ne pas fonctionner avec une recherche générique de certificat. Cette recherche ne permet pas non plus de diagnostiquer des problèmes d'acheminement sans rapport avec le certificat, concernant les enregistrements MX, SPF, DKIM, les files d'attente de messages ou les destinataires refusés.
Pourquoi l'ancien certificat apparaît-il encore après un renouvellement ?
Après un renouvellement, l'ancien certificat reste généralement visible parce que le service web n'a pas été rechargé, qu'un serveur d'un déploiement distribué n'a pas reçu les nouveaux fichiers, ou qu'un noeud de CDN ou d'équilibreur de charge présente toujours le certificat précédent. Si le renouvellement a coïncidé avec une modification du DNS ou de l'hébergement, des réponses DNS mises en cache peuvent également diriger la recherche vers un ancien point de terminaison.
Les certificats eux-mêmes ne se propagent pas par le DNS. Les enregistrements DNS possèdent une durée de vie, et les résolveurs récursifs peuvent conserver une ancienne réponse jusqu'à l'expiration du cache. Comme cette recherche s'exécute sur un serveur, son résolveur peut disposer d'une réponse en cache différente de celle de ton ordinateur portable, du réseau de ton bureau ou de ta connexion mobile.
Les équilibreurs de charge et les points de présence d'un CDN peuvent produire un effet similaire. Un noeud peut présenter le nouveau certificat tandis qu'un autre affiche encore l'ancien. Note les adresses IP résolues, répète les vérifications après la période de cache DNS concernée et, si possible, examine la configuration de chaque serveur principal ou point de présence.
Questions fréquentes
La Recherche SSL affiche-t-elle la chaîne de certificats ?
Non. Les champs renvoyés n'incluent ni les certificats intermédiaires, ni le chemin de confiance jusqu'à la racine, ni les détails sur l'émetteur, ni les informations de révocation. Pour examiner la chaîne complète, utilise la visionneuse de certificats d'un navigateur ou un client TLS en ligne de commande.
Peut-on vérifier un certificat générique ?
Oui. La recherche récupère le certificat présenté par le serveur, y compris un certificat générique correspondant à un nom comme *.example.co.uk. Le nom générique lui-même figure dans les champs de sujet du certificat. Il n'apparaît donc pas dans les champs de ce résultat, qui sont centrés sur l'émetteur, mais les dates et le type de signature décrivent bien le certificat présenté. Un certificat générique ne correspond normalement qu'à un seul niveau de nom d'hôte. Il peut donc couvrir shop.example.co.uk, mais pas checkout.shop.example.co.uk.
Un certificat SSL permet-il d'identifier le propriétaire d'un site ?
Non. De nombreux certificats confirment le contrôle d'un domaine sans nommer une organisation juridique. Pour obtenir des informations sur l'enregistrement du domaine ou le propriétaire du réseau, la Recherche Whois et la Recherche d'IP couvrent d'autres aspects de l'enquête.
Pourquoi un autre outil affiche-t-il une date de délivrance ou d'expiration différente ?
Les valeurs de validité X.509 correspondent à des heures précises, mais les outils peuvent les afficher en UTC ou les convertir dans un autre fuseau horaire. Une conversion autour de minuit peut décaler la date calendaire d'un jour en avant ou en arrière, même si l'horodatage sous-jacent est identique.
Cet outil peut-il renouveler ou réparer un certificat expiré ?
Non. Il récupère uniquement les informations du certificat. Le renouvellement doit être effectué auprès de l'autorité de certification, dans le panneau de gestion de l'hébergement ou avec un client automatisé de certificats. Il faut ensuite installer le certificat et, si nécessaire, recharger le service.
Dernières vérifications
Lorsque tu examines un avertissement, note le nom d'hôte exact, le port, les dates renvoyées et l'autorité émettrice. Vérifie séparément le DNS, confirme le certificat installé sur chaque serveur et examine la chaîne complète si les dates semblent correctes, mais que les navigateurs signalent toujours une erreur.
Outils similaires
Utilisez l'outil de recherche inversée d'IP pour trouver rapidement et facilement le domaine ou l'hôte associé à une adresse IP.
Utilisez notre outil de recherche DNS pour trouver rapidement les enregistrements DNS A, AAAA, CNAME, MX, NS, TXT, SOA de n'importe quel hôte et obtenir des informations détaillées.
L'outil de recherche d'IP de Digily Link fournit des informations détaillées sur toute adresse IP. Utilisez ce service en ligne gratuit pour obtenir des données IP complètes.
Outils populaires
Créez votre propre signature personnalisée et téléchargez-la facilement avec notre outil de génération de signatures pour des signatures électroniques personnalisées.
Calculez la taille de n'importe quel texte en octets (B), kilooctets (KB) ou mégaoctets (MB) à l'aide de notre outil de calcul de taille de texte.
Utilisez l'outil de recherche inversée d'IP pour trouver rapidement et facilement le domaine ou l'hôte associé à une adresse IP.
Utilisez notre outil de ping pour vérifier rapidement et efficacement le statut et le temps de réponse de n'importe quel site web, serveur ou port.
L'outil de recherche d'IP de Digily Link fournit des informations détaillées sur toute adresse IP. Utilisez ce service en ligne gratuit pour obtenir des données IP complètes.
Générez instantanément votre lien WhatsApp gratuit avec notre générateur de liens WhatsApp. Ajoutez un message personnalisé et lancez des discussions en un clic, sans connexion ni code.