एसएसएल लुकअप
एसएसएल लुकअप एक मुफ़्त टूल है, जो दिए गए होस्ट और पोर्ट के SSL/TLS सर्टिफ़िकेट की वैधता की तारीखें, सिग्नेचर का प्रकार और जारी करने वाली अथॉरिटी की जानकारी दिखाता है।
SSL सर्टिफ़िकेट लुकअप क्या जांचता है?
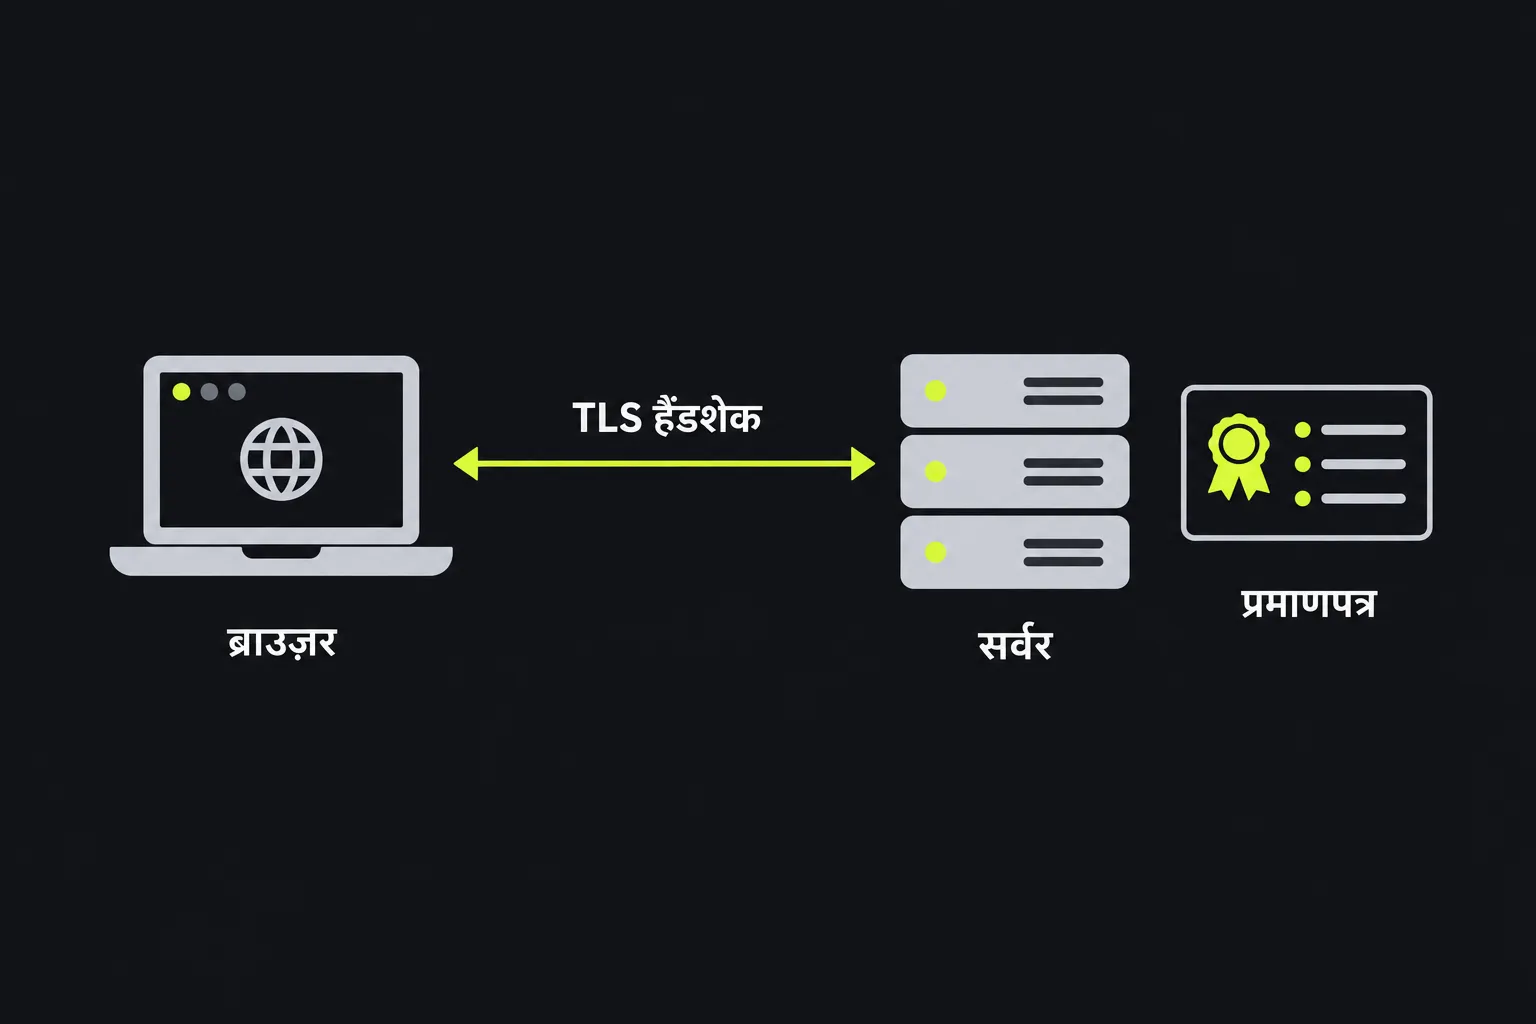
जब कोई क्लाइंट चुने गए होस्ट और पोर्ट से सुरक्षित कनेक्शन शुरू करता है, तब यह टूल सर्वर की ओर से पेश किए गए सर्टिफ़िकेट की जांच करता है। सर्टिफ़िकेट TLS हैंडशेक के दौरान भेजा जाता है, यानी सामान्य HTTPS पेज सामग्री का आदान-प्रदान शुरू होने से पहले।
SSL नाम अब भी आम तौर पर इस्तेमाल होता है, हालांकि आज के सुरक्षित कनेक्शन सामान्यतः TLS का उपयोग करते हैं। अधिकतर सर्वर सर्टिफ़िकेट X.509 मानक का पालन करते हैं और एक सार्वजनिक कुंजी को एक या अधिक पहचानों से जोड़ते हैं। CA से जारी सर्टिफ़िकेट पर सर्टिफ़िकेट अथॉरिटी डिजिटल हस्ताक्षर करती है। इससे क्लाइंट सर्टिफ़िकेट-पाथ वैलिडेशन के दौरान जारीकर्ता की पुष्टि कर सकते हैं और बिना अनुमति किए गए बदलाव का पता लगा सकते हैं।
एसएसएल लुकअप का इस्तेमाल कैसे करें?
Host में सर्वर का होस्टनेम और Port में संबंधित नेटवर्क पोर्ट डालें, फिर लुकअप चलाएं।
- www.example.co.uk जैसा होस्टनेम डालें। इसमें पेज पाथ, क्वेरी स्ट्रिंग या फ़्रैगमेंट शामिल न करें।
- वही पोर्ट डालें जिस पर सुरक्षित सेवा चल रही है। HTTPS के लिए आम तौर पर पोर्ट 443 इस्तेमाल होता है, लेकिन दूसरी सेवा किसी अन्य पोर्ट पर चल सकती है।
- मिले हुए सर्टिफ़िकेट विवरण की तुलना उस होस्टनेम और डिप्लॉयमेंट से करें जिस तक आप पहुंचने की उम्मीद कर रहे थे।
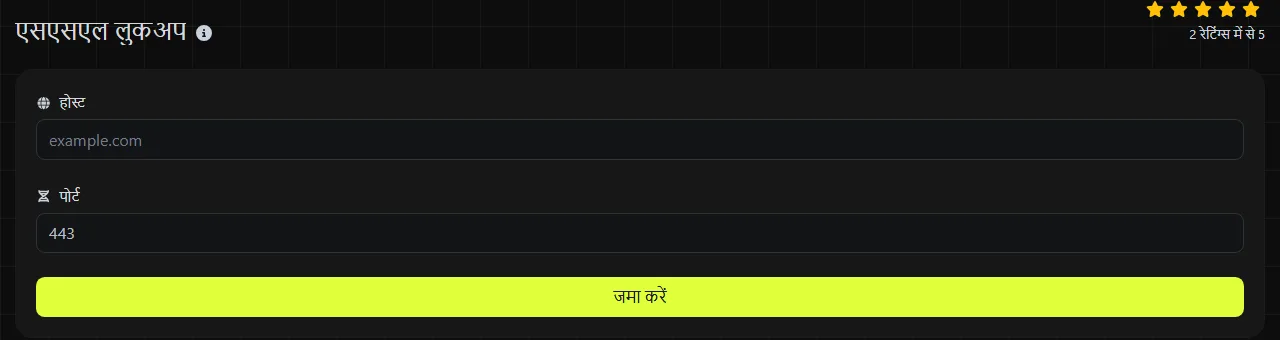
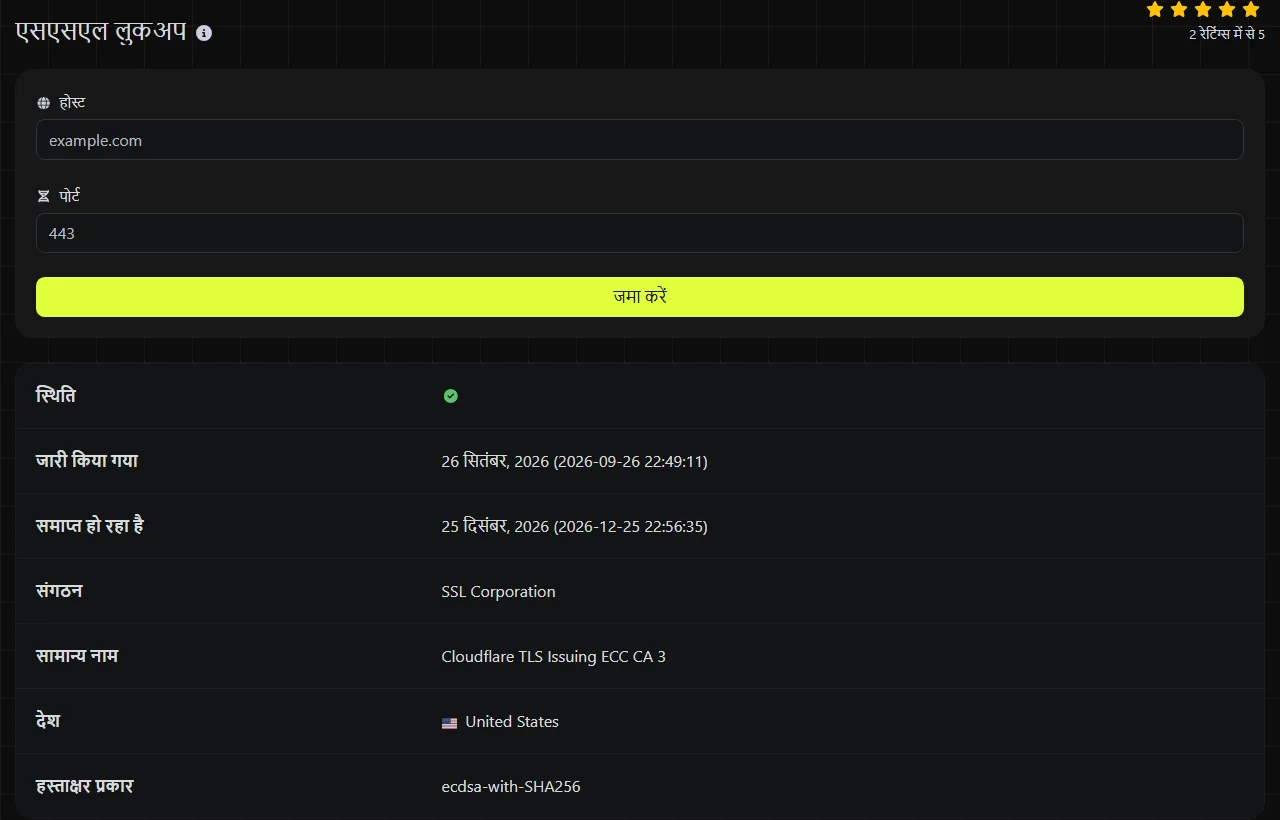
उदाहरण के लिए, पोर्ट 443 पर www.example.co.uk का सफल लुकअप सर्टिफ़िकेट के पांच लेबल वाले फ़ील्ड लौटाता है। उसी होस्ट को पोर्ट 8443 पर जांचने से किसी दूसरे सर्विस एंडपॉइंट से संपर्क होता है, इसलिए वहां अलग सर्टिफ़िकेट मिल सकता है।
होस्टनेम में स्पेस या URL पाथ नहीं हो सकते। डॉट और हाइफ़न होस्टनेम के सामान्य वर्ण हैं। उच्चारण चिह्न वाले या गैर-लैटिन नाम DNS में उनके IDNA रूप में दिखाए जाते हैं, जिसे अक्सर Punycode कहा जाता है। खाली होस्टनेम या पोर्ट किसी एंडपॉइंट की पहचान नहीं करता। TCP पोर्ट 1 से 65535 के बीच की संख्या होना चाहिए। बहुत लंबे नामों को भी DNS सीमाओं का पालन करना होता है, जिसमें हर लेबल के लिए अधिकतम 63 ऑक्टेट की सीमा शामिल है।
एसएसएल लुकअप सर्वर पर चलता है। आपके होस्ट और पोर्ट इनपुट HTTPS के ज़रिए सर्वर तक भेजे जाते हैं और संग्रहीत नहीं किए जाते।
SSL सर्टिफ़िकेट का नतीजा कैसे समझें?
पहले तारीखें देखें। फिर संगठन और कॉमन नेम फ़ील्ड से पहचानें कि सर्टिफ़िकेट किस सर्टिफ़िकेट अथॉरिटी ने जारी किया है। सिग्नेचर का प्रकार सहायक तकनीकी जानकारी देता है।
| नतीजे का फ़ील्ड | इससे क्या पता चलता है |
|---|---|
| Organization | सर्टिफ़िकेट जारी करने वाली अथॉरिटी का संगठन, जैसे Google Trust Services या Let's Encrypt। यह वेबसाइट के मालिक की कंपनी का नाम नहीं है। |
| Common name | जारी करने वाली अथॉरिटी के सर्टिफ़िकेट का कॉमन नेम। यह अक्सर WE1 या R11 जैसा कोई इंटरमीडिएट CA लेबल होता है। यह साइट का होस्टनेम नहीं है। साइट के अपने नाम सर्टिफ़िकेट के सब्जेक्ट और Subject Alternative Names में होते हैं, जिन्हें यह नतीजा नहीं दिखाता। |
| Issued on | सर्टिफ़िकेट का notBefore मान, जो इसकी वैधता अवधि की शुरुआत बताता है। इसे आम तौर पर जारी होने की तारीख के रूप में दिखाया जाता है, हालांकि X.509 इसे वैधता की सीमा के रूप में परिभाषित करता है। हाल ही में रिन्यू किए गए सर्टिफ़िकेट की तारीख भी सामान्यतः उतनी ही हाल की होनी चाहिए। |
| Expiring on | वैधता अवधि का अंत। इस समय के बाद क्लाइंट सर्टिफ़िकेट को अस्वीकार कर सकते हैं। |
| Signature type | सर्टिफ़िकेट पर हस्ताक्षर करने के लिए इस्तेमाल किया गया एल्गोरिदम, जैसे SHA-256 पर आधारित RSA या ECDSA सिग्नेचर। यह किसी व्यक्तिगत कनेक्शन के लिए तय किए गए साइफ़र से अलग होता है। |
इन फ़ील्ड से यह साबित नहीं होता कि सर्टिफ़िकेट पूरी तरह भरोसेमंद है। पूरी वैलिडेशन में Subject Alternative Names, सर्टिफ़िकेट चेन, जारी करने वाली अथॉरिटी, रिवोकेशन स्थिति और क्लाइंट की घड़ी भी देखी जाती है। केवल संगठन वाला फ़ील्ड इस बात का प्रमाण नहीं है कि वेबसाइट कौन चलाता है।
आम समस्याएं और उनकी जांच
- लगता है कि रिन्यूअल सफल नहीं हुआ। अगर Nginx या Apache को नया सर्टिफ़िकेट देने के बाद भी पुरानी समाप्ति तारीख दिखाई दे रही है, तो जांचें कि सेवा को रीलोड किया गया है और हर लोड-बैलेंस्ड सर्वर पर नई फ़ाइलें मौजूद हैं।
- DNS बदलने के बाद सर्टिफ़िकेट चेतावनी दिखाई दी। मिली हुई तारीखों और जारी करने वाली अथॉरिटी की तुलना पुराने और नए होस्टिंग प्लेटफ़ॉर्म पर अपेक्षित सर्टिफ़िकेट से करें। अलग जारीकर्ता यह संकेत दे सकता है कि होस्टनेम अब भी पुराने सर्वर पर रिज़ॉल्व हो रहा है।
- CDN या प्रॉक्सी गलत सर्टिफ़िकेट दिखा रहा है। Cloudflare जैसी सेवाएं ओरिजिन सर्वर से अलग TLS समाप्त कर सकती हैं। यह मानने के बजाय कि विज़िटर को ओरिजिन का सर्टिफ़िकेट ही मिलता है, सार्वजनिक होस्टनेम और पोर्ट की जांच करें।
चुने गए पोर्ट पर इम्प्लिसिट TLS इस्तेमाल करने वाली मेल सेवा को भी जांचा जा सकता है। जिन सेवाओं में हैंडशेक से पहले प्रोटोकॉल-विशिष्ट STARTTLS कमांड देना पड़ता है, जैसे पोर्ट 25 और 587 पर आम SMTP सेवाएं, वे सामान्य सर्टिफ़िकेट लुकअप के साथ काम नहीं कर सकतीं। यह लुकअप MX रिकॉर्ड, SPF, DKIM, संदेश कतारों या अस्वीकार किए गए प्राप्तकर्ताओं से जुड़ी अलग डिलीवरी समस्याओं का निदान भी नहीं कर सकता।
रिन्यूअल के बाद भी पुराना सर्टिफ़िकेट क्यों दिख रहा है?
रिन्यूअल के बाद पुराना सर्टिफ़िकेट आम तौर पर इसलिए दिखता है क्योंकि वेब सेवा रीलोड नहीं हुई, वितरित डिप्लॉयमेंट के किसी सर्वर को नई फ़ाइलें नहीं मिलीं, या CDN अथवा लोड-बैलेंसर का कोई नोड अब भी पिछला सर्टिफ़िकेट पेश कर रहा है। अगर रिन्यूअल के साथ DNS या होस्टिंग भी बदली गई थी, तो कैश किए गए DNS उत्तर लुकअप को किसी पुराने एंडपॉइंट पर भेज सकते हैं।
सर्टिफ़िकेट स्वयं DNS के ज़रिए प्रसारित नहीं होते। DNS रिकॉर्ड में टाइम-टू-लिव मान होते हैं और रिकर्सिव रिज़ॉल्वर पुराना उत्तर तब तक रख सकते हैं, जब तक उसका कैश समाप्त नहीं हो जाता। यह लुकअप सर्वर पर चलता है, इसलिए इसके रिज़ॉल्वर में मौजूद कैश किया हुआ उत्तर आपके लैपटॉप, दफ़्तर के नेटवर्क या मोबाइल कनेक्शन के उत्तर से अलग हो सकता है।
लोड बैलेंसर और CDN एज लोकेशन भी ऐसा ही प्रभाव पैदा कर सकते हैं। एक नोड नया सर्टिफ़िकेट पेश कर सकता है, जबकि दूसरा अब भी पुराना सर्टिफ़िकेट दिखा रहा हो। रिज़ॉल्व हुए IP पते दर्ज करें, संबंधित DNS कैश अवधि के बाद जांच दोहराएं और जहां संभव हो, हर बैकएंड या एज कॉन्फ़िगरेशन देखें।
अक्सर पूछे जाने वाले सवाल
क्या एसएसएल लुकअप सर्टिफ़िकेट चेन की जानकारी भी दिखाता है?
नहीं। लौटाए गए फ़ील्ड में इंटरमीडिएट सर्टिफ़िकेट, रूट ट्रस्ट पाथ, जारीकर्ता का विवरण या रिवोकेशन जानकारी शामिल नहीं होती। पूरी चेन देखने के लिए ब्राउज़र का सर्टिफ़िकेट व्यूअर या TLS कमांड-लाइन क्लाइंट इस्तेमाल करें।
क्या इससे वाइल्डकार्ड सर्टिफ़िकेट जांच सकते हैं?
हां। लुकअप सर्वर की ओर से पेश किया गया कोई भी सर्टिफ़िकेट प्राप्त करता है, जिसमें *.example.co.uk जैसे नाम का वाइल्डकार्ड सर्टिफ़िकेट भी शामिल है। वाइल्डकार्ड नाम सर्टिफ़िकेट के सब्जेक्ट फ़ील्ड में होता है, इसलिए वह जारीकर्ता पर केंद्रित इन नतीजे वाले फ़ील्ड में नहीं दिखता। फिर भी तारीखें और सिग्नेचर का प्रकार पेश किए गए सर्टिफ़िकेट की जानकारी देते हैं। वाइल्डकार्ड सामान्यतः होस्टनेम के एक स्तर से मेल खाता है। इसलिए यह shop.example.co.uk को कवर कर सकता है, लेकिन checkout.shop.example.co.uk को नहीं।
क्या SSL सर्टिफ़िकेट से वेबसाइट के मालिक का पता चलता है?
नहीं। कई सर्टिफ़िकेट किसी कानूनी संगठन का नाम बताए बिना केवल डोमेन पर नियंत्रण की पुष्टि करते हैं। डोमेन पंजीकरण या नेटवर्क के स्वामित्व की जानकारी के लिए Whois लुकअप और आईपी लुकअप जांच के अलग-अलग हिस्सों में काम आते हैं।
दूसरा चेकर जारी होने या समाप्ति की अलग तारीख क्यों दिखाता है?
X.509 वैधता मान सटीक समय दर्शाते हैं, जबकि अलग-अलग चेकर उन्हें UTC में दिखा सकते हैं या किसी दूसरे टाइम ज़ोन में बदल सकते हैं। आधी रात के आसपास समय बदलने पर कैलेंडर की तारीख एक दिन पहले या बाद की दिख सकती है, भले ही मूल टाइमस्टैम्प समान हो।
क्या यह टूल समाप्त हो चुके सर्टिफ़िकेट को रिन्यू या ठीक कर सकता है?
नहीं। यह केवल सर्टिफ़िकेट का विवरण प्राप्त करता है। रिन्यूअल सर्टिफ़िकेट अथॉरिटी, होस्टिंग कंट्रोल पैनल या ऑटोमेटेड सर्टिफ़िकेट क्लाइंट के ज़रिए पूरा करना होगा। इसके बाद सर्टिफ़िकेट इंस्टॉल करें और जहां ज़रूरी हो, सेवा रीलोड करें।
अंतिम जांच
किसी चेतावनी की जांच करते समय सटीक होस्टनेम, पोर्ट, मिली हुई तारीखें और जारी करने वाली अथॉरिटी दर्ज करें। DNS की अलग से जांच करें, हर सर्वर पर इंस्टॉल सर्टिफ़िकेट की पुष्टि करें और अगर तारीखें सही होने के बावजूद ब्राउज़र त्रुटि दिखा रहे हों, तो पूरी सर्टिफ़िकेट चेन की जांच करें।
समान उपकरण
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
हमारे DNS लुकअप टूल का उपयोग करके किसी भी होस्ट के A, AAAA, CNAME, MX, NS, TXT, SOA DNS रिकॉर्ड्स को जल्दी से खोजें और विस्तृत जानकारी प्राप्त करें।
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
लोकप्रिय उपकरण
हमारे हस्ताक्षर जनरेटर टूल के साथ अपनी खुद की कस्टम हस्ताक्षर बनाएं और आसानी से डाउनलोड करें।
हमारे टेक्स्ट साइज कैलकुलेटर टूल का उपयोग करके किसी भी टेक्स्ट का आकार बाइट्स (B), किलोबाइट्स (KB), या मेगाबाइट्स (MB) में गणना करें।
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
हमारे पिंग टूल का उपयोग करके किसी भी वेबसाइट, सर्वर, या पोर्ट की स्थिति और प्रतिक्रिया समय को जल्दी और कुशलता से जांचें।
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
हमारे WhatsApp लिंक जनरेटर से तुरंत अपना मुफ्त WhatsApp लिंक बनाएं। एक कस्टम संदेश जोड़ें और एक क्लिक में चैट शुरू करें, लॉग इन या कोडिंग की आवश्यकता नहीं।