Pesquisa de SSL
A Pesquisa de SSL é uma ferramenta gratuita que consulta as datas de validade, o tipo de assinatura e os dados da autoridade emissora de um certificado SSL/TLS para um host e uma porta específicos.
O que uma pesquisa de certificado SSL verifica?
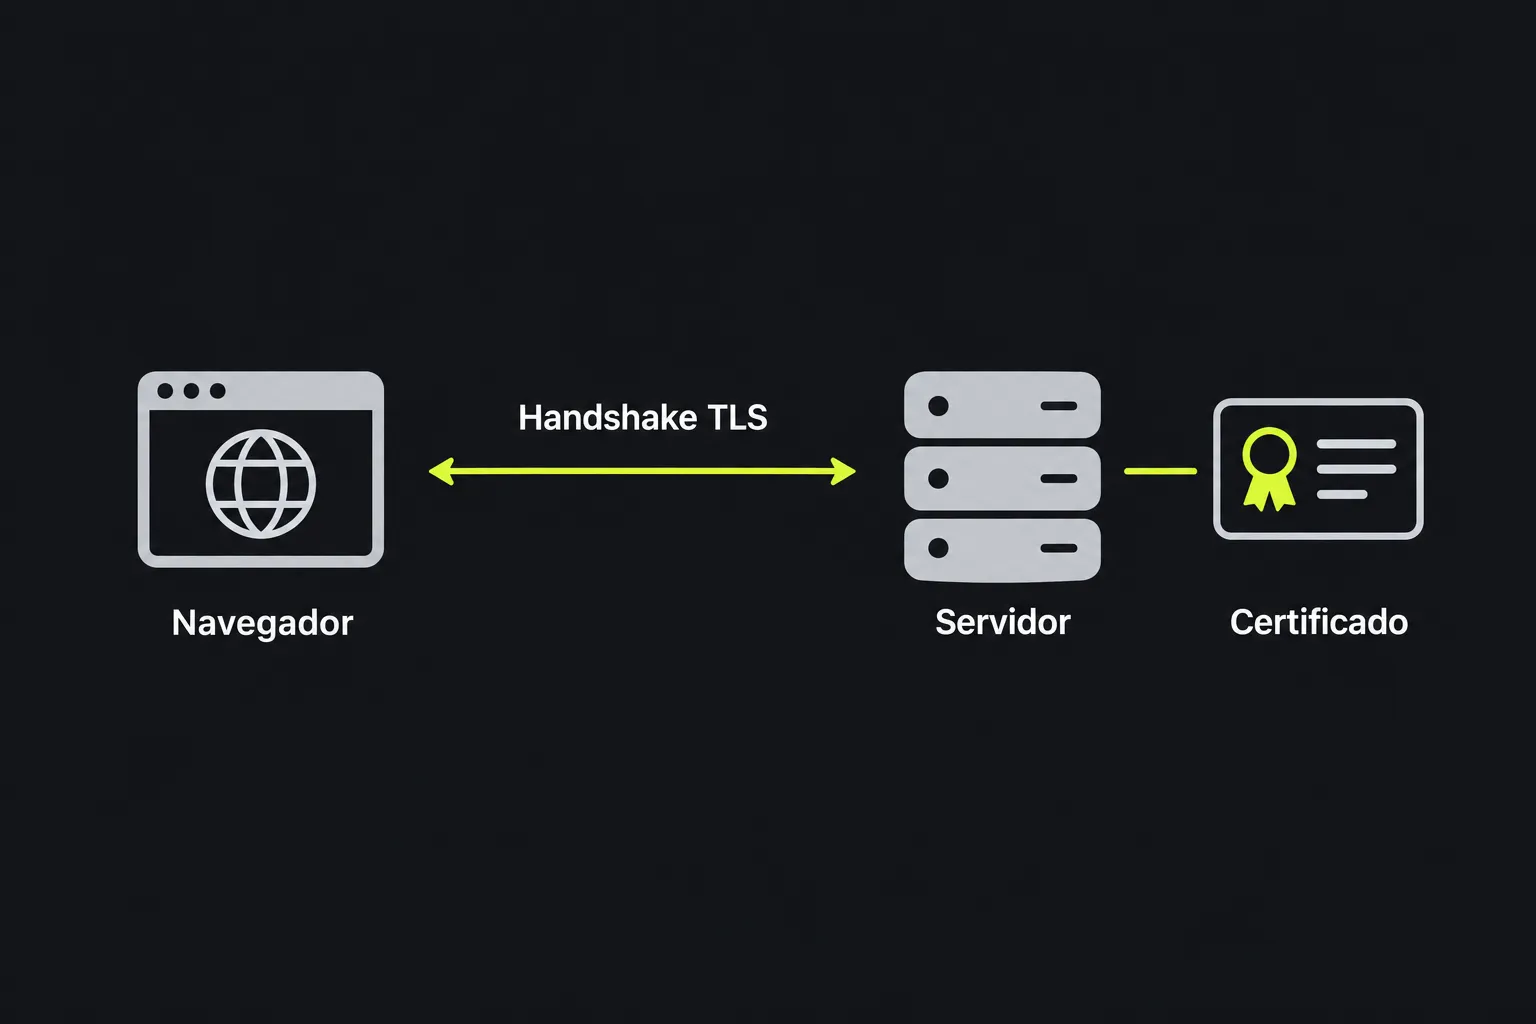
Ela verifica o certificado apresentado pelo servidor quando um cliente inicia uma conexão segura com o host e a porta selecionados. O certificado é enviado durante o handshake TLS, antes da troca do conteúdo normal de uma página HTTPS.
Embora SSL ainda seja um termo muito usado, atualmente as conexões seguras costumam utilizar TLS. A maioria dos certificados de servidor segue o padrão X.509 e vincula uma chave pública a uma ou mais identidades. Quando o certificado é emitido por uma autoridade certificadora, essa autoridade o assina digitalmente para que os clientes possam verificar quem o emitiu e detectar alterações não autorizadas durante a validação da cadeia de certificados.
Como usar a Pesquisa de SSL?
Informe o nome do servidor em Host e a porta de rede correspondente em Porta. Depois, execute a pesquisa.
- Use um nome de host como www.example.co.uk, sem caminho de página, string de consulta ou fragmento.
- Use a porta em que o serviço seguro está ativo. A porta 443 é a convencional para HTTPS, mas outros serviços podem usar portas diferentes.
- Compare os dados do certificado retornado com o nome do host e o ambiente que você esperava acessar.
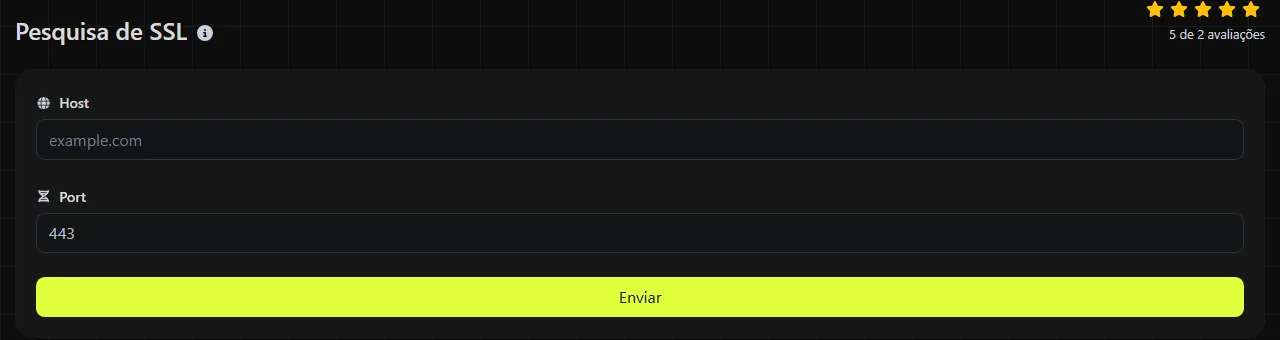
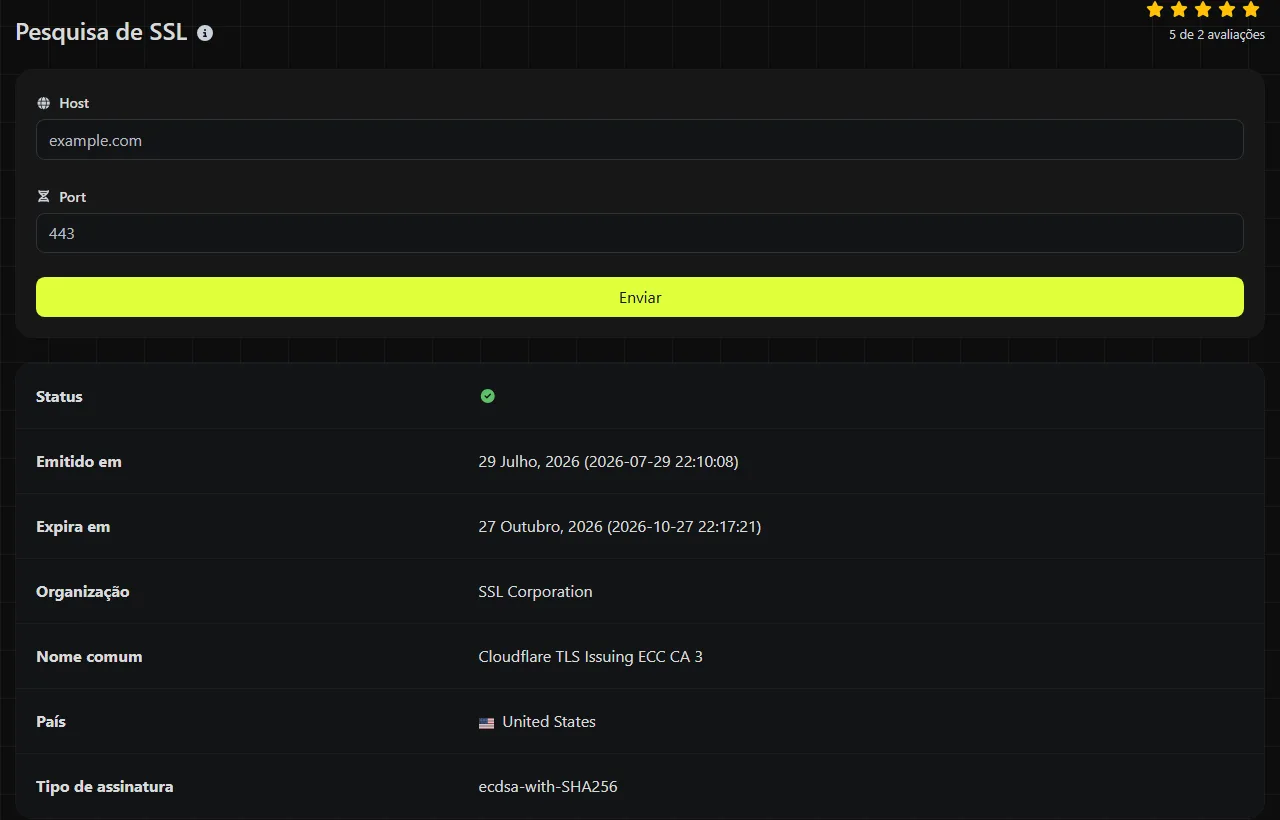
Por exemplo, uma consulta bem-sucedida de www.example.co.uk na porta 443 retorna cinco campos identificados do certificado. Já uma consulta ao mesmo host na porta 8443 acessa outro endpoint de serviço e, por isso, pode retornar um certificado diferente.
Nomes de host não podem conter espaços nem caminhos de URL. Pontos e hífens são caracteres comuns nesses nomes. Já nomes com acentos ou caracteres não latinos são representados no DNS pelo formato IDNA, muitas vezes chamado de Punycode. Um nome de host ou uma porta em branco não identifica um endpoint, e uma porta TCP deve ser um número entre 1 e 65535. Nomes muito longos também precisam respeitar os limites do DNS, incluindo o máximo de 63 octetos por rótulo.
A Pesquisa de SSL é executada no servidor. Os dados de host e porta são enviados ao servidor por HTTPS e não são armazenados.
Como interpretar o resultado do certificado SSL?
Comece pelas datas. Depois, consulte os campos de organização e nome comum para identificar a autoridade certificadora que emitiu o certificado. O tipo de assinatura fornece informações técnicas complementares.
| Campo do resultado | O que ele informa |
|---|---|
| Organização | A organização da autoridade emissora do certificado, como Google Trust Services ou Let's Encrypt. Não é o nome da empresa proprietária do site. |
| Nome comum | O nome comum do certificado da autoridade emissora, geralmente um identificador de autoridade certificadora intermediária, como WE1 ou R11. Não é o nome do host do site. Os nomes do próprio site ficam no assunto e nos Nomes Alternativos do Assunto do certificado, que não são exibidos neste resultado. |
| Emitido em | O valor notBefore do certificado, que marca o início do período de validade. Ele costuma ser apresentado como a data de emissão, embora o padrão X.509 o defina como um limite de validade. Em geral, um certificado renovado recentemente deve ter uma data igualmente recente. |
| Expira em | O fim do período de validade. Após esse momento, os clientes podem rejeitar o certificado. |
| Tipo de assinatura | O algoritmo usado para assinar o certificado, como uma assinatura RSA ou ECDSA baseada em SHA-256. Ele não é o mesmo que a cifra negociada para uma conexão específica. |
Esses campos não comprovam que o certificado é totalmente confiável. Uma validação completa também considera os Nomes Alternativos do Assunto, a cadeia de certificados, a autoridade emissora, o status de revogação e o relógio do cliente. O campo de organização, por si só, não comprova quem opera um site.
Soluções para problemas comuns
- A renovação parece ter falhado. Se um novo certificado foi configurado no Nginx ou Apache, mas a data de expiração antiga continua aparecendo, verifique se o serviço foi recarregado e se todos os servidores com balanceamento de carga receberam os novos arquivos.
- Um alerta de certificado apareceu depois de uma alteração no DNS. Compare as datas e a autoridade emissora retornadas com o certificado esperado nas plataformas de hospedagem antiga e nova. Uma autoridade diferente pode indicar que o nome do host ainda está sendo resolvido para o servidor anterior.
- Uma CDN ou um proxy exibe o certificado errado. Serviços como Cloudflare podem encerrar o TLS separadamente do servidor de origem. Verifique o nome de host público e a porta, sem presumir que os visitantes recebem o certificado da origem.
Também é possível verificar um serviço de e-mail que use TLS implícito na porta selecionada. Serviços que exigem um comando STARTTLS específico do protocolo antes do handshake, algo comum no SMTP nas portas 25 e 587, podem não funcionar em uma consulta genérica de certificado. Essa pesquisa também não diagnostica falhas de entrega não relacionadas, como problemas com registros MX, SPF, DKIM, filas de mensagens ou destinatários rejeitados.
Por que o certificado antigo ainda aparece após a renovação?
Depois de uma renovação, o certificado antigo geralmente continua aparecendo porque o serviço web não foi recarregado, um dos servidores de um ambiente distribuído ainda não recebeu os novos arquivos ou algum nó da CDN ou do balanceador de carga continua apresentando o certificado anterior. Se a renovação ocorreu junto com uma mudança de DNS ou hospedagem, respostas de DNS armazenadas em cache também podem direcionar a consulta para um endpoint antigo.
Os certificados não se propagam pelo DNS. Os registros DNS têm valores de tempo de vida, e os resolvedores recursivos podem manter uma resposta anterior até o cache expirar. Como essa pesquisa é executada em um servidor, o resolvedor usado por ela pode ter uma resposta em cache diferente daquela do seu notebook, da rede do escritório ou da conexão móvel.
Balanceadores de carga e pontos de presença de CDN podem produzir um efeito semelhante. Um nó pode apresentar o novo certificado enquanto outro ainda exibe o antigo. Registre os endereços IP resolvidos, repita as verificações após o período correspondente do cache DNS e, quando possível, examine a configuração de cada servidor de backend ou ponto de presença.
Perguntas frequentes
A Pesquisa de SSL mostra a cadeia de certificados?
Não. Os campos retornados não incluem os certificados intermediários, o caminho até a raiz de confiança, os detalhes do emissor nem as informações de revogação. Quando precisar examinar a cadeia completa, use o visualizador de certificados do navegador ou um cliente TLS de linha de comando.
Dá para verificar um certificado curinga?
Sim. A pesquisa recupera qualquer certificado apresentado pelo servidor, inclusive um certificado curinga para um nome como *.example.co.uk. O nome curinga fica nos campos de assunto do certificado, portanto não aparece nos campos deste resultado, que são voltados para o emissor. Mesmo assim, as datas e o tipo de assinatura descrevem o certificado apresentado. Normalmente, um curinga corresponde a apenas um nível do nome de host. Por isso, pode abranger shop.example.co.uk, mas não checkout.shop.example.co.uk.
Um certificado SSL identifica o dono do site?
Não. Muitos certificados confirmam o controle de um domínio sem identificar uma organização legal. Para obter informações sobre o registro do domínio ou a propriedade da rede, use a Consulta de Whois e a Consulta de IP, que tratam de partes diferentes da investigação.
Por que outra ferramenta mostra datas diferentes de emissão ou expiração?
Os valores de validade do X.509 representam horários exatos, mas as ferramentas podem exibi-los em UTC ou convertê-los para outro fuso horário. Uma conversão próxima da meia-noite pode fazer a data parecer um dia anterior ou posterior, mesmo quando o timestamp subjacente é o mesmo.
Esta ferramenta renova ou corrige um certificado expirado?
Não. Ela apenas consulta os dados do certificado. A renovação deve ser feita pela autoridade certificadora, pelo painel de controle da hospedagem ou por um cliente automatizado de certificados. Depois, é necessário instalar o certificado e recarregar o serviço, quando aplicável.
Verificações finais
Ao investigar um alerta, anote o nome de host exato, a porta, as datas retornadas e a autoridade emissora. Verifique o DNS separadamente, confirme o certificado instalado em cada servidor e inspecione a cadeia completa se as datas parecerem corretas, mas os navegadores continuarem informando um erro.
Ferramentas semelhantes
Use a ferramenta de consulta reversa de IP para encontrar de forma rápida e fácil o domínio ou host associado a qualquer endereço IP.
Use nossa ferramenta de consulta DNS para localizar rapidamente os registros DNS A, AAAA, CNAME, MX, NS, TXT e SOA de qualquer host e obter informações detalhadas.
A ferramenta de consulta de IP do Digily Link fornece informações detalhadas sobre qualquer endereço IP. Use este serviço online gratuito para obter dados completos de IP.
Ferramentas populares
Gere facilmente sua própria assinatura personalizada e faça o download com facilidade.
Obtenha o tamanho de um texto em Bytes (B), Kilobytes (KB) ou Megabytes (MB).
Use a ferramenta de consulta reversa de IP para encontrar de forma rápida e fácil o domínio ou host associado a qualquer endereço IP.
Use nossa ferramenta de ping para verificar de forma rápida e eficiente o status e o tempo de resposta de qualquer site, servidor ou porta.
A ferramenta de consulta de IP do Digily Link fornece informações detalhadas sobre qualquer endereço IP. Use este serviço online gratuito para obter dados completos de IP.
Gere instantaneamente seu link gratuito do WhatsApp com nosso gerador de links. Adicione uma mensagem personalizada e inicie conversas com um clique, sem login nem programação.