SSL证书查询
SSL证书查询是一款免费工具,可查询指定主机和端口所提供的 SSL/TLS 证书,包括有效期、签名类型和颁发机构详情。
SSL 证书查询会检查什么?
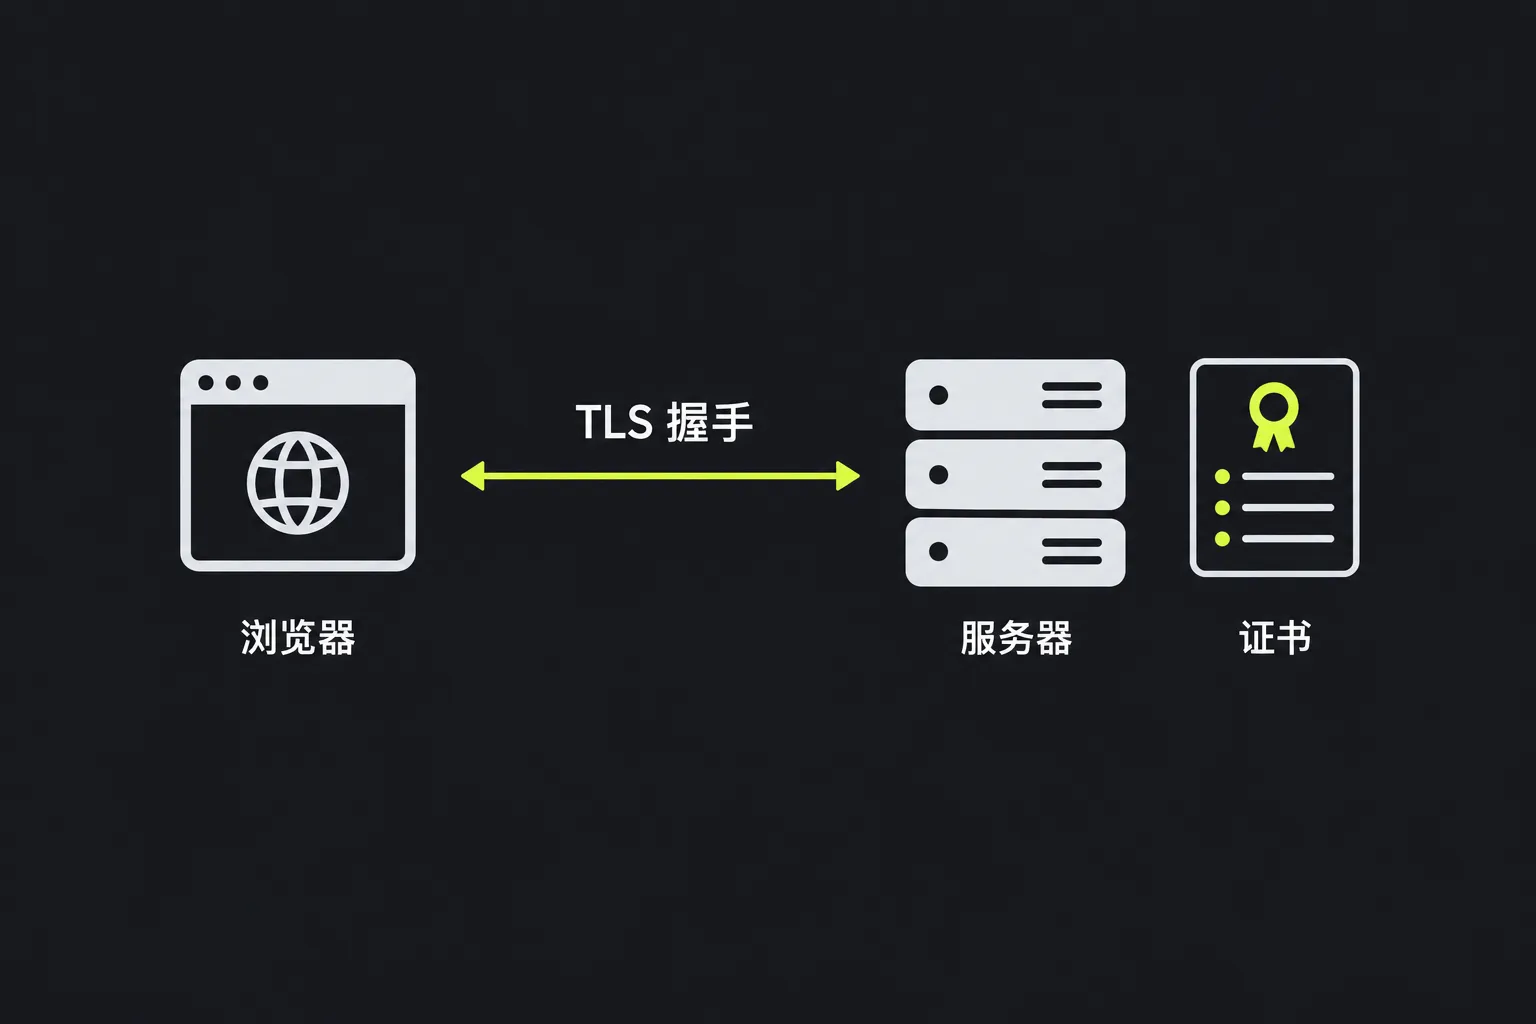
当客户端开始与所选主机和端口建立安全连接时,工具会检查服务器提供的证书。证书会在 TLS 握手期间发送,此时尚未开始传输常规的 HTTPS 页面内容。
虽然目前的安全连接通常使用 TLS,但人们仍普遍沿用 SSL 这一称呼。大多数服务器证书遵循 X.509 标准,将公钥与一个或多个身份绑定。对于 CA 颁发的证书,证书颁发机构会进行数字签名,使客户端能够在验证证书路径时确认颁发者,并检测未经授权的篡改。
如何查询 SSL 证书?
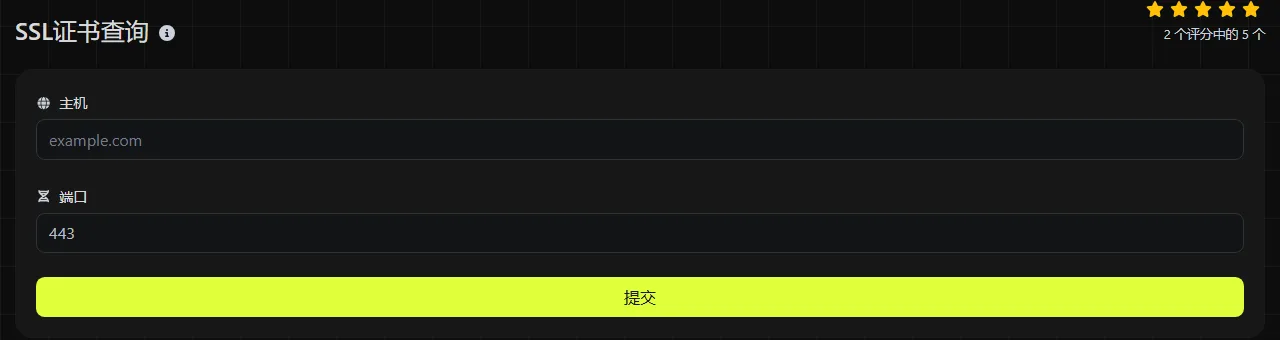
在 Host 中输入服务器主机名,在 Port 中输入对应的网络端口,然后开始查询。
- 输入类似 www.example.co.uk 的主机名,不要包含页面路径、查询字符串或片段标识符。
- 输入安全服务正在监听的端口。HTTPS 通常使用 443 端口,但其他服务也可能使用不同端口。
- 将返回的证书详情与你预期访问的主机名和部署环境进行核对。
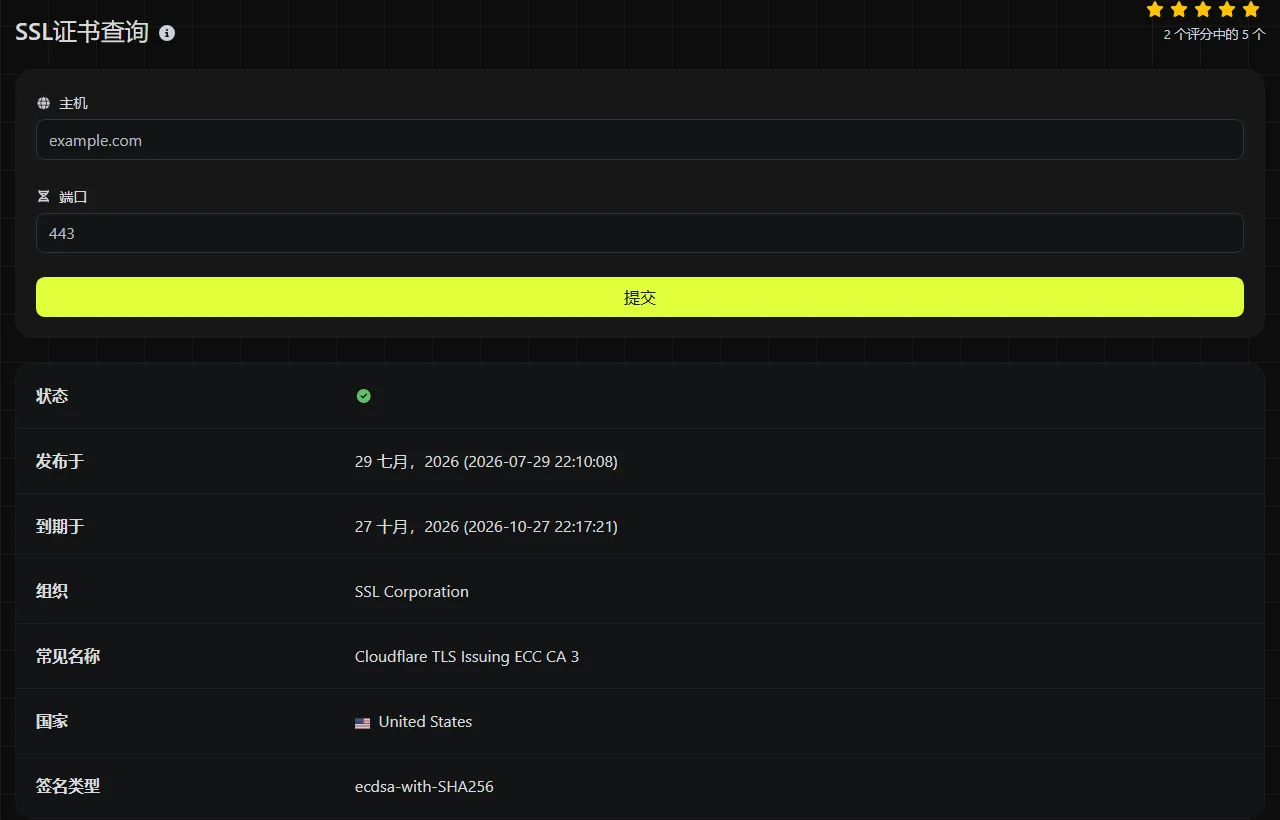
例如,成功查询 www.example.co.uk 的 443 端口后,会返回五个带标签的证书字段。如果改查同一主机的 8443 端口,访问的就是另一个服务端点,因此可能返回不同的证书。
主机名不能包含空格或 URL 路径。点号和连字符是常见的主机名字符,而带重音符号或非拉丁文字的名称会在 DNS 中以 IDNA 格式表示,这种格式通常称为 Punycode。主机名或端口为空时无法确定具体端点,TCP 端口必须是 1 到 65535 之间的数字。较长的名称仍须符合 DNS 限制,包括每个标签最多 63 个八位字节。
SSL证书查询在服务器端运行。你输入的主机和端口会通过 HTTPS 发送到服务器,但不会被存储。
如何解读 SSL 证书查询结果?
先查看日期,再结合组织和通用名称字段确认由哪个证书颁发机构签发,签名类型则可作为辅助技术信息。
| 结果字段 | 字段含义 |
|---|---|
| Organization | 证书颁发机构的组织名称,例如 Google Trust Services 或 Let's Encrypt。这里显示的不是网站所有者的公司名称。 |
| Common name | 颁发机构证书的通用名称,通常是 WE1 或 R11 之类的中间 CA 标识。它不是网站的主机名。网站自身的名称位于证书的主体和使用者可选名称中,本查询结果不会返回这些内容。 |
| Issued on | 证书的 notBefore 值,表示有效期的开始时间。它通常显示为颁发日期,但 X.509 将其定义为有效期边界。证书近期续期后,这里通常也应显示相应的近期日期。 |
| Expiring on | 证书有效期的结束时间。超过此时间后,客户端可能会拒绝该证书。 |
| Signature type | 签署证书时使用的算法,例如基于 SHA-256 的 RSA 或 ECDSA 签名。它与单次连接协商出的密码套件并不是一回事。 |
仅凭这些字段不能证明证书完全可信。完整验证还需要考虑使用者可选名称、证书链、颁发机构、吊销状态以及客户端时钟。仅凭组织字段也不能证明网站由谁运营。
常见问题排查
- 证书续期似乎没有生效。 如果已为 Nginx 或 Apache 配置新证书,但查询仍返回旧的到期日期,请确认服务已经重新加载,并检查负载均衡中的每台服务器是否都已获得新文件。
- 更改 DNS 后出现证书警告。 将返回的日期和颁发机构与新旧托管平台上预期使用的证书进行比较。如果颁发者不同,可能说明该主机名仍解析到之前的服务器。
- CDN 或代理显示了错误的证书。 Cloudflare 等服务可能会独立于源服务器终止 TLS 连接。请检查公开访问的主机名和端口,不要想当然地认为访客收到的就是源服务器证书。
如果邮件服务在所选端口使用隐式 TLS,也可以进行查询。某些服务要求先发送特定于协议的 STARTTLS 命令再开始握手,SMTP 的 25 和 587 端口经常采用这种方式,因此通用证书查询可能无法处理。本查询也无法诊断与证书无关的投递故障,例如 MX 记录、SPF、DKIM、消息队列或收件人被拒绝等问题。
为什么续期后仍显示旧证书?
证书续期后仍显示旧证书,通常是因为 Web 服务尚未重新加载、分布式部署中的某台服务器没有收到新文件,或者某个 CDN 或负载均衡节点仍在提供之前的证书。如果续期时还更改了 DNS 或托管平台,缓存的 DNS 结果也可能把查询请求指向旧端点。
证书本身不会通过 DNS 传播。DNS 记录设有生存时间,递归解析器可能会一直保留之前的解析结果,直到缓存过期。由于本查询在服务器端运行,其解析器中的缓存结果可能与你的笔记本电脑、办公网络或移动网络不同。
负载均衡器和 CDN 边缘节点也可能造成类似现象。某个节点可能已经提供新证书,另一个节点却仍在使用旧证书。请记录解析得到的 IP 地址,在相应的 DNS 缓存周期结束后重复检查,并在条件允许时逐一检查各个后端或边缘节点的配置。
常见问题
SSL证书查询能返回证书链信息吗?
不能。返回字段不包括中间证书、根信任路径、颁发者详情或吊销信息。如需检查完整证书链,请使用浏览器的证书查看器或 TLS 命令行客户端。
可以查询通配符证书吗?
可以。工具会获取服务器实际提供的证书,包括用于 *.example.co.uk 这类名称的通配符证书。通配符名称位于证书的主体字段中,因此不会出现在这些以颁发者信息为主的查询结果里,但日期和签名类型仍对应服务器提供的证书。通配符通常只匹配一级主机名,所以可以覆盖 shop.example.co.uk,但不能覆盖 checkout.shop.example.co.uk。
能通过 SSL 证书查出网站所有者吗?
不能。很多证书只确认申请者对域名拥有控制权,并不会注明具体的法人组织。如需查询域名注册信息或网络资源所有权,可以分别使用域名Whois查询和IP地址查询。
为什么其他查询工具显示的颁发日期或到期日期不同?
X.509 有效期值表示的是准确时间,而不同查询工具可能按 UTC 显示,也可能转换到其他时区。若时间转换发生在午夜前后,即使底层时间戳完全相同,日历日期看起来也可能相差一天。
这个工具能续期或修复已过期的证书吗?
不能。它只能获取证书详情。证书续期需要通过证书颁发机构、主机控制面板或自动化证书客户端完成,随后还要安装证书,并在需要时重新加载服务。
最后需要检查什么?
排查警告时,请记录准确的主机名、端口、返回日期和颁发机构。另行检查 DNS,确认每台服务器上安装的证书。如果日期看起来正确,但浏览器仍然报错,请进一步检查完整证书链。