Căutare SSL
Căutare SSL este un instrument gratuit care obține datele de valabilitate, tipul semnăturii și detaliile autorității emitente pentru certificatul SSL/TLS al unei anumite gazde și al unui anumit port.
Ce verifică o căutare a certificatului SSL?
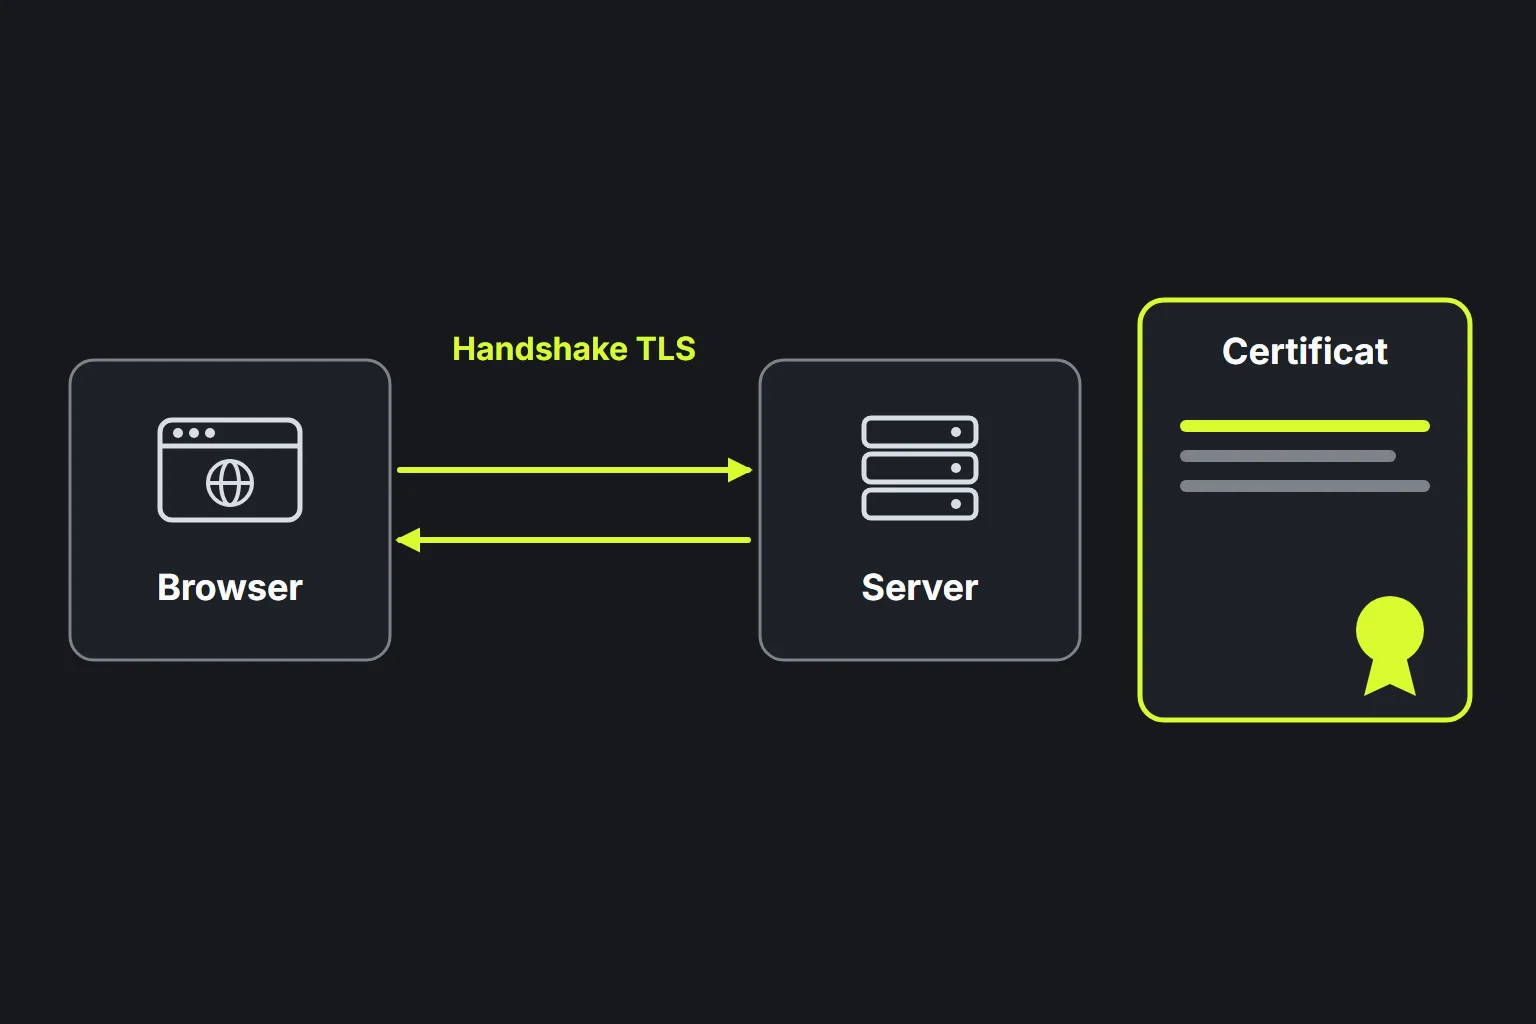
Instrumentul verifică certificatul prezentat de server atunci când un client inițiază o conexiune securizată către gazda și portul selectate. Certificatul este trimis în timpul negocierii TLS, înainte de transmiterea conținutului obișnuit al paginii prin HTTPS.
Denumirea SSL este încă folosită pe scară largă, deși conexiunile securizate actuale utilizează în mod normal TLS. Majoritatea certificatelor de server respectă standardul X.509 și asociază o cheie publică uneia sau mai multor identități. În cazul unui certificat emis de o autoritate de certificare, aceasta îl semnează digital, astfel încât clienții să poată verifica emitentul și să detecteze modificările neautorizate în cadrul validării lanțului de certificare.
Cum folosesc instrumentul Căutare SSL?
Introdu numele de gazdă al serverului în Gazdă și portul de rețea corespunzător în Port, apoi pornește căutarea.
- Folosește un nume de gazdă precum www.example.co.uk, fără calea unei pagini, șir de interogare sau fragment.
- Folosește portul pe care ascultă serviciul securizat. Portul 443 este cel utilizat în mod obișnuit pentru HTTPS, dar alte servicii pot folosi alt port.
- Compară detaliile certificatului returnat cu numele de gazdă și configurația la care te așteptai să ajungi.
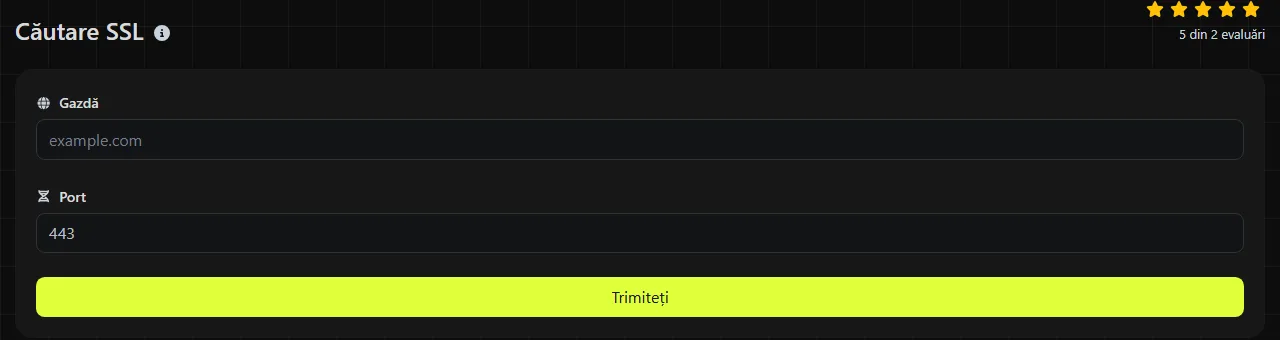
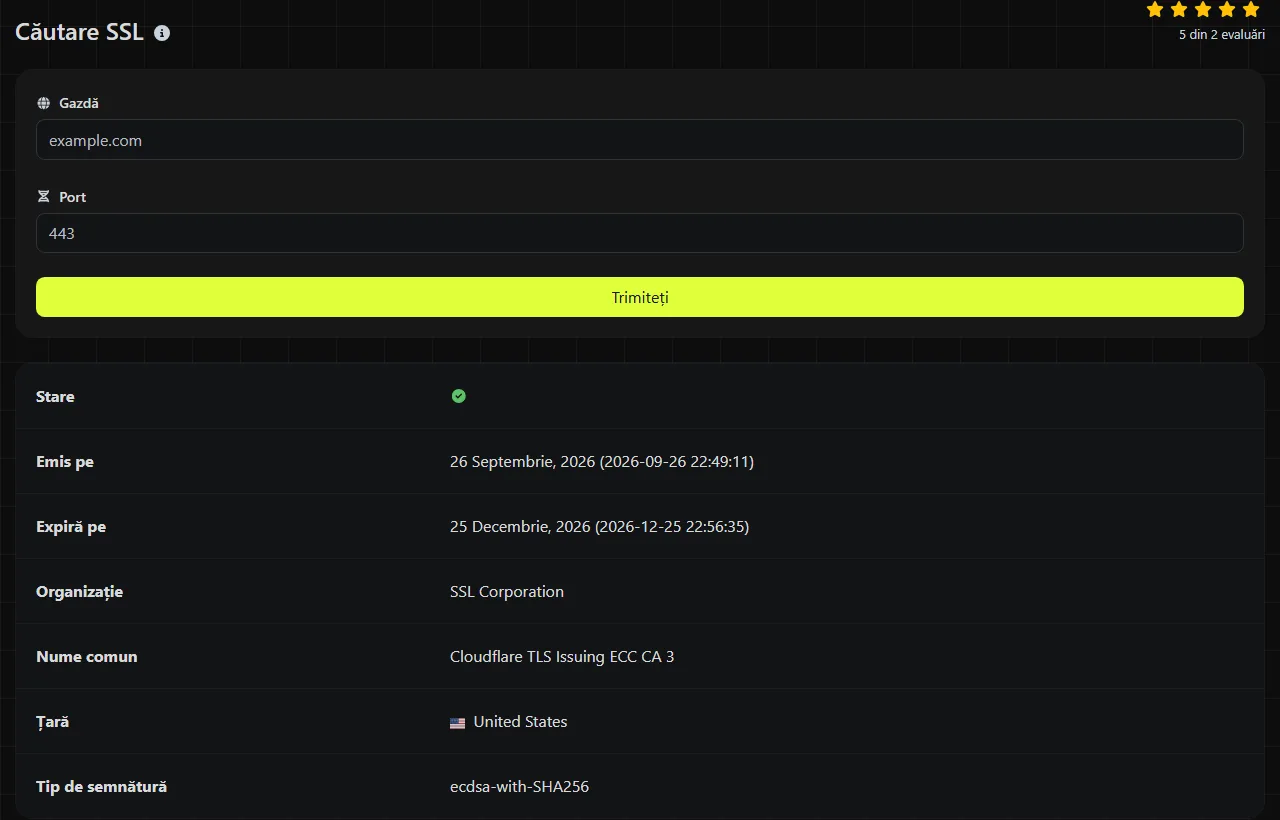
De exemplu, o căutare reușită pentru www.example.co.uk pe portul 443 returnează cinci câmpuri etichetate ale certificatului. Dacă verifici aceeași gazdă pe portul 8443, accesezi un alt punct terminal al serviciului, care poate returna un certificat diferit.
Numele de gazdă nu pot conține spații sau căi URL. Punctele și cratimele sunt caractere obișnuite în numele de gazdă, iar numele cu diacritice sau caractere din alte alfabete sunt reprezentate în DNS în forma lor IDNA, numită adesea Punycode. Un nume de gazdă sau un port necompletat nu identifică un punct terminal, iar un port TCP trebuie să fie un număr între 1 și 65535. Chiar și numele foarte lungi trebuie să respecte limitele DNS, inclusiv limita de 63 de octeți pentru fiecare etichetă.
Căutare SSL rulează pe server. Valorile introduse pentru gazdă și port sunt trimise serverului prin HTTPS și nu sunt stocate.
Cum interpretez rezultatul pentru certificatul SSL?
Verifică mai întâi datele, apoi folosește câmpurile organizației și numelui comun pentru a identifica autoritatea care a emis certificatul. Tipul semnăturii oferă informații tehnice suplimentare.
| Câmp din rezultat | Ce informații oferă |
|---|---|
| Organizație | Organizația autorității care a emis certificatul, de exemplu Google Trust Services sau Let's Encrypt. Nu este numele companiei care deține site-ul. |
| Nume comun | Numele comun din certificatul autorității emitente, adesea o denumire de autoritate de certificare intermediară, precum WE1 sau R11. Nu este numele de gazdă al site-ului. Numele proprii ale site-ului se află în subiectul certificatului și în câmpurile Subject Alternative Names, pe care acest rezultat nu le returnează. |
| Emis la | Valoarea notBefore a certificatului, care marchează începutul perioadei sale de valabilitate. Este prezentată frecvent drept dată a emiterii, deși X.509 o definește ca limită a valabilității. Un certificat reînnoit recent ar trebui, în mod normal, să aibă o dată la fel de recentă. |
| Expiră la | Sfârșitul perioadei de valabilitate. După acest moment, clienții pot respinge certificatul. |
| Tipul semnăturii | Algoritmul folosit pentru semnarea certificatului, de exemplu o semnătură RSA sau ECDSA bazată pe SHA-256. Acesta este diferit de cifrul negociat pentru o anumită conexiune. |
Aceste câmpuri nu demonstrează că certificatul este pe deplin de încredere. O validare completă ia în calcul și câmpurile Subject Alternative Names, lanțul de certificare, autoritatea emitentă, starea revocării și ceasul clientului. Câmpul organizației nu dovedește, de unul singur, cine operează un site.
Situații frecvente și soluții
- Reînnoirea pare să fi eșuat. Dacă în Nginx sau Apache a fost instalat un certificat nou, dar rezultatul arată vechea dată de expirare, verifică dacă serviciul a fost reîncărcat și dacă fiecare server din configurația cu echilibrare a încărcării are fișierele noi.
- După o modificare DNS a apărut un avertisment privind certificatul. Compară datele și autoritatea emitentă din rezultat cu certificatul așteptat pe platformele de găzduire veche și nouă. Un emitent diferit poate indica faptul că numele de gazdă încă se rezolvă la serverul anterior.
- Un CDN sau un proxy afișează certificatul greșit. Servicii precum Cloudflare pot încheia conexiunea TLS separat de serverul de origine. Verifică numele de gazdă public și portul, fără să presupui că vizitatorii primesc certificatul serverului de origine.
Poți verifica și un serviciu de e-mail care folosește TLS implicit pe portul selectat. Este posibil ca serviciile care necesită o comandă STARTTLS specifică protocolului înainte de negociere, situație frecventă pentru SMTP pe porturile 25 și 587, să nu funcționeze cu o căutare generică de certificate. De asemenea, această căutare nu poate diagnostica probleme de livrare fără legătură cu certificatul, care implică înregistrări MX, SPF, DKIM, cozi de mesaje sau destinatari respinși.
De ce apare în continuare certificatul vechi după reînnoire?
După reînnoire, certificatul vechi apare de obicei deoarece serviciul web nu a fost reîncărcat, un server dintr-o configurație distribuită nu a primit fișierele noi sau un nod CDN ori al unui sistem de echilibrare a încărcării prezintă încă certificatul anterior. Dacă reînnoirea a coincis cu o modificare DNS sau cu schimbarea găzduirii, răspunsurile DNS memorate în cache pot direcționa căutarea către un punct terminal mai vechi.
Certificatele nu se propagă prin DNS. Înregistrările DNS au valori ale duratei de viață, iar rezolvoarele recursive pot păstra un răspuns anterior până la expirarea memoriei cache. Deoarece această căutare rulează pe un server, rezolvorul său poate avea în cache un răspuns diferit de cel folosit de laptopul, rețeaua de la birou sau conexiunea ta mobilă.
Sistemele de echilibrare a încărcării și locațiile periferice ale unui CDN pot produce un efect similar. Un nod poate prezenta certificatul nou, în timp ce altul îl prezintă încă pe cel vechi. Notează adresele IP rezolvate, repetă verificările după perioada relevantă de păstrare în cache a datelor DNS și, dacă este posibil, examinează configurația fiecărui server backend sau nod periferic.
Întrebări frecvente
Căutare SSL afișează și lanțul de certificare?
Nu. Câmpurile returnate nu includ certificatele intermediare, calea de încredere până la certificatul rădăcină, detaliile emitentului sau informațiile despre revocare. Când trebuie să examinezi întregul lanț, folosește vizualizatorul de certificate al unui browser sau un client TLS pentru linia de comandă.
Pot verifica un certificat wildcard?
Da. Căutarea preia orice certificat prezentat de server, inclusiv un certificat wildcard pentru un nume precum *.example.co.uk. Numele wildcard se află în câmpurile de subiect ale certificatului, așadar nu apare în câmpurile acestui rezultat, care sunt axate pe emitent. Datele și tipul semnăturii descriu însă certificatul prezentat. În mod normal, un wildcard corespunde unui singur nivel al numelui de gazdă, deci poate acoperi shop.example.co.uk, dar nu și checkout.shop.example.co.uk.
Un certificat SSL arată cine deține site-ul?
Nu. Multe certificate confirmă controlul asupra unui domeniu fără să numească o organizație juridică. Pentru informații despre înregistrarea domeniului sau deținerea rețelei, Căutare Whois și Căutare IP acoperă alte părți ale investigației.
De ce alt instrument afișează o dată diferită de emitere sau expirare?
Valorile de valabilitate X.509 reprezintă momente exacte, dar instrumentele de verificare le pot afișa în UTC sau le pot converti într-un alt fus orar. O conversie în apropierea miezului nopții poate face ca data calendaristică să pară cu o zi mai devreme sau mai târziu, chiar dacă marcajul temporal de bază este același.
Instrumentul poate reînnoi sau repara un certificat expirat?
Nu. Instrumentul doar preia detaliile certificatului. Reînnoirea trebuie efectuată prin autoritatea de certificare, panoul de control al găzduirii sau clientul automat pentru certificate. Apoi, certificatul trebuie instalat, iar serviciul trebuie reîncărcat acolo unde este necesar.
Verificări finale
Când investighezi un avertisment, notează numele de gazdă exact, portul, datele returnate și autoritatea emitentă. Verifică separat DNS-ul, confirmă certificatul instalat pe fiecare server și examinează întregul lanț dacă datele par corecte, dar browserele raportează în continuare o eroare.
Instrumente similare
Utilizați instrumentul de căutare inversă IP pentru a găsi rapid și ușor domeniul sau gazda asociată cu orice adresă IP.
Folosește instrumentul nostru de căutare DNS pentru a găsi rapid înregistrările DNS A, AAAA, CNAME, MX, NS, TXT și SOA ale oricărei gazde și pentru a obține informații detaliate.
Instrumentul de căutare IP al Digily Link oferă informații detaliate despre orice adresă IP. Folosește acest serviciu online gratuit pentru a obține date IP cuprinzătoare.
Instrumente populare
Creați-vă propria semnătură personalizată și descărcați-o ușor cu instrumentul nostru de generare a semnăturilor pentru semnături electronice personalizate.
Calculează dimensiunea oricărui text în Byți (B), Kilobyți (KB) sau Megabyți (MB) folosind instrumentul nostru de calcul al dimensiunii textului.
Utilizați instrumentul de căutare inversă IP pentru a găsi rapid și ușor domeniul sau gazda asociată cu orice adresă IP.
Folosiți instrumentul nostru de ping pentru a verifica rapid și eficient starea și timpul de răspuns al oricărui site web, server sau port.
Instrumentul de căutare IP al Digily Link oferă informații detaliate despre orice adresă IP. Folosește acest serviciu online gratuit pentru a obține date IP cuprinzătoare.
Generează instantaneu linkul tău gratuit de WhatsApp cu Generatorul nostru de Linkuri WhatsApp. Adaugă un mesaj personalizat și începe conversațiile cu un singur clic. Fără autentificare sau codare necesară.