SSL търсене
SSL търсене е безплатен инструмент, който извлича срока на валидност, вида на подписа и данните за издателя на SSL/TLS сертификата за посочен хост и порт.
Какво проверява търсенето на SSL сертификат?
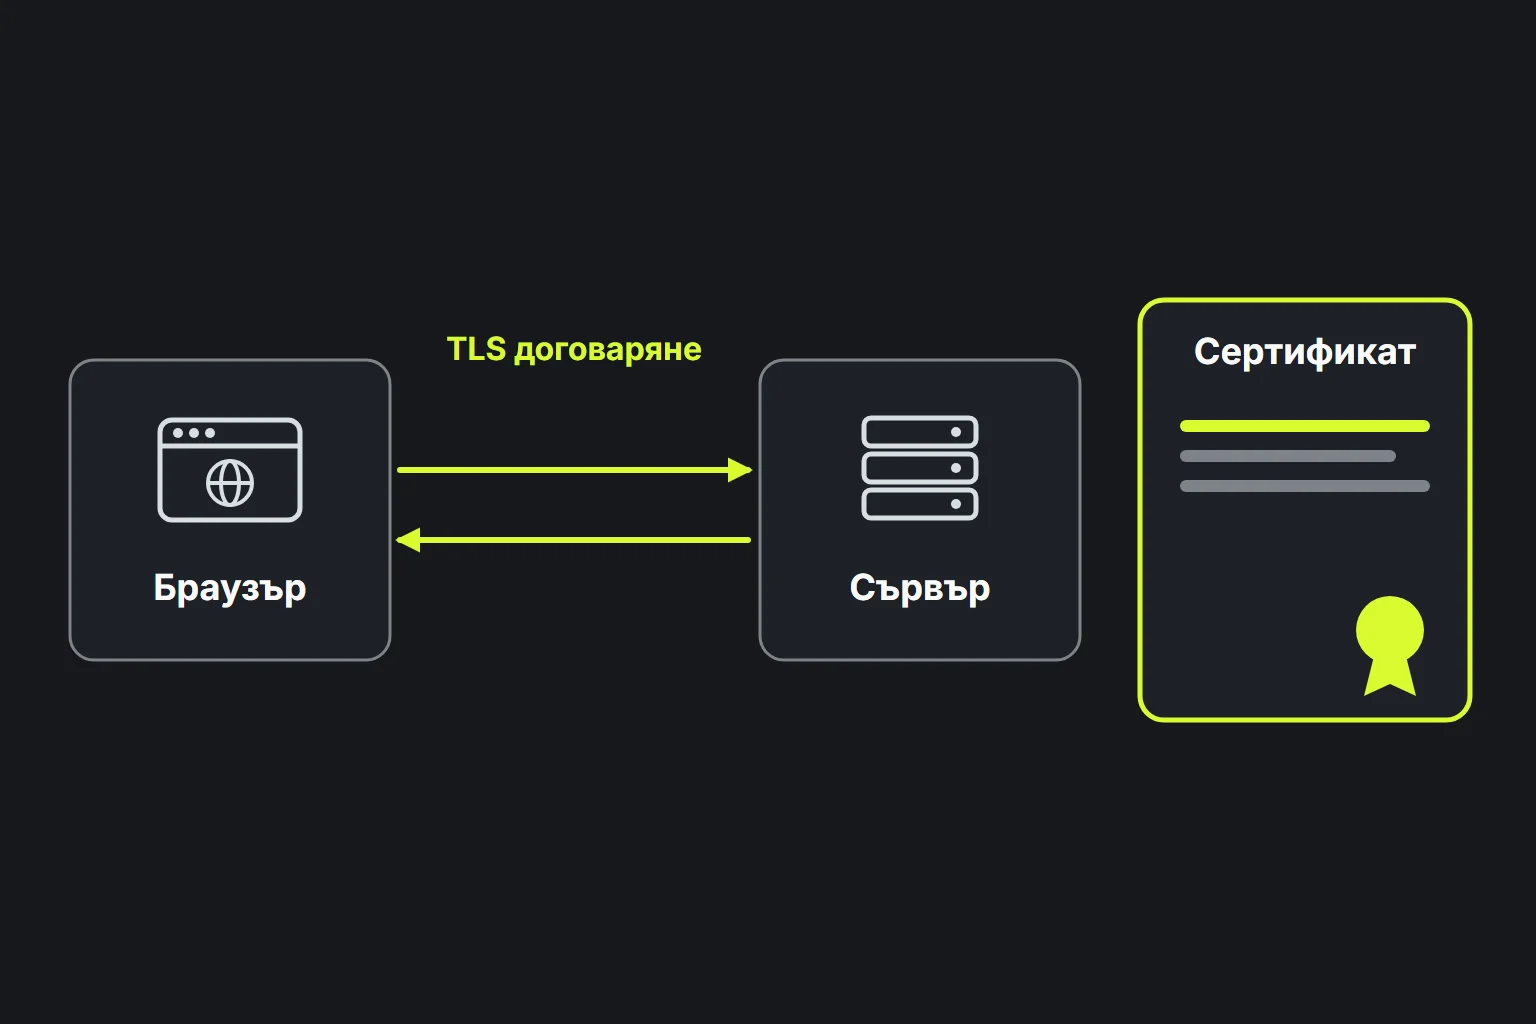
Инструментът проверява сертификата, който сървърът предоставя при започване на защитена връзка към избраните хост и порт. Сертификатът се изпраща по време на TLS договарянето, преди да започне обменът на обичайното съдържание на HTTPS страницата.
Наименованието SSL все още се използва широко, въпреки че съвременните защитени връзки обикновено работят с TLS. Повечето сървърни сертификати следват стандарта X.509 и свързват публичен ключ с една или повече самоличности. Когато сертификатът е издаден от удостоверяващ орган, той се подписва цифрово от този орган. Така при проверката на сертификационната верига клиентите могат да потвърдят издателя и да открият неразрешени промени.
Как да използвам SSL търсене?
Въведи името на сървъра в Хост и съответния мрежов порт в Порт, след което стартирай търсенето.
- Използвай име на хост, например www.example.co.uk, без път до страница, низ на заявка или фрагмент.
- Посочи порта, на който работи защитената услуга. За HTTPS стандартно се използва порт 443, но друга услуга може да работи на различен порт.
- Сравни върнатите данни за сертификата с очакваните име на хост и конфигурация.
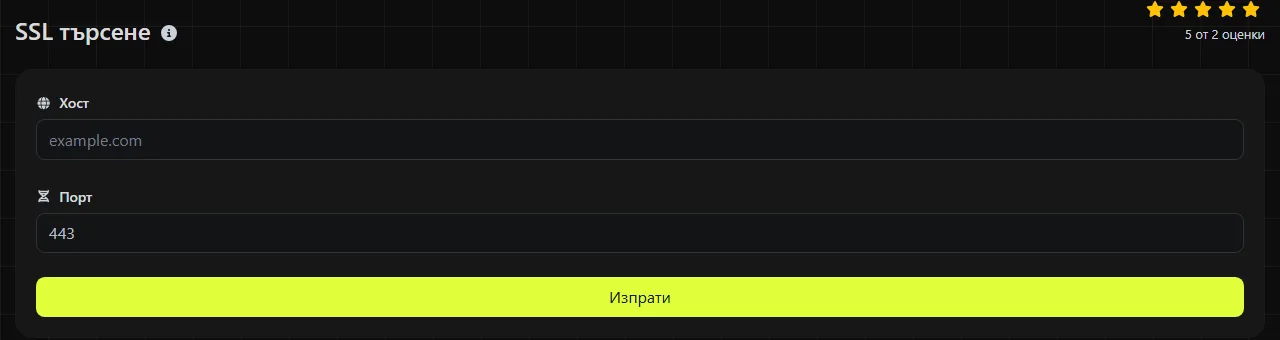
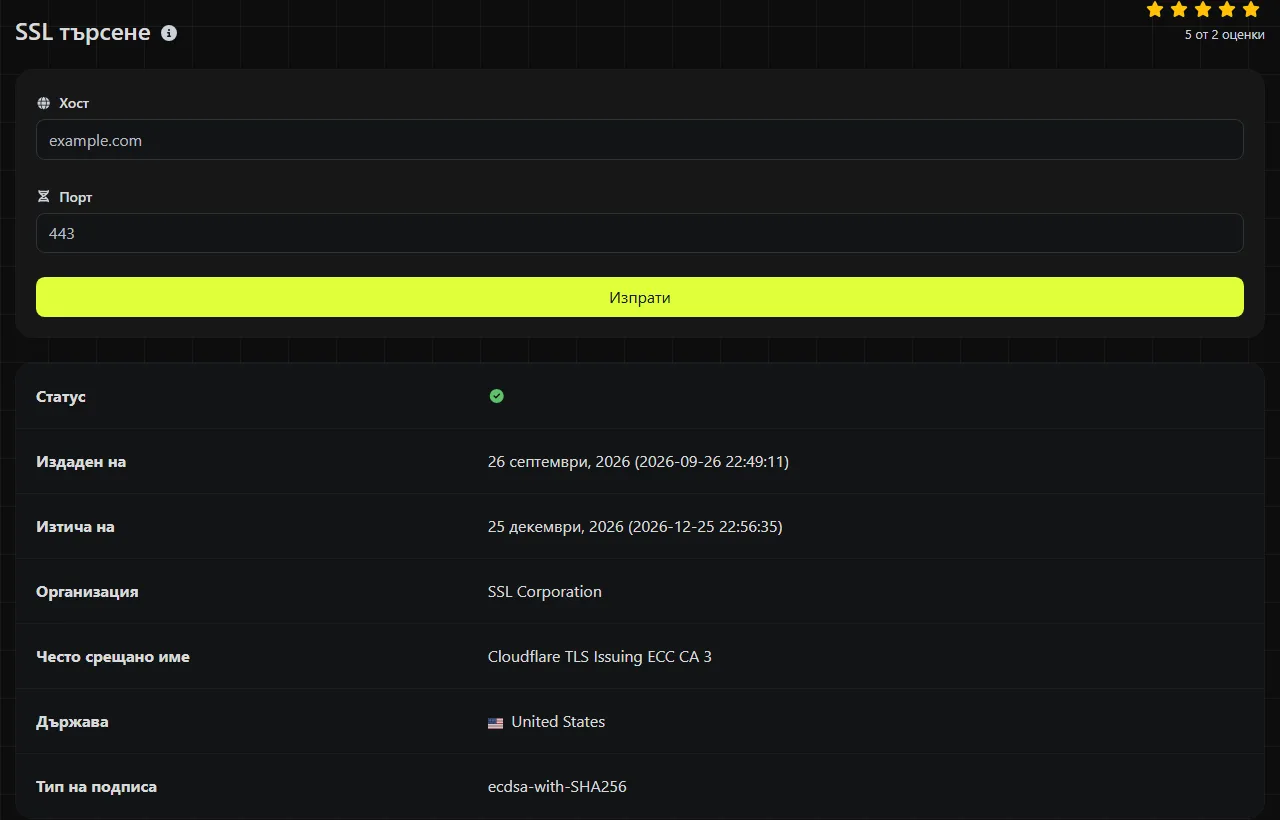
Например успешно търсене за www.example.co.uk на порт 443 връща пет обозначени полета със сведения за сертификата. Проверка на същия хост през порт 8443 се насочва към друга крайна точка на услугата и затова може да върне различен сертификат.
Имената на хостове не могат да съдържат интервали или URL пътища. Точките и тиретата са обичайни знаци в тях, а имената с ударения или знаци извън латиницата се представят в DNS чрез своята IDNA форма, често наричана Punycode. Празно име на хост или празен порт не определят крайна точка, а TCP портът трябва да бъде число от 1 до 65 535. Много дългите имена също трябва да спазват ограниченията на DNS, включително максимум 63 октета за всеки етикет.
SSL търсене се изпълнява на сървъра. Въведените хост и порт се изпращат до него през HTTPS и не се съхраняват.
Как да разчета резултата за SSL сертификата?
Първо провери датите. След това използвай полетата за организация и общо име, за да установиш кой удостоверяващ орган е издал сертификата. Видът на подписа предоставя допълнителна техническа информация.
| Поле в резултата | Какво показва |
|---|---|
| Организация | Организацията на удостоверяващия орган, издал сертификата, например Google Trust Services или Let's Encrypt. Това не е името на компанията, която притежава уебсайта. |
| Общо име | Общото име в сертификата на издаващия орган, често обозначение на междинен удостоверяващ орган като WE1 или R11. Това не е името на хоста на сайта. Имената на самия сайт се намират в полетата за субект и алтернативни имена на субекта, Subject Alternative Names, които не се връщат в този резултат. |
| Издаден на | Стойността notBefore на сертификата, която отбелязва началото на срока му на валидност. Обикновено се представя като дата на издаване, въпреки че X.509 я определя като граница на валидността. Наскоро подновен сертификат обикновено трябва да има съответно скорошна дата. |
| Изтича на | Краят на срока на валидност. След този момент клиентите може да отхвърлят сертификата. |
| Вид на подписа | Алгоритъмът, използван за подписване на сертификата, например RSA или ECDSA подпис, базиран на SHA-256. Той е различен от шифъра, договорен за конкретна връзка. |
Тези полета не доказват, че сертификатът е напълно надежден. Пълната проверка включва също алтернативните имена на субекта, сертификационната верига, удостоверяващия орган, състоянието на отмяна и часовника на клиента. Само полето за организация не доказва кой управлява даден уебсайт.
Отстраняване на често срещани проблеми
- Изглежда, че подновяването е неуспешно. Ако в Nginx или Apache е зададен нов сертификат, но се връща старата дата на изтичане, провери дали услугата е презаредена и дали всеки сървър зад балансирането на натоварването разполага с новите файлове.
- След промяна в DNS се е появило предупреждение за сертификата. Сравни върнатите дати и удостоверяващия орган с очаквания сертификат в старата и новата хостинг платформа. Различен издател може да покаже, че името на хоста все още се разрешава към предишния сървър.
- CDN или прокси показва грешен сертификат. Услуги като Cloudflare може да прекратяват TLS връзката отделно от сървъра източник. Провери публичното име на хост и порта, вместо да приемаш, че посетителите получават сертификата на сървъра източник.
Може да бъде проверена и услуга за електронна поща, която използва неявен TLS на избрания порт. Услуги, които изискват специфична за протокола команда STARTTLS преди договарянето, както често е при SMTP на портове 25 и 587, може да не работят с общ инструмент за търсене на сертификати. Това търсене не може да диагностицира и несвързани проблеми с доставката, включващи MX записи, SPF, DKIM, опашки със съобщения или отхвърлени получатели.
Защо след подновяване още се показва старият сертификат?
Ако след подновяване продължава да се показва стар сертификат, обикновено уеб услугата не е била презаредена, някой от сървърите в разпределената конфигурация не е получил новите файлове или възел на CDN или балансьор на натоварването все още предоставя предишния сертификат. Ако подновяването съвпада с промяна на DNS или хостинга, кеширани DNS отговори също може да насочват търсенето към по-стара крайна точка.
Самите сертификати не се разпространяват чрез DNS. DNS записите имат стойности за време на живот и рекурсивните DNS сървъри може да пазят предишен отговор, докато кешът не изтече. Тъй като това търсене се изпълнява на сървър, използваният от него DNS сървър може да разполага с различен кеширан отговор от лаптопа, служебната мрежа или мобилната ти връзка.
Балансьорите на натоварването и крайните точки на CDN могат да доведат до подобен ефект. Един възел може да предоставя новия сертификат, докато друг все още показва стария. Запиши разрешените IP адреси, повтори проверките след изтичането на съответния период за DNS кеширане и, когато е възможно, прегледай конфигурацията на всеки вътрешен сървър или краен възел.
Често задавани въпроси
SSL търсене показва ли сертификационната верига?
Не. Върнатите полета не включват междинните сертификати, веригата до доверения корен, данните за издателя или информацията за отмяна. Когато трябва да прегледаш цялата верига, използвай инструмента за преглед на сертификати в браузъра или TLS клиент за командния ред.
Мога ли да проверя сертификат със заместващ знак?
Да. Инструментът извлича сертификата, който сървърът предоставя, включително сертификат със заместващ знак за име като *.example.co.uk. Самото име със заместващ знак се намира в полетата за субект на сертификата, затова не се показва сред ориентираните към издателя полета в този резултат. Датите и видът на подписа обаче продължават да описват предоставения сертификат. Заместващият знак обикновено съвпада само с едно ниво на името на хоста, така че може да обхване shop.example.co.uk, но не и checkout.shop.example.co.uk.
Може ли SSL сертификатът да покаже кой е собственикът на сайта?
Не. Много сертификати потвърждават контрола върху даден домейн, без да посочват юридическа организация. За информация относно регистрацията на домейна или собствеността на мрежата използвай Whois търсене и IP търсене, които обхващат различни части от проверката.
Защо друг инструмент показва различна дата на издаване или изтичане?
Стойностите за валидност в X.509 представляват точни моменти във времето, но различните инструменти може да ги показват в UTC или да ги преобразуват в друга часова зона. При преобразуване около полунощ календарната дата може да изглежда с един ден по-ранна или по-късна, въпреки че основният времеви печат е един и същ.
Този инструмент подновява или поправя ли изтекъл сертификат?
Не. Той само извлича данните за сертификата. Подновяването трябва да се извърши чрез удостоверяващия орган, контролния панел на хостинга или автоматизиран клиент за сертификати. След това сертификатът трябва да бъде инсталиран и услугата да бъде презаредена, когато това е необходимо.
Последни проверки
Когато проучваш предупреждение, запиши точното име на хоста, порта, върнатите дати и удостоверяващия орган. Провери DNS отделно, потвърди сертификата, инсталиран на всеки сървър, и прегледай цялата сертификационна верига, ако датите изглеждат правилни, но браузърите продължават да съобщават за грешка.
Подобни инструменти
Използвайте инструмента за обратна IP проверка, за да намерите домейна или хоста, свързан с всеки IP адрес бързо и лесно.
Използвайте нашия инструмент за DNS търсене, за да намерите бързо A, AAAA, CNAME, MX, NS, TXT, SOA DNS записи на всеки хост и да получите подробна информация.
Инструментът за търсене на IP на Digily Link предоставя подробна информация за всеки IP адрес. Използвайте тази безплатна онлайн услуга, за да получите изчерпателни данни за IP.
Популярни инструменти
Създайте свой собствен подпис и го изтеглете лесно с нашия инструмент за генериране на подписи за персонализирани електронни подписи.
Изчислете размера на всеки текст в байтове (B), килобайти (KB) или мегабайти (MB) с помощта на нашия инструмент за изчисляване на размера на текста.
Използвайте инструмента за обратна IP проверка, за да намерите домейна или хоста, свързан с всеки IP адрес бързо и лесно.
Използвайте нашия инструмент за пинг, за да проверите състоянието и времето за отговор на всеки уебсайт, сървър или порт бързо и ефективно.
Инструментът за търсене на IP на Digily Link предоставя подробна информация за всеки IP адрес. Използвайте тази безплатна онлайн услуга, за да получите изчерпателни данни за IP.
Генерирайте своя безплатен WhatsApp линк мигновено с нашия генератор на WhatsApp линкове. Добавете персонализирано съобщение и започнете чатове с едно кликване. Без нужда от вход или програмиране.