SSL-Suche
Die SSL-Suche ist ein kostenloses Tool, das für einen angegebenen Host und Port die Gültigkeitsdaten, den Signaturtyp und Angaben zur ausstellenden Zertifizierungsstelle eines SSL/TLS-Zertifikats abruft.
Was prüft eine SSL-Zertifikatssuche?
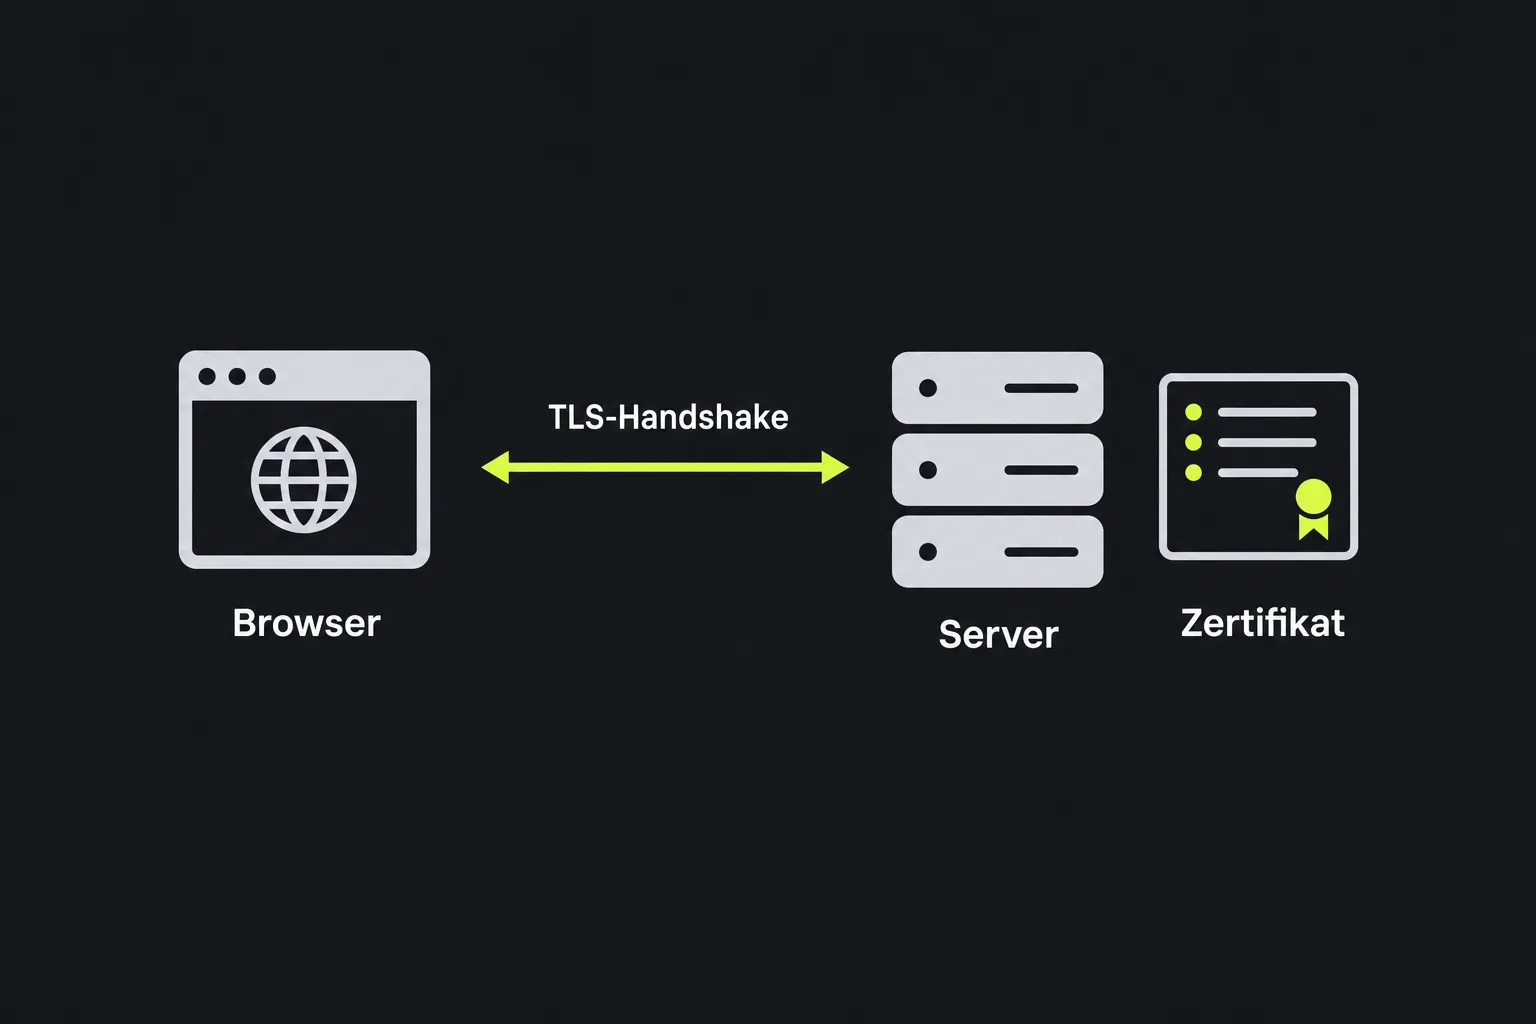
Die SSL-Suche prüft das Zertifikat, das ein Server vorlegt, wenn ein Client eine sichere Verbindung zum ausgewählten Host und Port aufbaut. Das Zertifikat wird während des TLS-Handshakes übertragen, noch bevor die eigentlichen Inhalte einer HTTPS-Seite ausgetauscht werden.
Die Bezeichnung SSL ist weiterhin verbreitet, obwohl sichere Verbindungen heute normalerweise TLS verwenden. Die meisten Serverzertifikate entsprechen dem X.509-Standard und verknüpfen einen öffentlichen Schlüssel mit einer oder mehreren Identitäten. Bei einem von einer CA ausgestellten Zertifikat versieht die Zertifizierungsstelle es mit einer digitalen Signatur. So können Clients den Aussteller überprüfen und im Rahmen der Zertifikatspfadvalidierung unbefugte Änderungen erkennen.
Wie verwende ich die SSL-Suche?
Gib den Hostnamen des Servers unter Host und den relevanten Netzwerkport unter Port ein. Starte anschließend die Suche.
- Verwende einen Hostnamen wie www.example.co.uk, ohne Seitenpfad, Abfragezeichenfolge oder Fragment.
- Gib den Port an, auf dem der sichere Dienst erreichbar ist. Für HTTPS ist Port 443 üblich, andere Dienste können jedoch einen anderen Port verwenden.
- Vergleiche die zurückgegebenen Zertifikatsangaben mit dem Hostnamen und dem Zielsystem, das du erwartet hast.
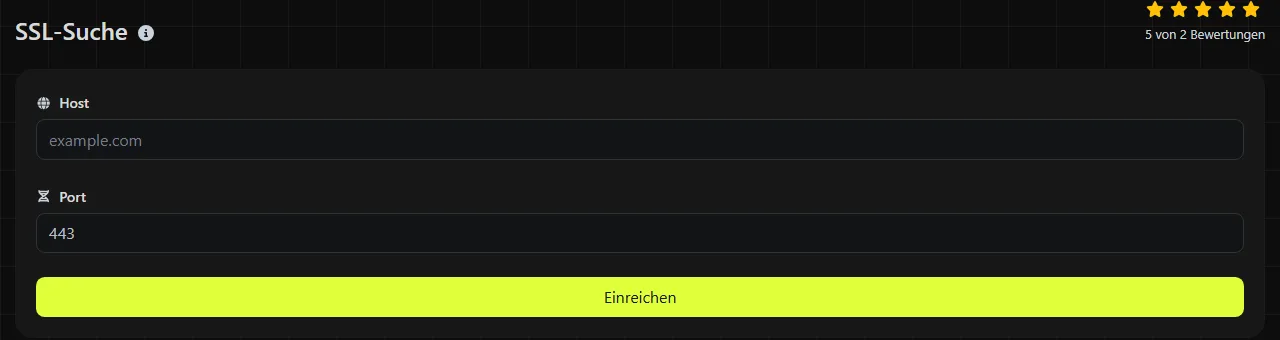
Eine erfolgreiche Suche nach www.example.co.uk auf Port 443 gibt beispielsweise fünf beschriftete Zertifikatsfelder zurück. Wenn du denselben Host auf Port 8443 prüfst, fragst du einen anderen Dienstendpunkt ab und erhältst daher möglicherweise ein anderes Zertifikat.
Hostnamen dürfen weder Leerzeichen noch URL-Pfade enthalten. Punkte und Bindestriche sind normale Zeichen in Hostnamen. Namen mit Akzenten oder nichtlateinischen Zeichen werden im DNS dagegen in ihrer IDNA-Form dargestellt, die häufig als Punycode bezeichnet wird. Ein leerer Hostname oder Port identifiziert keinen Endpunkt. Ein TCP-Port muss außerdem eine Zahl zwischen 1 und 65535 sein. Auch sehr lange Namen müssen die DNS-Grenzwerte einhalten, darunter höchstens 63 Oktette pro Label.
Die SSL-Suche wird auf dem Server ausgeführt. Deine Angaben zu Host und Port werden über HTTPS an den Server übertragen und nicht gespeichert.
Wie lese ich das Ergebnis der SSL-Zertifikatsprüfung?
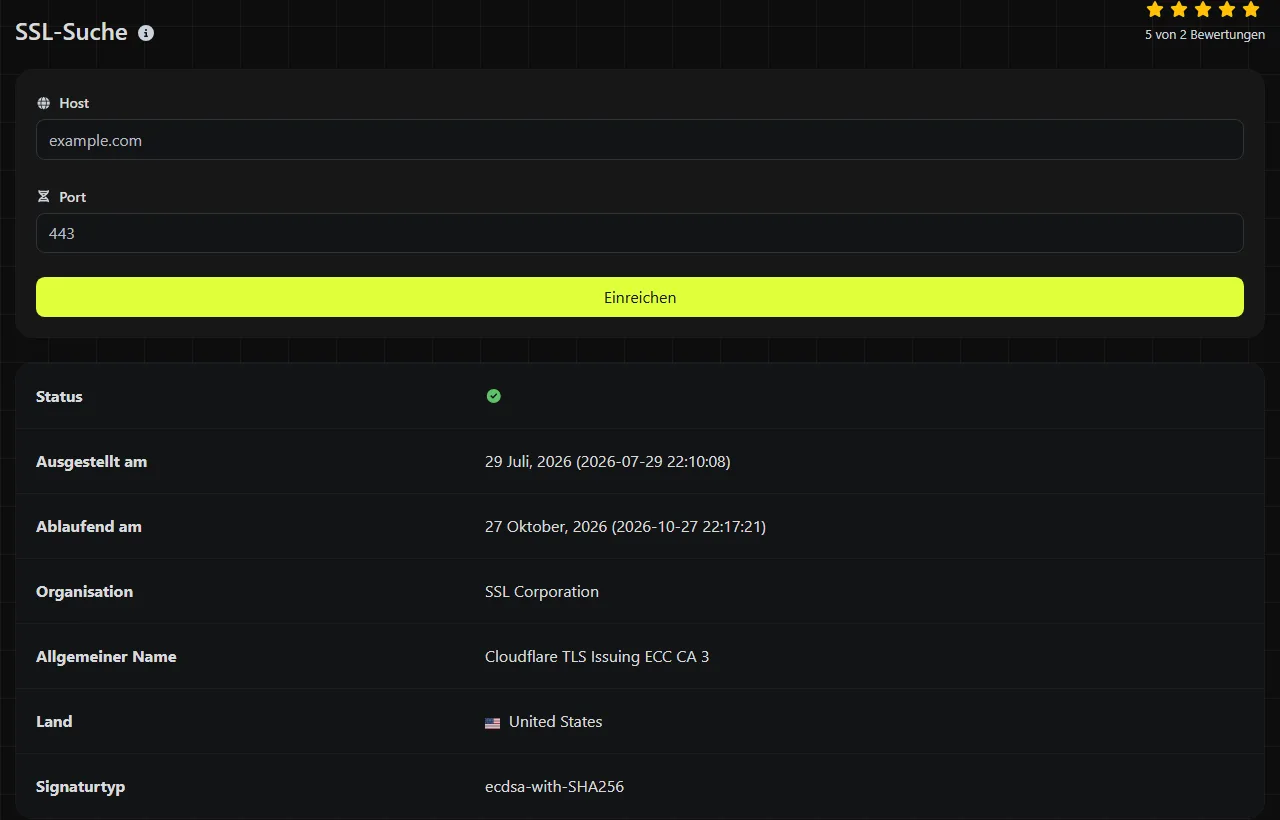
Sieh dir zuerst die Datumsangaben an. Anhand der Felder für Organisation und Common Name kannst du anschließend erkennen, welche Zertifizierungsstelle das Zertifikat ausgestellt hat. Der Signaturtyp liefert ergänzende technische Informationen.
| Ergebnisfeld | Aussage |
|---|---|
| Organization | Die Organisation der ausstellenden Zertifizierungsstelle, etwa Google Trust Services oder Let's Encrypt. Dies ist nicht der Firmenname des Websitebetreibers. |
| Common name | Der Common Name des Zertifikats der ausstellenden Stelle, häufig die Bezeichnung einer Zwischenzertifizierungsstelle wie WE1 oder R11. Es handelt sich nicht um den Hostnamen der Website. Die Namen der Website selbst stehen im Subject und in den Subject Alternative Names des Zertifikats. Diese Angaben werden in diesem Ergebnis nicht ausgegeben. |
| Issued on | Der notBefore-Wert des Zertifikats, der den Beginn seines Gültigkeitszeitraums markiert. Er wird üblicherweise als Ausstellungsdatum dargestellt, obwohl X.509 ihn als Gültigkeitsgrenze definiert. Bei einem kürzlich erneuerten Zertifikat sollte das Datum normalerweise entsprechend aktuell sein. |
| Expiring on | Das Ende des Gültigkeitszeitraums. Nach diesem Zeitpunkt können Clients das Zertifikat ablehnen. |
| Signature type | Der Algorithmus, mit dem das Zertifikat signiert wurde, beispielsweise eine auf SHA-256 basierende RSA- oder ECDSA-Signatur. Er ist nicht mit der Verschlüsselungssuite gleichzusetzen, die für eine einzelne Verbindung ausgehandelt wird. |
Diese Felder belegen nicht, dass das Zertifikat vollständig vertrauenswürdig ist. Eine vollständige Validierung berücksichtigt außerdem die Subject Alternative Names, die Zertifikatskette, die ausstellende Stelle, den Sperrstatus und die Uhrzeit des Clients. Das Feld für die Organisation allein ist kein Nachweis dafür, wer eine Website betreibt.
Typische Probleme und ihre Ursachen
- Die Erneuerung scheint fehlgeschlagen zu sein. Wenn für Nginx oder Apache ein neues Zertifikat bereitgestellt wurde, aber weiterhin das alte Ablaufdatum zurückgegeben wird, prüfe, ob der Dienst neu geladen wurde und ob alle Server hinter dem Load Balancer über die neuen Dateien verfügen.
- Nach einer DNS-Änderung erscheint eine Zertifikatswarnung. Vergleiche die zurückgegebenen Datumsangaben und die ausstellende Stelle mit dem jeweils erwarteten Zertifikat auf der alten und der neuen Hostingplattform. Ein anderer Aussteller kann darauf hinweisen, dass der Hostname noch immer zum vorherigen Server aufgelöst wird.
- Ein CDN oder Proxy zeigt das falsche Zertifikat. Dienste wie Cloudflare können TLS unabhängig vom Ursprungsserver terminieren. Prüfe den öffentlichen Hostnamen und Port, statt davon auszugehen, dass Besucher das Zertifikat des Ursprungsservers erhalten.
Auch ein Maildienst, der auf dem ausgewählten Port implizites TLS verwendet, lässt sich prüfen. Dienste, die vor dem Handshake einen protokollspezifischen STARTTLS-Befehl benötigen, wie es bei SMTP auf den Ports 25 und 587 üblich ist, funktionieren möglicherweise nicht mit einer allgemeinen Zertifikatssuche. Die Suche kann außerdem keine davon unabhängigen Zustellungsprobleme mit MX-Einträgen, SPF, DKIM, Nachrichtenwarteschlangen oder abgelehnten Empfängern diagnostizieren.
Warum wird nach der Erneuerung noch das alte Zertifikat angezeigt?
Wenn nach einer Erneuerung weiterhin ein altes Zertifikat erscheint, wurde meist der Webdienst nicht neu geladen, ein Server in einer verteilten Bereitstellung hat die neuen Dateien noch nicht erhalten oder ein Knoten des CDN beziehungsweise Load Balancers liefert noch das vorherige Zertifikat aus. Fand gleichzeitig mit der Erneuerung eine DNS- oder Hostingänderung statt, können zwischengespeicherte DNS-Antworten die Suche außerdem zu einem älteren Endpunkt leiten.
Zertifikate selbst werden nicht über DNS verteilt. DNS-Einträge haben Time-to-live-Werte, und rekursive Resolver können eine frühere Antwort speichern, bis der Cache abläuft. Da diese Suche auf einem Server ausgeführt wird, kann dessen Resolver eine andere Antwort im Cache haben als dein Laptop, dein Büronetzwerk oder deine Mobilfunkverbindung.
Load Balancer und Edge-Standorte eines CDN können einen ähnlichen Effekt verursachen. Ein Knoten liefert möglicherweise bereits das neue Zertifikat aus, während ein anderer noch das alte verwendet. Notiere die aufgelösten IP-Adressen, wiederhole die Prüfungen nach Ablauf des relevanten DNS-Cache-Zeitraums und kontrolliere nach Möglichkeit die Konfiguration jedes Backend- oder Edge-Systems.
Häufig gestellte Fragen
Zeigt die SSL-Suche die Zertifikatskette an?
Nein. Die zurückgegebenen Felder enthalten weder die Zwischenzertifikate noch den Vertrauenspfad zur Stammzertifizierungsstelle, Ausstellerdetails oder Sperrinformationen. Wenn du die vollständige Kette untersuchen möchtest, verwende die Zertifikatsanzeige eines Browsers oder einen TLS-Client für die Kommandozeile.
Kann ich damit ein Wildcard-Zertifikat prüfen?
Ja. Die Suche ruft das Zertifikat ab, das der Server vorlegt. Dazu gehören auch Wildcard-Zertifikate für Namen wie *.example.co.uk. Der Wildcard-Name selbst steht in den Subject-Feldern des Zertifikats und erscheint deshalb nicht in den ausstellerbezogenen Feldern dieses Ergebnisses. Die Datumsangaben und der Signaturtyp beschreiben dennoch das vorgelegte Zertifikat. Eine Wildcard gilt normalerweise nur für eine Hostnamenebene. Sie kann daher shop.example.co.uk abdecken, nicht aber checkout.shop.example.co.uk.
Kann ein SSL-Zertifikat den Betreiber einer Website identifizieren?
Nein. Viele Zertifikate bestätigen lediglich die Kontrolle über eine Domain, ohne eine juristische Organisation zu nennen. Für Informationen zur Domainregistrierung oder zur Eigentümerschaft eines Netzwerks decken die Whois-Abfrage und die IP-Suche andere Bereiche der Untersuchung ab.
Warum zeigt ein anderer Prüfdienst ein abweichendes Ausstellungs- oder Ablaufdatum?
Ein anderer Prüfdienst kann ein abweichendes Datum anzeigen, weil er die exakten X.509-Gültigkeitszeitpunkte in UTC darstellt oder in eine andere Zeitzone umrechnet. Bei einer Umrechnung rund um Mitternacht kann das Kalenderdatum einen Tag früher oder später erscheinen, obwohl der zugrunde liegende Zeitstempel identisch ist.
Kann dieses Tool ein abgelaufenes Zertifikat erneuern oder reparieren?
Nein. Es ruft lediglich Zertifikatsangaben ab. Die Erneuerung muss über die Zertifizierungsstelle, das Hosting-Kontrollpanel oder einen automatisierten Zertifikatsclient erfolgen. Anschließend sind die Installation und, falls erforderlich, das Neuladen des Dienstes nötig.
Abschließende Prüfungen
Wenn du eine Warnung untersuchst, notiere den genauen Hostnamen, den Port, die zurückgegebenen Datumsangaben und die ausstellende Stelle. Prüfe das DNS separat, kontrolliere das auf jedem Server installierte Zertifikat und untersuche die vollständige Zertifikatskette, falls die Datumsangaben korrekt aussehen, Browser aber weiterhin einen Fehler melden.
Ähnliche Werkzeuge
Verwenden Sie das Reverse-IP-Lookup-Tool, um die Domain oder den Host zu finden, der mit einer IP-Adresse verknüpft ist, schnell und einfach.
Verwenden Sie unser DNS-Lookup-Tool, um schnell A-, AAAA-, CNAME-, MX-, NS-, TXT-, SOA-DNS-Einträge eines Hosts zu finden und detaillierte Informationen zu erhalten.
Das IP-Lookup-Tool von Digily Link bietet detaillierte Informationen zu jeder IP-Adresse. Nutzen Sie diesen kostenlosen Online-Dienst, um umfassende IP-Daten zu erhalten.
Beliebte Werkzeuge
Erstellen Sie Ihre eigene benutzerdefinierte Signatur und laden Sie sie einfach mit unserem Signaturgenerator-Tool für personalisierte E-Signaturen herunter.
Berechnen Sie die Größe eines beliebigen Textes in Bytes (B), Kilobytes (KB) oder Megabytes (MB) mit unserem Textgrößenrechner.
Verwenden Sie das Reverse-IP-Lookup-Tool, um die Domain oder den Host zu finden, der mit einer IP-Adresse verknüpft ist, schnell und einfach.
Verwenden Sie unser Ping-Tool, um den Status und die Antwortzeit einer beliebigen Website, eines Servers oder Ports schnell und effizient zu überprüfen.
Das IP-Lookup-Tool von Digily Link bietet detaillierte Informationen zu jeder IP-Adresse. Nutzen Sie diesen kostenlosen Online-Dienst, um umfassende IP-Daten zu erhalten.
Erstellen Sie mit unserem WhatsApp-Link-Generator sofort Ihren kostenlosen WhatsApp-Link. Fügen Sie eine benutzerdefinierte Nachricht hinzu und starten Sie Chats mit einem Klick, ganz ohne Anmeldung oder Programmierung.