Reverse-IP-Suche
Die Reverse-IP-Suche ist ein kostenloses Tool, das über Reverse DNS den Domainnamen oder Host ermittelt, der einer IP-Adresse zugeordnet ist.
Was ist eine Reverse-IP-Suche?
Bei einer Reverse-IP-Suche wird das Domain Name System nach dem Hostnamen gefragt, der einer IP-Adresse zugewiesen ist. Eine gewöhnliche DNS-Abfrage beginnt mit einem Namen wie example.org und ermittelt die zugehörige IP-Adresse. Eine Reverse-Abfrage geht von der Adresse aus und sucht nach einem Namen.
Reverse DNS verwendet einen PTR-Eintrag. Bei IPv4 stellt DNS die Adresse in umgekehrter Reihenfolge unterhalb der Domain in-addr.arpa dar. IPv6-Adressen verwenden die Domain ip6.arpa, wobei jede hexadezimale Ziffer umgekehrt wird. Die DNS-Software übernimmt diese Umwandlung. Du gibst daher die normale IP-Adresse ein, nicht die umgekehrte Form.
Die Organisation, die den jeweiligen Adressbereich kontrolliert, verwaltet normalerweise auch dessen PTR-Einträge. Wer eine Website betreibt, muss sich deshalb unter Umständen an den Hostinganbieter, Internetanbieter oder die Cloudplattform wenden, um den Reverse-DNS-Eintrag ändern zu lassen.
Wie verwende ich die Reverse-IP-Suche?
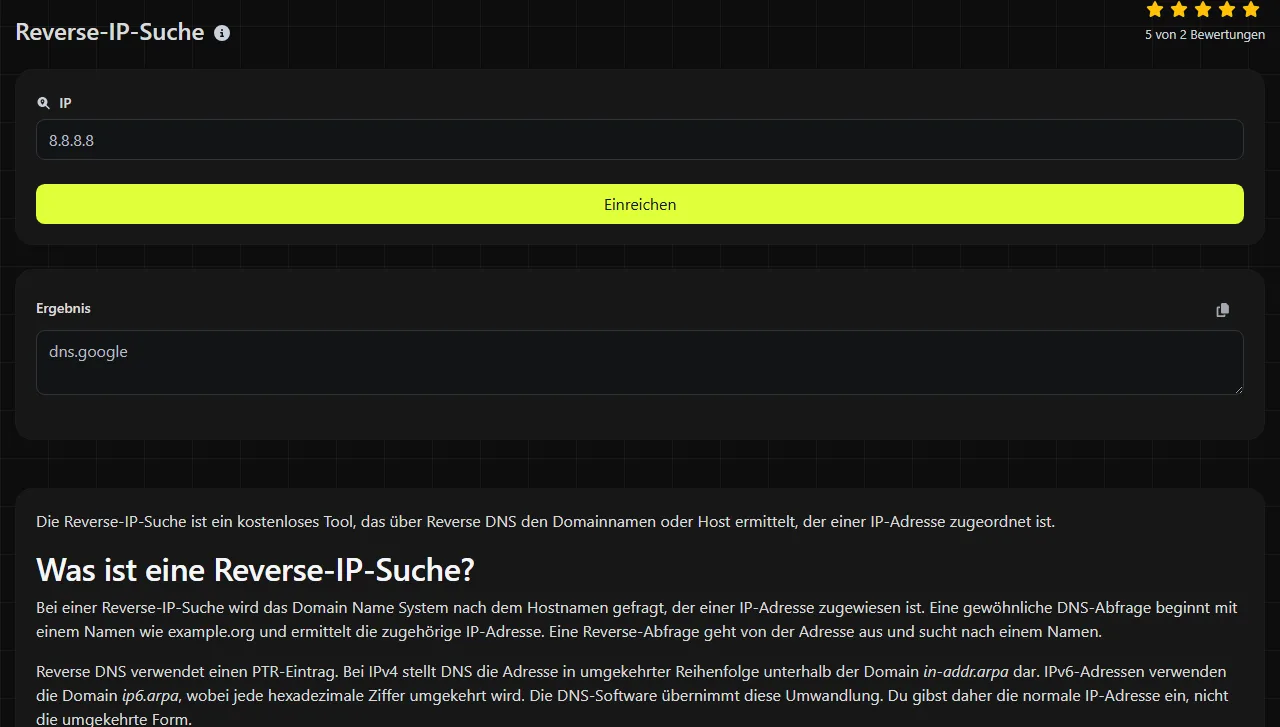
Gib die IPv4- oder IPv6-Adresse ein, die du untersuchen möchtest. Starte dann die Abfrage und prüfe die zugehörige Domain oder den Host. Verwende nur die Adresse, ohne Protokoll, Portnummer oder Pfad.
- Verwende 198.51.100.24, nicht https://198.51.100.24/.
- Gib eine IPv6-Adresse in der normalen, durch Doppelpunkte getrennten Schreibweise ein, zum Beispiel 2001:db8::24.
- Gib keinen Domainnamen ein. Wenn du zuerst die IP-Adresse einer Domain ermitteln musst, verwende die DNS-Abfrage.
- Entferne für die Reverse-DNS-Abfrage Leerzeichen, Klammern und mitkopierte Satzzeichen, die nicht zur Adresse gehören.
Zahlen sind nur dann gültig, wenn sie eine zulässige IP-Adresse bilden. Bei IPv4 muss jeder dezimale Abschnitt zwischen 0 und 255 liegen. Ein leeres Feld, ein Satz, eine URL oder eine übermäßig lange Zeichenfolge ist keine IP-Adresse und kann kein aussagekräftiges Reverse-DNS-Ergebnis liefern.
Die Reverse-IP-Suche wird auf dem Server ausgeführt. Die eingegebene IP-Adresse wird über HTTPS an den Server übertragen und nicht gespeichert.
Wie lese ich das Ergebnis der Reverse-IP-Suche?
Vergleiche die abgefragte Adresse mit der dafür zurückgegebenen Domain oder dem Host. Achte dabei vor allem auf folgende Angaben:
- Prüfe, ob die abgefragte Adresse tatsächlich zu dem Server, Mailgateway oder anderen Gerät gehört, das du untersuchen wolltest.
- Die zurückgegebene Domain oder der Host ist der Name, der im PTR-Eintrag der Adresse veröffentlicht wurde. Das kann ein Dienstname wie mail.example.org, ein vom Anbieter vergebener Hostname oder ein anderer vollständig qualifizierter Domainname sein.
- Wenn die Abfrage keine verwertbare PTR-Antwort liefert, bedeutet das nicht, dass die Adresse offline oder ungenutzt ist.
Angenommen, die Eingabe lautet 192.0.2.44 und der Administrator hat einen PTR-Eintrag eingerichtet, der auf mail.example.org verweist. In diesem Beispiel würde als zugehöriger Host mail.example.org angezeigt. Existiert für die Adresse kein PTR-Eintrag, kann auch kein Hostname zurückgegeben werden.
Ein PTR-Ergebnis ist eine Angabe, die vom zuständigen Reverse-DNS-Betreiber veröffentlicht wird. Es beweist weder, dass dort eine Website gehostet wird, noch dass der Hostname sicher ist oder das Forward-DNS auf dieselbe Adresse zurückverweist. Um den letzten Punkt zu prüfen, löse den zurückgegebenen Hostnamen separat auf und vergleiche dessen A- oder AAAA-Eintrag mit der ursprünglichen IP-Adresse.
Häufige Anwendungsfälle untersuchen
Eine Reverse-Abfrage ist besonders nützlich, wenn eine IP-Adresse in einer Fehlermeldung, einem E-Mail-Protokoll oder einer Serverkonfiguration auftaucht und du herausfinden möchtest, mit welchem Namen sie sich identifiziert.
- E-Mails werden abgewiesen. E-Mail-Systeme prüfen häufig den PTR-Eintrag der sendenden Adresse. Wenn ein Zustellbericht von Microsoft 365 oder Google Workspace auf fehlendes oder nicht übereinstimmendes Reverse DNS hinweist, prüfe die öffentliche IP-Adresse des ausgehenden Mailservers. Vergewissere dich anschließend, dass der zurückgegebene Hostname bei einer normalen DNS-Auflösung wieder zu derselben Adresse führt und, falls erforderlich, mit der konfigurierten Identität des Mailservers übereinstimmt.
- Eine Serveradresse ist unbekannt. Ein Zugriffsprotokoll, eine Firewall-Warnung oder ein Monitoringbericht enthält möglicherweise nur eine IP-Adresse. Der PTR-Eintrag kann einen Hostnamen des Anbieters oder Dienstes liefern und dir helfen, die Adresse einzuordnen. Er ist ein zusätzlicher Hinweis, aber kein Beweis für Eigentümerschaft oder Absicht.
- Eine Zertifikatswarnung wird angezeigt. Eine Reverse-Abfrage kann den Hostnamen anzeigen, der der Serveradresse zugewiesen ist. Sie kann das TLS-Zertifikat jedoch nicht validieren. Verwende die SSL-Suche, um die Namen im Zertifikat, den Aussteller und die Gültigkeitsdaten zu prüfen. Vergleiche diese Angaben anschließend mit dem im Browser verwendeten Hostnamen.
Wenn eine Website nicht aufgelöst wird, prüfe zuerst ihre Forward-Einträge vom Typ A und AAAA. Reverse DNS ist hilfreich, sobald du die Ziel-IP-Adresse kennst. Ein korrigierter PTR-Eintrag behebt jedoch keinen fehlenden Forward-Eintrag.
Warum wird noch ein altes Ergebnis angezeigt oder ein neuer Hostname nicht gefunden?
Ein altes Ergebnis kann weiterhin sichtbar bleiben oder ein neuer Hostname zunächst fehlen, weil DNS-Resolver sowohl PTR-Antworten als auch fehlgeschlagene Abfragen zwischenspeichern. Jeder DNS-Eintrag hat eine Gültigkeitsdauer, die sogenannte TTL. Sie legt fest, wie lange ein Resolver die Antwort wiederverwenden darf, bevor er erneut nachfragt.
Nachdem ein Anbieter einen PTR-Eintrag geändert hat, kann ein Resolver bereits den neuen Hostnamen anzeigen, während ein anderer noch den vorherigen zurückgibt. Auch eine fehlgeschlagene Abfrage kann negativ zwischengespeichert werden. Ein neu hinzugefügter Eintrag ist deshalb nicht immer sofort sichtbar. Dieser Vorgang wird häufig als DNS-Propagation bezeichnet. Die Verzögerung entsteht jedoch meist dadurch, dass Zwischenspeicher zu unterschiedlichen Zeitpunkten ablaufen, und nicht dadurch, dass Einträge physisch durch das Internet übertragen werden.
Warte, bis die vorherige TTL und eine mögliche negative Cache-Dauer abgelaufen sind. Vergleiche die Ergebnisse danach über einen anderen Resolver oder ein anderes Netzwerk. Bleibt die alte Antwort deutlich länger als erwartet bestehen, bitte den Adressanbieter zu bestätigen, dass der PTR-Eintrag in der richtigen Reverse-DNS-Zone hinzugefügt wurde.
Häufig gestellte Fragen
Kann eine IP-Adresse mehrere PTR-Einträge haben?
Ja, DNS erlaubt mehrere PTR-Einträge für eine Adresse. Viele Systeme erwarten jedoch einen einzigen, stabilen Hostnamen. Mehrere Antworten können zu uneinheitlichen Identitätsprüfungen führen, insbesondere beim E-Mail-Versand. Ein einzelner, aussagekräftiger PTR-Eintrag ist daher normalerweise die sicherere Konfiguration.
Findet die Reverse-IP-Suche alle Websites auf einem Shared-Hosting-Server?
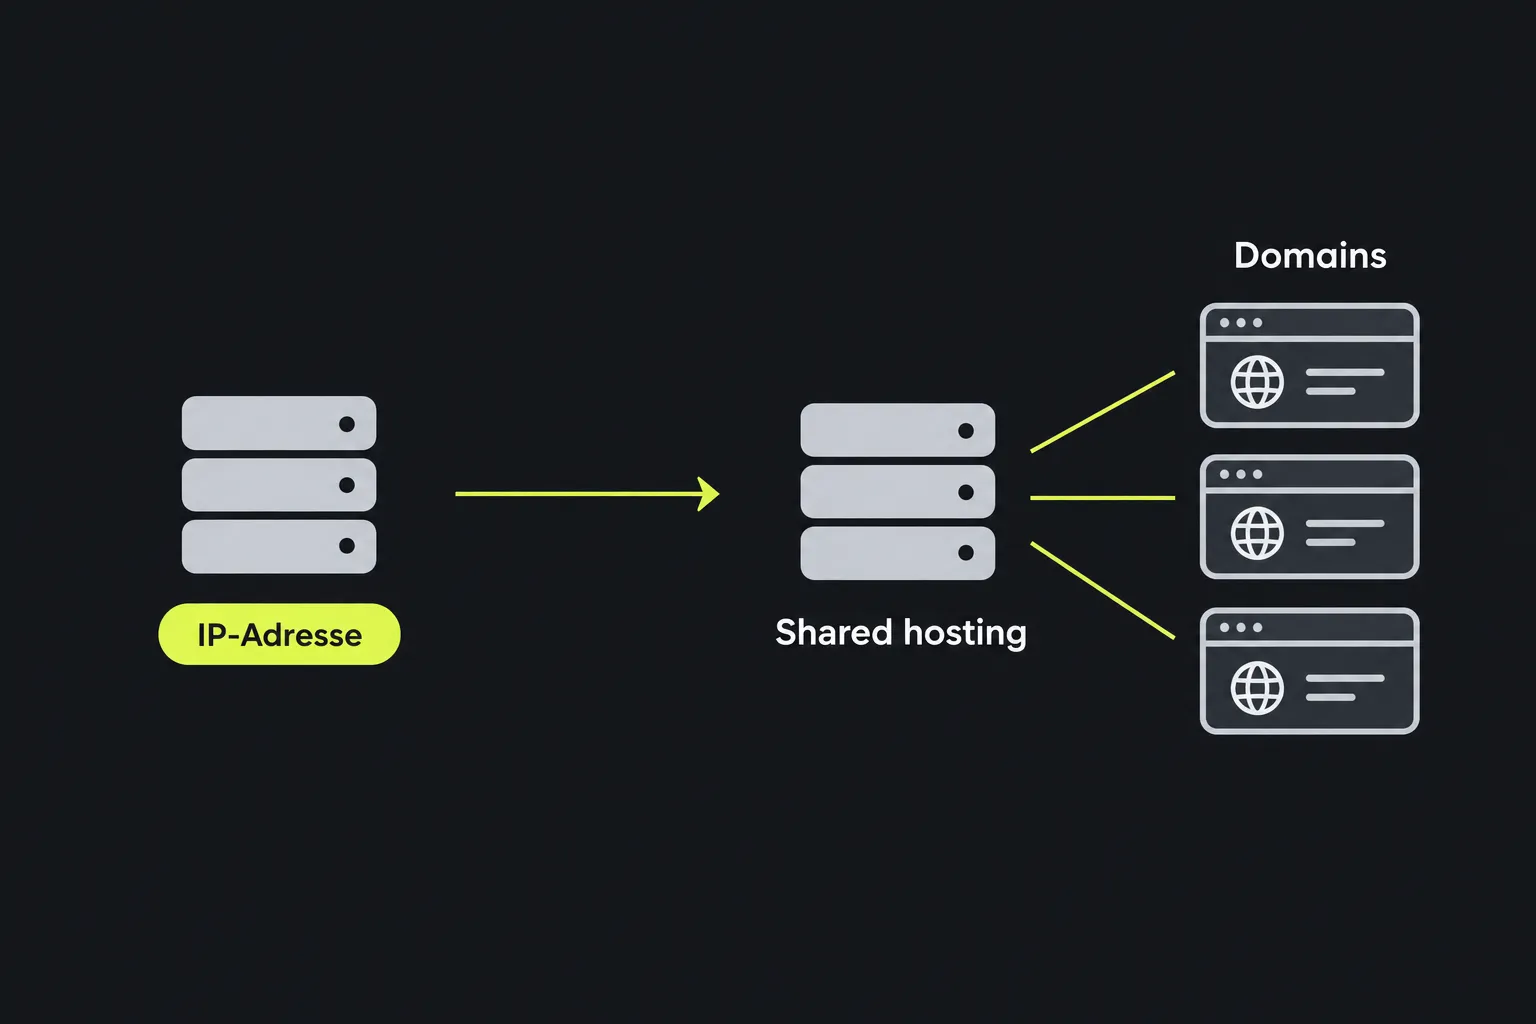
Nein. Ein PTR-Eintrag weist einer Adresse normalerweise einen Hostnamen zu, enthält aber keine Liste der Websites, die über diese Adresse bereitgestellt werden. Beim Shared Hosting und in Content Delivery Networks können viele voneinander unabhängige Domains dieselbe Adresse verwenden. Reverse DNS allein kann sie nicht auflisten.
Funktioniert eine Reverse-Abfrage auch bei einer privaten IP-Adresse?
Für private Adressen wie 192.168.1.20 können innerhalb eines Unternehmens- oder Heimnetzwerks Reverse-Einträge existieren. Diese sind jedoch normalerweise nicht über das öffentliche DNS verfügbar. Eine öffentliche Abfrage liefert deshalb möglicherweise keinen Hostnamen, obwohl ein interner DNS-Server den Gerätenamen kennt.
Warum endet der Hostname mit einem Punkt?
Manche DNS-Software zeigt vollständig qualifizierte Domainnamen mit einem abschließenden Punkt an, zum Beispiel mail.example.org. Der Punkt kennzeichnet die DNS-Wurzel und ist technisch korrekt. Die meisten Anwendungen lassen ihn bei der Anzeige oder Konfiguration desselben Hostnamens weg.
Welche Angaben brauche ich, bevor ich meinen Hostinganbieter kontaktiere?
Notiere die IP-Adresse, den zurückgegebenen Hostnamen, den erwarteten Hostnamen und den ungefähren Zeitpunkt der Prüfung. Bei einem E-Mail-Problem solltest du außerdem den Text der Ablehnung und den konfigurierten Hostnamen des sendenden Servers angeben. Diese Informationen helfen dem Anbieter, die betreffende Reverse-Zone zu finden und einen PTR-Fehler von zwischengespeicherten DNS-Daten oder einer fehlerhaften E-Mail-Konfiguration zu unterscheiden.
Ähnliche Werkzeuge
Das IP-Lookup-Tool von Digily Link bietet detaillierte Informationen zu jeder IP-Adresse. Nutzen Sie diesen kostenlosen Online-Dienst, um umfassende IP-Daten zu erhalten.
Verwenden Sie unser DNS-Lookup-Tool, um schnell A-, AAAA-, CNAME-, MX-, NS-, TXT-, SOA-DNS-Einträge eines Hosts zu finden und detaillierte Informationen zu erhalten.
Verwenden Sie unser SSL-Lookup-Tool, um umfassende Details zu jedem SSL-Zertifikat abzurufen und die Sicherheit Ihrer Website zu gewährleisten.
Beliebte Werkzeuge
Erstellen Sie Ihre eigene benutzerdefinierte Signatur und laden Sie sie einfach mit unserem Signaturgenerator-Tool für personalisierte E-Signaturen herunter.
Berechnen Sie die Größe eines beliebigen Textes in Bytes (B), Kilobytes (KB) oder Megabytes (MB) mit unserem Textgrößenrechner.
Verwenden Sie das Reverse-IP-Lookup-Tool, um die Domain oder den Host zu finden, der mit einer IP-Adresse verknüpft ist, schnell und einfach.
Verwenden Sie unser Ping-Tool, um den Status und die Antwortzeit einer beliebigen Website, eines Servers oder Ports schnell und effizient zu überprüfen.
Das IP-Lookup-Tool von Digily Link bietet detaillierte Informationen zu jeder IP-Adresse. Nutzen Sie diesen kostenlosen Online-Dienst, um umfassende IP-Daten zu erhalten.
Erstellen Sie mit unserem WhatsApp-Link-Generator sofort Ihren kostenlosen WhatsApp-Link. Fügen Sie eine benutzerdefinierte Nachricht hinzu und starten Sie Chats mit einem Klick, ganz ohne Anmeldung oder Programmierung.