DNS-Abfrage
Die DNS-Abfrage ist ein kostenloses Tool, das für einen Host nach A-, AAAA-, CNAME-, MX-, NS-, TXT-, SOA- und CAA-Einträgen sucht und deren DNS-Werte anzeigt.
Was wird bei einer DNS-Abfrage geprüft?
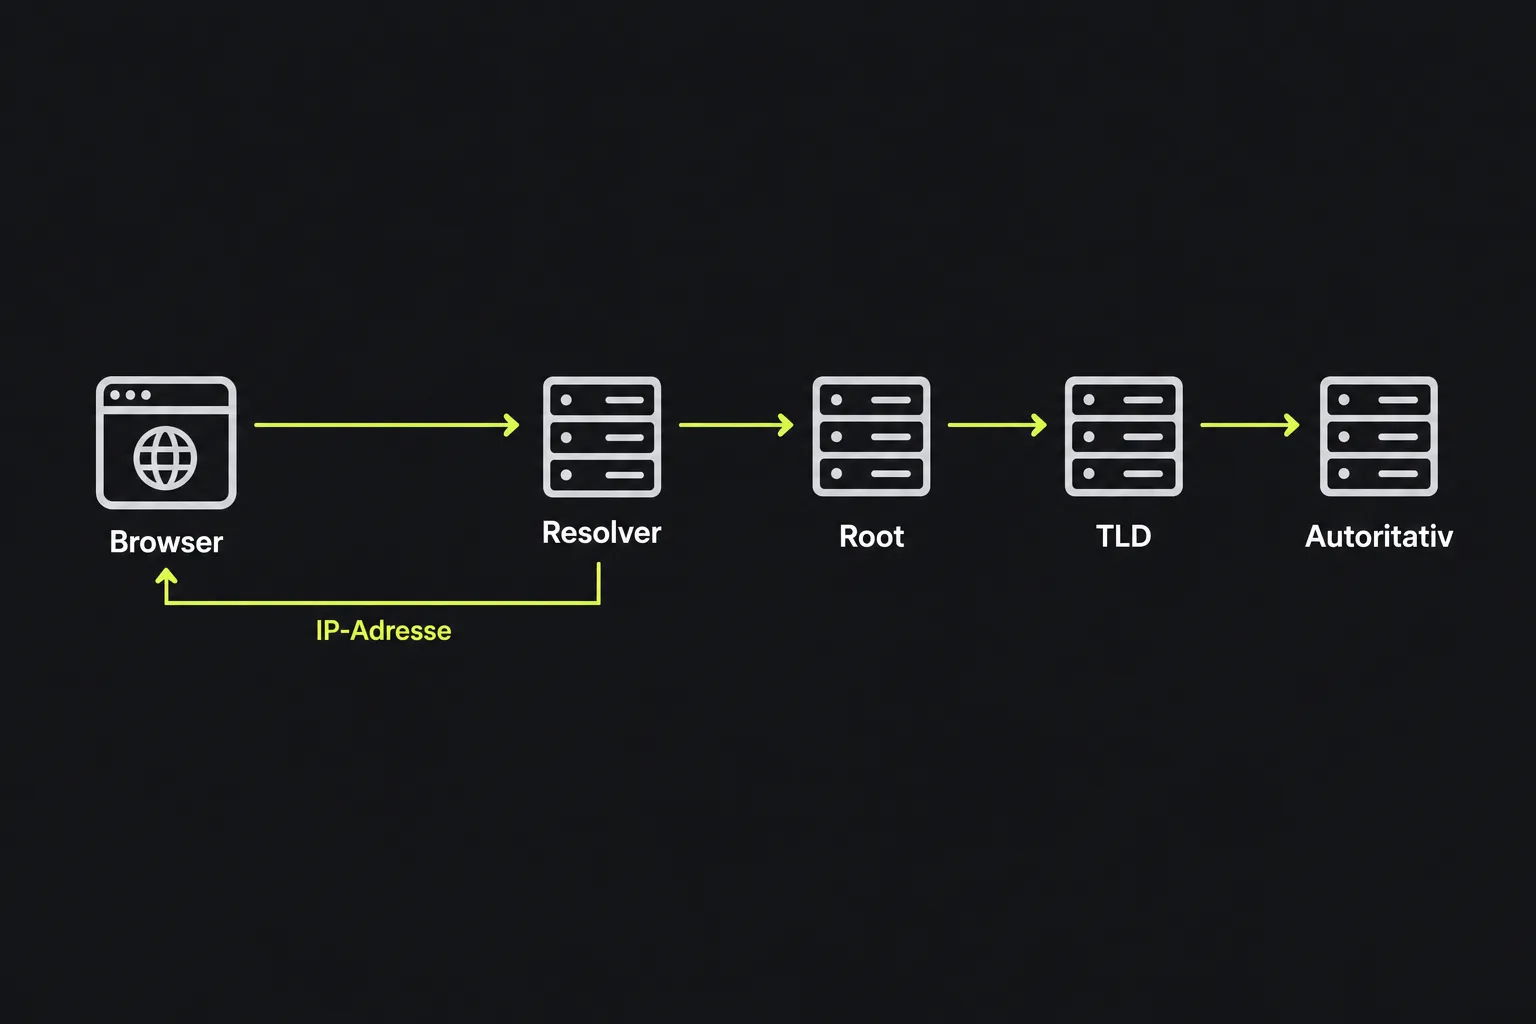
Eine DNS-Abfrage prüft die veröffentlichten Einträge eines Domainnamens oder Hosts. Das Domain Name System, meist kurz DNS genannt, verknüpft lesbare Namen wie www.example.com mit Adressen und Konfigurationsdaten, die Browser, Mailserver und andere Internetdienste verwenden.
Die verschiedenen Eintragstypen beantworten unterschiedliche Fragen. Ein A-Eintrag enthält eine IPv4-Adresse, ein AAAA-Eintrag eine IPv6-Adresse. Ein CNAME verweist von einem Hostnamen auf einen anderen. MX-Einträge steuern den E-Mail-Verkehr, NS-Einträge nennen die autoritativen Nameserver, TXT-Einträge veröffentlichen textbasierte Richtlinien oder Bestätigungswerte und der SOA-Eintrag enthält Verwaltungs- und Zeitangaben für die DNS-Zone.
Die Abfrage wird mit dem eingegebenen Host auf dem Server ausgeführt. Deine Eingabe im Feld Host wird über HTTPS an den Server übertragen und nicht gespeichert. Das Ergebnis beschreibt ausschließlich die zurückgegebenen A-, AAAA-, CNAME-, MX-, NS-, TXT-, SOA- und CAA-Einträge sowie deren Felder. Es prüft nicht, ob eine Website erreichbar ist, ob ein Mailserver Nachrichten annimmt oder ob ein TLS-Zertifikat gültig ist.
Wie führe ich eine DNS-Abfrage durch?
Gib den zu prüfenden Hostnamen in das Feld Host ein und starte die Abfrage.
- Verwende genau den Hostnamen, bei dem das Problem auftritt, zum Beispiel www.example.com oder mail.example.com. Die Einträge einer Subdomain können sich von denen der Hauptdomain unterscheiden.
- Gib möglichst nur den Hostnamen ein, nicht die vollständige Adresse einer Seite mit Pfad, Abfragezeichenfolge oder Fragment.
- Vergleiche die zurückgegebenen Adressen, Ziele und Nameserver mit den Angaben deines Hosting-, E-Mail- oder DNS-Anbieters.
- Prüfe die TTL, bevor du ein älteres Ergebnis für einen Konfigurationsfehler hältst. Ein Resolver kann den vorherigen Wert noch im Cache gespeichert haben.
Bei DNS-Namen wird nicht zwischen Groß- und Kleinschreibung unterschieden. WWW.EXAMPLE.COM und www.example.com bezeichnen daher denselben Namen. Leerzeichen sind in einem gewöhnlichen Hostnamen nicht zulässig. Internationalisierte Domainnamen mit Akzenten oder nichtlateinischen Zeichen verwenden im DNS ASCII-A-Labels. Der codierte Teil eines A-Labels verwendet Punycode, während die Unicode-Form als U-Label bezeichnet wird. Nutze deshalb die A-Label-Form, wenn die Unicode-Version nicht wie erwartet aufgelöst wird.
Jedes DNS-Label ist auf 63 Oktette begrenzt. Auch für vollständige Domainnamen gilt eine protokollbedingte Längenbegrenzung. Eine sehr lange Eingabe kann daher ungültig sein, selbst wenn ihre einzelnen Zeichen zulässig aussehen. Zahlen und Bindestriche sind an vielen Stellen eines Hostnamens erlaubt. Nach den üblichen Regeln für Hostnamen darf ein Label jedoch nicht mit einem Bindestrich beginnen oder enden.
Wie lese ich das Ergebnis der DNS-Abfrage?
Beurteile jedes Feld im Zusammenhang mit seinem Eintragstyp, da manche Felder nur für MX-, SOA-, TXT- oder andere bestimmte Einträge gelten.
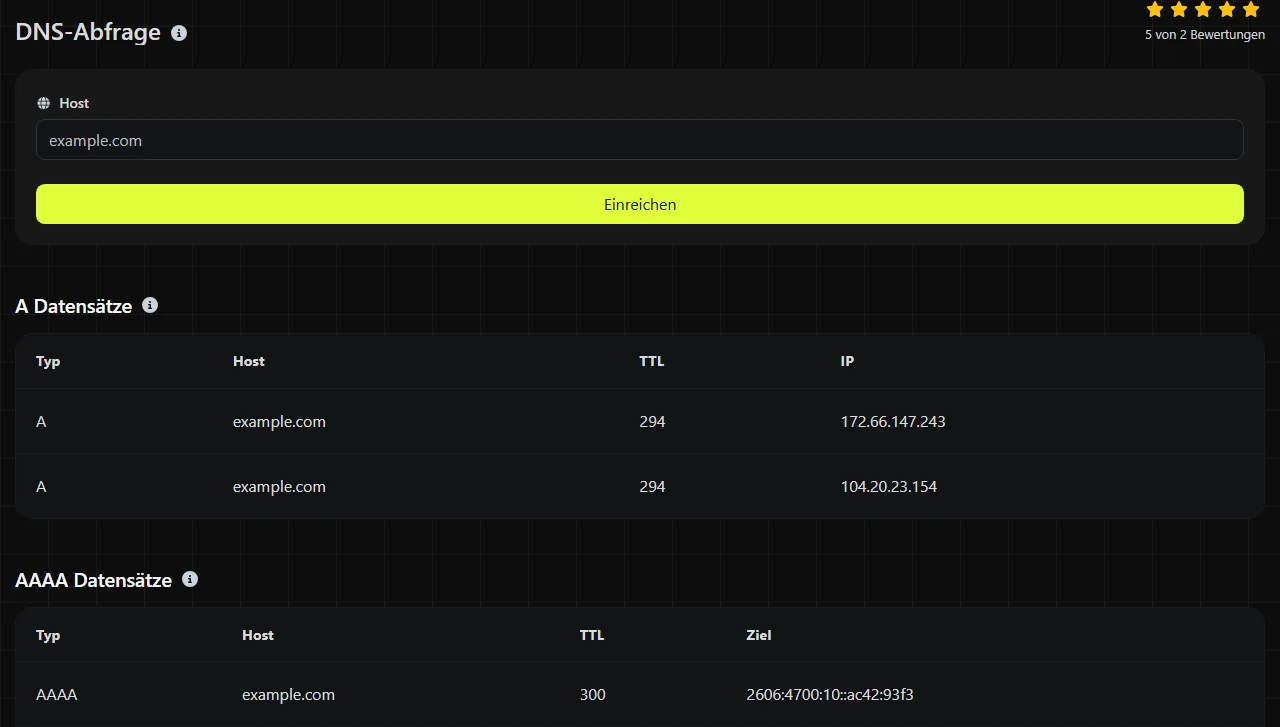
- Host bezeichnet den Namen, zu dem der zurückgegebene Eintrag gehört.
- TTL ist die Gültigkeitsdauer in Sekunden. Sie gibt DNS-Resolvern vor, wie lange sie den Eintrag zwischenspeichern dürfen.
- Target enthält das Ziel oder die Adresse von Einträgen, die ein Ziel zurückgeben.
- IPv6 enthält die von einem AAAA-Eintrag zurückgegebene Adresse.
- Priority wird bei MX-Einträgen verwendet. Eine niedrigere Zahl hat Vorrang vor einer höheren.
- Entries enthält die einzelnen Textzeichenfolgen eines Eintrags. Das ist häufig der Fall, wenn Text in mehrere Teile aufgeteilt ist.
- MNAME ist der primäre Nameserver, der in einem SOA-Eintrag genannt wird.
- RNAME ist die SOA-Kontaktadresse in DNS-Schreibweise. Der erste Punkt ohne Escape-Zeichen steht dabei für das übliche @-Zeichen.
- Seriennummer ist die Versionsnummer der Zone. Autoritative Server erkennen daran aktualisierte Zonendaten.
- Aktualisieren gibt an, wie häufig sekundäre Nameserver nach einer neueren Zonenversion suchen sollen.
- Wiederholen gibt an, wann ein sekundärer Server nach einer fehlgeschlagenen Aktualisierungsabfrage einen neuen Versuch starten soll.
- Ablaufen legt fest, wie lange ein sekundärer Server die Zonendaten weiterverwenden darf, wenn er den primären Server nicht erreichen kann.
- Min. TTL ist das Feld SOA MINIMUM. Es handelt sich nicht um eine allgemeine Mindest-TTL. Zusammen mit der TTL des SOA-Eintrags trägt es dazu bei, die TTL für das Zwischenspeichern negativer Antworten zu bestimmen, etwa wenn ein Name nicht existiert.
- Flaggen, Etikett und Value sind strukturierte Felder, die bei Richtlinieneinträgen wie CAA verwendet werden, sofern sie vorhanden sind.
- Nameserver bezeichnet einen Server, der in einem NS-Eintrag genannt wird.
Die DNS-Abfrage zeigt die Felder passend zum jeweiligen Eintragstyp an. Leere oder fehlende Felder sind daher normal. Ein A-Eintrag hat beispielsweise keine MX-Priorität und ein MX-Eintrag benötigt kein IPv6-Feld.
Typische Szenarien bei der DNS-Fehlersuche
Eine DNS-Abfrage ist hilfreich, wenn die Symptome auf ein Problem mit der Namensauflösung oder dem Routing hindeuten. Die Hostnamen und Eintragswerte in den folgenden Beispielen sind fiktiv und keine aktuellen DNS-Daten.
Eine Website lässt sich nicht auflösen. Frage www.example.com ab und prüfe die A-, AAAA- und CNAME-Daten. Ein plausibles Ergebnis könnte als CNAME-Ziel hosting.example.net oder als A-Ziel eine IPv4-Adresse in punktierter Dezimalschreibweise anzeigen. Gehört das zurückgegebene Ziel zu einem alten Hostingdienst, aktualisiere den betreffenden Eintrag beim autoritativen DNS-Anbieter.
E-Mails kommen nicht an. Frage die Hauptdomain ab und prüfe ihre MX-Einträge. Ein fiktives Ergebnis könnte die Priorität 10 mit dem Ziel mail.example.com und die Priorität 20 mit einem Ersatz-Mailhost enthalten. Vergewissere dich, dass die Ziele den Einstellungen des E-Mail-Anbieters entsprechen. Die Abfrage kann nicht feststellen, ob ein Postfach existiert, ob der empfangende Server eine Nachricht abgelehnt hat oder ob sie im Spamordner gelandet ist.
Nach einem Hostingwechsel erscheint eine Zertifikatswarnung. Prüfe die A-, AAAA- und CNAME-Einträge für genau den Hostnamen, der im Browser angezeigt wird. Wenn das DNS einige Besucher noch zum vorherigen Server leitet, erhalten sie möglicherweise dessen Zertifikat. Die DNS-Abfrage untersucht das Zertifikat selbst nicht. Nutze daher nach der Bestätigung, dass der Host auf den vorgesehenen Dienst verweist, ein Tool zur Zertifikatsprüfung.
Warum ist meine DNS-Änderung noch nicht sichtbar?
Auch eine korrekte DNS-Änderung ist möglicherweise nicht sofort sichtbar, da rekursive Resolver die vorherige Antwort bis zum Ablauf ihrer TTL speichern können. Diese Verzögerung wird oft als DNS-Propagierung bezeichnet. In der Regel laufen jedoch lediglich die Caches zu unterschiedlichen Zeitpunkten ab, statt dass sich Einträge tatsächlich durch das Internet bewegen.
Die für einen neuen Eintrag angezeigte TTL gibt nicht unbedingt an, wie lange der alte Eintrag noch zwischengespeichert bleibt. Der Resolver kann den vorherigen Wert mit dessen früherer TTL gespeichert haben. Auch fehlgeschlagene Abfragen lassen sich zwischenspeichern. Ein neu angelegter Hostname kann deshalb noch eine Weile als nicht vorhanden erscheinen.
Prüfe die NS-Einträge, um sicherzustellen, dass die Domain tatsächlich die Nameserver verwendet, auf denen du die Änderung vorgenommen hast. Sind die Nameserver falsch, löst weiteres Warten das Problem nicht. Für einen genaueren Vergleich kannst du mit Kommandozeilenwerkzeugen wie dig oder nslookup gezielt einen bestimmten rekursiven oder autoritativen Server abfragen.
Häufig gestellte Fragen
Kann ich statt eines Hostnamens eine IP-Adresse eingeben?
Eine vorwärtsgerichtete DNS-Abfrage ist dafür vorgesehen, Einträge zu einem Hostnamen zu ermitteln. Wenn du den für eine IP-Adresse veröffentlichten Hostnamen ermitteln möchtest, nutze die Reverse-IP-Suche. Sie prüft die Reverse-DNS-Daten. Beachte, dass viele IP-Adressen keinen brauchbaren Reverse-Eintrag haben und ein einzelner Reverse-Name nicht alle Websites auflistet, die unter dieser Adresse gehostet werden.
Warum kann ein CNAME mit anderen Einträgen in Konflikt geraten?
Ein CNAME macht einen DNS-Namen zum Alias eines anderen und kann an genau diesem Namen im Allgemeinen nicht neben anderen gewöhnlichen Eintragsdaten bestehen. Deshalb werden am Zonenstamm, etwa example.com, üblicherweise A- oder AAAA-Einträge statt eines herkömmlichen CNAME verwendet. Einige DNS-Anbieter bieten eigene Flattening- oder Alias-Einträge an. Dabei handelt es sich jedoch um anbieterspezifische Funktionen und nicht um das standardmäßige Verhalten eines CNAME.
Zeigt das öffentliche DNS auch Einträge aus einem internen Firmennetzwerk?
Normalerweise nicht. Unternehmen können Split-Horizon-DNS einsetzen, bei dem interne Nutzer andere Antworten erhalten als öffentlich verfügbar sind. Da diese Abfrage auf dem Server ausgeführt wird, zeigt ihr Ergebnis die von diesem Server aus sichtbaren DNS-Daten und nicht Einträge, die ausschließlich über dein Büronetzwerk oder VPN erreichbar sind.
Prüft diese Abfrage auch DNSSEC?
Nein, die aufgeführten Ergebnisfelder enthalten keinen DNSSEC-Validierungsstatus. Eine Domain kann gewöhnliche DNS-Einträge zurückgeben, obwohl ihre DNSSEC-Kette einen Signatur- oder Delegierungsfehler aufweist. Verwende zur Untersuchung eines solchen Fehlers einen speziellen DNSSEC-Validator oder eine Kommandozeilenabfrage, die DNSSEC-Daten anfordert.
Ähnliche Werkzeuge
Verwenden Sie das Reverse-IP-Lookup-Tool, um die Domain oder den Host zu finden, der mit einer IP-Adresse verknüpft ist, schnell und einfach.
Das IP-Lookup-Tool von Digily Link bietet detaillierte Informationen zu jeder IP-Adresse. Nutzen Sie diesen kostenlosen Online-Dienst, um umfassende IP-Daten zu erhalten.
Verwenden Sie unser SSL-Lookup-Tool, um umfassende Details zu jedem SSL-Zertifikat abzurufen und die Sicherheit Ihrer Website zu gewährleisten.
Beliebte Werkzeuge
Erstellen Sie Ihre eigene benutzerdefinierte Signatur und laden Sie sie einfach mit unserem Signaturgenerator-Tool für personalisierte E-Signaturen herunter.
Berechnen Sie die Größe eines beliebigen Textes in Bytes (B), Kilobytes (KB) oder Megabytes (MB) mit unserem Textgrößenrechner.
Verwenden Sie das Reverse-IP-Lookup-Tool, um die Domain oder den Host zu finden, der mit einer IP-Adresse verknüpft ist, schnell und einfach.
Verwenden Sie unser Ping-Tool, um den Status und die Antwortzeit einer beliebigen Website, eines Servers oder Ports schnell und effizient zu überprüfen.
Das IP-Lookup-Tool von Digily Link bietet detaillierte Informationen zu jeder IP-Adresse. Nutzen Sie diesen kostenlosen Online-Dienst, um umfassende IP-Daten zu erhalten.
Erstellen Sie mit unserem WhatsApp-Link-Generator sofort Ihren kostenlosen WhatsApp-Link. Fügen Sie eine benutzerdefinierte Nachricht hinzu und starten Sie Chats mit einem Klick, ganz ohne Anmeldung oder Programmierung.