Recherche DNS
Utilisez notre outil de recherche DNS pour trouver rapidement les enregistrements DNS A, AAAA, CNAME, MX, NS, TXT, SOA de n'importe quel hôte et obtenir des informations détaillées.
Recherche DNS est un outil gratuit qui trouve les enregistrements A, AAAA, CNAME, MX, NS, TXT, SOA et CAA d'un hôte et affiche leurs valeurs DNS.
Que vérifie une recherche DNS ?
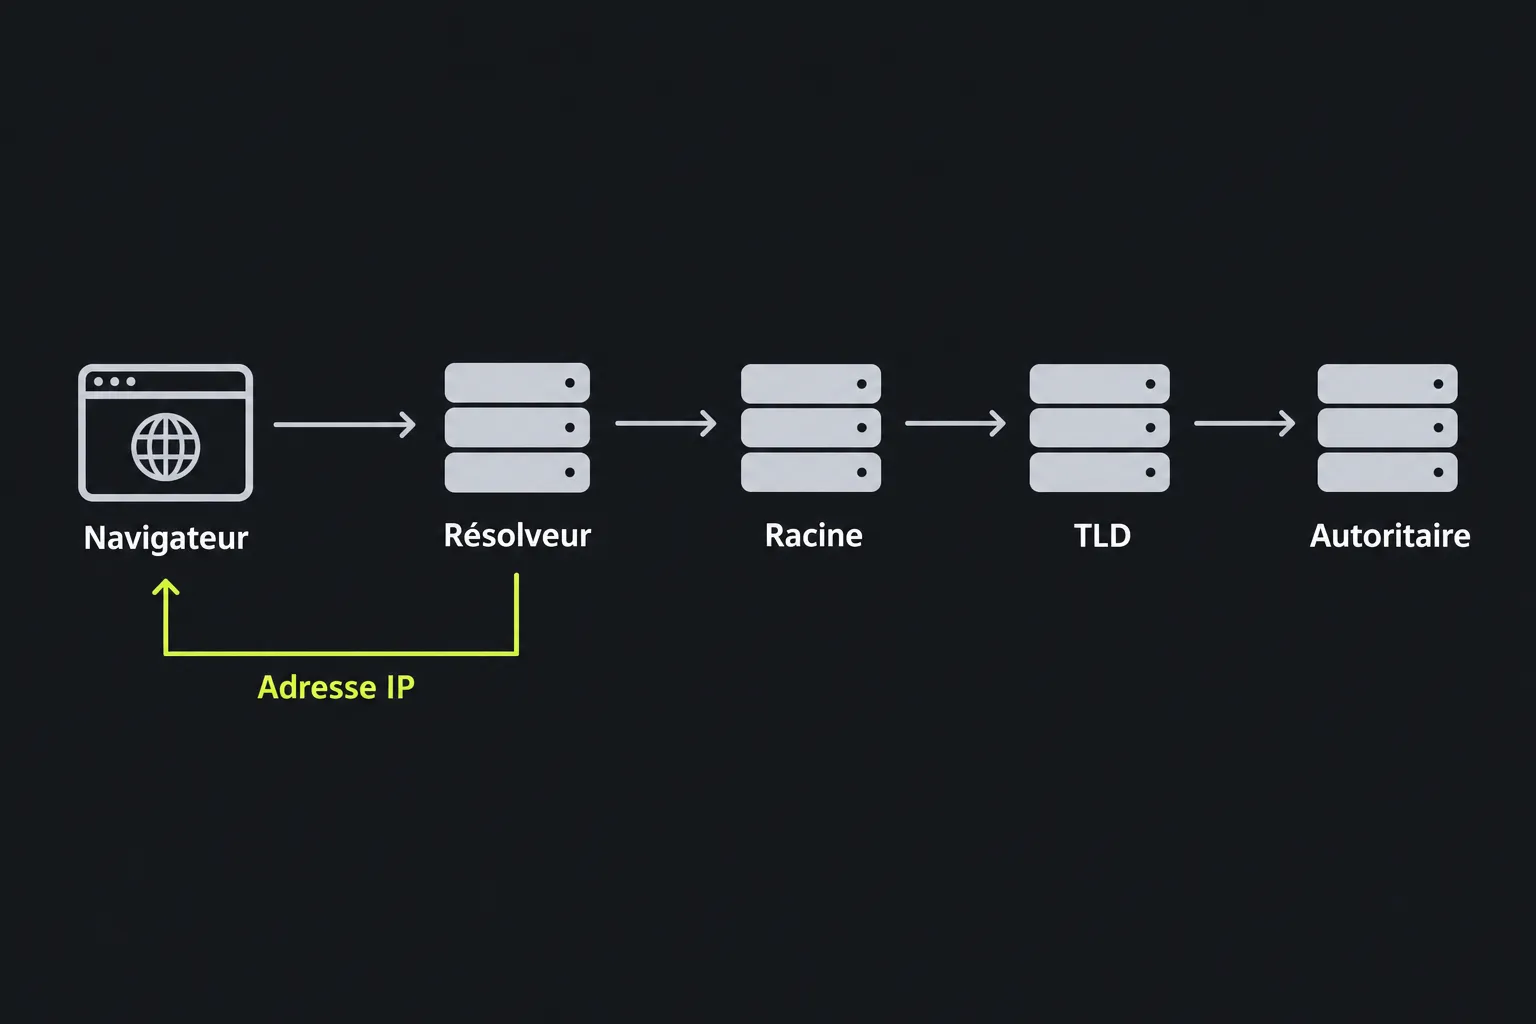
Une recherche DNS vérifie les enregistrements publiés pour un nom de domaine ou un hôte. Le système de noms de domaine, généralement abrégé en DNS, associe des noms lisibles comme www.example.com aux adresses et aux données de configuration utilisées par les navigateurs, les serveurs de messagerie et d'autres services internet.
Chaque type d'enregistrement répond à un besoin différent. Un enregistrement A contient une adresse IPv4, tandis qu'un enregistrement AAAA contient une adresse IPv6. Un CNAME fait pointer un nom d'hôte vers un autre. Les enregistrements MX dirigent les e-mails, les enregistrements NS identifient les serveurs de noms faisant autorité, les enregistrements TXT publient des règles sous forme de texte ou des valeurs de vérification, et l'enregistrement SOA contient des informations administratives et temporelles sur la zone DNS.
La recherche est exécutée sur le serveur à partir de l'hôte indiqué. La valeur saisie dans le champ Host est transmise au serveur via HTTPS et n'est pas stockée. Le résultat décrit uniquement les enregistrements A, AAAA, CNAME, MX, NS, TXT, SOA et CAA renvoyés, ainsi que leurs champs. Il ne vérifie pas si un site web répond, si un serveur de messagerie accepte les messages ou si un certificat TLS est valide.
Comment effectuer une recherche DNS ?
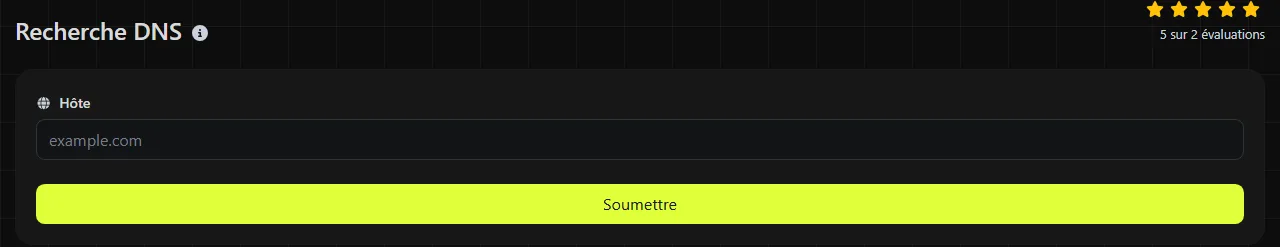
Saisis le nom d'hôte à examiner dans le champ Hôte, puis lance la recherche.
- Utilise le nom d'hôte exact concerné par le problème, par exemple www.example.com ou mail.example.com. Les enregistrements d'un sous-domaine peuvent différer de ceux du domaine principal.
- Privilégie un nom d'hôte seul plutôt que l'adresse complète d'une page contenant un chemin, une chaîne de requête ou un fragment.
- Compare les adresses, les cibles et les serveurs de noms renvoyés avec les valeurs fournies par ton hébergeur, ton service de messagerie ou ton fournisseur DNS.
- Vérifie le TTL avant de conclure qu'un ancien résultat révèle une erreur de configuration. Il est possible qu'un résolveur conserve encore en cache une valeur précédente.
Les noms DNS ne sont pas sensibles à la casse. WWW.EXAMPLE.COM et www.example.com désignent donc le même nom. Les espaces ne sont pas autorisés dans un nom d'hôte ordinaire. Dans le DNS, les noms de domaine internationalisés contenant des caractères accentués ou non latins utilisent des A-labels en ASCII. La partie encodée d'un A-label utilise le Punycode, tandis que la forme Unicode est appelée U-label. Utilise donc la forme A-label si la version Unicode ne se résout pas comme prévu.
Chaque libellé DNS est limité à 63 octets, et les noms de domaine complets sont également soumis à une limite de longueur définie par le protocole. Une saisie très longue peut donc être incorrecte même si chacun de ses caractères semble autorisé. Les chiffres et les traits d'union sont acceptés à de nombreux emplacements dans un nom d'hôte, mais, selon les règles habituelles, un libellé ne peut ni commencer ni se terminer par un trait d'union.
Comment interpréter le résultat d'une recherche DNS ?
Interprète chaque champ en fonction de son type d'enregistrement, car certains champs concernent uniquement les enregistrements MX, SOA, TXT ou d'autres types précis.
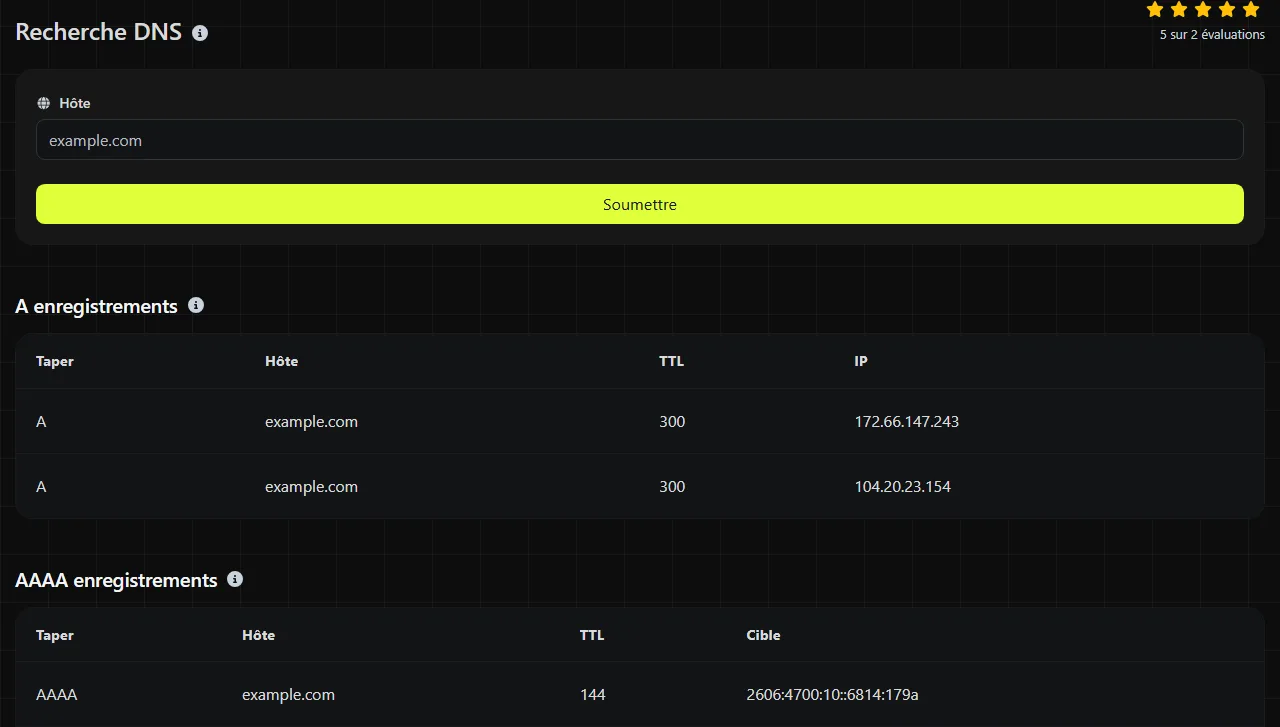
- Hôte indique le nom auquel appartient l'enregistrement renvoyé.
- TTL correspond à la durée de vie en secondes. Il indique aux résolveurs DNS combien de temps ils peuvent conserver cet enregistrement en cache.
- Cible contient la destination ou l'adresse associée aux enregistrements qui renvoient une cible.
- IPv6 contient l'adresse renvoyée par un enregistrement AAAA.
- Priorité est utilisé par les enregistrements MX. Une valeur basse est prioritaire sur une valeur plus élevée.
- Entrées contient les différentes chaînes de texte fournies par un enregistrement, notamment lorsque le texte est divisé en plusieurs parties.
- MNAME correspond au serveur de noms principal indiqué dans un enregistrement SOA.
- RNAME est l'adresse de contact SOA en notation DNS. Le premier point non échappé représente le signe arobase habituel.
- Série est le numéro de version de la zone. Les serveurs faisant autorité l'utilisent pour détecter la mise à jour des données de zone.
- Rafraîchir indique aux serveurs de noms secondaires à quelle fréquence rechercher une nouvelle version de la zone.
- Réessayer indique à un serveur secondaire quand effectuer une nouvelle tentative après l'échec d'une actualisation.
- Expirer définit combien de temps un serveur secondaire peut continuer à utiliser les données de zone lorsqu'il ne parvient pas à contacter le serveur principal.
- Min. TTL correspond au champ MINIMUM du SOA. Il ne s'agit pas d'un TTL minimal général. Associé au TTL de l'enregistrement SOA, il contribue à déterminer le TTL de mise en cache des réponses négatives, par exemple lorsqu'un nom n'existe pas.
- Drapeaux, Étiquette et Valeur sont des champs structurés utilisés, lorsqu'ils sont présents, par des enregistrements de règles tels que CAA.
- Serveur de noms indique un serveur désigné par un enregistrement NS.
Recherche DNS affiche les champs en fonction du type d'enregistrement. Il est donc normal que certains soient vides ou absents. Par exemple, un enregistrement A n'a pas de priorité MX, et un enregistrement MX n'a pas besoin de champ IPv6.
Cas pratiques de dépannage DNS
Une recherche DNS est utile lorsque les symptômes suggèrent un problème de nommage ou de routage. Les noms d'hôte et les valeurs d'enregistrement des exemples ci-dessous sont fictifs et ne correspondent pas à des données DNS actives.
Un site web ne se résout pas. Recherche www.example.com et examine ses données A, AAAA et CNAME. Un résultat plausible pourrait indiquer une cible CNAME correspondant à hosting.example.net, ou une cible A sous forme d'adresse IPv4 en notation décimale pointée. Si la cible renvoyée appartient à un ancien hébergeur, modifie l'enregistrement concerné auprès du fournisseur DNS faisant autorité.
Les e-mails n'arrivent pas. Recherche le domaine principal et examine ses enregistrements MX. Un résultat fictif pourrait contenir une priorité 10 avec la cible mail.example.com et une priorité 20 avec un serveur de messagerie de secours. Vérifie que les cibles correspondent aux paramètres du fournisseur de messagerie. La recherche ne permet pas de savoir si une boîte aux lettres existe, si le serveur de réception a rejeté un message ou si celui-ci a été placé dans le dossier des courriers indésirables.
Un avertissement de certificat apparaît après un changement d'hébergeur. Vérifie les enregistrements A, AAAA et CNAME du nom d'hôte exact affiché dans le navigateur. Si le DNS dirige encore certains visiteurs vers l'ancien serveur, ceux-ci peuvent recevoir le certificat de ce serveur. Recherche DNS n'examine pas le certificat lui-même. Utilise donc un outil de vérification de certificats après avoir confirmé que l'hôte pointe vers le service prévu.
Pourquoi ma modification DNS n'est-elle pas encore visible ?
Une modification DNS correcte peut ne pas apparaître immédiatement, car les résolveurs récursifs peuvent conserver la réponse précédente jusqu'à l'expiration de son TTL. Ce délai est souvent appelé propagation DNS, même s'il correspond généralement à l'expiration des caches à des moments différents plutôt qu'à un déplacement physique des enregistrements sur internet.
Le TTL affiché sur un nouvel enregistrement n'indique pas nécessairement combien de temps l'ancien restera en cache. Le résolveur peut avoir stocké la valeur précédente avec son ancien TTL. Les recherches infructueuses peuvent également être mises en cache. Un nom d'hôte nouvellement créé peut donc continuer à sembler introuvable pendant un certain temps.
Vérifie les enregistrements NS afin de confirmer que le domaine utilise les serveurs de noms sur lesquels tu as effectué la modification. Si les serveurs de noms sont incorrects, attendre ne résoudra pas le problème. Pour effectuer une comparaison plus approfondie, des outils en ligne de commande comme dig ou nslookup permettent d'interroger directement le serveur récursif ou faisant autorité de ton choix.
Questions fréquentes
Puis-je saisir une adresse IP au lieu d'un nom d'hôte ?
Une recherche DNS directe sert à trouver les enregistrements associés à un nom d'hôte. Pour rechercher le nom d'hôte publié pour une adresse IP, utilise Recherche IP inversée, qui consulte les données DNS inversées. Sache que de nombreuses adresses IP ne possèdent aucun enregistrement inversé utile et qu'un seul nom inversé ne répertorie pas tous les sites web hébergés à cette adresse.
Pourquoi un CNAME peut-il entrer en conflit avec d'autres enregistrements ?
Un CNAME transforme un nom DNS en alias d'un autre et ne peut généralement pas coexister, sous ce même nom, avec d'autres données d'enregistrement ordinaires. C'est pourquoi l'apex de la zone, par exemple example.com, utilise habituellement des enregistrements A ou AAAA plutôt qu'un CNAME classique. Certains fournisseurs DNS proposent des mécanismes propriétaires d'aplatissement ou des enregistrements d'alias, mais il s'agit de fonctionnalités propres au fournisseur et non du comportement standard d'un CNAME.
Le DNS public affiche-t-il les enregistrements du réseau interne d'une entreprise ?
Généralement non. Les organisations peuvent utiliser un DNS à horizon partagé, où les utilisateurs internes reçoivent des réponses différentes de celles accessibles au public. Comme cette recherche est exécutée sur le serveur, son résultat reflète les données DNS visibles depuis ce serveur, et non les enregistrements disponibles uniquement depuis le réseau de ton entreprise ou son VPN.
Cette recherche valide-t-elle DNSSEC ?
Non, les champs de résultat répertoriés ne contiennent aucun état de validation DNSSEC. Un domaine peut renvoyer des enregistrements DNS ordinaires même si sa chaîne DNSSEC présente un défaut de signature ou de délégation. Pour rechercher ce type de problème, utilise un outil de validation DNSSEC dédié ou une requête en ligne de commande demandant les données DNSSEC.
Outils similaires
Utilisez l'outil de recherche inversée d'IP pour trouver rapidement et facilement le domaine ou l'hôte associé à une adresse IP.
L'outil de recherche d'IP de Digily Link fournit des informations détaillées sur toute adresse IP. Utilisez ce service en ligne gratuit pour obtenir des données IP complètes.
Utilisez notre outil de recherche SSL pour obtenir des détails complets sur n'importe quel certificat SSL et assurer la sécurité de votre site web.
Outils populaires
Créez votre propre signature personnalisée et téléchargez-la facilement avec notre outil de génération de signatures pour des signatures électroniques personnalisées.
Calculez la taille de n'importe quel texte en octets (B), kilooctets (KB) ou mégaoctets (MB) à l'aide de notre outil de calcul de taille de texte.
Utilisez l'outil de recherche inversée d'IP pour trouver rapidement et facilement le domaine ou l'hôte associé à une adresse IP.
Utilisez notre outil de ping pour vérifier rapidement et efficacement le statut et le temps de réponse de n'importe quel site web, serveur ou port.
L'outil de recherche d'IP de Digily Link fournit des informations détaillées sur toute adresse IP. Utilisez ce service en ligne gratuit pour obtenir des données IP complètes.
Générez instantanément votre lien WhatsApp gratuit avec notre générateur de liens WhatsApp. Ajoutez un message personnalisé et lancez des discussions en un clic, sans connexion ni code.