DNS记录查询
使用我们的DNS记录查询工具查找主机的A、AAAA、CNAME、MX、NS、TXT、SOA DNS记录。
DNS记录查询是一款免费工具,可查找主机的 A、AAAA、CNAME、MX、NS、TXT、SOA 和 CAA 记录,并显示对应的 DNS 值。
DNS 查询会检查什么?
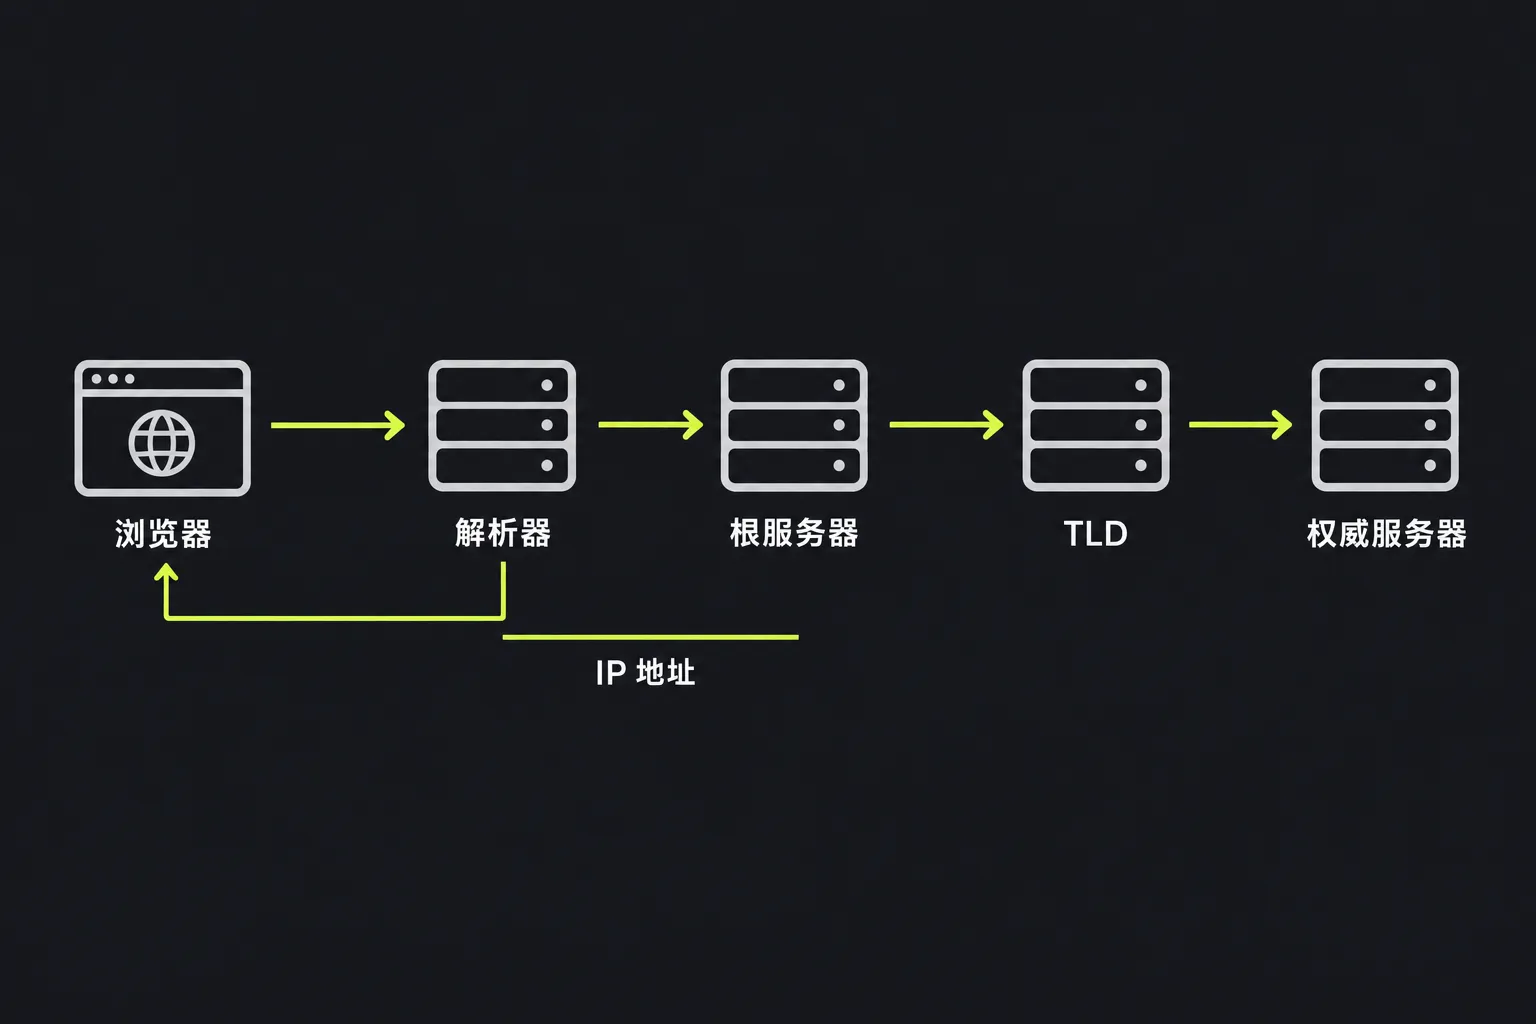
DNS 查询用于检查域名或主机公开的记录。域名系统通常简称为 DNS,它将 www.example.com 这类易于阅读的名称与浏览器、邮件服务器及其他互联网服务所需的地址和配置数据关联起来。
不同类型的记录用于回答不同的问题。A 记录包含 IPv4 地址,AAAA 记录包含 IPv6 地址。CNAME 将一个主机名指向另一个主机名。MX 记录用于路由电子邮件,NS 记录用于标识权威名称服务器,TXT 记录用于发布文本形式的策略或验证值,SOA 记录则包含 DNS 区域的管理和时间参数。
查询会根据你提供的主机在服务器端执行。你在 Host 字段中输入的内容会通过 HTTPS 发送到服务器,且不会被存储。结果仅说明返回的 A、AAAA、CNAME、MX、NS、TXT、SOA 和 CAA 记录及其字段。它不会测试网站能否响应、邮件服务器是否接收邮件,也不会验证 TLS 证书是否有效。
如何查询 DNS 记录?
在 Host 字段中输入要检查的主机名,然后运行查询。
- 请输入出现问题的确切主机名,例如 www.example.com 或 mail.example.com。子域名的记录可能与主域名不同。
- 建议只输入主机名,不要输入包含路径、查询字符串或片段的完整页面地址。
- 将返回的地址、目标和名称服务器与主机托管商、邮件服务商或 DNS 服务商提供的值进行比较。
- 不要看到旧结果就立即认定配置有误,请先检查 TTL。DNS 解析器可能仍缓存着之前的值。
DNS 名称不区分大小写,因此 WWW.EXAMPLE.COM 和 www.example.com 指的是同一个名称。普通主机名中不能包含空格。含重音字符或非拉丁字符的国际化域名会在 DNS 中使用 ASCII A-label。A-label 的编码部分采用 Punycode,而 Unicode 形式称为 U-label。如果 Unicode 版本未能按预期解析,请改用 A-label 形式。
每个 DNS 标签最多为 63 个八位字节,完整域名也受到协议长度限制。因此,即使每个字符看起来都有效,过长的输入仍可能无效。主机名的许多位置允许使用数字和连字符,但按照常规主机名规则,标签不能以连字符开头或结尾。
如何看懂 DNS 查询结果?
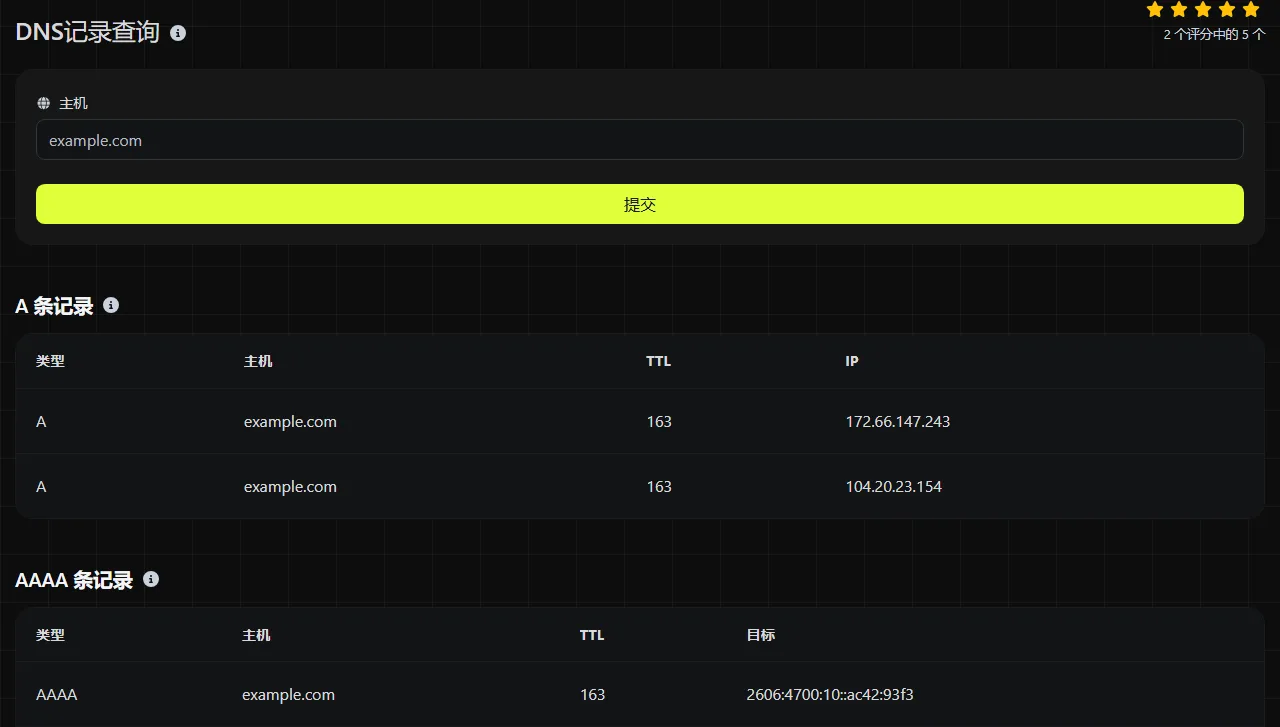
请结合记录类型理解各个字段,因为有些字段只适用于 MX、SOA、TXT 或其他特定记录。
- Host:表示返回记录所属的名称。
- TTL:以秒为单位的生存时间,用于告知 DNS 解析器可以缓存该记录多久。
- Target:包含相关记录返回的目标或地址。
- IPv6:包含 AAAA 记录返回的地址。
- Priority:用于 MX 记录。数值越小,优先级越高。
- 条目:包含记录提供的各个文本字符串,常见于文本被拆分成多个部分的情况。
- MNAME:SOA 记录中指定的主名称服务器。
- RNAME:以 DNS 格式表示的 SOA 联系地址,其中第一个未转义的句点代表通常使用的 @ 符号。
- 序列:区域版本号。权威服务器通过它识别更新后的区域数据。
- Refresh:表示辅助名称服务器应多长时间检查一次是否有更新的区域版本。
- 重试:表示刷新失败后,辅助服务器应何时再次尝试。
- Expire:设置辅助服务器无法联系主服务器时,可以继续使用区域数据的时长。
- 最小TTL:SOA 的 MINIMUM 字段。它不是通用的最小 TTL,而是与 SOA 记录本身的 TTL 一起,用于确定否定响应的缓存 TTL,例如名称不存在时的响应。
- 标志、Tag 和 Value:CAA 等策略记录存在时使用的结构化字段。
- Nameserver:表示 NS 记录指定的服务器。
DNS记录查询会根据记录类型显示相应字段,因此字段为空或未显示通常是正常现象。例如,A 记录没有 MX 优先级,MX 记录也不需要 IPv6 字段。
常见的 DNS 故障排查场景
如果问题看起来与名称解析或流量路由有关,DNS 查询会很有帮助。以下场景中的示例主机名和记录值均为假设数据,并非实时 DNS 数据。
网站无法解析。 查询 www.example.com,并检查其 A、AAAA 和 CNAME 数据。一个可能的结果是 CNAME 目标为 hosting.example.net,或者 A 记录目标采用 IPv4 点分十进制格式。如果返回的目标属于旧的主机托管服务,请在权威 DNS 服务商处更新相应记录。
收不到电子邮件。 查询主域名并检查其 MX 记录。假设的结果可能包含优先级为 10、目标为 mail.example.com 的记录,以及优先级为 20、指向备用邮件主机的记录。请确认这些目标与邮件服务商的设置一致。此查询无法判断邮箱是否存在、接收服务器是否拒收了邮件,也无法确认邮件是否进入垃圾邮件文件夹。
更换主机后出现证书警告。 检查浏览器中显示的确切主机名对应的 A、AAAA 和 CNAME 记录。如果 DNS 仍将部分访问者导向原来的服务器,他们可能会收到该服务器提供的证书。DNS记录查询不会检查证书本身,因此确认主机已指向预期服务后,请再使用证书检查工具。
为什么 DNS 更改还没有生效?
即使 DNS 更改正确,也可能不会立即显示,因为递归解析器可以保留之前的响应,直到其 TTL 到期。这种延迟通常称为 DNS 传播,但实际情况往往是各处缓存过期时间不同,而不是记录真的在互联网上逐步传输。
新记录显示的 TTL 不一定代表旧记录还会缓存多久。解析器可能已按照旧记录原来的 TTL 保存了之前的值。失败的查询也可能被缓存,因此新建的主机名可能会在一段时间内继续显示为不存在。
检查 NS 记录,确认域名正在使用你执行更改时所操作的名称服务器。如果名称服务器不正确,继续等待也无法解决问题。如需进行更深入的比较,可以使用 dig 或 nslookup 等命令行工具,直接查询指定的递归服务器或权威服务器。
常见问题
可以输入 IP 地址而不是主机名吗?
正向 DNS 查询用于查找与主机名关联的记录,而不是查找 IP 地址对应的主机名。如果要查找某个 IP 地址公开的主机名,请使用反向IP地址查询来检查反向 DNS 数据。请注意,许多 IP 地址没有实用的反向记录,而且一个反向名称也不会列出该地址上托管的所有网站。
为什么 CNAME 会与其他记录冲突?
CNAME 会将一个 DNS 名称设为另一个名称的别名,通常不能与同一名称下的其他普通记录数据共存。因此,区域顶点,例如 example.com,通常使用 A 或 AAAA 记录,而不是常规 CNAME。部分 DNS 服务商提供专有的扁平化或别名记录功能,但这些是特定服务商的功能,并非标准 CNAME 行为。
公共 DNS 能查到公司内网的记录吗?
通常不能。组织可以使用分割视图 DNS,让内部用户获得与公共网络不同的解析结果。由于此查询在服务器端运行,结果反映的是该服务器可见的 DNS,而不是只能通过你的办公网络或 VPN 访问的记录。
这个查询会验证 DNSSEC 吗?
不会。列出的结果字段中不包含 DNSSEC 验证状态。即使域名的 DNSSEC 信任链存在签名或委派故障,它仍可能返回普通 DNS 记录。排查此类故障时,请使用专门的 DNSSEC 验证工具,或通过命令行查询请求 DNSSEC 数据。