DNS поиск
DNS поиск - бесплатный инструмент, который находит записи A, AAAA, CNAME, MX, NS, TXT, SOA и CAA для указанного хоста и показывает их значения DNS.
Что проверяет DNS-поиск?
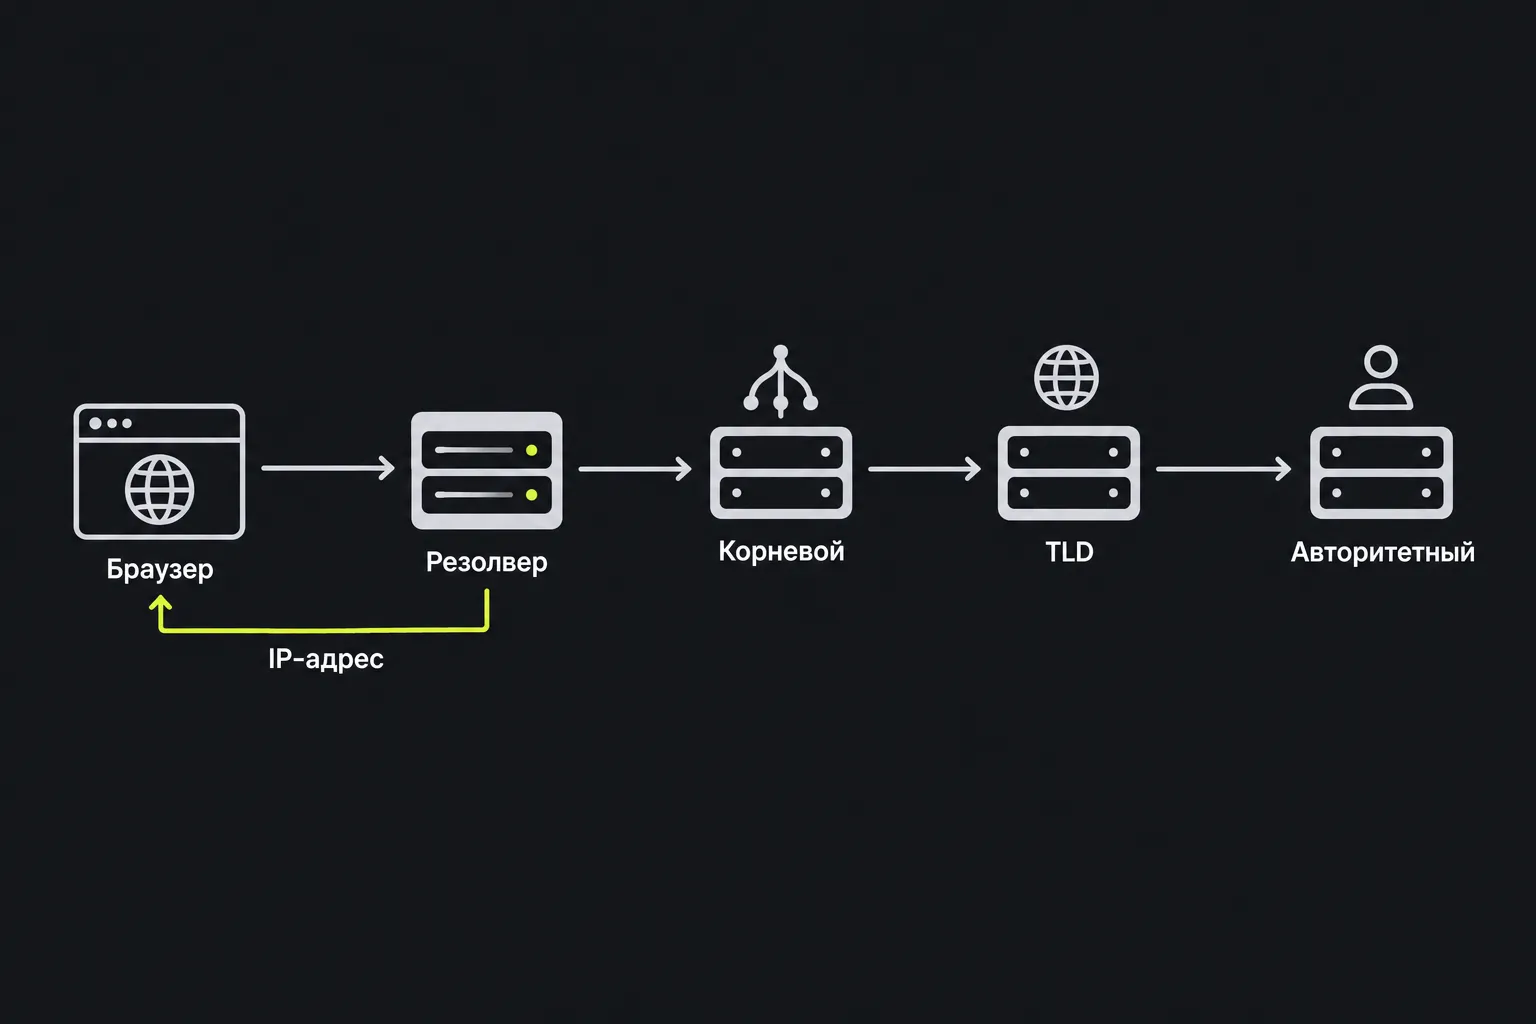
DNS-поиск проверяет записи, опубликованные для доменного имени или хоста. Система доменных имен, обычно сокращенно DNS, связывает понятные человеку имена, например www.example.com, с адресами и данными конфигурации, которые используют браузеры, почтовые серверы и другие интернет-сервисы.
Каждый тип записи отвечает на свой вопрос. Запись A содержит IPv4-адрес, а AAAA содержит IPv6-адрес. CNAME указывает с одного имени хоста на другое. Записи MX задают маршрутизацию электронной почты, NS указывают авторитетные серверы имен, TXT публикуют текстовые правила или значения для подтверждения, а SOA содержит административную информацию и временные параметры DNS-зоны.
Поиск выполняется на сервере для указанного хоста. Значение из поля Host передается серверу по HTTPS и не сохраняется. В результате отображаются только возвращенные записи A, AAAA, CNAME, MX, NS, TXT, SOA и CAA, а также их поля. Инструмент не проверяет, отвечает ли сайт, принимает ли почтовый сервер сообщения и действителен ли сертификат TLS.
Как выполнить DNS-поиск?
Введи нужное имя хоста в поле Хост и запусти поиск.
- Указывай точное имя хоста, с которым возникла проблема, например www.example.com или mail.example.com. Записи поддомена могут отличаться от записей основного домена.
- Вводи только имя хоста, а не полный адрес страницы с путем, строкой запроса или фрагментом.
- Сравни возвращенные адреса, целевые хосты и серверы имен со значениями, предоставленными хостинг-провайдером, почтовым сервисом или поставщиком DNS.
- Проверь TTL, прежде чем считать старый результат ошибкой конфигурации. Предыдущее значение все еще может храниться в кеше DNS-резолвера.
DNS-имена не зависят от регистра, поэтому WWW.EXAMPLE.COM и www.example.com обозначают одно и то же имя. В обычном имени хоста пробелы недопустимы. Интернационализированные доменные имена с диакритическими или нелатинскими символами в DNS записываются в виде ASCII-меток A-label. Закодированная часть A-label использует Punycode, а форма в Unicode называется U-label. Если вариант в Unicode не разрешается должным образом, используй форму A-label.
Длина каждой DNS-метки ограничена 63 октетами, а для полного доменного имени также действует предусмотренное протоколом ограничение длины. Поэтому очень длинное значение может оказаться недопустимым, даже если каждый его символ разрешен. Во многих позициях имени хоста можно использовать цифры и дефисы, но по стандартным правилам метка не может начинаться или заканчиваться дефисом.
Как читать результат DNS-поиска?
Интерпретируй каждое поле с учетом типа записи, поскольку некоторые поля относятся только к MX, SOA, TXT или другим конкретным типам.
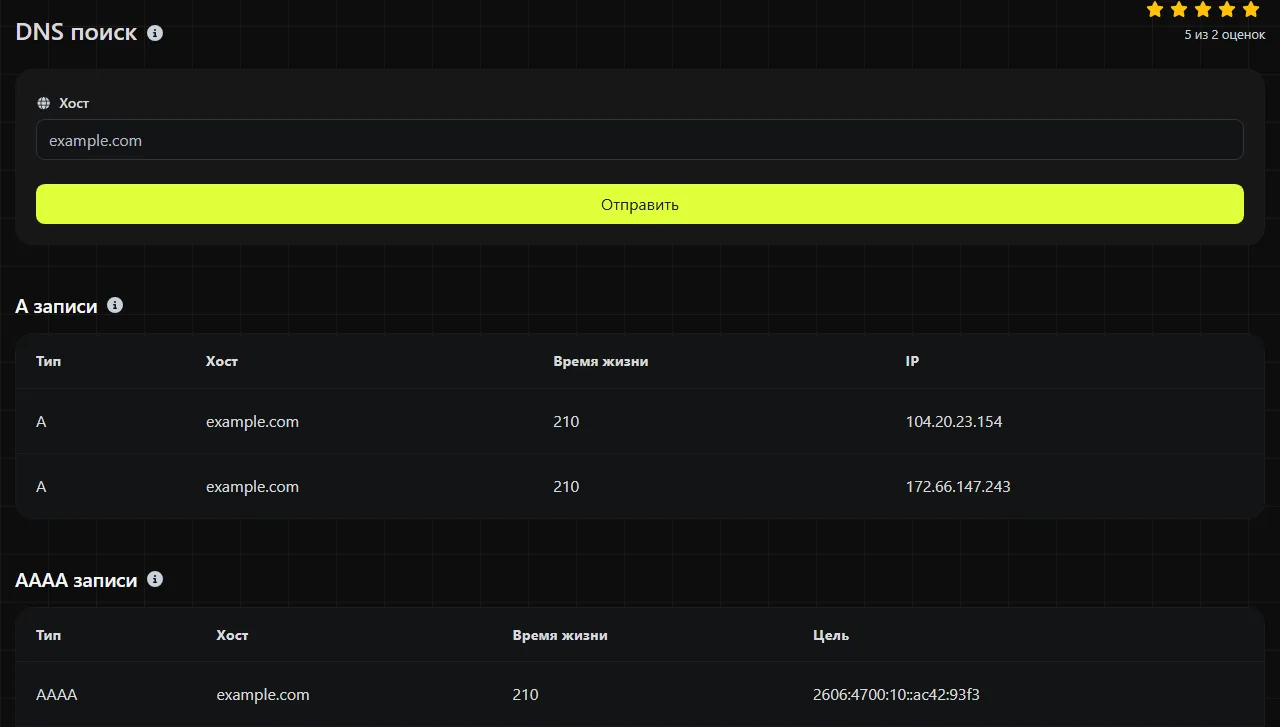
- Хост указывает имя, к которому относится возвращенная запись.
- Время жизни означает время жизни записи в секундах. Оно определяет, как долго DNS-резолверы могут хранить эту запись в кеше.
- Цель содержит адрес или целевой хост для записей, возвращающих такое значение.
- IPv6 содержит адрес, возвращенный записью AAAA.
- Приоритет используется в записях MX. Меньшее число означает более высокий приоритет.
- Entries содержит отдельные текстовые строки из записи. Обычно это поле используется, когда текст разделен на несколько частей.
- MNAME указывает основной сервер имен, заданный в записи SOA.
- RNAME содержит контактный адрес SOA в формате DNS, где первая неэкранированная точка заменяет обычный знак @.
- Серийный номер обозначает номер версии зоны. Авторитетные серверы используют его, чтобы распознавать обновленные данные зоны.
- Обновить указывает, как часто вторичные серверы имен должны проверять наличие новой версии зоны.
- Повторить попытку определяет, когда вторичный сервер должен повторить попытку после неудачного обновления.
- Истекает задает срок, в течение которого вторичный сервер может продолжать использовать данные зоны, если связаться с основным сервером не удается.
- Мин. TTL представляет поле MINIMUM записи SOA. Это не общий минимальный TTL. Вместе с TTL записи SOA оно участвует в определении срока кеширования отрицательных ответов, например ответа о том, что имя не существует.
- Флаги, Тег и Value представляют структурированные поля, которые используются в записях политик, таких как CAA, если они присутствуют.
- Nameserver указывает сервер, заданный записью NS.
DNS поиск отображает поля в зависимости от типа записи, поэтому некоторые из них могут отсутствовать или оставаться пустыми. Например, у записи A нет приоритета MX, а записи MX не требуется поле IPv6.
Типичные сценарии диагностики DNS
DNS-поиск полезен, когда признаки проблемы указывают на ошибку в именовании или маршрутизации. Имена хостов и значения записей в примерах ниже условны и не являются реальными данными DNS.
Сайт не разрешается. Выполни поиск для www.example.com и проверь данные A, AAAA и CNAME. Например, в результате может быть указан целевой хост CNAME hosting.example.net или целевой адрес A в точечно-десятичном формате IPv4. Если возвращенный целевой хост относится к прежнему хостингу, обнови соответствующую запись у авторитетного поставщика DNS.
Письма не приходят. Выполни поиск для основного домена и проверь его записи MX. В условном результате могут быть указаны приоритет 10 и целевой хост mail.example.com, а также приоритет 20 и резервный почтовый хост. Убедись, что целевые хосты соответствуют настройкам почтового провайдера. DNS-поиск не покажет, существует ли почтовый ящик, отклонил ли принимающий сервер сообщение и попало ли оно в папку со спамом.
После смены хостинга появилось предупреждение о сертификате. Проверь записи A, AAAA и CNAME для точного имени хоста, указанного в браузере. Если DNS по-прежнему направляет часть посетителей на прежний сервер, они могут получать сертификат этого сервера. DNS поиск не проверяет сам сертификат. Убедившись, что хост указывает на нужный сервис, воспользуйся инструментом проверки сертификатов.
Почему изменения DNS еще не видны?
Даже корректное изменение DNS может отобразиться не сразу, поскольку рекурсивные резолверы способны хранить предыдущий ответ до истечения его TTL. Эту задержку часто называют распространением DNS, хотя обычно она связана с тем, что срок хранения данных в разных кешах истекает в разное время, а не с физическим перемещением записей по интернету.
TTL новой записи не обязательно показывает, как долго старая запись будет оставаться в кеше. Резолвер мог сохранить предыдущее значение с прежним TTL. Неудачные запросы также могут кешироваться, поэтому только что созданное имя хоста некоторое время может по-прежнему считаться отсутствующим.
Проверь записи NS и убедись, что домен использует те серверы имен, на которых было внесено изменение. Если серверы имен указаны неверно, ожидание не решит проблему. Для более подробного сравнения можно напрямую запросить выбранный рекурсивный или авторитетный сервер с помощью инструментов командной строки, таких как dig или nslookup.
Часто задаваемые вопросы
Можно ли ввести IP-адрес вместо имени хоста?
Прямой DNS-поиск предназначен для получения записей, связанных с именем хоста. Чтобы найти имя хоста, опубликованное для IP-адреса, используй Обратный поиск IP, который проверяет данные обратной DNS-зоны. Учти, что у многих IP-адресов нет полезной обратной записи, а одно обратное имя не перечисляет все сайты, размещенные по этому адресу.
Почему CNAME может конфликтовать с другими записями?
CNAME превращает одно DNS-имя в псевдоним другого и, как правило, не может существовать для этого же имени вместе с другими обычными данными записей. Поэтому для корня зоны, например example.com, обычно используются записи A или AAAA, а не обычная CNAME. Некоторые поставщики DNS поддерживают собственные функции выравнивания или записи-псевдонимы, но это особенности конкретных провайдеров, а не стандартное поведение CNAME.
Покажет ли публичный DNS записи из внутренней сети компании?
Как правило, нет. Организации могут использовать DNS с разделенным горизонтом, при котором внутренние пользователи получают ответы, отличающиеся от доступных публично. Поскольку поиск выполняется на сервере, результат отражает DNS-данные, доступные этому серверу, а не записи, которые можно получить только через корпоративную сеть или VPN.
Проверяет ли этот поиск DNSSEC?
Нет, статус проверки DNSSEC не входит в список отображаемых полей. Домен может возвращать обычные DNS-записи, даже если в его цепочке DNSSEC есть ошибка подписи или делегирования. При диагностике такой проблемы используй специализированный валидатор DNSSEC или запрос из командной строки, который запрашивает данные DNSSEC.
Похожие инструменты
Используйте инструмент обратного поиска IP, чтобы быстро и легко найти домен или хост, связанный с любым IP-адресом.
Инструмент поиска IP-адресов от Digily Link предоставляет подробную информацию о любом IP-адресе. Используйте этот бесплатный онлайн-сервис, чтобы получить полные данные об IP.
Используйте наш инструмент поиска SSL, чтобы получить подробную информацию о любом SSL-сертификате и обеспечить безопасность вашего сайта.
Популярные инструменты
Создайте свою собственную подпись и легко скачайте её с помощью нашего инструмента для генерации персонализированных электронных подписей.
Рассчитайте размер любого текста в байтах (B), килобайтах (KB) или мегабайтах (MB) с помощью нашего инструмента калькулятора размера текста.
Используйте инструмент обратного поиска IP, чтобы быстро и легко найти домен или хост, связанный с любым IP-адресом.
Используйте наш инструмент ping, чтобы быстро и эффективно проверить статус и время отклика любого веб-сайта, сервера или порта.
Инструмент поиска IP-адресов от Digily Link предоставляет подробную информацию о любом IP-адресе. Используйте этот бесплатный онлайн-сервис, чтобы получить полные данные об IP.
Мгновенно создайте бесплатную ссылку WhatsApp с помощью нашего генератора. Добавьте собственное сообщение и начинайте чаты одним нажатием без входа в систему и программирования.