Căutare DNS
Folosește instrumentul nostru de căutare DNS pentru a găsi rapid înregistrările DNS A, AAAA, CNAME, MX, NS, TXT și SOA ale oricărei gazde și pentru a obține informații detaliate.
Căutare DNS este un instrument gratuit care găsește înregistrările A, AAAA, CNAME, MX, NS, TXT, SOA și CAA ale unei gazde și afișează valorile DNS corespunzătoare.
Ce verifică o căutare DNS?
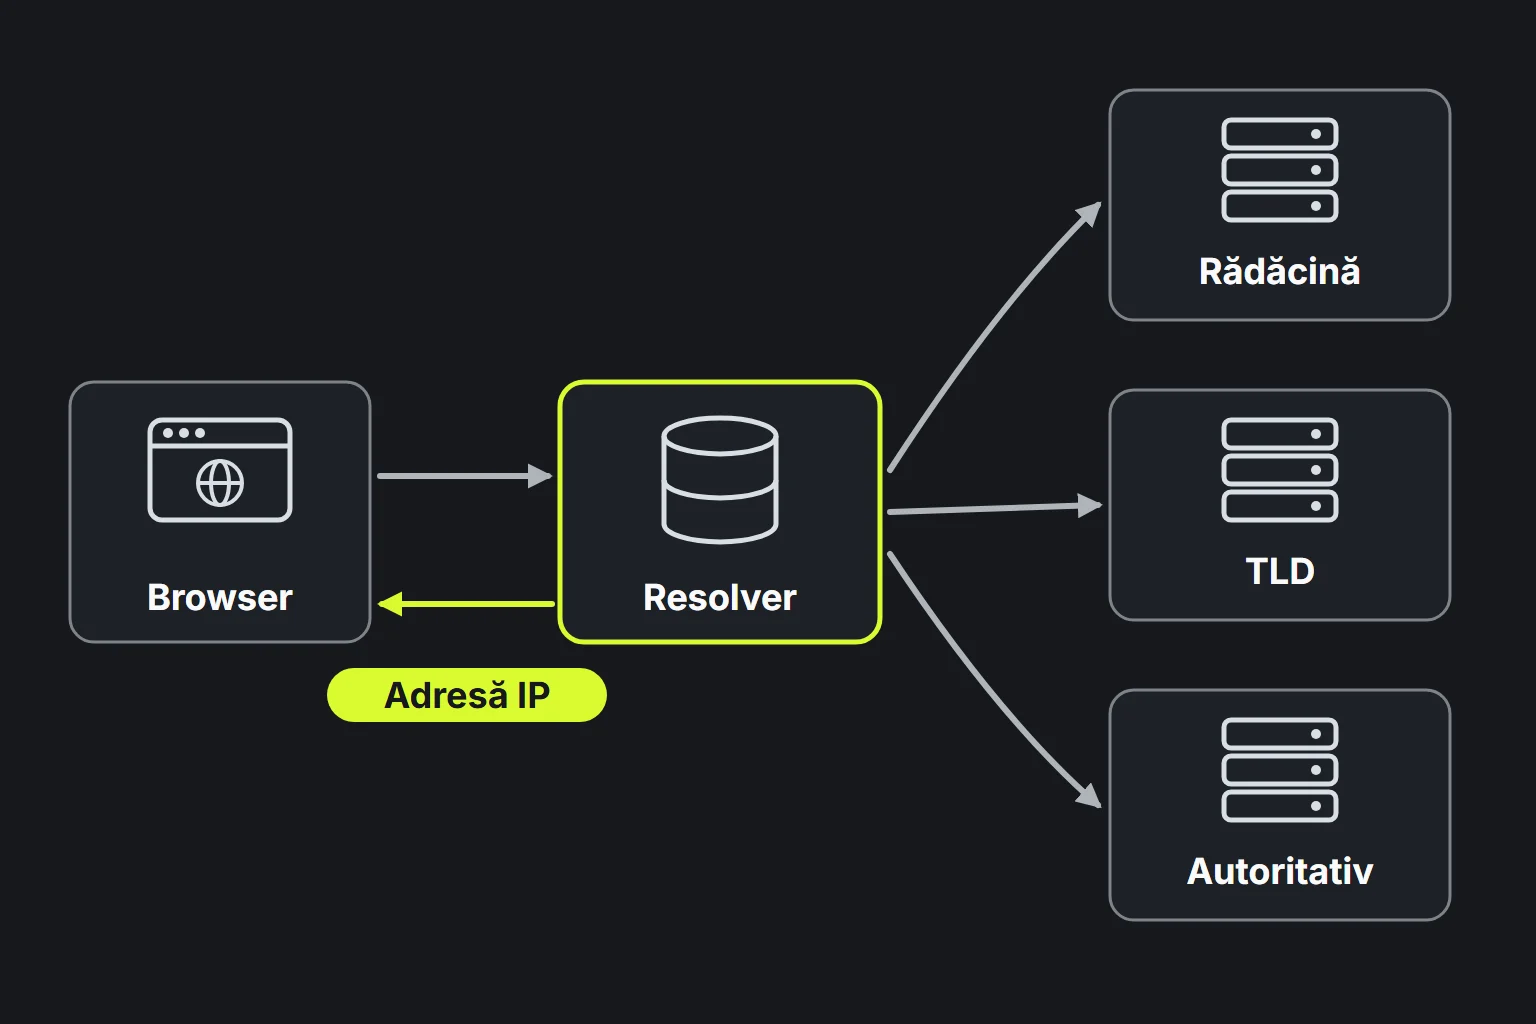
O căutare DNS verifică înregistrările publicate pentru un nume de domeniu sau o gazdă. Sistemul de nume de domenii, prescurtat de obicei DNS, asociază nume ușor de citit, precum www.example.com, cu adresele și datele de configurare folosite de browsere, servere de e-mail și alte servicii de internet.
Fiecare tip de înregistrare oferă alt tip de informație. O înregistrare A conține o adresă IPv4, iar una AAAA conține o adresă IPv6. O înregistrare CNAME redirecționează un nume de gazdă către altul. Înregistrările MX direcționează e-mailurile, cele NS identifică serverele de nume autoritative, înregistrările TXT publică politici în format text sau valori de verificare, iar înregistrarea SOA conține informații administrative și de temporizare pentru zona DNS.
Căutarea rulează pe server și folosește gazda introdusă. Valoarea din câmpul Host este trimisă serverului prin HTTPS și nu este stocată. Rezultatul descrie numai înregistrările A, AAAA, CNAME, MX, NS, TXT, SOA și CAA returnate și câmpurile acestora. Nu verifică dacă un site răspunde, dacă un server de e-mail acceptă mesaje sau dacă un certificat TLS este valid.
Cum fac o căutare DNS?
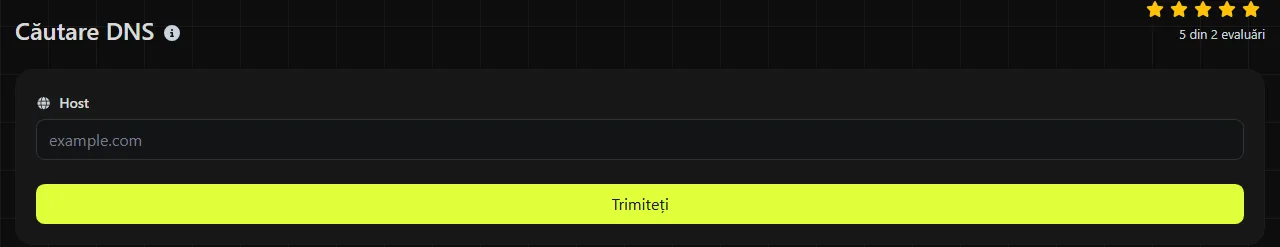
Introdu numele gazdei pe care vrei să o verifici în câmpul Host, apoi pornește căutarea.
- Folosește numele exact al gazdei afectate de problemă, de exemplu www.example.com sau mail.example.com. Înregistrările unui subdomeniu pot fi diferite de cele ale domeniului principal.
- Introdu doar numele gazdei, nu adresa completă a unei pagini care conține o cale, un șir de interogare sau un fragment.
- Compară adresele, destinațiile și serverele de nume returnate cu valorile furnizate de serviciul tău de găzduire, e-mail sau DNS.
- Verifică TTL-ul înainte să presupui că un rezultat mai vechi indică o eroare de configurare. Este posibil ca un resolver să aibă încă în cache valoarea anterioară.
Numele DNS nu fac diferența între litere mari și mici, deci WWW.EXAMPLE.COM și www.example.com se referă la același nume. Spațiile nu sunt valide într-un nume de gazdă obișnuit. Numele de domenii internaționalizate care conțin caractere accentuate sau caractere din alte alfabete folosesc etichete A în format ASCII în DNS. Partea codificată a unei etichete A folosește Punycode, iar forma Unicode este o etichetă U. Dacă versiunea Unicode nu este rezolvată așa cum te aștepți, folosește forma de etichetă A.
Fiecare etichetă DNS este limitată la 63 de octeți, iar numele de domeniu complete au, la rândul lor, o limită de lungime stabilită de protocol. Prin urmare, o valoare foarte lungă poate fi nevalidă chiar dacă fiecare caracter în parte pare acceptabil. Cifrele și cratimele sunt permise în multe poziții ale unui nume de gazdă, dar, conform regulilor uzuale, o etichetă nu poate începe sau termina cu o cratimă.
Cum interpretez rezultatul căutării DNS?
Interpretează fiecare câmp în funcție de tipul înregistrării, deoarece unele câmpuri se aplică numai înregistrărilor MX, SOA, TXT sau altor tipuri specifice.
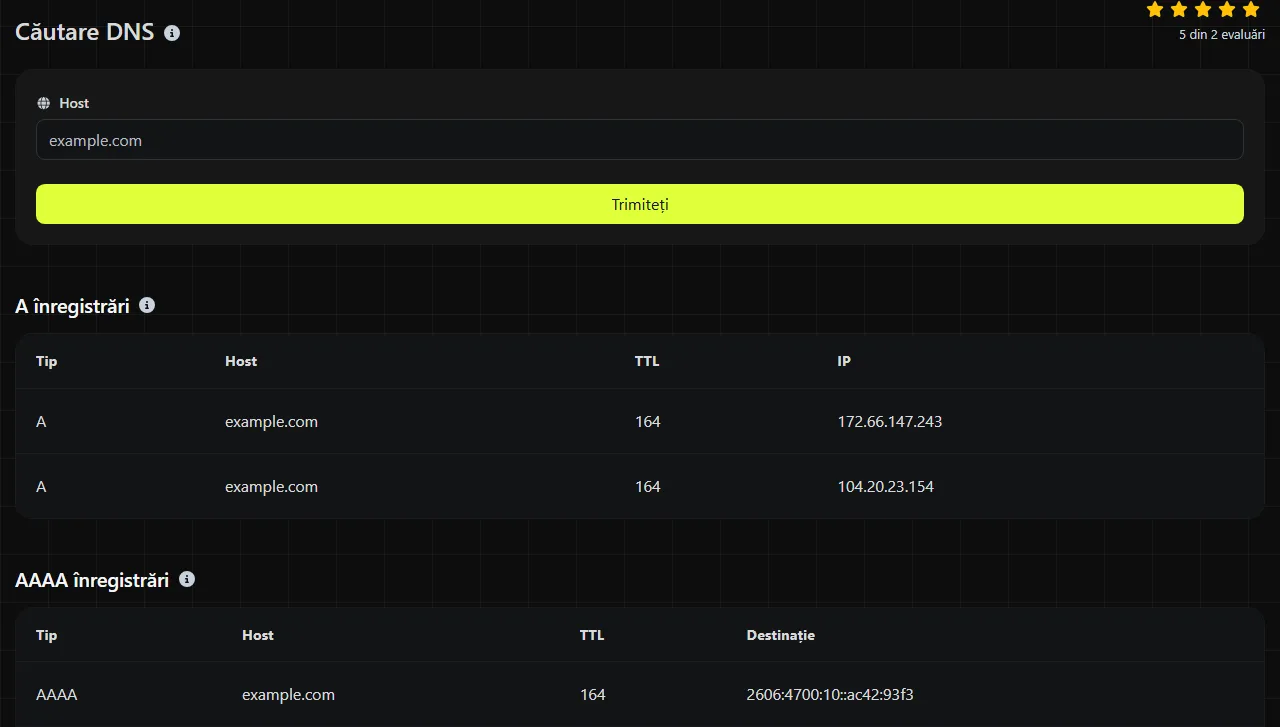
- Host identifică numele căruia îi aparține înregistrarea returnată.
- TTL reprezintă durata de viață, exprimată în secunde. Aceasta le indică resolverelor DNS cât timp pot păstra înregistrarea în cache.
- Destinație conține destinația sau adresa asociată înregistrărilor care returnează o destinație.
- IPv6 conține adresa returnată de o înregistrare AAAA.
- Prioritate este folosit de înregistrările MX. Un număr mai mic are prioritate față de unul mai mare.
- Intrări conține șirurile de text individuale furnizate de o înregistrare, de obicei atunci când textul este împărțit în mai multe părți.
- MNAME este serverul de nume principal indicat într-o înregistrare SOA.
- RNAME este adresa de contact SOA în notație DNS, în care primul punct neprecedat de un caracter escape reprezintă semnul arond folosit în mod obișnuit.
- Serial este numărul versiunii zonei. Serverele autoritative îl folosesc pentru a identifica datele actualizate ale zonei.
- Reîmprospătează le indică serverelor de nume secundare cât de des să verifice dacă există o versiune mai nouă a zonei.
- Reîncearcă îi indică unui server secundar când să încerce din nou după o actualizare nereușită.
- Expiră stabilește cât timp poate continua un server secundar să folosească datele zonei atunci când nu poate contacta serverul principal.
- TTL min. este câmpul MINIMUM din SOA. Nu reprezintă un TTL minim general. Împreună cu TTL-ul înregistrării SOA, contribuie la stabilirea TTL-ului folosit pentru memorarea în cache a răspunsurilor negative, cum ar fi cazul unui nume care nu există.
- Flags, Etichetă și Value sunt câmpuri structurate folosite, atunci când sunt prezente, de înregistrări pentru politici precum CAA.
- Nameserver identifică un server indicat de o înregistrare NS.
Căutare DNS afișează câmpurile în funcție de tipul înregistrării, așa că unele pot fi goale sau pot lipsi. De exemplu, o înregistrare A nu are prioritate MX, iar o înregistrare MX nu are nevoie de un câmp IPv6.
Situații practice de depanare DNS
O căutare DNS este utilă atunci când problema indică o eroare de denumire sau de direcționare. Numele de gazdă și valorile înregistrărilor din exemplele de mai jos sunt ipotetice, nu date DNS reale.
Un site nu poate fi rezolvat. Caută www.example.com și verifică datele A, AAAA și CNAME. Un rezultat plauzibil poate afișa ca destinație CNAME valoarea hosting.example.net sau ca destinație A o adresă IPv4 în notație zecimală cu puncte. Dacă destinația returnată aparține unui serviciu de găzduire vechi, actualizează înregistrarea relevantă la furnizorul DNS autoritativ.
E-mailurile nu ajung la destinație. Caută domeniul principal și verifică înregistrările MX. Un rezultat ipotetic poate conține prioritatea 10 cu destinația mail.example.com și prioritatea 20 cu o gazdă de e-mail de rezervă. Confirmă că destinațiile corespund setărilor furnizorului de e-mail. Căutarea nu poate arăta dacă există o anumită căsuță poștală, dacă serverul destinatar a respins un mesaj sau dacă acesta a ajuns în dosarul de spam.
După schimbarea găzduirii apare un avertisment privind certificatul. Verifică înregistrările A, AAAA și CNAME pentru numele exact al gazdei afișat în browser. Dacă DNS direcționează încă unii vizitatori către serverul anterior, aceștia pot primi certificatul acelui server. Căutare DNS nu verifică certificatul propriu-zis. După ce confirmi că gazda indică serviciul dorit, folosește un instrument de verificare a certificatelor.
De ce nu este vizibilă încă modificarea DNS?
Este posibil ca o modificare DNS corectă să nu apară imediat, deoarece resolverele recursive pot păstra răspunsul anterior până când îi expiră TTL-ul. Această întârziere este numită adesea propagare DNS, deși, de regulă, este vorba despre cache-uri care expiră în momente diferite, nu despre înregistrări care se deplasează fizic prin internet.
TTL-ul afișat pentru o înregistrare nouă nu indică neapărat cât timp va mai rămâne în cache înregistrarea veche. Resolverul poate să fi memorat valoarea anterioară folosind TTL-ul pe care aceasta îl avea atunci. Și căutările nereușite pot fi păstrate în cache, astfel că un nume de gazdă nou creat poate continua o vreme să apară ca inexistent.
Verifică înregistrările NS pentru a confirma că domeniul folosește serverele de nume pe care ai făcut modificarea. Dacă serverele de nume sunt greșite, simpla așteptare nu va rezolva problema. Pentru o comparație mai aprofundată, instrumente în linie de comandă precum dig sau nslookup pot interoga direct un anumit server recursiv sau autoritativ.
Întrebări frecvente
Pot introduce o adresă IP în locul unui nume de gazdă?
O căutare DNS directă este folosită pentru a găsi înregistrările asociate unui nume de gazdă. Ca să găsești un nume de gazdă publicat pentru o adresă IP, folosește Căutare inversă IP, care verifică datele DNS inverse. Reține că multe adrese IP nu au o înregistrare inversă utilă, iar un singur nume invers nu enumeră toate site-urile găzduite la adresa respectivă.
De ce poate intra o înregistrare CNAME în conflict cu alte înregistrări?
O înregistrare CNAME transformă un nume DNS într-un alias al altui nume și, în general, nu poate coexista la același nume cu alte date obișnuite de înregistrare. Din acest motiv, rădăcina zonei, precum example.com, folosește de obicei înregistrări A sau AAAA în locul unei înregistrări CNAME convenționale. Unii furnizori DNS implementează funcții proprii de tip flattening sau înregistrări alias, dar acestea sunt specifice furnizorului și nu reprezintă comportamentul standard al unei înregistrări CNAME.
DNS-ul public afișează înregistrările din rețeaua internă a companiei?
De obicei, nu. Organizațiile pot folosi DNS cu vizualizare divizată, prin care utilizatorii interni primesc răspunsuri diferite de cele disponibile public. Deoarece această căutare rulează pe server, rezultatul reflectă datele DNS vizibile de pe acel server, nu înregistrările accesibile doar prin rețeaua biroului sau prin VPN.
Această căutare validează DNSSEC?
Nu. Câmpurile enumerate în rezultat nu includ starea validării DNSSEC. Un domeniu poate returna înregistrări DNS obișnuite chiar dacă lanțul său DNSSEC are o problemă de semnare sau de delegare. Când investighezi o astfel de problemă, folosește un instrument dedicat validării DNSSEC sau o interogare în linie de comandă care solicită date DNSSEC.
Instrumente similare
Utilizați instrumentul de căutare inversă IP pentru a găsi rapid și ușor domeniul sau gazda asociată cu orice adresă IP.
Instrumentul de căutare IP al Digily Link oferă informații detaliate despre orice adresă IP. Folosește acest serviciu online gratuit pentru a obține date IP cuprinzătoare.
Utilizați instrumentul nostru de căutare SSL pentru a obține detalii cuprinzătoare despre orice certificat SSL și pentru a asigura securitatea site-ului dvs. web.
Instrumente populare
Creați-vă propria semnătură personalizată și descărcați-o ușor cu instrumentul nostru de generare a semnăturilor pentru semnături electronice personalizate.
Calculează dimensiunea oricărui text în Byți (B), Kilobyți (KB) sau Megabyți (MB) folosind instrumentul nostru de calcul al dimensiunii textului.
Utilizați instrumentul de căutare inversă IP pentru a găsi rapid și ușor domeniul sau gazda asociată cu orice adresă IP.
Folosiți instrumentul nostru de ping pentru a verifica rapid și eficient starea și timpul de răspuns al oricărui site web, server sau port.
Instrumentul de căutare IP al Digily Link oferă informații detaliate despre orice adresă IP. Folosește acest serviciu online gratuit pentru a obține date IP cuprinzătoare.
Generează instantaneu linkul tău gratuit de WhatsApp cu Generatorul nostru de Linkuri WhatsApp. Adaugă un mesaj personalizat și începe conversațiile cu un singur clic. Fără autentificare sau codare necesară.