डीएनएस लुकअप
हमारे DNS लुकअप टूल का उपयोग करके किसी भी होस्ट के A, AAAA, CNAME, MX, NS, TXT, SOA DNS रिकॉर्ड्स को जल्दी से खोजें और विस्तृत जानकारी प्राप्त करें।
डीएनएस लुकअप एक मुफ़्त टूल है, जो किसी होस्ट के A, AAAA, CNAME, MX, NS, TXT, SOA और CAA रिकॉर्ड खोजकर उनकी DNS वैल्यू दिखाता है।
DNS लुकअप में क्या जांचा जाता है?
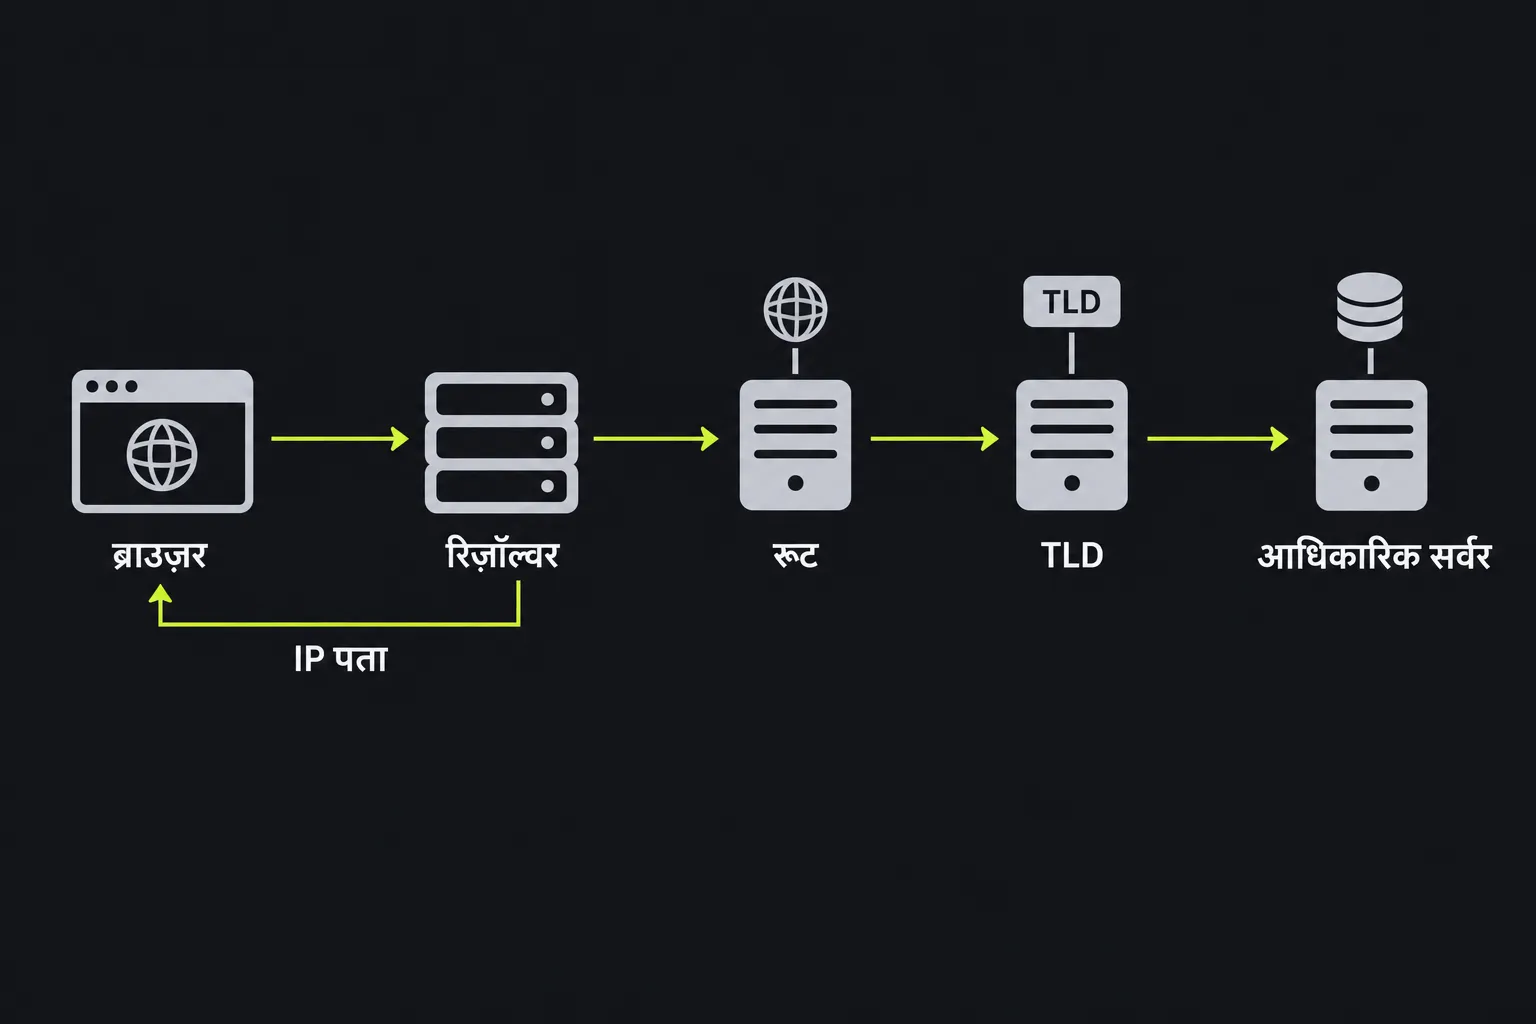
DNS लुकअप किसी डोमेन नाम या होस्ट के लिए प्रकाशित रिकॉर्ड की जांच करता है। Domain Name System, जिसे आम तौर पर DNS कहा जाता है, www.example.com जैसे आसानी से पढ़े जा सकने वाले नामों को उन पतों और कॉन्फ़िगरेशन डेटा से जोड़ता है जिनका इस्तेमाल ब्राउज़र, मेल सर्वर और दूसरी इंटरनेट सेवाएं करती हैं।
हर रिकॉर्ड प्रकार अलग जानकारी देता है। A रिकॉर्ड में IPv4 पता होता है, जबकि AAAA रिकॉर्ड में IPv6 पता होता है। CNAME एक होस्टनेम को दूसरे होस्टनेम पर भेजता है। MX रिकॉर्ड ईमेल को सही जगह पहुंचाते हैं, NS रिकॉर्ड आधिकारिक नेमसर्वर बताते हैं, TXT रिकॉर्ड टेक्स्ट आधारित नीतियां या सत्यापन वैल्यू प्रकाशित करते हैं, और SOA रिकॉर्ड में DNS ज़ोन से जुड़ी प्रशासनिक और समय संबंधी जानकारी होती है।
यह लुकअप दिए गए होस्ट का इस्तेमाल करके सर्वर पर चलता है। Host फ़ील्ड में डाली गई जानकारी HTTPS के ज़रिए सर्वर तक जाती है और स्टोर नहीं की जाती। नतीजे में केवल लौटाए गए A, AAAA, CNAME, MX, NS, TXT, SOA और CAA रिकॉर्ड तथा उनके फ़ील्ड की जानकारी होती है। यह जांच नहीं करता कि कोई वेबसाइट जवाब दे रही है या नहीं, कोई ईमेल सर्वर संदेश स्वीकार करता है या नहीं, या कोई TLS प्रमाणपत्र मान्य है या नहीं।
DNS लुकअप कैसे करें?
जिस होस्टनेम की जांच करनी है, उसे Host फ़ील्ड में डालें और लुकअप चलाएं।
- समस्या जिस सटीक होस्टनेम पर आ रही है, वही इस्तेमाल करें, जैसे www.example.com या mail.example.com। किसी सबडोमेन के रिकॉर्ड मुख्य डोमेन के रिकॉर्ड से अलग हो सकते हैं।
- पाथ, क्वेरी स्ट्रिंग या फ़्रैगमेंट वाले पूरे पेज पते के बजाय केवल होस्टनेम डालें।
- नतीजे में मिले पतों, टारगेट और नेमसर्वर की तुलना अपने होस्टिंग, ईमेल या DNS प्रदाता की दी हुई वैल्यू से करें।
- किसी पुराने नतीजे को कॉन्फ़िगरेशन की गड़बड़ी मानने से पहले TTL देखें। हो सकता है कि किसी रिज़ॉल्वर के कैश में अब भी पिछली वैल्यू मौजूद हो।
DNS नामों में अंग्रेज़ी अक्षरों के बड़े या छोटे होने से कोई फर्क नहीं पड़ता, इसलिए WWW.EXAMPLE.COM और www.example.com एक ही नाम हैं। सामान्य होस्टनेम में स्पेस मान्य नहीं होते। उच्चारण चिह्नों या गैर-लैटिन वर्णों वाले अंतरराष्ट्रीय डोमेन नाम DNS में ASCII A-label का इस्तेमाल करते हैं। A-label का एन्कोड किया गया हिस्सा Punycode में होता है, जबकि Unicode रूप को U-label कहा जाता है। इसलिए अगर Unicode रूप अपेक्षा के मुताबिक रिज़ॉल्व न हो, तो A-label रूप इस्तेमाल करें।
हर DNS लेबल की सीमा 63 ऑक्टेट है और पूरे डोमेन नाम पर भी प्रोटोकॉल की लंबाई सीमा लागू होती है। इसलिए बहुत लंबा इनपुट अमान्य हो सकता है, भले ही उसमें मौजूद हर वर्ण अपने आप में स्वीकार्य दिखे। होस्टनेम में कई जगह संख्याएं और हाइफ़न इस्तेमाल किए जा सकते हैं, लेकिन सामान्य होस्टनेम नियमों के अनुसार कोई लेबल हाइफ़न से शुरू या खत्म नहीं हो सकता।
DNS लुकअप के नतीजे कैसे समझें?
हर फ़ील्ड को उसके रिकॉर्ड प्रकार के संदर्भ में पढ़ें, क्योंकि कई फ़ील्ड केवल MX, SOA, TXT या किसी दूसरे खास रिकॉर्ड पर लागू होते हैं।
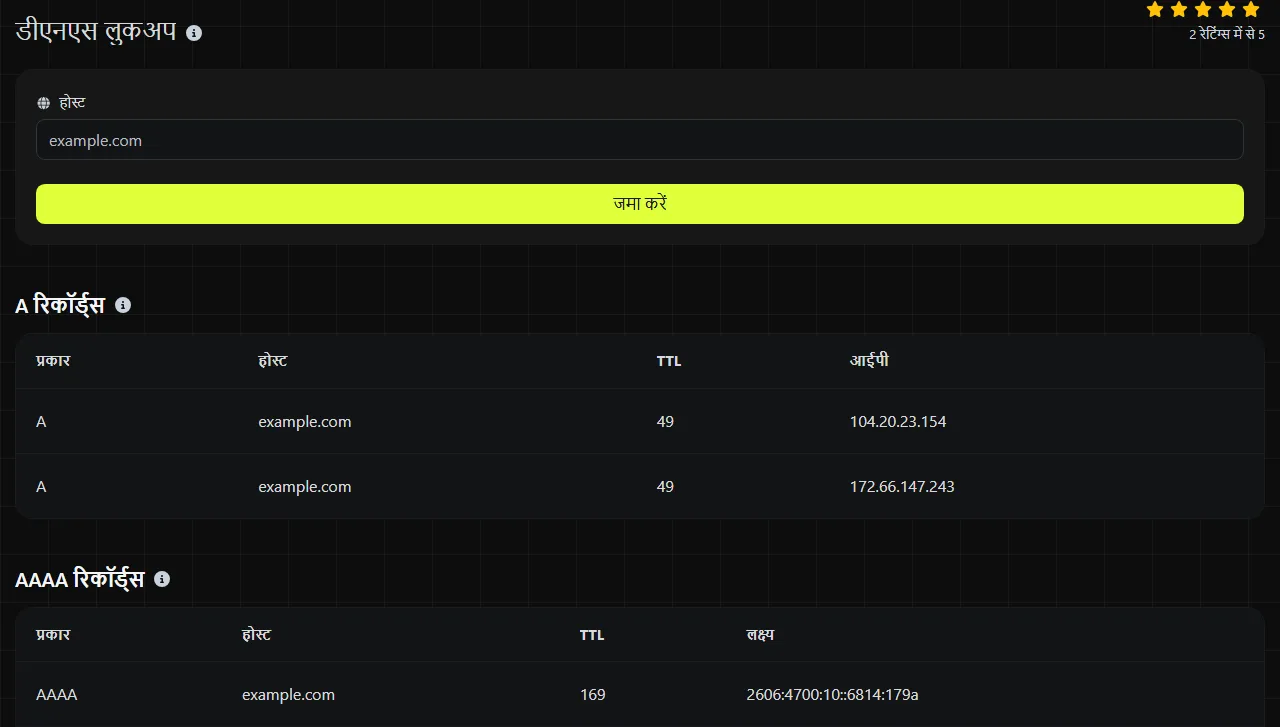
- Host उस नाम को दिखाता है जिससे लौटाया गया रिकॉर्ड संबंधित है।
- TTL सेकंड में दी गई टाइम टू लिव अवधि है। यह DNS रिज़ॉल्वर को बताती है कि वे उस रिकॉर्ड को कितनी देर तक कैश में रख सकते हैं।
- लक्ष्य में उन रिकॉर्ड से जुड़ा गंतव्य या पता होता है जो कोई टारगेट लौटाते हैं।
- IPv6 में AAAA रिकॉर्ड से मिला पता होता है।
- Priority का इस्तेमाल MX रिकॉर्ड में होता है। कम संख्या को बड़ी संख्या से अधिक प्राथमिकता मिलती है।
- प्रविष्टियाँ में रिकॉर्ड से मिली अलग-अलग टेक्स्ट स्ट्रिंग होती हैं। इसका इस्तेमाल आम तौर पर तब होता है जब टेक्स्ट को अलग हिस्सों में बांटा गया हो।
- MNAME वह प्राथमिक नेमसर्वर है जिसका नाम SOA रिकॉर्ड में दिया गया है।
- RNAME DNS नोटेशन में लिखा SOA संपर्क पता है। इसमें पहला अनएस्केप्ड पूर्ण विराम सामान्य एट चिह्न को दर्शाता है।
- सीरियल ज़ोन का संस्करण नंबर है। आधिकारिक सर्वर इसकी मदद से अपडेट किए गए ज़ोन डेटा को पहचानते हैं।
- रिफ्रेश करें सेकंडरी नेमसर्वर को बताता है कि उन्हें ज़ोन के नए संस्करण की कितनी बार जांच करनी है।
- पुनः प्रयास करें सेकंडरी सर्वर को बताता है कि Refresh असफल होने के बाद दोबारा कब कोशिश करनी है।
- समाप्त तय करता है कि प्राथमिक सर्वर से संपर्क न हो पाने पर सेकंडरी सर्वर ज़ोन डेटा का इस्तेमाल कितनी देर तक जारी रख सकता है।
- Min. TTL SOA का MINIMUM फ़ील्ड है। यह सभी रिकॉर्ड पर लागू होने वाला सामान्य न्यूनतम TTL नहीं है। SOA रिकॉर्ड के TTL के साथ मिलकर यह किसी नाम के मौजूद न होने जैसे नकारात्मक जवाबों को कैश करने का TTL तय करने में भूमिका निभाता है।
- फ़्लैग, टैग और Value ऐसे संरचित फ़ील्ड हैं जिनका इस्तेमाल उपलब्ध होने पर CAA जैसे नीति रिकॉर्ड करते हैं।
- Nameserver NS रिकॉर्ड में दिए गए सर्वर की पहचान करता है।
डीएनएस लुकअप रिकॉर्ड प्रकार के हिसाब से फ़ील्ड दिखाता है, इसलिए कुछ फ़ील्ड का खाली होना या दिखाई न देना सामान्य है। उदाहरण के लिए, A रिकॉर्ड में MX प्राथमिकता नहीं होती और MX रिकॉर्ड के लिए IPv6 फ़ील्ड जरूरी नहीं है।
DNS की समस्याएं हल करने के व्यावहारिक उदाहरण
जब लक्षण किसी नाम या रूटिंग की समस्या की ओर इशारा करें, तब DNS लुकअप उपयोगी होता है। नीचे दिए गए उदाहरणों में होस्टनेम और रिकॉर्ड वैल्यू काल्पनिक हैं, ये लाइव DNS डेटा नहीं हैं।
वेबसाइट रिज़ॉल्व नहीं हो रही है। www.example.com का लुकअप करें और उसका A, AAAA तथा CNAME डेटा देखें। किसी संभावित नतीजे में CNAME टारगेट hosting.example.net दिख सकता है या A टारगेट IPv4 के डॉटेड-डेसिमल रूप में मिल सकता है। अगर लौटाया गया टारगेट किसी पुरानी होस्टिंग सेवा का है, तो आधिकारिक DNS प्रदाता के पास संबंधित रिकॉर्ड अपडेट करें।
ईमेल नहीं पहुंच रहा है। मुख्य डोमेन का लुकअप करें और उसके MX रिकॉर्ड देखें। किसी काल्पनिक नतीजे में mail.example.com टारगेट के साथ प्राथमिकता 10 और किसी बैकअप मेल होस्ट के साथ प्राथमिकता 20 हो सकती है। पक्का करें कि ये टारगेट मेल प्रदाता की सेटिंग से मेल खाते हैं। यह लुकअप नहीं बता सकता कि मेलबॉक्स मौजूद है या नहीं, प्राप्तकर्ता सर्वर ने संदेश अस्वीकार किया या नहीं, या संदेश स्पैम फ़ोल्डर में गया या नहीं।
होस्टिंग बदलने के बाद प्रमाणपत्र की चेतावनी दिखाई दे रही है। ब्राउज़र में दिख रहे सटीक होस्टनेम के A, AAAA और CNAME रिकॉर्ड जांचें। अगर DNS अब भी कुछ विज़िटर को पुराने सर्वर पर भेज रहा है, तो उन्हें उस सर्वर का प्रमाणपत्र मिल सकता है। डीएनएस लुकअप प्रमाणपत्र की जांच नहीं करता, इसलिए होस्ट के इच्छित सेवा की ओर इशारा करने की पुष्टि करने के बाद किसी प्रमाणपत्र जांचने वाले टूल का इस्तेमाल करें।
DNS में किया गया बदलाव अभी तक क्यों नहीं दिख रहा?
DNS में सही बदलाव करने के बाद भी वह तुरंत दिखाई नहीं दे सकता, क्योंकि रिकर्सिव रिज़ॉल्वर पिछले जवाब का TTL खत्म होने तक उसे अपने पास रख सकते हैं। इस देरी को अक्सर DNS propagation कहा जाता है, हालांकि आम तौर पर इसकी वजह रिकॉर्ड का इंटरनेट पर एक जगह से दूसरी जगह जाना नहीं, बल्कि अलग-अलग समय पर कैश की अवधि खत्म होना है।
नए रिकॉर्ड पर दिखने वाला TTL जरूरी नहीं कि यह बताए कि पुराना रिकॉर्ड कितनी देर तक कैश में रहेगा। हो सकता है कि रिज़ॉल्वर ने पिछली वैल्यू को उसके पिछले TTL के अनुसार स्टोर किया हो। असफल लुकअप भी कैश किए जा सकते हैं, इसलिए नया बनाया गया होस्टनेम कुछ समय तक गायब दिखाई दे सकता है।
NS रिकॉर्ड देखकर पुष्टि करें कि डोमेन उन्हीं नेमसर्वर का इस्तेमाल कर रहा है जहां आपने बदलाव किया था। अगर नेमसर्वर गलत हैं, तो केवल इंतज़ार करने से समस्या ठीक नहीं होगी। अधिक गहराई से तुलना करने के लिए dig या nslookup जैसे कमांड-लाइन टूल चुने हुए रिकर्सिव या आधिकारिक सर्वर से सीधे क्वेरी कर सकते हैं।
अक्सर पूछे जाने वाले सवाल
क्या होस्टनेम की जगह IP पता डाल सकता हूं?
फ़ॉरवर्ड DNS लुकअप का इस्तेमाल किसी होस्टनेम से जुड़े रिकॉर्ड खोजने के लिए किया जाता है। किसी IP पते के लिए प्रकाशित होस्टनेम खोजने के लिए रिवर्स IP लुकअप इस्तेमाल करें, जो रिवर्स DNS डेटा की जांच करता है। ध्यान रखें कि कई IP पतों का कोई उपयोगी रिवर्स रिकॉर्ड नहीं होता, और एक रिवर्स नाम उस पते पर होस्ट की गई हर वेबसाइट की सूची नहीं देता।
CNAME दूसरे रिकॉर्ड से टकराव क्यों पैदा कर सकता है?
CNAME एक DNS नाम को दूसरे नाम का उपनाम बना देता है और आम तौर पर उसी नाम पर दूसरे सामान्य रिकॉर्ड डेटा के साथ मौजूद नहीं रह सकता। इसी वजह से example.com जैसे ज़ोन एपेक्स पर पारंपरिक CNAME के बजाय आम तौर पर A या AAAA रिकॉर्ड इस्तेमाल किए जाते हैं। कुछ DNS प्रदाता अपनी खास flattening सुविधा या alias रिकॉर्ड देते हैं, लेकिन ये मानक CNAME व्यवहार नहीं, बल्कि प्रदाता विशेष की सुविधाएं हैं।
क्या सार्वजनिक DNS में कंपनी के आंतरिक नेटवर्क के रिकॉर्ड दिखाई देंगे?
आम तौर पर नहीं। संगठन split-horizon DNS का इस्तेमाल कर सकते हैं, जिसमें आंतरिक उपयोगकर्ताओं को सार्वजनिक रूप से उपलब्ध जवाबों से अलग जवाब मिलते हैं। यह लुकअप सर्वर पर चलता है, इसलिए इसका नतीजा उस सर्वर को दिखाई देने वाले DNS को दर्शाता है, न कि केवल आपके कार्यालय के नेटवर्क या VPN के ज़रिए उपलब्ध रिकॉर्ड को।
क्या यह लुकअप DNSSEC को वैलिडेट करता है?
नहीं, सूची में दिखाए गए नतीजे के फ़ील्ड में DNSSEC वैलिडेशन की स्थिति शामिल नहीं होती। DNSSEC चेन में साइनिंग या डेलिगेशन की गड़बड़ी होने पर भी कोई डोमेन सामान्य DNS रिकॉर्ड लौटा सकता है। इस तरह की समस्या की जांच करते समय किसी खास DNSSEC वैलिडेटर या DNSSEC डेटा मांगने वाली कमांड-लाइन क्वेरी का इस्तेमाल करें।
समान उपकरण
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
हमारे SSL लुकअप टूल का उपयोग करके किसी भी SSL प्रमाणपत्र के बारे में व्यापक विवरण प्राप्त करें और अपनी वेबसाइट की सुरक्षा सुनिश्चित करें।
लोकप्रिय उपकरण
हमारे हस्ताक्षर जनरेटर टूल के साथ अपनी खुद की कस्टम हस्ताक्षर बनाएं और आसानी से डाउनलोड करें।
हमारे टेक्स्ट साइज कैलकुलेटर टूल का उपयोग करके किसी भी टेक्स्ट का आकार बाइट्स (B), किलोबाइट्स (KB), या मेगाबाइट्स (MB) में गणना करें।
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
हमारे पिंग टूल का उपयोग करके किसी भी वेबसाइट, सर्वर, या पोर्ट की स्थिति और प्रतिक्रिया समय को जल्दी और कुशलता से जांचें।
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
हमारे WhatsApp लिंक जनरेटर से तुरंत अपना मुफ्त WhatsApp लिंक बनाएं। एक कस्टम संदेश जोड़ें और एक क्लिक में चैट शुरू करें, लॉग इन या कोडिंग की आवश्यकता नहीं।