DNS 조회
DNS 조회는 호스트의 A, AAAA, CNAME, MX, NS, TXT, SOA, CAA 레코드를 찾아 DNS 값을 표시하는 무료 도구입니다.
DNS 조회에서는 무엇을 확인하나요?
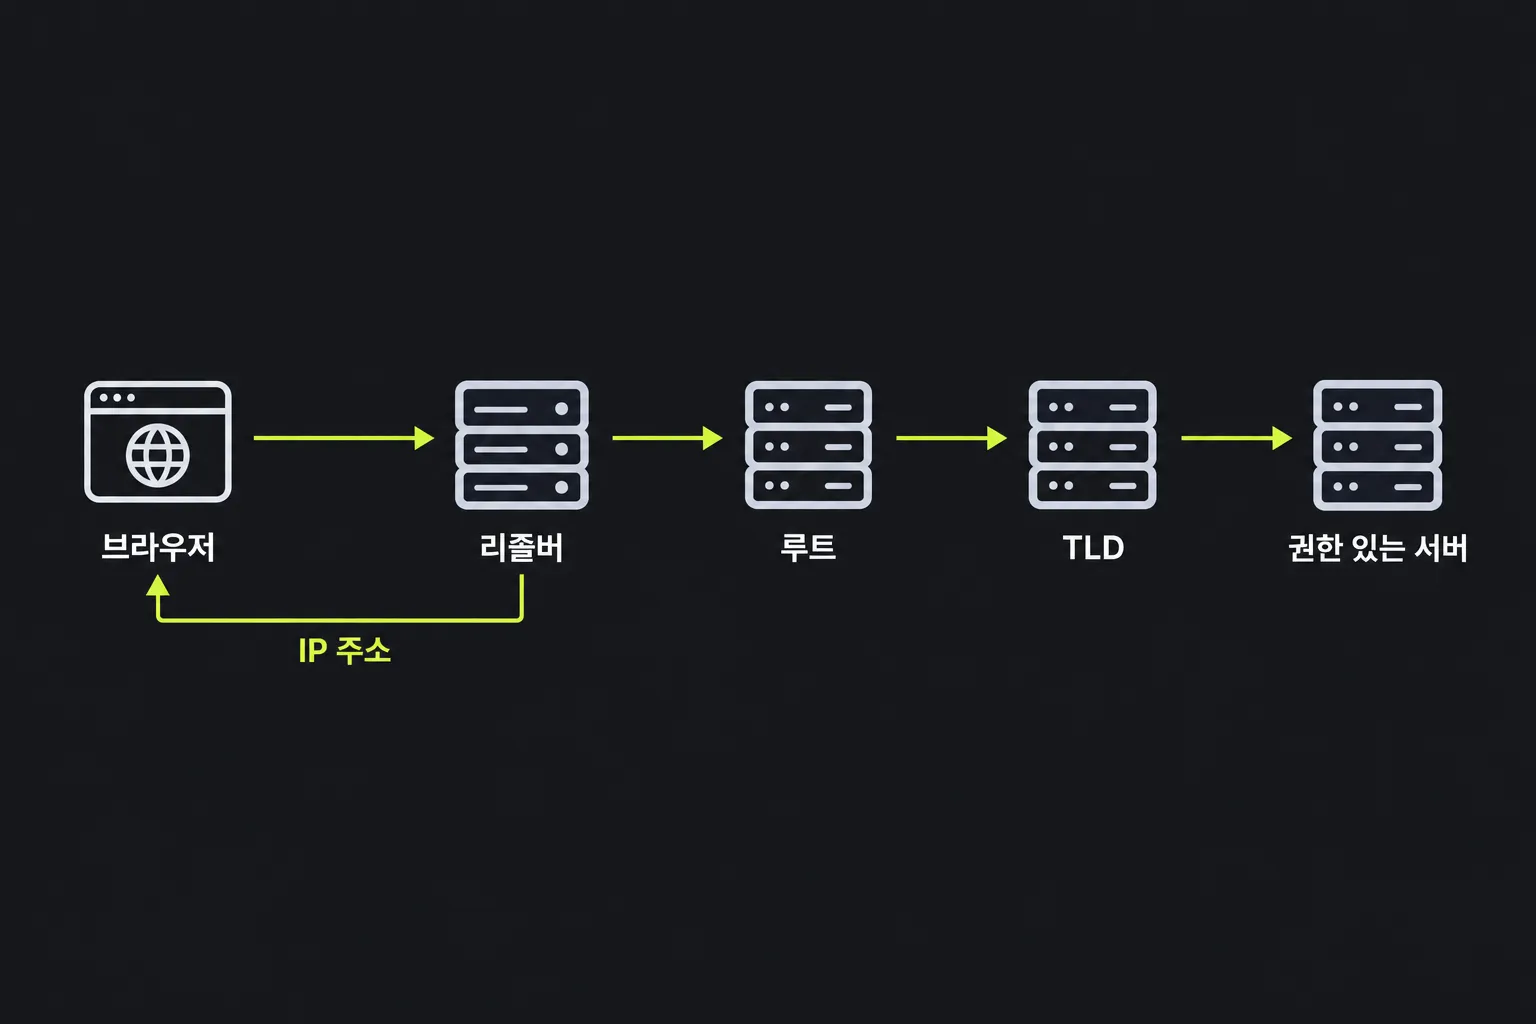
DNS 조회는 도메인 이름이나 호스트에 공개된 레코드를 확인합니다. 흔히 DNS라고 줄여 부르는 도메인 네임 시스템은 www.example.com처럼 사람이 읽을 수 있는 이름을 브라우저, 메일 서버 및 기타 인터넷 서비스에서 사용하는 주소와 설정 데이터에 연결합니다.
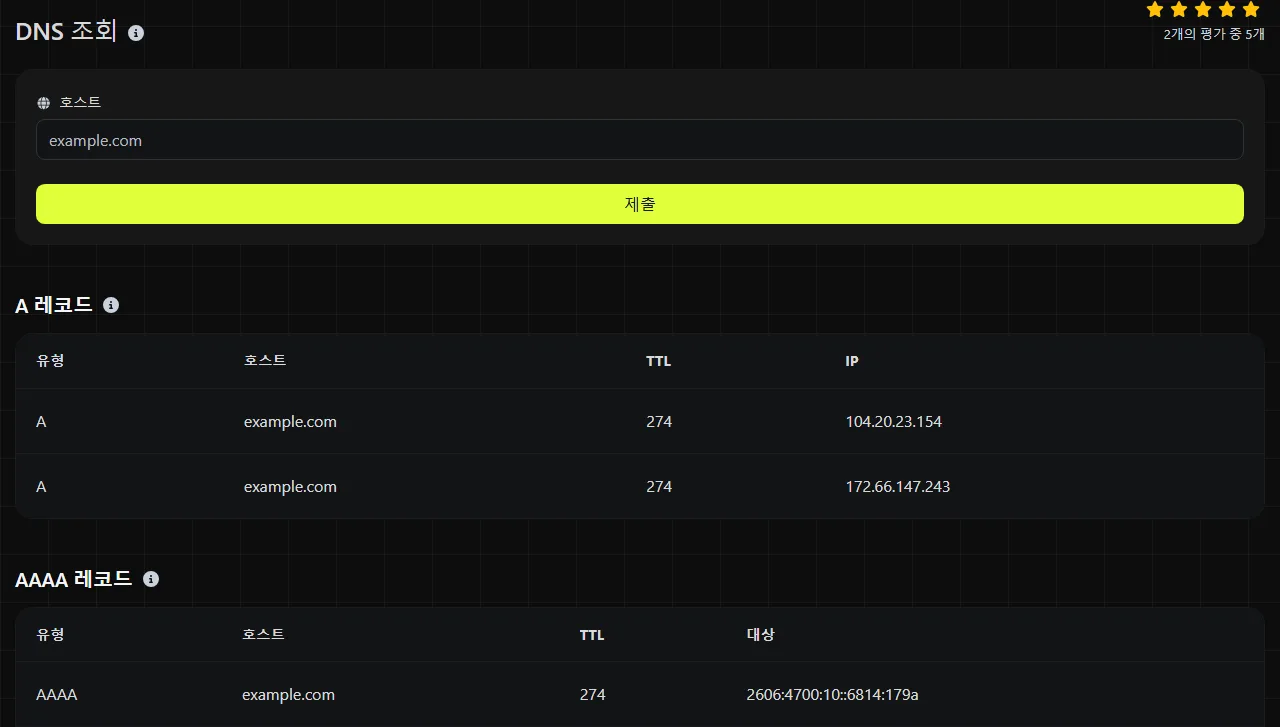
레코드 유형마다 제공하는 정보가 다릅니다. A 레코드에는 IPv4 주소가, AAAA 레코드에는 IPv6 주소가 들어 있습니다. CNAME은 한 호스트 이름을 다른 호스트 이름으로 연결합니다. MX 레코드는 이메일 전달 경로를 지정하고, NS 레코드는 권한 있는 네임서버를 나타냅니다. TXT 레코드는 텍스트 기반 정책이나 확인 값을 공개하며, SOA 레코드에는 DNS 영역의 관리 및 시간 관련 정보가 포함됩니다.
조회는 입력한 호스트를 사용해 서버에서 실행됩니다. Host 입력값은 HTTPS를 통해 서버로 전송되며 저장되지 않습니다. 결과에는 반환된 A, AAAA, CNAME, MX, NS, TXT, SOA, CAA 레코드와 해당 필드만 표시됩니다. 웹사이트의 응답 여부, 메일 서버의 메시지 수신 여부 또는 TLS 인증서의 유효성은 검사하지 않습니다.
DNS 조회는 어떻게 사용하나요?
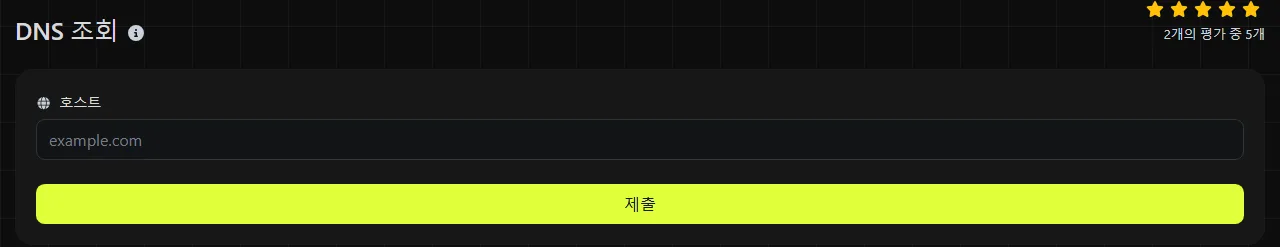
확인하려는 호스트 이름을 Host 필드에 입력한 뒤 조회를 실행하세요.
- www.example.com 또는 mail.example.com처럼 문제가 발생한 정확한 호스트 이름을 입력하세요. 하위 도메인의 레코드는 기본 도메인의 레코드와 다를 수 있습니다.
- 경로, 쿼리 문자열 또는 프래그먼트가 포함된 전체 페이지 주소 대신 호스트 이름만 입력하는 것이 좋습니다.
- 반환된 주소, 대상 및 네임서버를 호스팅, 이메일 또는 DNS 제공업체에서 안내한 값과 비교하세요.
- 예전 결과가 보이더라도 설정 오류라고 판단하기 전에 TTL을 확인하세요. 리졸버에 이전 값이 아직 캐시되어 있을 수 있습니다.
DNS 이름은 대소문자를 구분하지 않으므로 WWW.EXAMPLE.COM과 www.example.com은 같은 이름을 가리킵니다. 일반적인 호스트 이름에는 공백을 사용할 수 없습니다. 악센트 문자나 비라틴 문자가 포함된 국제화 도메인 이름은 DNS에서 ASCII A-label을 사용합니다. A-label의 인코딩된 부분에는 Punycode가 사용되고 유니코드 형식은 U-label이라고 합니다. 유니코드 버전이 예상대로 확인되지 않으면 A-label 형식을 사용하세요.
각 DNS 레이블은 63옥텟으로 제한되며, 전체 도메인 이름에도 프로토콜상 길이 제한이 있습니다. 따라서 개별 문자가 허용되는 것처럼 보여도 입력값이 지나치게 길면 유효하지 않을 수 있습니다. 호스트 이름의 여러 위치에 숫자와 하이픈을 사용할 수 있지만, 일반적인 호스트 이름 규칙에 따르면 레이블의 시작이나 끝에는 하이픈을 사용할 수 없습니다.
DNS 조회 결과는 어떻게 읽나요?
각 필드는 해당 레코드 유형을 기준으로 해석하세요. 여러 필드는 MX, SOA, TXT 또는 기타 특정 레코드에만 적용됩니다.
- Host는 반환된 레코드가 속한 이름을 나타냅니다.
- TTL은 초 단위의 유효 시간입니다. DNS 리졸버가 해당 레코드를 캐시할 수 있는 기간을 나타냅니다.
- Target에는 대상을 반환하는 레코드와 연결된 목적지 또는 주소가 표시됩니다.
- IPv6에는 AAAA 레코드가 반환한 주소가 표시됩니다.
- Priority는 MX 레코드에서 사용됩니다. 숫자가 낮을수록 높은 숫자보다 우선합니다.
- 항목에는 레코드가 제공한 개별 텍스트 문자열이 표시되며, 일반적으로 텍스트가 여러 부분으로 나뉘어 있을 때 사용됩니다.
- MNAME은 SOA 레코드에 지정된 기본 네임서버입니다.
- RNAME은 DNS 표기법으로 작성된 SOA 연락처 주소입니다. 이스케이프 처리되지 않은 첫 번째 마침표가 일반적인 골뱅이 기호를 나타냅니다.
- 일련번호은 영역 버전 번호입니다. 권한 있는 서버는 이 번호를 사용해 업데이트된 영역 데이터를 식별합니다.
- Refresh는 보조 네임서버가 더 새로운 영역 버전이 있는지 확인하는 주기를 나타냅니다.
- 재시도는 새로 고침에 실패한 후 보조 서버가 다시 시도할 시점을 나타냅니다.
- Expire는 보조 서버가 기본 서버에 연결할 수 없을 때 영역 데이터를 계속 사용할 수 있는 기간을 설정합니다.
- Min. TTL은 SOA MINIMUM 필드입니다. 모든 레코드에 적용되는 일반적인 최소 TTL은 아닙니다. SOA 레코드의 TTL과 함께, 존재하지 않는 이름과 같은 부정 응답을 캐시할 TTL을 결정하는 데 사용됩니다.
- 플래그, 태그, Value는 CAA 같은 정책 레코드가 있을 때 사용하는 구조화된 필드입니다.
- Nameserver는 NS 레코드에 지정된 서버를 나타냅니다.
DNS 조회는 레코드 유형에 따라 필드를 표시하므로 일부 필드가 비어 있거나 나타나지 않는 것은 정상입니다. 예를 들어 A 레코드에는 MX 우선순위가 없고, MX 레코드에는 IPv6 필드가 필요하지 않습니다.
DNS 문제를 해결하는 실제 사례
증상이 이름 확인이나 라우팅 문제를 가리킬 때 DNS 조회가 유용합니다. 아래 사례의 호스트 이름과 레코드 값은 실제 DNS 데이터가 아닌 가상의 예시입니다.
웹사이트 주소가 확인되지 않습니다. www.example.com을 조회하고 A, AAAA, CNAME 데이터를 살펴보세요. 가능한 결과로 CNAME 대상이 hosting.example.net으로 표시되거나, A 대상이 IPv4 점으로 구분된 10진수 형식으로 나타날 수 있습니다. 반환된 대상이 이전 호스팅 서비스에 속한다면 권한 있는 DNS 제공업체에서 해당 레코드를 업데이트하세요.
이메일이 도착하지 않습니다. 기본 도메인을 조회하고 MX 레코드를 살펴보세요. 가상의 결과에는 우선순위 10과 대상 mail.example.com이 표시되고, 우선순위 20에는 백업 메일 호스트가 표시될 수 있습니다. 대상이 메일 제공업체의 설정과 일치하는지 확인하세요. 이 조회만으로는 사서함의 존재 여부, 수신 서버가 메시지를 거부했는지 또는 메시지가 스팸 폴더에 들어갔는지 알 수 없습니다.
호스팅 변경 후 인증서 경고가 표시됩니다. 브라우저에 표시된 정확한 호스트 이름의 A, AAAA, CNAME 레코드를 확인하세요. DNS가 여전히 일부 방문자를 이전 서버로 연결하면 해당 서버의 인증서가 제공될 수 있습니다. DNS 조회는 인증서 자체를 검사하지 않으므로, 호스트가 의도한 서비스로 연결되는지 확인한 다음 인증서 검사 도구를 사용하세요.
DNS 변경 사항이 아직 보이지 않는 이유는 무엇인가요?
DNS를 올바르게 변경했더라도 재귀 리졸버가 이전 응답을 TTL이 만료될 때까지 유지할 수 있어 바로 반영되지 않을 수 있습니다. 이 지연을 흔히 DNS 전파라고 부르지만, 실제로는 레코드가 인터넷을 통해 물리적으로 이동하는 것이 아니라 각 캐시가 서로 다른 시점에 만료되는 현상인 경우가 많습니다.
새 레코드에 표시된 TTL이 이전 레코드의 캐시 유지 시간을 반드시 나타내는 것은 아닙니다. 리졸버가 이전 TTL을 기준으로 기존 값을 저장했을 수 있습니다. 실패한 조회도 캐시될 수 있으므로 새로 만든 호스트 이름이 한동안 존재하지 않는 것처럼 보일 수 있습니다.
NS 레코드를 확인해 도메인이 변경 작업을 수행한 네임서버를 사용하는지 확인하세요. 네임서버가 잘못되어 있다면 기다리는 것만으로는 문제가 해결되지 않습니다. 더 자세히 비교하려면 dig 또는 nslookup 같은 명령줄 도구를 사용해 지정한 재귀 서버나 권한 있는 서버에 직접 질의할 수 있습니다.
자주 묻는 질문
호스트 이름 대신 IP 주소를 입력해도 되나요?
정방향 DNS 조회는 호스트 이름과 연결된 레코드를 찾는 용도입니다. IP 주소에 공개된 호스트 이름을 찾으려면 역방향 DNS 데이터를 확인하는 역방향 IP 조회를 사용하세요. 많은 IP 주소에는 유용한 역방향 레코드가 없으며, 하나의 역방향 이름이 해당 주소에서 호스팅되는 모든 웹사이트를 보여주는 것은 아닙니다.
CNAME이 다른 레코드와 충돌하는 이유는 무엇인가요?
CNAME은 하나의 DNS 이름을 다른 이름의 별칭으로 만들며, 일반적으로 같은 이름에 있는 다른 일반 레코드 데이터와 함께 사용할 수 없습니다. 이 때문에 example.com 같은 영역 최상위 도메인에는 보통 기존 방식의 CNAME 대신 A 또는 AAAA 레코드를 사용합니다. 일부 DNS 제공업체는 자체적인 플래트닝 또는 별칭 레코드를 구현하지만, 이는 표준 CNAME 동작이 아니라 제공업체별 기능입니다.
공개 DNS에서 회사 내부 네트워크의 레코드도 조회되나요?
대개 조회되지 않습니다. 조직에서는 내부 사용자에게 공개 DNS와 다른 응답을 제공하는 분할 DNS를 사용할 수 있습니다. 이 조회는 서버에서 실행되므로 사내 네트워크나 VPN을 통해서만 접근할 수 있는 레코드가 아니라 해당 서버에서 볼 수 있는 DNS 결과를 표시합니다.
이 조회로 DNSSEC도 검증할 수 있나요?
아니요. 표시되는 결과 필드에는 DNSSEC 검증 상태가 포함되지 않습니다. DNSSEC 체인에 서명 또는 위임 오류가 있어도 도메인에서 일반 DNS 레코드를 반환할 수 있습니다. 이런 유형의 오류를 조사할 때는 전용 DNSSEC 검증 도구나 DNSSEC 데이터를 요청하는 명령줄 질의를 사용하세요.
유사한 도구
인기 도구
Digily Link의 IP 조회 도구는 모든 IP 주소에 대한 자세한 정보를 제공합니다. 이 무료 온라인 서비스를 사용하여 포괄적인 IP 데이터를 얻으세요.
WhatsApp 링크 생성기로 즉시 무료 WhatsApp 링크를 생성하세요. 맞춤 메시지를 추가하고 로그인이나 코딩 없이 한 번의 클릭으로 채팅을 시작하세요.