Consulta de registros DNS
Realiza consultas de registros DNS A, AAAA, CNAME, MX, NS, TXT y SOA de cualquier host de manera rápida y precisa.
Esta herramienta gratuita de consulta DNS busca los registros A, AAAA, CNAME, MX, NS, TXT, SOA y CAA de un host y muestra sus valores DNS.
¿Qué comprueba una consulta DNS?
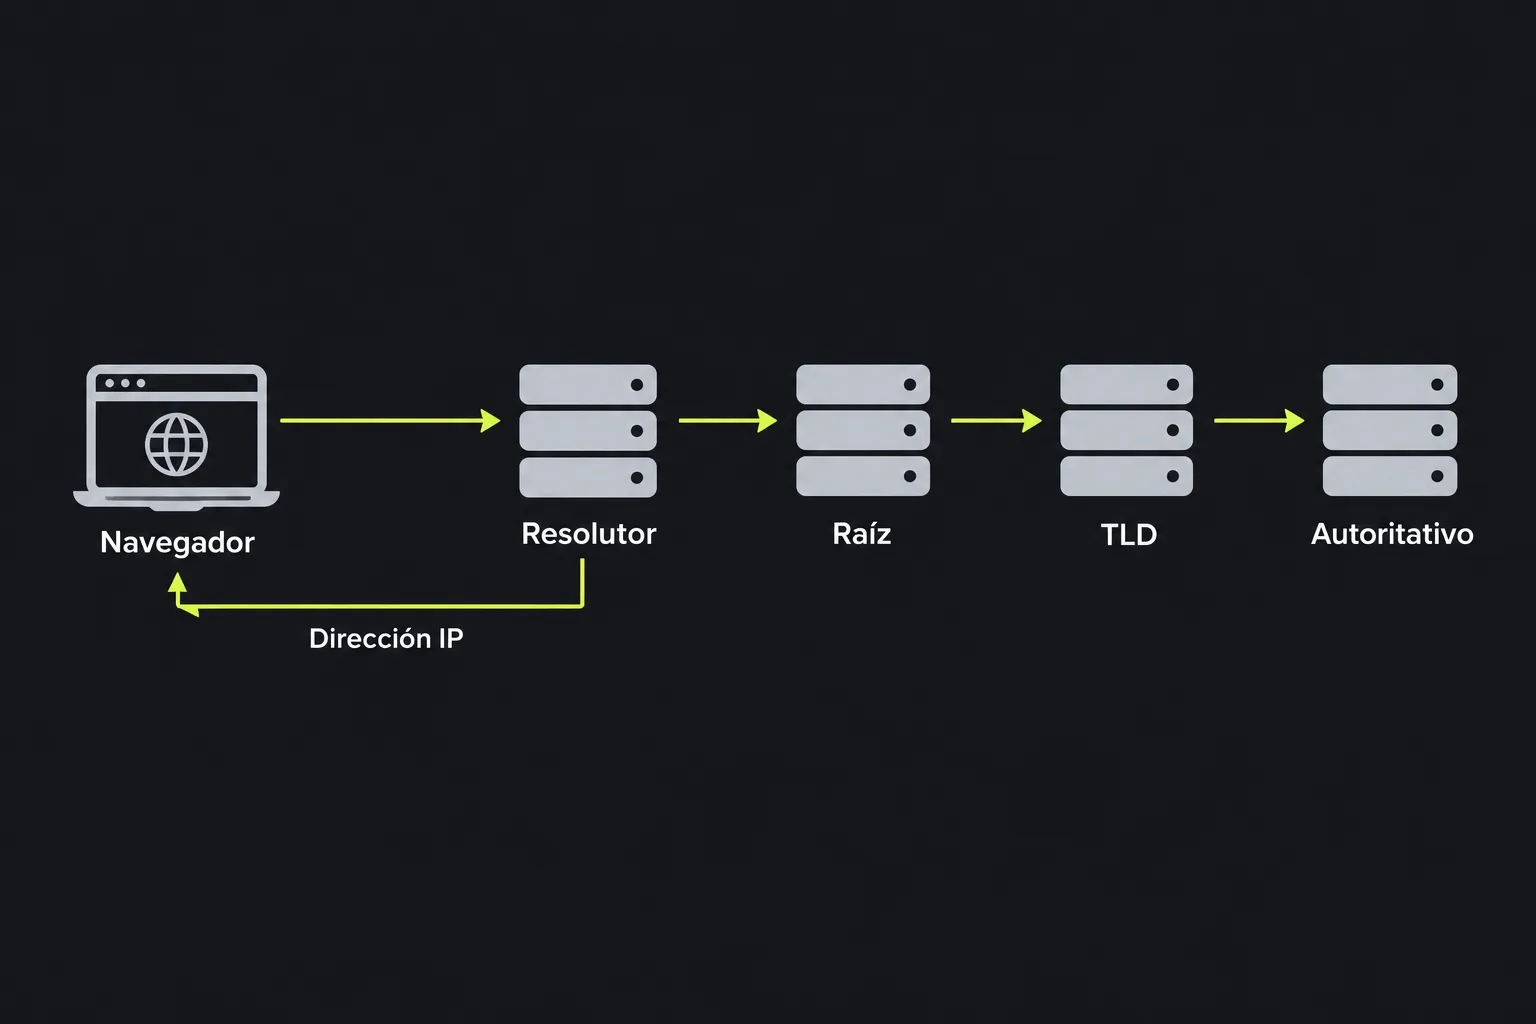
Una consulta DNS comprueba los registros publicados para un nombre de dominio o host. El sistema de nombres de dominio, conocido habitualmente como DNS, vincula nombres fáciles de leer, como www.example.com, con direcciones y datos de configuración utilizados por navegadores, servidores de correo y otros servicios de internet.
Cada tipo de registro responde a una necesidad distinta. Un registro A contiene una dirección IPv4, mientras que un registro AAAA contiene una dirección IPv6. Un CNAME dirige un nombre de host a otro. Los registros MX encaminan el correo electrónico, los NS identifican los servidores de nombres autoritativos, los TXT publican políticas basadas en texto o valores de verificación y el registro SOA contiene información administrativa y de temporización de la zona DNS.
La consulta se ejecuta en el servidor con el host indicado. El valor introducido en Anfitrión se envía al servidor mediante HTTPS y no se almacena. El resultado solo describe los registros A, AAAA, CNAME, MX, NS, TXT, SOA y CAA devueltos, junto con sus campos. No comprueba si un sitio web responde, si un servidor de correo acepta mensajes ni si un certificado TLS es válido.
¿Cómo hago una consulta de registros DNS?
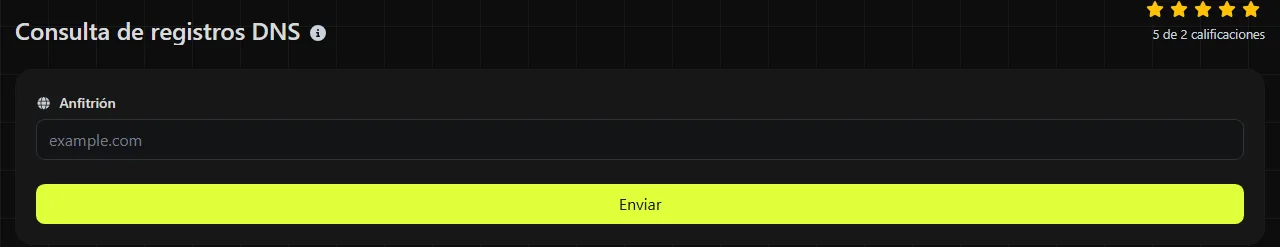
Introduce el nombre de host que quieras investigar en el campo Anfitrión y ejecuta la consulta.
- Usa el nombre de host exacto afectado por el problema, como www.example.com o mail.example.com. Los registros de un subdominio pueden ser diferentes de los del dominio principal.
- Es preferible introducir solo el nombre de host, no la dirección completa de una página con una ruta, una cadena de consulta o un fragmento.
- Compara las direcciones, los destinos y los servidores de nombres devueltos con los valores proporcionados por tu proveedor de alojamiento, correo electrónico o DNS.
- Comprueba el TTL antes de dar por hecho que un resultado anterior se debe a un error de configuración. Es posible que un resolvedor aún conserve en caché el valor previo.
Los nombres DNS no distinguen entre mayúsculas y minúsculas, por lo que WWW.EXAMPLE.COM y www.example.com hacen referencia al mismo nombre. Los espacios no son válidos dentro de un nombre de host convencional. Los nombres de dominio internacionalizados que contienen caracteres acentuados o no latinos utilizan en DNS la forma ASCII compatible (A-label), normalmente codificada con Punycode. La parte codificada de una etiqueta A usa Punycode, mientras que la forma Unicode es una etiqueta U. Si la versión Unicode no se resuelve como esperabas, utiliza la forma de etiqueta A.
Cada etiqueta DNS está limitada a 63 octetos y los nombres de dominio completos también tienen un límite de longitud establecido por el protocolo. Por tanto, una entrada muy larga puede no ser válida aunque cada carácter parezca aceptable. Se permiten números y guiones en muchas posiciones de un nombre de host, pero, según las reglas habituales, una etiqueta no puede empezar ni terminar con un guion.
¿Cómo interpreto el resultado de la consulta DNS?
Interpreta cada campo según su tipo de registro, ya que algunos solo se aplican a registros MX, SOA, TXT u otros tipos concretos.
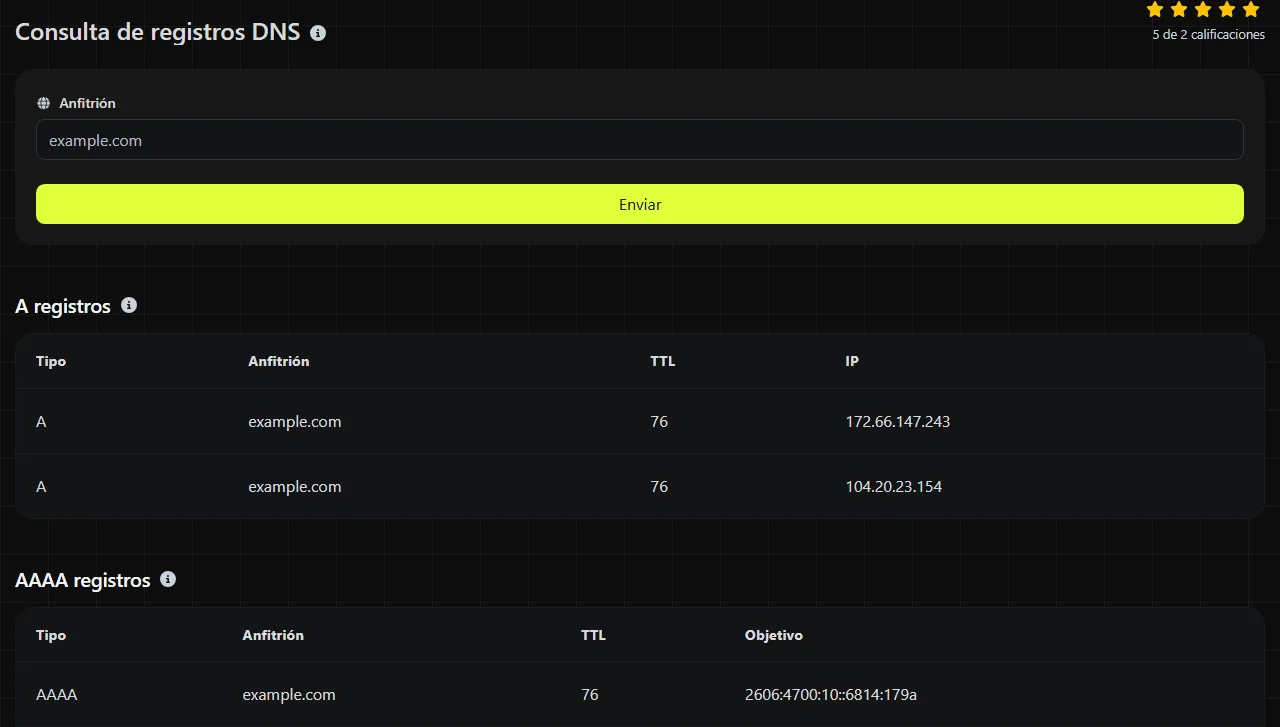
- Anfitrión identifica el nombre al que pertenece el registro devuelto.
- TTL es el tiempo de vida expresado en segundos. Indica a los resolvedores DNS durante cuánto tiempo pueden almacenar ese registro en caché.
- Objetivo contiene el destino o la dirección asociados a los registros que devuelven un destino.
- IPv6 contiene la dirección devuelta por un registro AAAA.
- Prioridad se utiliza en los registros MX. Un número más bajo tiene preferencia sobre uno más alto.
- Entradas contiene las cadenas de texto individuales proporcionadas por un registro, normalmente cuando el texto está dividido en varias partes.
- MNAME es el servidor de nombres principal indicado en un registro SOA.
- RNAME es la dirección de contacto del SOA en notación DNS, donde el primer punto sin escapar representa el signo de arroba habitual.
- Serial es el número de versión de la zona. Los servidores autoritativos lo utilizan para detectar que los datos de la zona se han actualizado.
- Actualizar indica a los servidores de nombres secundarios con qué frecuencia deben comprobar si existe una versión más reciente de la zona.
- Reintentar indica cuánto debe esperar un servidor secundario antes de volver a intentarlo tras un intento fallido de actualización.
- Expirar establece durante cuánto tiempo puede un servidor secundario seguir utilizando los datos de la zona si no logra contactar con el servidor principal.
- Min. TTL es el campo MINIMUM del SOA. No es un TTL mínimo general. Junto con el TTL del registro SOA, interviene en el cálculo del TTL usado para almacenar en caché respuestas negativas, como la indicación de que un nombre no existe.
- Banderas, Etiqueta y Valor son campos estructurados utilizados por registros de políticas, como CAA, cuando están presentes.
- Registros NS identifica los servidores indicados por los registros NS.
La herramienta muestra los campos correspondientes a cada tipo de registro, por lo que es normal que algunos estén vacíos o no aparezcan. Por ejemplo, un registro A no tiene prioridad MX y un registro MX no necesita un campo IPv6.
Situaciones habituales al solucionar problemas de DNS
Una consulta DNS resulta útil cuando los síntomas apuntan a un problema de nombres o de encaminamiento. Los nombres de host y los valores de registro de los siguientes ejemplos son hipotéticos, no datos DNS activos.
Un sitio web no se resuelve. Consulta www.example.com y revisa sus datos A, AAAA y CNAME. Un resultado plausible podría mostrar un destino CNAME como hosting.example.net o un destino A en formato decimal con puntos de IPv4. Si el destino devuelto pertenece a un servicio de alojamiento antiguo, actualiza el registro correspondiente en el proveedor DNS autoritativo.
El correo electrónico no llega. Consulta el dominio principal y revisa sus registros MX. Un resultado hipotético podría incluir la prioridad 10 con el destino mail.example.com y la prioridad 20 con un host de correo de respaldo. Confirma que los destinos coincidan con la configuración del proveedor de correo. La consulta no puede indicar si existe un buzón, si el servidor receptor rechazó un mensaje o si este acabó en la carpeta de spam.
Aparece una advertencia sobre el certificado después de cambiar de alojamiento. Comprueba los registros A, AAAA y CNAME del nombre de host exacto que aparece en el navegador. Si el DNS todavía dirige a algunos visitantes al servidor anterior, podrían recibir el certificado de ese servidor. La herramienta no inspecciona el certificado, así que utiliza un comprobador de certificados después de confirmar que el host apunta al servicio previsto.
¿Por qué todavía no aparece mi cambio de DNS?
Un cambio de DNS correcto puede tardar en aparecer porque los resolvedores recursivos pueden conservar la respuesta anterior hasta que caduque su TTL. Este retraso suele denominarse propagación DNS, aunque normalmente se debe a que las cachés caducan en momentos diferentes, no a que los registros viajen físicamente por internet.
El TTL mostrado en un registro nuevo no indica necesariamente cuánto tiempo seguirá almacenado en caché el registro anterior. El resolvedor podría haber guardado el valor previo con su TTL anterior. Las consultas fallidas también pueden almacenarse en caché, por lo que un nombre de host recién creado puede seguir apareciendo como inexistente durante un tiempo.
Comprueba los registros NS para confirmar que el dominio utiliza los servidores de nombres en los que realizaste el cambio. Si los servidores de nombres son incorrectos, esperar no resolverá el problema. Para hacer una comparación más exhaustiva, puedes usar herramientas de línea de comandos como dig o nslookup y consultar directamente un servidor recursivo o autoritativo concreto.
Preguntas frecuentes
¿Puedo introducir una dirección IP en lugar de un nombre de host?
Una consulta DNS directa sirve para encontrar los registros asociados a un nombre de host. Si quieres encontrar un nombre de host publicado para una dirección IP, utiliza Consulta inversa de IP, que comprueba los datos de DNS inverso. Ten en cuenta que muchas direcciones IP no tienen un registro inverso útil y que un solo nombre inverso no enumera todos los sitios web alojados en esa dirección.
¿Por qué un CNAME puede entrar en conflicto con otros registros?
Un CNAME convierte un nombre DNS en alias de otro y, por regla general, no puede coexistir en ese mismo nombre con otros tipos de registros. Por eso, el vértice de la zona, como example.com, suele utilizar registros A o AAAA en lugar de un CNAME convencional. Algunos proveedores DNS implementan sistemas propietarios de aplanamiento o registros de alias, pero son funciones específicas de cada proveedor, no el comportamiento estándar de un CNAME.
¿El DNS público muestra los registros de la red interna de una empresa?
Normalmente no. Las organizaciones pueden utilizar DNS de horizonte dividido, donde los usuarios internos reciben respuestas distintas de las disponibles públicamente. Como esta consulta se ejecuta en el servidor, el resultado refleja el DNS visible desde ese servidor, no los registros disponibles únicamente a través de la red de tu oficina o de una VPN.
¿Esta consulta valida DNSSEC?
No se incluye ningún estado de validación DNSSEC entre los campos mostrados en el resultado. Un dominio puede devolver registros DNS normales aunque su cadena DNSSEC tenga un fallo de firma o delegación. Si investigas este tipo de problema, utiliza un validador DNSSEC específico o una consulta de línea de comandos que solicite datos DNSSEC.
Herramientas similares
Realiza búsquedas inversas de IP para encontrar dominios o anfitriones asociados a cualquier dirección IP.
La herramienta de consulta de IP de Digily Link ofrece información detallada sobre cualquier dirección IP. Utiliza este servicio online gratuito para obtener datos completos de la IP.
Utiliza nuestra herramienta de consulta SSL para obtener información completa sobre cualquier certificado SSL y garantizar la seguridad de tu sitio web.
Herramientas populares
Crea y descarga tu propia firma personalizada de manera rápida y sencilla con nuestro generador de firmas.
Calcula el tamaño de cualquier texto en Bytes, Kilobytes o Megabytes de manera precisa y rápida.
Realiza búsquedas inversas de IP para encontrar dominios o anfitriones asociados a cualquier dirección IP.
Realiza pruebas de ping para verificar la conectividad y tiempo de respuesta de sitios web, servidores o puertos.
La herramienta de consulta de IP de Digily Link ofrece información detallada sobre cualquier dirección IP. Utiliza este servicio online gratuito para obtener datos completos de la IP.
Genera al instante tu enlace gratuito de WhatsApp con nuestro generador de enlaces de WhatsApp. Añade un mensaje personalizado e inicia chats con un clic, sin iniciar sesión ni programar.