Búsqueda SSL
Búsqueda SSL es una herramienta gratuita que obtiene las fechas de validez, el tipo de firma y los datos de la autoridad emisora del certificado SSL/TLS para un host y un puerto determinados.
¿Qué comprueba una consulta de certificado SSL?
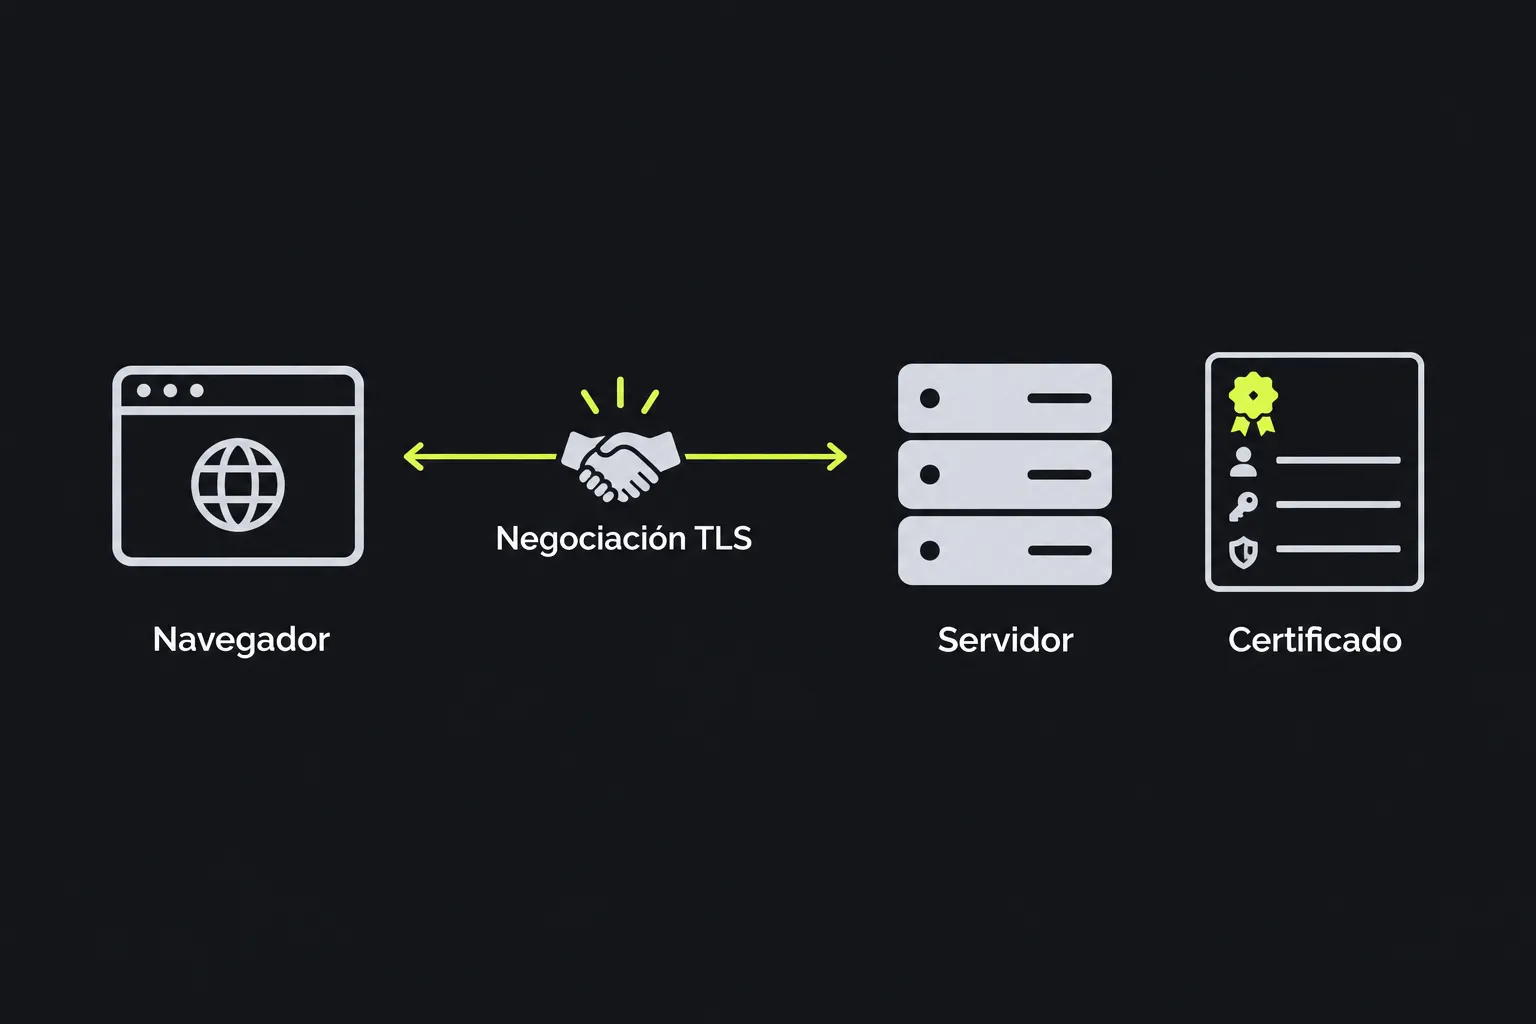
Comprueba el certificado que presenta un servidor cuando un cliente inicia una conexión segura con el host y el puerto seleccionados. El certificado se envía durante la negociación TLS, antes de intercambiar el contenido habitual de una página HTTPS.
Aunque SSL sigue siendo una denominación muy extendida, las conexiones seguras actuales suelen utilizar TLS. La mayoría de los certificados de servidor siguen el estándar X.509 y vinculan una clave pública con una o varias identidades. Cuando una autoridad de certificación emite un certificado, lo firma digitalmente para que los clientes puedan verificar quién lo ha emitido y detectar modificaciones no autorizadas durante la validación de la ruta de certificación.
¿Cómo uso Búsqueda SSL?
Introduce el nombre de host del servidor en Anfitrión y el puerto de red correspondiente en Puerto. Después, ejecuta la consulta.
- Utiliza un nombre de host como www.example.co.uk, sin ruta de página, cadena de consulta ni fragmento.
- Indica el puerto en el que escucha el servicio seguro. El puerto 443 es el habitual para HTTPS, aunque otro servicio puede utilizar un puerto diferente.
- Compara los datos del certificado devuelto con el nombre de host y la implementación que esperabas encontrar.
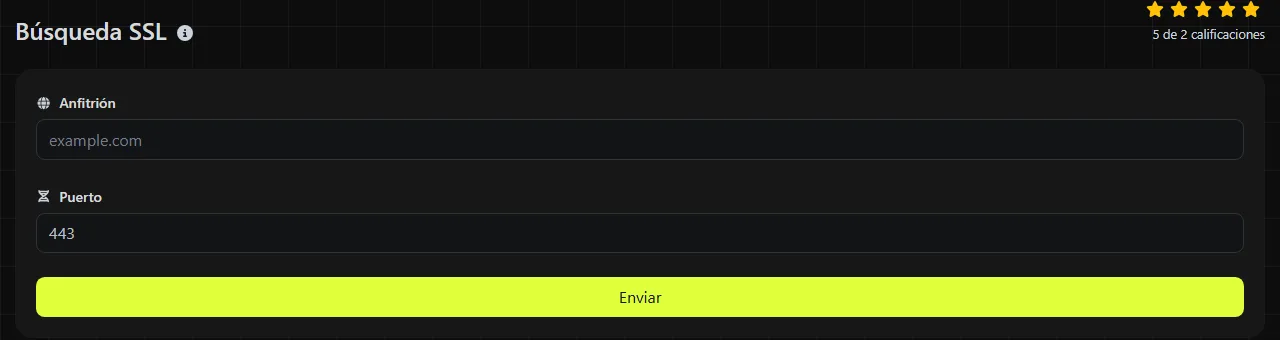
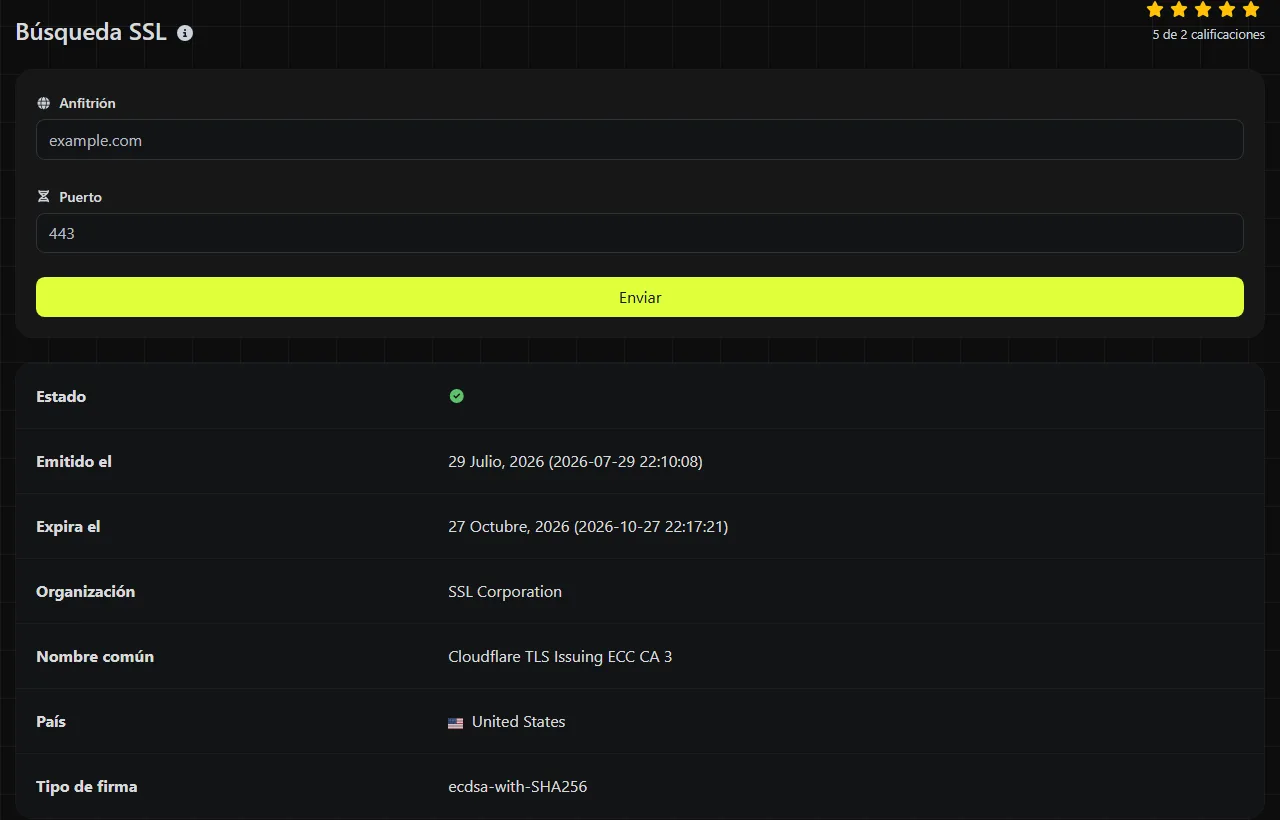
Por ejemplo, una consulta correcta de www.example.co.uk en el puerto 443 devuelve cinco campos del certificado con sus correspondientes etiquetas. Si consultas el mismo host en el puerto 8443, accederás a un punto de conexión de servicio distinto y, por tanto, podrías obtener otro certificado.
Los nombres de host no pueden contener espacios ni rutas URL. Los puntos y los guiones son caracteres habituales en los nombres de host, mientras que los nombres con caracteres acentuados o no latinos se representan en DNS mediante su formato IDNA, conocido habitualmente como Punycode. Un nombre de host o un puerto vacío no identifica ningún punto de conexión, y un puerto TCP debe ser un número del 1 al 65535. Los nombres muy largos también deben respetar los límites de DNS, incluido un máximo de 63 octetos por etiqueta.
Búsqueda SSL se ejecuta en el servidor. Los valores de host y puerto se envían al servidor mediante HTTPS y no se almacenan.
¿Cómo interpreto el resultado del certificado SSL?
Comprueba primero las fechas. Después, utiliza los campos de organización y nombre común para identificar la autoridad de certificación que emitió el certificado. El tipo de firma aporta información técnica adicional.
| Campo del resultado | Qué indica |
|---|---|
| Organization | La organización de la autoridad que emitió el certificado, como Google Trust Services o Let's Encrypt. No es el nombre de la empresa propietaria del sitio web. |
| Common name | El nombre común del certificado de la autoridad emisora, a menudo una etiqueta de una autoridad de certificación intermedia, como WE1 o R11. No es el nombre de host del sitio. Los nombres propios del sitio se encuentran en el sujeto y en los nombres alternativos del sujeto del certificado, datos que este resultado no devuelve. |
| Issued on | El valor notBefore del certificado, que marca el inicio de su periodo de validez. Suele mostrarse como fecha de emisión, aunque X.509 lo define como un límite de validez. Si el certificado se ha renovado recientemente, lo normal es que muestre una fecha igualmente reciente. |
| Expiring on | El final del periodo de validez. Los clientes pueden rechazar el certificado después de ese momento. |
| Signature type | El algoritmo utilizado para firmar el certificado, como una firma RSA o ECDSA basada en SHA-256. No es lo mismo que el cifrado negociado para una conexión concreta. |
Estos campos no demuestran que el certificado sea plenamente fiable. Una validación completa también tiene en cuenta los nombres alternativos del sujeto, la cadena de certificados, la autoridad emisora, el estado de revocación y el reloj del cliente. El campo de organización, por sí solo, no demuestra quién gestiona un sitio web.
Cómo resolver problemas habituales
- Parece que la renovación ha fallado. Si se ha instalado un certificado nuevo en Nginx o Apache, pero la consulta sigue mostrando la fecha de caducidad anterior, comprueba que el servicio se haya recargado y que todos los servidores con equilibrio de carga tengan los archivos nuevos.
- Ha aparecido una advertencia de certificado después de un cambio de DNS. Compara las fechas y la autoridad emisora devueltas con el certificado que esperabas encontrar en las plataformas de alojamiento antigua y nueva. Una autoridad emisora distinta puede revelar que el nombre de host todavía se resuelve en el servidor anterior.
- Una CDN o un proxy muestra el certificado equivocado. Servicios como Cloudflare pueden finalizar TLS por separado del servidor de origen. Comprueba el nombre de host público y el puerto, en lugar de dar por hecho que los visitantes reciben el certificado del servidor de origen.
También puedes comprobar un servicio de correo que utilice TLS implícito en el puerto seleccionado. Los servicios que requieren un comando STARTTLS específico del protocolo antes de la negociación TLS, algo habitual con SMTP en los puertos 25 y 587, podrían no funcionar con una consulta genérica de certificados. Esta consulta tampoco permite diagnosticar fallos de entrega no relacionados, como problemas con registros MX, SPF, DKIM, colas de mensajes o destinatarios rechazados.
¿Por qué sigue apareciendo el certificado antiguo después de renovarlo?
Después de una renovación, el certificado anterior suele seguir apareciendo porque no se ha recargado el servicio web, uno de los servidores de una implementación distribuida no ha recibido los archivos nuevos, o un nodo de la CDN o del equilibrador de carga continúa presentando el certificado anterior. Si la renovación coincidió con un cambio de DNS o de alojamiento, las respuestas DNS almacenadas en caché también pueden dirigir la consulta a un punto de conexión antiguo.
Los certificados no se propagan mediante DNS. Los registros DNS tienen valores de tiempo de vida, y los resolutores recursivos pueden conservar una respuesta anterior hasta que caduque la caché. Como esta consulta se ejecuta en un servidor, su resolutor puede tener una respuesta en caché diferente de la de tu portátil, la red de tu oficina o tu conexión móvil.
Los equilibradores de carga y las ubicaciones perimetrales de una CDN pueden producir un efecto similar. Un nodo puede presentar el certificado nuevo mientras otro sigue mostrando el anterior. Anota las direcciones IP resueltas, repite las comprobaciones una vez transcurrido el periodo de caché DNS correspondiente e inspecciona, cuando sea posible, la configuración de cada servidor backend o nodo perimetral.
Preguntas frecuentes
¿Búsqueda SSL muestra la cadena de certificados?
No. Los campos devueltos no incluyen los certificados intermedios, la ruta de confianza raíz, los datos del emisor ni la información de revocación. Si necesitas examinar la cadena completa, utiliza el visor de certificados de un navegador o un cliente TLS de línea de comandos.
¿Puedo comprobar un certificado comodín?
Sí. La consulta obtiene el certificado que presente el servidor, incluido un certificado comodín para un nombre como *.example.co.uk. El nombre comodín se encuentra en los campos de sujeto del certificado, por lo que no aparece entre los campos de este resultado, centrados en el emisor. No obstante, las fechas y el tipo de firma sí corresponden al certificado presentado. Normalmente, un comodín solo coincide con un nivel del nombre de host, por lo que puede cubrir shop.example.co.uk, pero no checkout.shop.example.co.uk.
¿Un certificado SSL permite saber quién es el propietario del sitio web?
No. Muchos certificados confirman el control de un dominio sin identificar a una organización legal. Para consultar datos sobre el registro del dominio o la titularidad de la red, Consulta de Whois y Detalles de IP cubren aspectos distintos de la investigación.
¿Por qué otra herramienta muestra una fecha de emisión o caducidad diferente?
Los valores de validez de X.509 representan horas exactas, pero las herramientas pueden mostrarlas en UTC o convertirlas a otra zona horaria. Una conversión cerca de la medianoche puede hacer que la fecha parezca un día anterior o posterior, aunque la marca de tiempo subyacente sea la misma.
¿Esta herramienta renueva o repara un certificado caducado?
No. Solo obtiene los datos del certificado. La renovación debe completarse mediante la autoridad de certificación, el panel de control del alojamiento o un cliente automatizado de certificados. Después, hay que instalar el certificado y recargar el servicio cuando sea necesario.
Comprobaciones finales
Cuando investigues una advertencia, anota el nombre de host exacto, el puerto, las fechas devueltas y la autoridad emisora. Comprueba el DNS por separado, confirma qué certificado está instalado en cada servidor y examina la cadena completa si las fechas parecen correctas, pero los navegadores siguen mostrando un error.
Herramientas similares
Realiza búsquedas inversas de IP para encontrar dominios o anfitriones asociados a cualquier dirección IP.
Realiza consultas de registros DNS A, AAAA, CNAME, MX, NS, TXT y SOA de cualquier host de manera rápida y precisa.
La herramienta de consulta de IP de Digily Link ofrece información detallada sobre cualquier dirección IP. Utiliza este servicio online gratuito para obtener datos completos de la IP.
Herramientas populares
Crea y descarga tu propia firma personalizada de manera rápida y sencilla con nuestro generador de firmas.
Calcula el tamaño de cualquier texto en Bytes, Kilobytes o Megabytes de manera precisa y rápida.
Realiza búsquedas inversas de IP para encontrar dominios o anfitriones asociados a cualquier dirección IP.
Realiza pruebas de ping para verificar la conectividad y tiempo de respuesta de sitios web, servidores o puertos.
La herramienta de consulta de IP de Digily Link ofrece información detallada sobre cualquier dirección IP. Utiliza este servicio online gratuito para obtener datos completos de la IP.
Genera al instante tu enlace gratuito de WhatsApp con nuestro generador de enlaces de WhatsApp. Añade un mensaje personalizado e inicia chats con un clic, sin iniciar sesión ni programar.