SSL-opslag
SSL-opslag er et gratis værktøj, der henter oplysninger om et SSL/TLS-certifikats gyldighedsperiode, signaturtype og udstedende certifikatmyndighed for en bestemt vært og port.
Hvad kontrollerer et SSL-certifikatopslag?
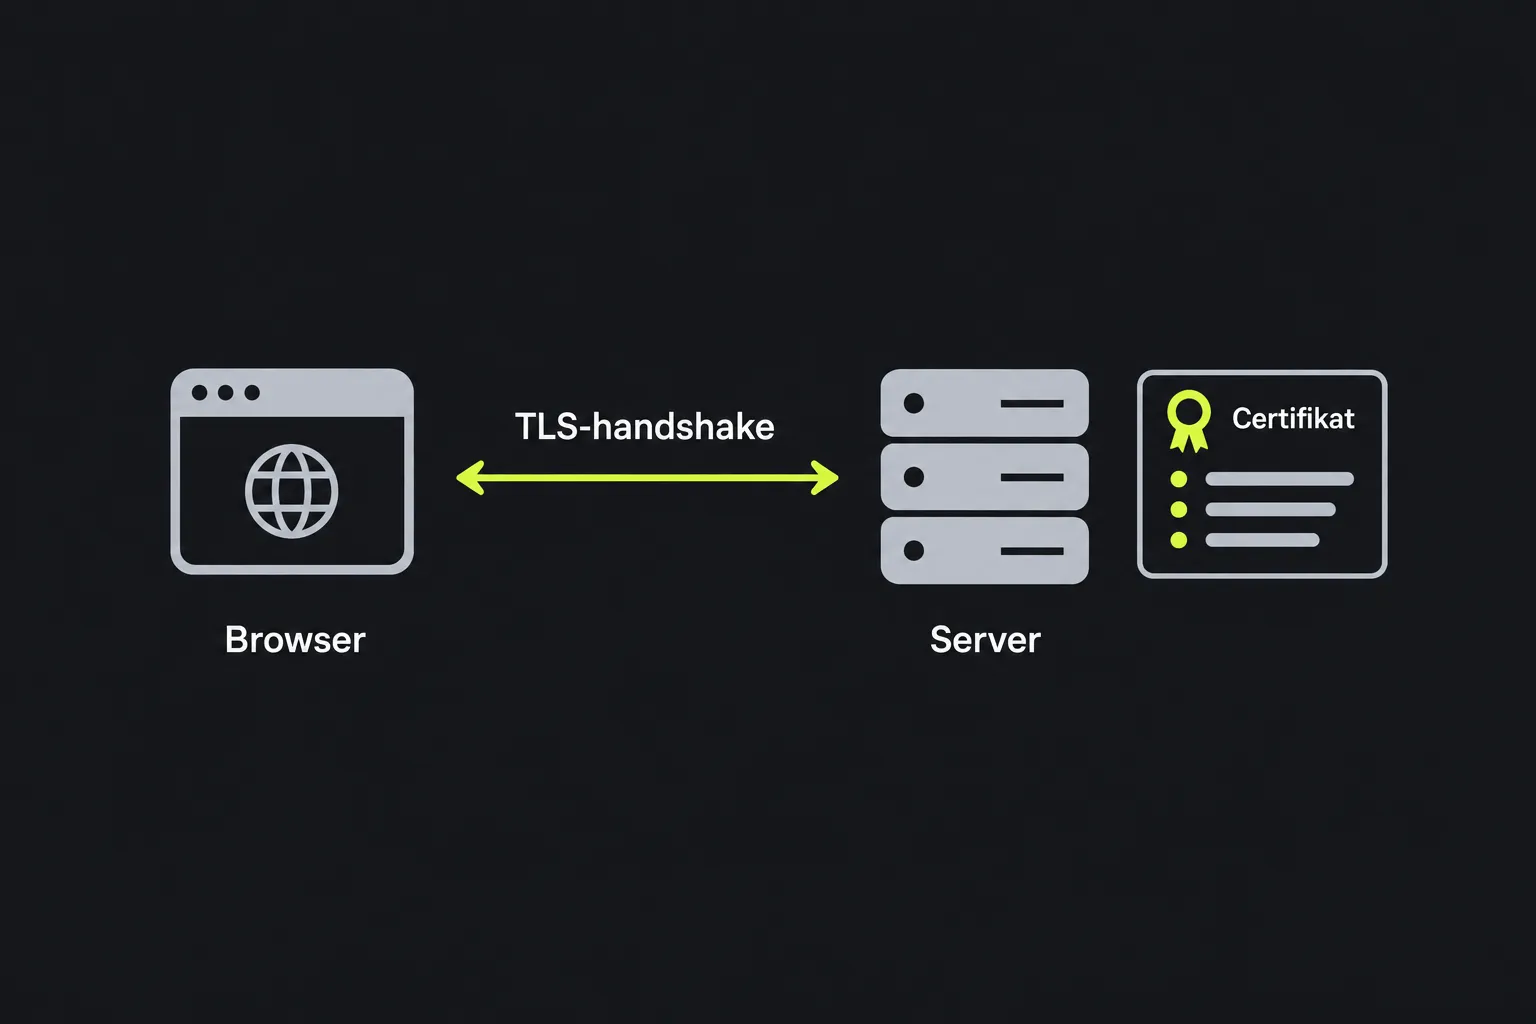
Opslaget kontrollerer det certifikat, som en server præsenterer, når en klient opretter en sikker forbindelse til den valgte vært og port. Certifikatet sendes under TLS-handshaket, før det almindelige indhold på HTTPS-siden udveksles.
Betegnelsen SSL bruges stadig ofte, selv om nutidens sikre forbindelser normalt anvender TLS. De fleste servercertifikater følger X.509-standarden og knytter en offentlig nøgle til en eller flere identiteter. Når et certifikat er udstedt af en certifikatmyndighed, signerer myndigheden det digitalt. Dermed kan klienter bekræfte udstederen og opdage uautoriserede ændringer som led i valideringen af certifikatkæden.
Hvordan bruger jeg SSL-opslag?
Indtast serverens værtsnavn i Host og den relevante netværksport i Port, og start derefter opslaget.
- Brug et værtsnavn som www.example.co.uk uden sidesti, forespørgselsstreng eller fragment.
- Brug den port, som den sikre tjeneste lytter på. Port 443 er standard for HTTPS, men andre tjenester kan bruge en anden port.
- Sammenlign de returnerede certifikatoplysninger med det værtsnavn og den installation, du forventede at få forbindelse til.
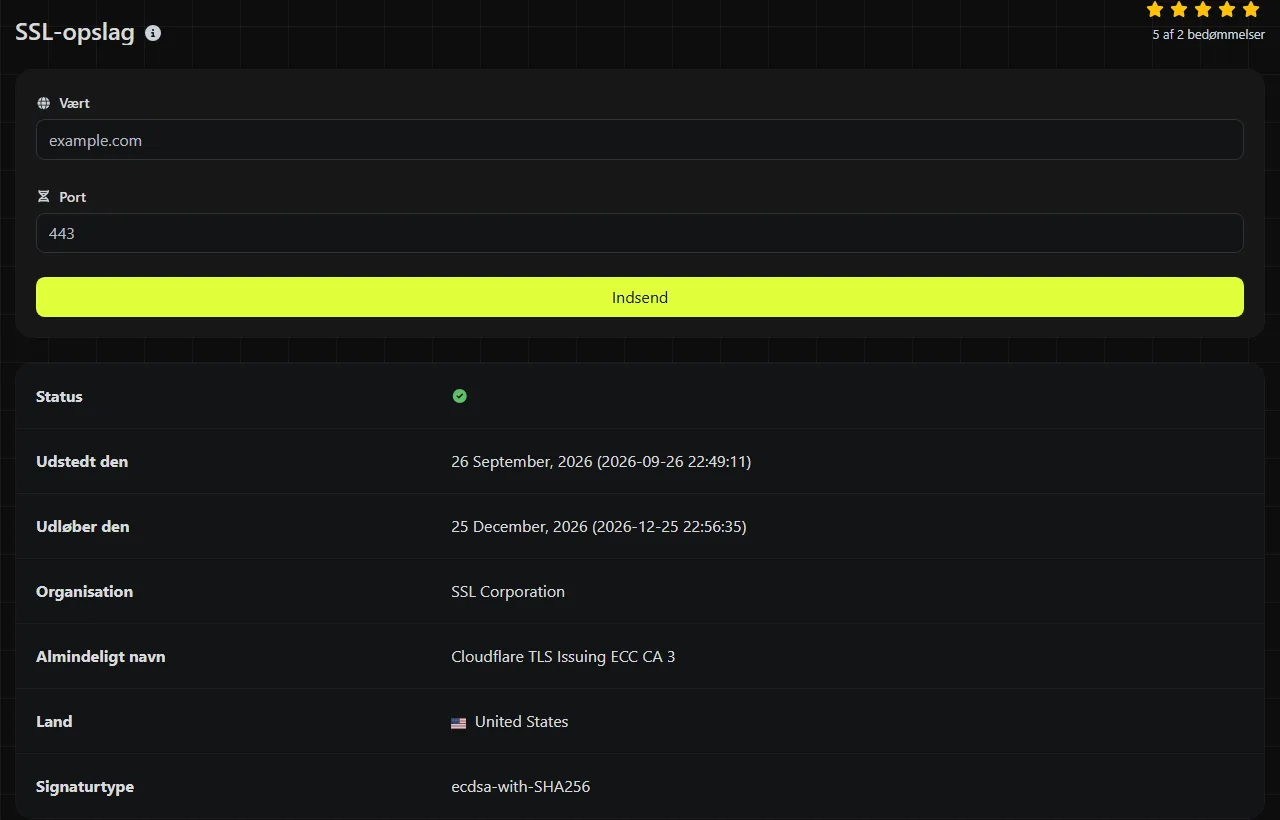
Et vellykket opslag på www.example.co.uk via port 443 returnerer eksempelvis fem navngivne certifikatfelter. Hvis du kontrollerer samme vært på port 8443, opretter du forbindelse til et andet tjenesteslutpunkt, som derfor kan returnere et andet certifikat.
Værtsnavne må ikke indeholde mellemrum eller URL-stier. Punktummer og bindestreger er almindelige tegn i værtsnavne, mens navne med accenttegn eller ikke-latinske tegn repræsenteres i DNS med deres IDNA-form, ofte kaldet Punycode. Et tomt værtsnavn eller portfelt angiver ikke et slutpunkt, og en TCP-port skal være et tal fra 1 til 65.535. Meget lange navne skal stadig overholde DNS-grænserne, herunder grænsen på 63 oktetter for hver etiket.
SSL-opslag kører på serveren. De indtastede oplysninger om vært og port sendes til serveren via HTTPS og gemmes ikke.
Hvordan læser jeg resultatet af SSL-opslaget?
Se først på datoerne. Brug derefter felterne for organisation og fællesnavn til at identificere den certifikatmyndighed, som har udstedt certifikatet. Signaturtypen giver supplerende tekniske oplysninger.
| Resultatfelt | Hvad feltet fortæller dig |
|---|---|
| Organization | Organisationen bag den certifikatmyndighed, der har udstedt certifikatet, eksempelvis Google Trust Services eller Let's Encrypt. Det er ikke navnet på den virksomhed, der ejer webstedet. |
| Common name | Fællesnavnet i den udstedende myndigheds certifikat, ofte betegnelsen på en mellemliggende certifikatmyndighed som WE1 eller R11. Det er ikke webstedets værtsnavn. Webstedets egne navne findes i certifikatets emne og Subject Alternative Names, som ikke returneres i dette resultat. |
| Issued on | Certifikatets notBefore-værdi, som markerer begyndelsen på gyldighedsperioden. Den vises ofte som en udstedelsesdato, selv om X.509 definerer den som en gyldighedsgrænse. Et certifikat, der for nylig er blevet fornyet, bør normalt have en tilsvarende ny dato. |
| Expiring on | Gyldighedsperiodens sluttidspunkt. Efter dette tidspunkt kan klienter afvise certifikatet. |
| Signature type | Den algoritme, der er brugt til at signere certifikatet, eksempelvis en SHA-256-baseret RSA- eller ECDSA-signatur. Det er ikke det samme som den krypteringsalgoritme, der forhandles for den enkelte forbindelse. |
Disse felter fastslår ikke, om der er fuld tillid til certifikatet. En komplet validering tager også højde for Subject Alternative Names, certifikatkæden, den udstedende myndighed, tilbagekaldelsesstatus og klientens ur. Organisationsfeltet kan ikke i sig selv bevise, hvem der driver et websted.
Fejlfinding i typiske situationer
- Fornyelsen ser ud til at være mislykkedes. Hvis Nginx eller Apache har fået et nyt certifikat, men opslaget returnerer den gamle udløbsdato, skal du kontrollere, at tjenesten er genindlæst, og at alle servere bag belastningsfordelingen har fået de nye filer.
- Der kom en certifikatadvarsel efter en DNS-ændring. Sammenlign de returnerede datoer og den udstedende myndighed med det forventede certifikat på den gamle og den nye hostingplatform. En anden udsteder kan afsløre, at værtsnavnet stadig peger på den tidligere server.
- Et CDN eller en proxy viser det forkerte certifikat. Tjenester som Cloudflare kan afslutte TLS-forbindelsen separat fra oprindelsesserveren. Kontrollér det offentlige værtsnavn og porten i stedet for at gå ud fra, at besøgende modtager oprindelsesserverens certifikat.
Du kan også kontrollere en mailtjeneste, der bruger implicit TLS på den valgte port. Tjenester, som kræver en protokolspecifik STARTTLS-kommando før handshaket, hvilket er almindeligt for SMTP på port 25 og 587, fungerer muligvis ikke med et generelt certifikatopslag. Opslaget kan heller ikke diagnosticere uvedkommende leveringsfejl, der involverer MX-poster, SPF, DKIM, meddelelseskøer eller afviste modtagere.
Hvorfor vises det gamle certifikat stadig efter en fornyelse?
Hvis et gammelt certifikat stadig vises efter en fornyelse, skyldes det normalt, at webtjenesten ikke er blevet genindlæst, at én server i en distribueret installation ikke har modtaget de nye filer, eller at en node i et CDN eller en belastningsfordeler stadig præsenterer det tidligere certifikat. Hvis fornyelsen faldt sammen med en ændring af DNS eller hosting, kan cachelagrede DNS-svar også sende opslaget til et ældre slutpunkt.
Selve certifikaterne distribueres ikke via DNS. DNS-poster har en time-to-live-værdi, og rekursive resolvere kan beholde et tidligere svar, indtil cachen udløber. Da opslaget kører på en server, kan serverens resolver have et andet cachelagret svar end din bærbare computer, dit kontornetværk eller din mobilforbindelse.
Belastningsfordelere og CDN-edgeplaceringer kan give en lignende effekt. Én node kan præsentere det nye certifikat, mens en anden stadig viser det gamle. Notér de IP-adresser, som navnet slås op til, gentag kontrollerne efter den relevante DNS-cacheperiode, og gennemgå om muligt konfigurationen på hver backend- eller edgeenhed.
Ofte stillede spørgsmål
Viser SSL-opslag hele certifikatkæden?
Nej. De returnerede felter indeholder ikke de mellemliggende certifikater, rodcertifikatets tillidssti, udstederoplysninger eller oplysninger om tilbagekaldelse. Brug browserens certifikatvisning eller en TLS-klient til kommandolinjen, hvis du har brug for at undersøge hele kæden.
Kan jeg kontrollere et wildcard-certifikat?
Ja, opslaget henter det certifikat, som serveren præsenterer, herunder et wildcard-certifikat til et navn som *.example.co.uk. Selve wildcard-navnet findes i certifikatets emnefelter og vises derfor ikke blandt resultatets felter om udstederen. Datoerne og signaturtypen beskriver dog stadig det præsenterede certifikat. Et wildcard matcher normalt ét niveau i værtsnavnet, så det kan dække shop.example.co.uk, men ikke checkout.shop.example.co.uk.
Kan et SSL-certifikat vise, hvem der ejer webstedet?
Nej. Mange certifikater bekræfter kontrollen over et domæne uden at navngive en juridisk organisation. Whois-opslag og IP-opslag kan bruges til at undersøge henholdsvis domæneregistrering og ejerskab af netværksressourcer.
Hvorfor viser et andet værktøj en anden udstedelses- eller udløbsdato?
Gyldighedsværdier i X.509 angiver præcise tidspunkter, mens forskellige værktøjer kan vise dem i UTC eller konvertere dem til en anden tidszone. En konvertering omkring midnat kan få kalenderdatoen til at se ud til at ligge en dag tidligere eller senere, selv om det underliggende tidsstempel er det samme.
Kan værktøjet forny eller reparere et udløbet certifikat?
Nej. Det henter kun certifikatoplysninger. Fornyelsen skal gennemføres via certifikatmyndigheden, hostingens kontrolpanel eller en automatiseret certifikatklient. Derefter skal certifikatet installeres, og tjenesten skal genindlæses, hvor det er nødvendigt.
Afsluttende kontrol
Når du undersøger en advarsel, skal du notere det præcise værtsnavn, porten, de returnerede datoer og den udstedende myndighed. Kontrollér DNS separat, bekræft det installerede certifikat på hver server, og undersøg hele certifikatkæden, hvis datoerne ser korrekte ud, men browserne stadig melder fejl.
Lignende værktøjer
Brug værktøjet til reverse IP-opslag for hurtigt og nemt at finde det domæne eller den vært, der er knyttet til en IP-adresse.
Brug vores DNS-opslagsværktøj til hurtigt at finde A, AAAA, CNAME, MX, NS, TXT, SOA DNS-poster for enhver vært og få detaljeret information.
Digily Links IP-opslagsværktøj giver detaljerede oplysninger om enhver IP-adresse. Brug denne gratis online tjeneste til at få omfattende IP-data.
Populære værktøjer
Opret din egen tilpassede signatur og download den nemt med vores signaturgeneratorværktøj til personlige e-signaturer.
Beregn størrelsen af enhver tekst i Bytes (B), Kilobytes (KB) eller Megabytes (MB) ved hjælp af vores tekststørrelsesberegner.
Brug værktøjet til reverse IP-opslag for hurtigt og nemt at finde det domæne eller den vært, der er knyttet til en IP-adresse.
Brug vores ping-værktøj til hurtigt og effektivt at tjekke status og svartid for enhver hjemmeside, server eller port.
Digily Links IP-opslagsværktøj giver detaljerede oplysninger om enhver IP-adresse. Brug denne gratis online tjeneste til at få omfattende IP-data.
Generer dit gratis WhatsApp-link øjeblikkeligt med vores WhatsApp Link Generator. Tilføj en tilpasset besked og start chats med ét klik. Ingen login eller kodning krævet.