SSL Opzoeken
SSL Opzoeken is een gratis tool die voor een opgegeven host en poort de geldigheidsdatums, het handtekeningtype en de gegevens van de uitgevende instantie van een SSL/TLS-certificaat ophaalt.
Wat controleert een SSL-certificaatopzoeking?
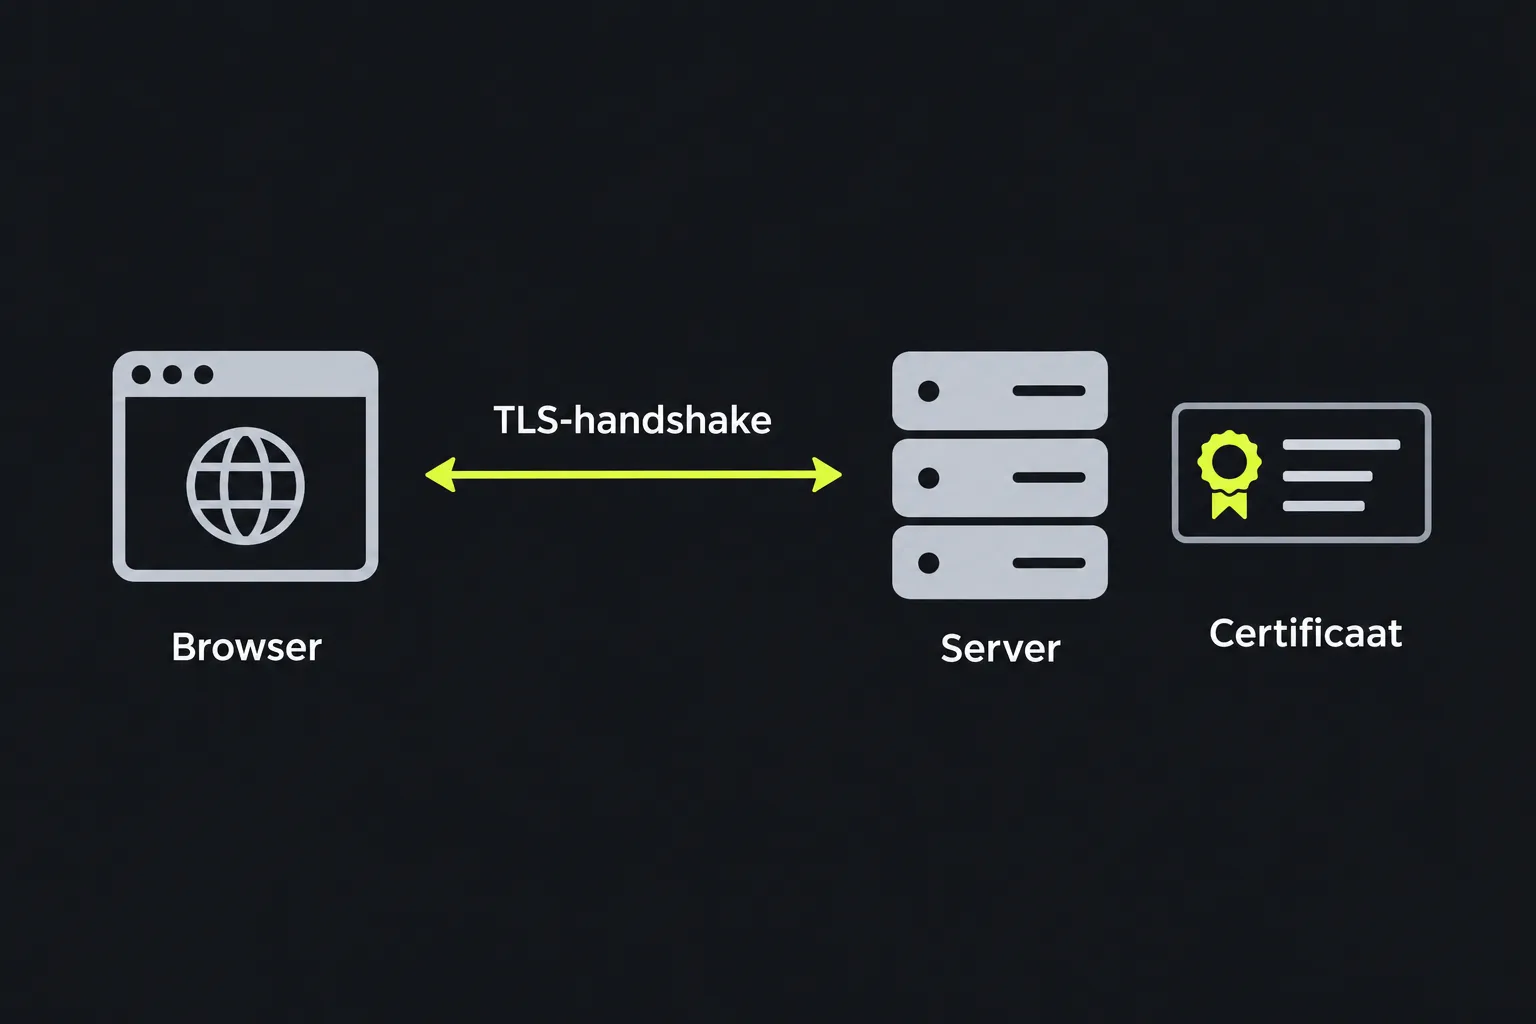
De tool controleert het certificaat dat een server aanbiedt wanneer een client een beveiligde verbinding met de gekozen host en poort opzet. Dit certificaat wordt tijdens de TLS-handshake verzonden, voordat de normale inhoud van een HTTPS-pagina wordt uitgewisseld.
De term SSL wordt nog veel gebruikt, hoewel moderne beveiligde verbindingen doorgaans TLS gebruiken. De meeste servercertificaten voldoen aan de X.509-standaard en koppelen een openbare sleutel aan een of meer identiteiten. Bij een door een CA uitgegeven certificaat plaatst de certificaatautoriteit een digitale handtekening. Zo kunnen clients tijdens de validatie van het certificaatpad de uitgever controleren en ongeoorloofde wijzigingen herkennen.
Hoe gebruik ik SSL Opzoeken?
Vul bij Host de hostnaam van de server in en bij Port de juiste netwerkpoort. Start daarna de opzoeking.
- Gebruik een hostnaam zoals www.example.co.uk, zonder paginapad, querystring of fragment.
- Gebruik de poort waarop de beveiligde dienst luistert. Poort 443 is de standaard voor HTTPS, maar andere diensten kunnen een andere poort gebruiken.
- Vergelijk de opgehaalde certificaatgegevens met de hostnaam en implementatie die je verwachtte te bereiken.
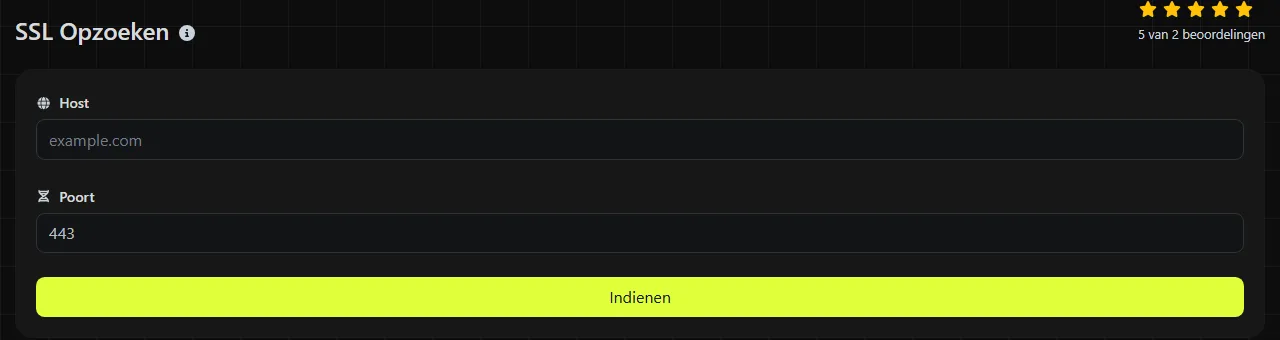
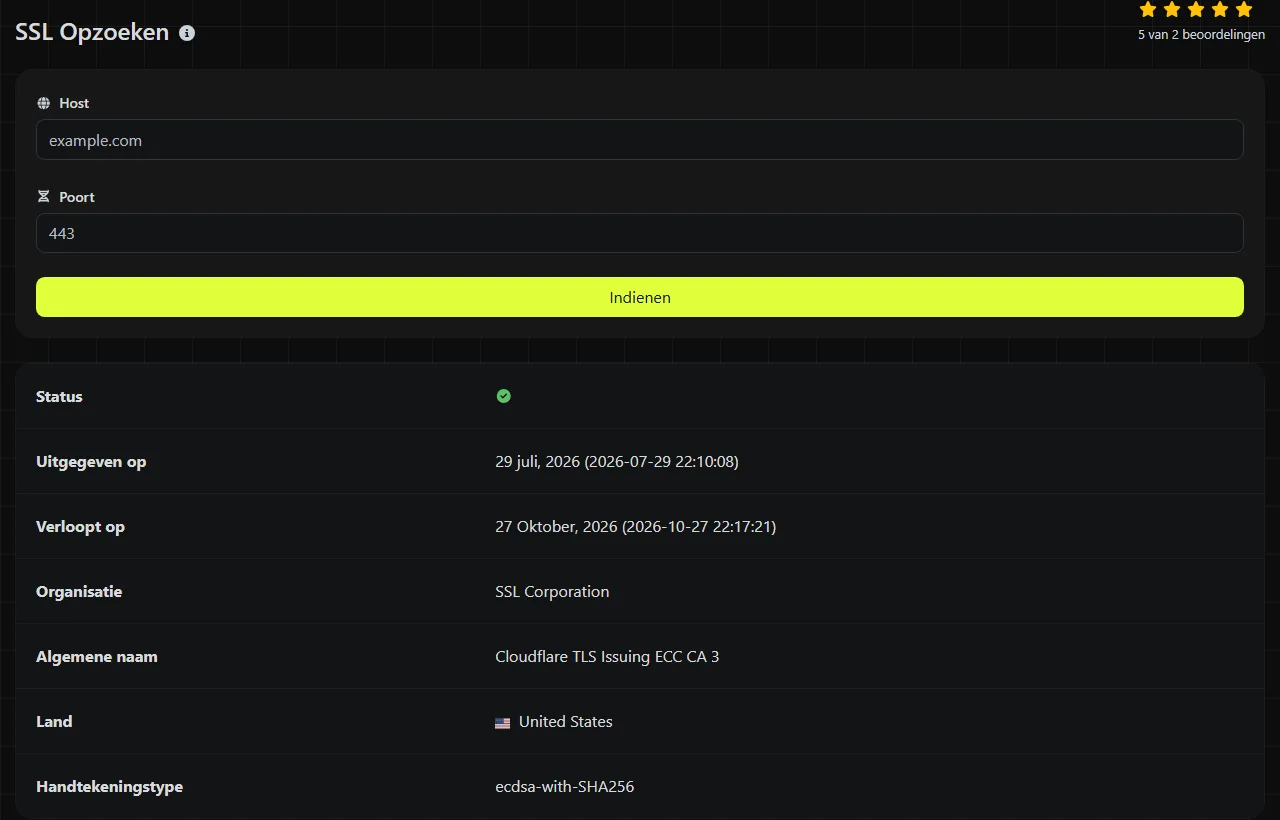
Een geslaagde opzoeking voor www.example.co.uk op poort 443 levert bijvoorbeeld vijf gelabelde certificaatvelden op. Als je dezelfde host via poort 8443 controleert, maak je verbinding met een ander service-eindpunt. Daardoor kan een ander certificaat worden teruggegeven.
Hostnamen mogen geen spaties of URL-paden bevatten. Punten en koppeltekens zijn normale tekens in hostnamen. Namen met accenten of niet-Latijnse tekens worden in DNS weergegeven in hun IDNA-vorm, vaak Punycode genoemd. Met een lege hostnaam of poort wordt geen eindpunt aangeduid. Een TCP-poort moet een getal van 1 tot en met 65535 zijn. Ook zeer lange namen moeten aan de DNS-limieten voldoen, waaronder een maximum van 63 octetten per label.
SSL Opzoeken wordt op de server uitgevoerd. De ingevoerde host en poort worden via HTTPS naar de server verstuurd en niet opgeslagen.
Hoe lees ik het resultaat van de SSL-certificaatcontrole?
Bekijk eerst de datums. Gebruik daarna de velden voor de organisatie en de common name om vast te stellen welke certificaatautoriteit het certificaat heeft uitgegeven. Het handtekeningtype biedt aanvullende technische informatie.
| Resultaatveld | Wat het veld aangeeft |
|---|---|
| Organization | De organisatie van de instantie die het certificaat heeft uitgegeven, zoals Google Trust Services of Let's Encrypt. Dit is niet de bedrijfsnaam van de website-eigenaar. |
| Common name | De common name van het certificaat van de uitgevende instantie. Dit is vaak de aanduiding van een tussenliggende CA, zoals WE1 of R11. Het is niet de hostnaam van de website. De namen van de website zelf staan in het onderwerp en de Subject Alternative Names van het certificaat. Deze worden niet in het resultaat getoond. |
| Issued on | De notBefore-waarde van het certificaat, die het begin van de geldigheidsperiode aangeeft. Deze wordt vaak als uitgiftedatum weergegeven, hoewel X.509 de waarde definieert als de grens van de geldigheidsperiode. Een onlangs vernieuwd certificaat hoort doorgaans een overeenkomstig recente datum te hebben. |
| Expiring on | Het einde van de geldigheidsperiode. Na dit tijdstip kunnen clients het certificaat weigeren. |
| Signature type | Het algoritme waarmee het certificaat is ondertekend, zoals een op SHA-256 gebaseerde RSA- of ECDSA-handtekening. Dit staat los van de cipher die voor een afzonderlijke verbinding wordt overeengekomen. |
Deze velden bewijzen niet dat het certificaat volledig wordt vertrouwd. Bij een volledige validatie wordt ook gekeken naar de Subject Alternative Names, de certificaatketen, de uitgevende instantie, de intrekkingsstatus en de klok van de client. Alleen het organisatieveld bewijst niet wie een website beheert.
Veelvoorkomende problemen oplossen
- De vernieuwing lijkt te zijn mislukt. Als Nginx of Apache een nieuw certificaat heeft gekregen maar nog steeds de oude vervaldatum wordt getoond, controleer dan of de dienst opnieuw is geladen en of elke server achter de load balancer de nieuwe bestanden heeft.
- Na een DNS-wijziging verschijnt een certificaatwaarschuwing. Vergelijk de opgehaalde datums en uitgevende instantie met het certificaat dat je op het oude en nieuwe hostingplatform verwacht. Een andere uitgever kan erop wijzen dat de hostnaam nog naar de vorige server wordt omgezet.
- Een CDN of proxy toont het verkeerde certificaat. Diensten zoals Cloudflare kunnen TLS los van de originserver afhandelen. Controleer de openbare hostnaam en poort. Ga er niet zonder meer van uit dat bezoekers het certificaat van de originserver ontvangen.
Je kunt ook een maildienst controleren die op de geselecteerde poort impliciete TLS gebruikt. Diensten die vóór de handshake een protocolspecifieke STARTTLS-opdracht vereisen, zoals vaak het geval is bij SMTP op poort 25 en 587, werken mogelijk niet met een algemene certificaatopzoeking. Deze opzoeking kan evenmin losstaande bezorgproblemen vaststellen die te maken hebben met MX-records, SPF, DKIM, berichtwachtrijen of geweigerde ontvangers.
Waarom zie ik na vernieuwing nog het oude certificaat?
Als na een vernieuwing nog een oud certificaat verschijnt, komt dat meestal doordat de webdienst niet opnieuw is geladen, één server binnen een gedistribueerde implementatie de nieuwe bestanden nog niet heeft ontvangen, of een node van een CDN of load balancer nog het vorige certificaat aanbiedt. Viel de vernieuwing samen met een wijziging van DNS of hosting, dan kunnen gecachte DNS-antwoorden de opzoeking ook naar een ouder eindpunt sturen.
Certificaten zelf worden niet via DNS verspreid. DNS-records hebben een time-to-live en recursieve resolvers kunnen een eerder antwoord bewaren totdat de cache verloopt. Omdat deze opzoeking op een server wordt uitgevoerd, kan de resolver daarvan een ander antwoord in de cache hebben dan je laptop, bedrijfsnetwerk of mobiele verbinding.
Load balancers en edge-locaties van CDN's kunnen een vergelijkbaar effect veroorzaken. De ene node kan het nieuwe certificaat aanbieden, terwijl een andere nog het oude toont. Noteer de omgezette IP-adressen, herhaal de controles nadat de relevante DNS-cacheperiode is verstreken en controleer waar mogelijk de configuratie van elke backend of edge-locatie.
Veelgestelde vragen
Toont SSL Opzoeken ook de certificaatketen?
Nee. De opgehaalde velden bevatten geen tussenliggende certificaten, root trust path, uitgeversgegevens of informatie over intrekking. Gebruik de certificaatweergave van een browser of een TLS-client voor de opdrachtregel als je de volledige keten wilt controleren.
Kan ik een wildcardcertificaat controleren?
Ja. De tool haalt het certificaat op dat de server aanbiedt, waaronder een wildcardcertificaat voor een naam zoals *.example.co.uk. De wildcardnaam zelf staat in de onderwerpvelden van het certificaat en verschijnt daarom niet in de velden van dit resultaat, die op de uitgever zijn gericht. De datums en het handtekeningtype beschrijven wel het aangeboden certificaat. Een wildcard komt normaal gesproken overeen met één hostnaamniveau. Het kan dus shop.example.co.uk dekken, maar niet checkout.shop.example.co.uk.
Kan ik aan een SSL-certificaat zien wie de eigenaar van een website is?
Nee. Veel certificaten bevestigen alleen dat iemand zeggenschap over een domein heeft, zonder een juridische organisatie te noemen. Voor informatie over domeinregistratie of het eigendom van een netwerk kun je respectievelijk Whois-opzoeking en IP-opzoeking gebruiken. Die behandelen andere onderdelen van het onderzoek.
Waarom toont een andere controle een andere uitgifte- of vervaldatum?
De geldigheidswaarden van X.509 vertegenwoordigen exacte tijdstippen. Controles kunnen deze in UTC tonen of naar een andere tijdzone omrekenen. Bij een omzetting rond middernacht kan de kalenderdatum daardoor één dag eerder of later lijken, ook al is het onderliggende tijdstempel hetzelfde.
Kan deze tool een verlopen certificaat vernieuwen of repareren?
Nee. De tool haalt alleen certificaatgegevens op. Je moet de vernieuwing uitvoeren via de certificaatautoriteit, het hostingcontrolepaneel of een geautomatiseerde certificaatclient. Daarna moet het certificaat worden geïnstalleerd en moet de dienst waar nodig opnieuw worden geladen.
Laatste controles
Onderzoek je een waarschuwing, noteer dan de exacte hostnaam, poort, opgehaalde datums en uitgevende instantie. Controleer DNS afzonderlijk, bevestig welk certificaat op elke server is geïnstalleerd en inspecteer de volledige certificaatketen als de datums correct lijken maar browsers nog steeds een fout melden.
Vergelijkbare tools
Gebruik de reverse IP lookup tool om snel en eenvoudig het domein of de host te vinden die aan een IP-adres is gekoppeld.
Gebruik onze DNS-opzoektool om snel A, AAAA, CNAME, MX, NS, TXT, SOA DNS-records van een host te vinden en gedetailleerde informatie te verkrijgen.
De IP-opzoektool van Digily Link biedt gedetailleerde informatie over elk IP-adres. Gebruik deze gratis online service om uitgebreide IP-gegevens te verkrijgen.
Populaire tools
Maak je eigen aangepaste handtekening en download deze eenvoudig met onze handtekeninggenerator voor gepersonaliseerde e-handtekeningen.
Bereken de grootte van elke tekst in Bytes (B), Kilobytes (KB) of Megabytes (MB) met behulp van onze tekstgrootte-calculator.
Gebruik de reverse IP lookup tool om snel en eenvoudig het domein of de host te vinden die aan een IP-adres is gekoppeld.
Gebruik onze ping-tool om de status en responstijd van elke website, server of poort snel en efficiënt te controleren.
De IP-opzoektool van Digily Link biedt gedetailleerde informatie over elk IP-adres. Gebruik deze gratis online service om uitgebreide IP-gegevens te verkrijgen.
Genereer direct je gratis WhatsApp-link met onze WhatsApp Link Generator. Voeg een aangepast bericht toe en start chats met één klik. Geen login of codering vereist.