Ricerca SSL
Ricerca SSL è uno strumento gratuito che recupera le date di validità, il tipo di firma e i dati dell'autorità emittente del certificato SSL/TLS per un host e una porta specifici.
Che cosa verifica una ricerca del certificato SSL?
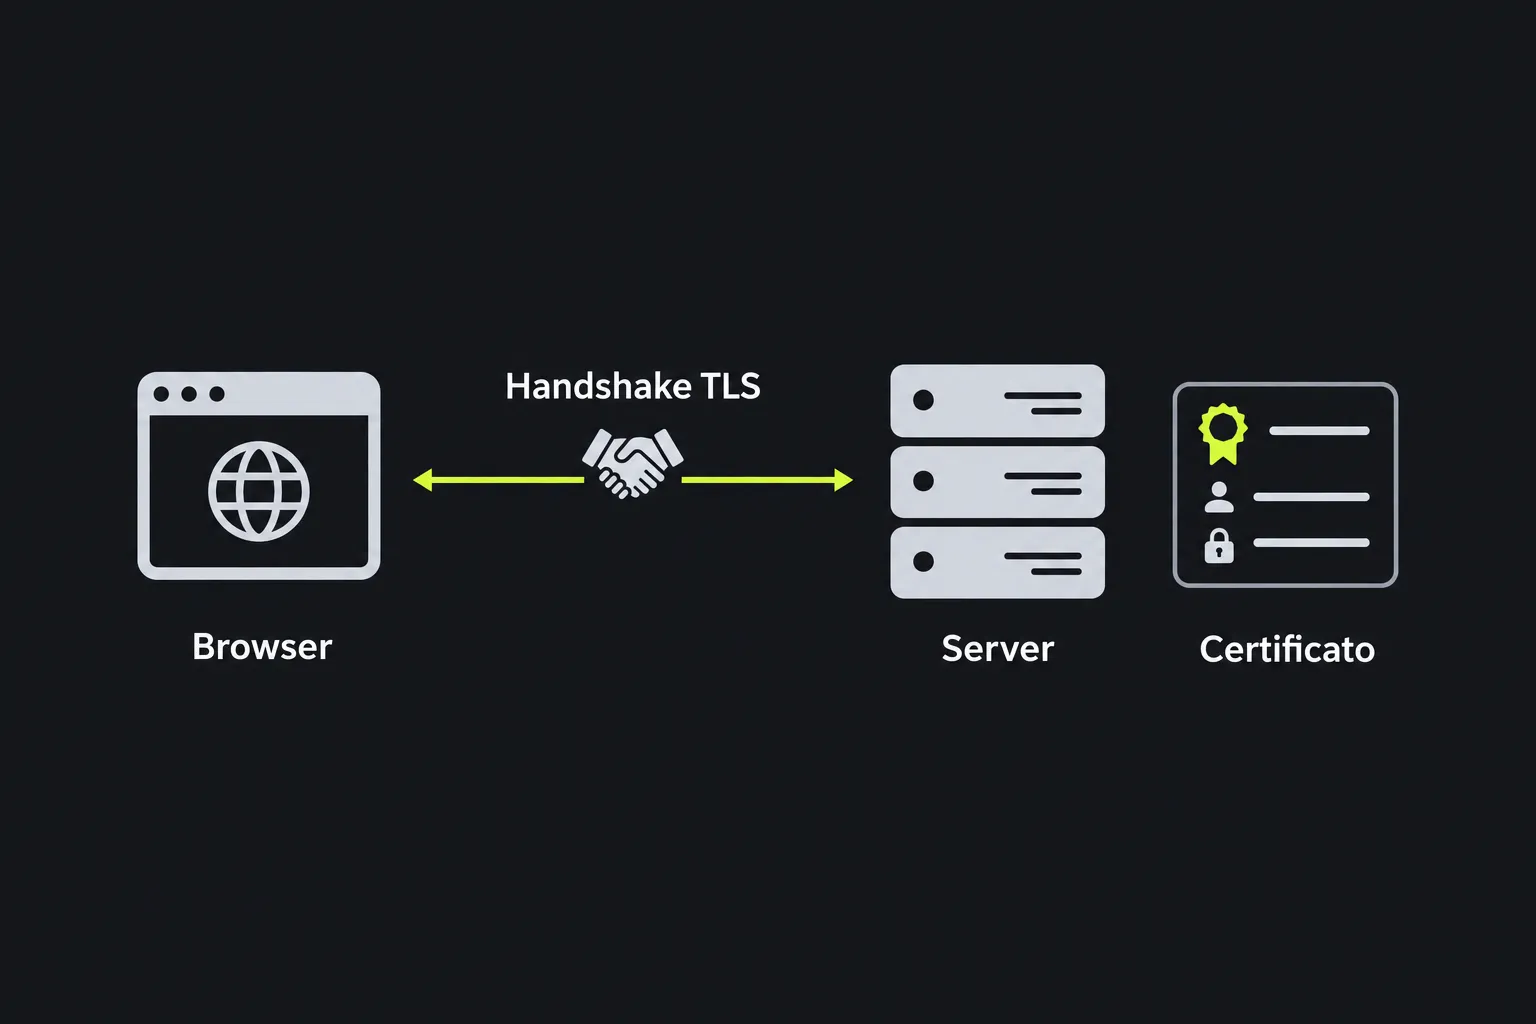
Verifica il certificato presentato da un server quando un client avvia una connessione sicura verso l'host e la porta selezionati. Il certificato viene inviato durante l'handshake TLS, prima dello scambio dei normali contenuti di una pagina HTTPS.
La sigla SSL è ancora molto usata, anche se oggi le connessioni sicure utilizzano normalmente TLS. La maggior parte dei certificati server segue lo standard X.509 e associa una chiave pubblica a una o più identità. Nel caso di un certificato emesso da una CA, l'autorità di certificazione lo firma digitalmente, consentendo ai client di verificarne l'emittente e rilevare modifiche non autorizzate durante la convalida del percorso di certificazione.
Come si usa Ricerca SSL?
Inserisci il nome host del server nel campo Host e la relativa porta di rete nel campo Porta, quindi avvia la ricerca.
- Usa un nome host come www.example.co.uk, senza percorso della pagina, stringa di query o frammento.
- Indica la porta su cui è in ascolto il servizio sicuro. La porta 443 è quella convenzionale per HTTPS, ma altri servizi possono utilizzare porte diverse.
- Confronta i dati del certificato restituiti con il nome host e la configurazione che ti aspettavi di raggiungere.
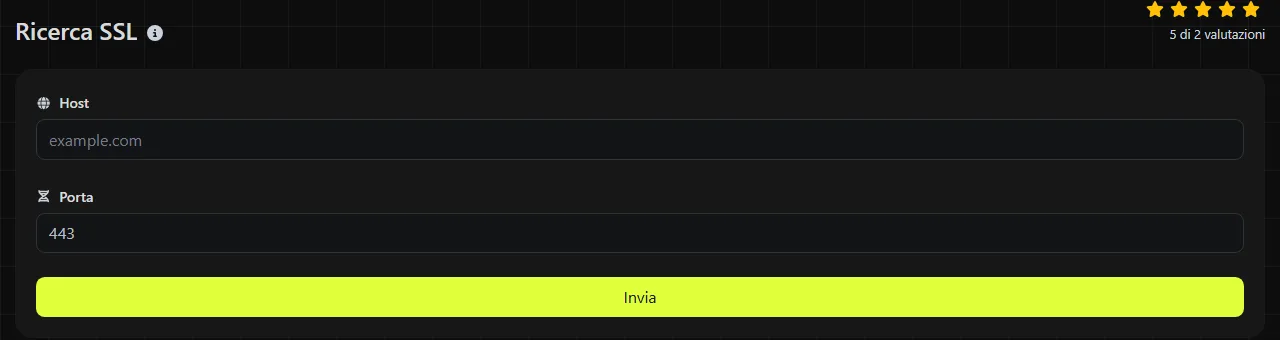
Per esempio, una ricerca completata correttamente per www.example.co.uk sulla porta 443 restituisce cinque campi del certificato. Una verifica dello stesso host sulla porta 8443 interroga un endpoint di servizio diverso e può quindi restituire un altro certificato.
I nomi host non possono contenere spazi o percorsi URL. Punti e trattini sono caratteri comuni nei nomi host, mentre i nomi accentati o con caratteri non latini vengono rappresentati nel DNS nel formato IDNA, spesso chiamato Punycode. Un nome host o una porta vuoti non identificano alcun endpoint. Inoltre, una porta TCP deve essere un numero compreso tra 1 e 65.535. Anche i nomi molto lunghi devono rispettare i limiti del DNS, incluso il massimo di 63 ottetti per ogni etichetta.
Ricerca SSL viene eseguito sul server. L'host e la porta inseriti vengono trasmessi al server tramite HTTPS e non vengono memorizzati.
Come si interpreta il risultato del certificato SSL?
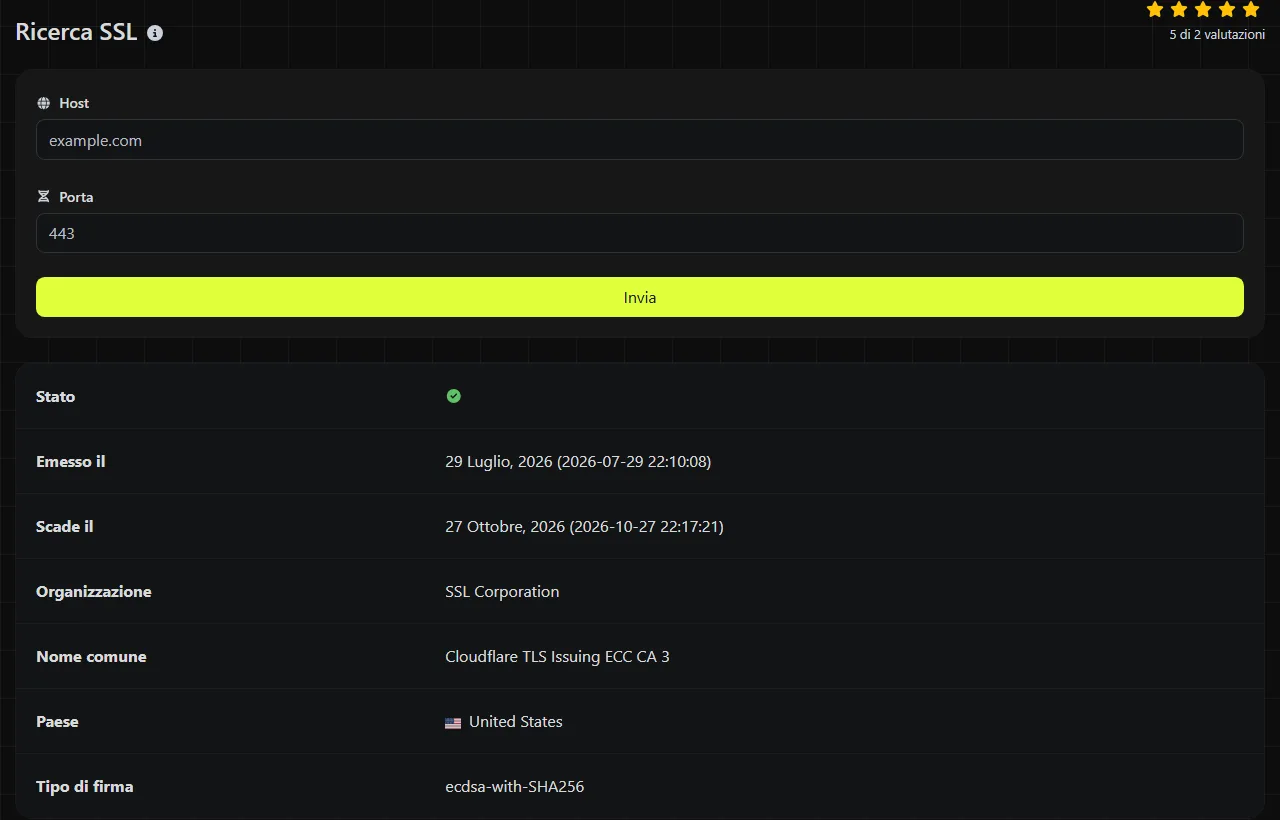
Controlla prima le date, poi usa i campi relativi all'organizzazione e al nome comune per identificare l'autorità di certificazione che ha emesso il certificato. Il tipo di firma fornisce ulteriori informazioni tecniche.
| Campo del risultato | Che cosa indica |
|---|---|
| Organizzazione | L'organizzazione dell'autorità che ha emesso il certificato, per esempio Google Trust Services o Let's Encrypt. Non è il nome dell'azienda proprietaria del sito web. |
| Nome comune | Il nome comune del certificato dell'autorità emittente, spesso l'etichetta di una CA intermedia, come WE1 o R11. Non è il nome host del sito. I nomi del sito si trovano nel soggetto e nei Subject Alternative Names del certificato, dati che questo risultato non restituisce. |
| Data di emissione | Il valore notBefore del certificato, che segna l'inizio del periodo di validità. Viene comunemente presentato come data di emissione, anche se X.509 lo definisce come limite iniziale della validità. Un certificato rinnovato di recente dovrebbe normalmente riportare una data altrettanto recente. |
| Data di scadenza | La fine del periodo di validità. Dopo questo momento, i client potrebbero rifiutare il certificato. |
| Tipo di firma | L'algoritmo usato per firmare il certificato, per esempio una firma RSA o ECDSA basata su SHA-256. È distinto dal cifrario negoziato per una singola connessione. |
Questi campi non dimostrano che il certificato sia completamente attendibile. Una convalida completa prende in esame anche i Subject Alternative Names, la catena di certificazione, l'autorità emittente, lo stato di revoca e l'orologio del client. Il solo campo dell'organizzazione non prova chi gestisca un sito web.
Risoluzione dei problemi più comuni
- Il rinnovo sembra non essere riuscito. Se su Nginx o Apache è stato installato un nuovo certificato, ma viene ancora restituita la vecchia data di scadenza, verifica che il servizio sia stato ricaricato e che tutti i server dietro il bilanciamento del carico abbiano ricevuto i nuovi file.
- Dopo una modifica al DNS è comparso un avviso sul certificato. Confronta le date e l'autorità emittente restituite con quelle del certificato previsto sulle piattaforme di hosting vecchia e nuova. Un emittente diverso può indicare che il nome host punta ancora al server precedente.
- Una CDN o un proxy mostra il certificato sbagliato. Servizi come Cloudflare possono terminare TLS separatamente dal server di origine. Controlla il nome host pubblico e la porta, senza presumere che i visitatori ricevano il certificato del server di origine.
Puoi verificare anche un servizio di posta che utilizza TLS implicito sulla porta selezionata. I servizi che richiedono un comando STARTTLS specifico del protocollo prima dell'handshake, come spesso accade con SMTP sulle porte 25 e 587, potrebbero non funzionare con una ricerca generica del certificato. Questa verifica, inoltre, non può diagnosticare problemi di recapito non correlati che riguardano record MX, SPF, DKIM, code di messaggi o destinatari rifiutati.
Perché dopo il rinnovo compare ancora il vecchio certificato?
Dopo un rinnovo, il vecchio certificato continua solitamente a comparire perché il servizio web non è stato ricaricato, uno dei server di un'infrastruttura distribuita non ha ricevuto i nuovi file oppure un nodo della CDN o del bilanciatore di carico presenta ancora il certificato precedente. Se il rinnovo è avvenuto insieme a una modifica del DNS o dell'hosting, anche le risposte DNS memorizzate nella cache possono indirizzare la ricerca verso un endpoint meno recente.
I certificati non si propagano attraverso il DNS. I record DNS hanno valori time-to-live e i resolver ricorsivi possono conservare una risposta precedente finché la relativa cache non scade. Poiché questa ricerca viene eseguita su un server, il suo resolver potrebbe avere in cache una risposta diversa da quella del tuo computer portatile, della rete dell'ufficio o della connessione mobile.
I bilanciatori di carico e i nodi edge delle CDN possono produrre un effetto simile. Un nodo potrebbe presentare il nuovo certificato, mentre un altro mostra ancora quello vecchio. Annota gli indirizzi IP risolti, ripeti i controlli dopo il periodo di cache DNS pertinente e, quando possibile, esamina la configurazione di ogni backend o nodo edge.
Domande frequenti
Ricerca SSL mostra la catena di certificazione?
No. I campi restituiti non includono i certificati intermedi, il percorso fino alla radice attendibile, i dati dell'emittente o le informazioni sulla revoca. Se devi esaminare l'intera catena, usa il visualizzatore di certificati del browser o un client TLS da riga di comando.
Posso verificare un certificato wildcard?
Sì. La ricerca recupera qualsiasi certificato presentato dal server, incluso un certificato wildcard per un nome come *.example.co.uk. Il nome wildcard si trova nei campi del soggetto del certificato, quindi non compare nei campi di questo risultato, incentrati sull'emittente. Le date e il tipo di firma descrivono comunque il certificato presentato. Un wildcard corrisponde normalmente a un solo livello del nome host, quindi può coprire shop.example.co.uk, ma non checkout.shop.example.co.uk.
Un certificato SSL permette di identificare il proprietario del sito?
No. Molti certificati confermano il controllo di un dominio senza indicare il nome di un'organizzazione giuridica. Per ottenere informazioni sulla registrazione del dominio o sulla proprietà della rete, Ricerca Whois e Ricerca IP coprono aspetti diversi della verifica.
Perché un altro strumento mostra date di emissione o scadenza diverse?
I valori di validità X.509 rappresentano istanti precisi, ma gli strumenti possono visualizzarli in UTC oppure convertirli in un altro fuso orario. Una conversione in prossimità della mezzanotte può far apparire la data di calendario un giorno prima o dopo, anche quando il timestamp sottostante è identico.
Questo strumento rinnova o ripara un certificato scaduto?
No. Recupera soltanto i dati del certificato. Il rinnovo deve essere completato tramite l'autorità di certificazione, il pannello di controllo dell'hosting o un client automatizzato per i certificati. In seguito, occorre installare il certificato e, se necessario, ricaricare il servizio.
Verifiche finali
Quando analizzi un avviso, annota il nome host esatto, la porta, le date restituite e l'autorità emittente. Controlla separatamente il DNS, verifica il certificato installato su ogni server e ispeziona l'intera catena se le date sembrano corrette ma i browser continuano a segnalare un errore.
Strumenti simili
Utilizza lo strumento di ricerca inversa IP per trovare il dominio o l'host associato a qualsiasi indirizzo IP in modo rapido e semplice.
Utilizza il nostro strumento di ricerca DNS per trovare rapidamente i record DNS A, AAAA, CNAME, MX, NS, TXT, SOA di qualsiasi host e ottenere informazioni dettagliate.
Lo strumento di ricerca IP di Digily Link fornisce informazioni dettagliate su qualsiasi indirizzo IP. Utilizza questo servizio online gratuito per ottenere dati IP completi.
Strumenti popolari
Crea la tua firma personalizzata e scaricala facilmente con il nostro strumento generatore di firme per e-firme personalizzate.
Calcola la dimensione di qualsiasi testo in Byte (B), Kilobyte (KB) o Megabyte (MB) utilizzando il nostro strumento calcolatore di dimensioni del testo.
Utilizza lo strumento di ricerca inversa IP per trovare il dominio o l'host associato a qualsiasi indirizzo IP in modo rapido e semplice.
Utilizza il nostro strumento di ping per controllare rapidamente ed efficacemente lo stato e il tempo di risposta di qualsiasi sito web, server o porta.
Lo strumento di ricerca IP di Digily Link fornisce informazioni dettagliate su qualsiasi indirizzo IP. Utilizza questo servizio online gratuito per ottenere dati IP completi.
Genera subito il tuo link WhatsApp gratuito con il nostro generatore di link WhatsApp. Aggiungi un messaggio personalizzato e avvia chat con un clic, senza accesso né programmazione.