SSL Поиск
SSL Поиск, это бесплатный инструмент, который получает сведения о сроке действия сертификата SSL/TLS, типе подписи и выдавшем сертификат центре сертификации для указанного хоста и порта.
Что проверяет поиск SSL-сертификата?
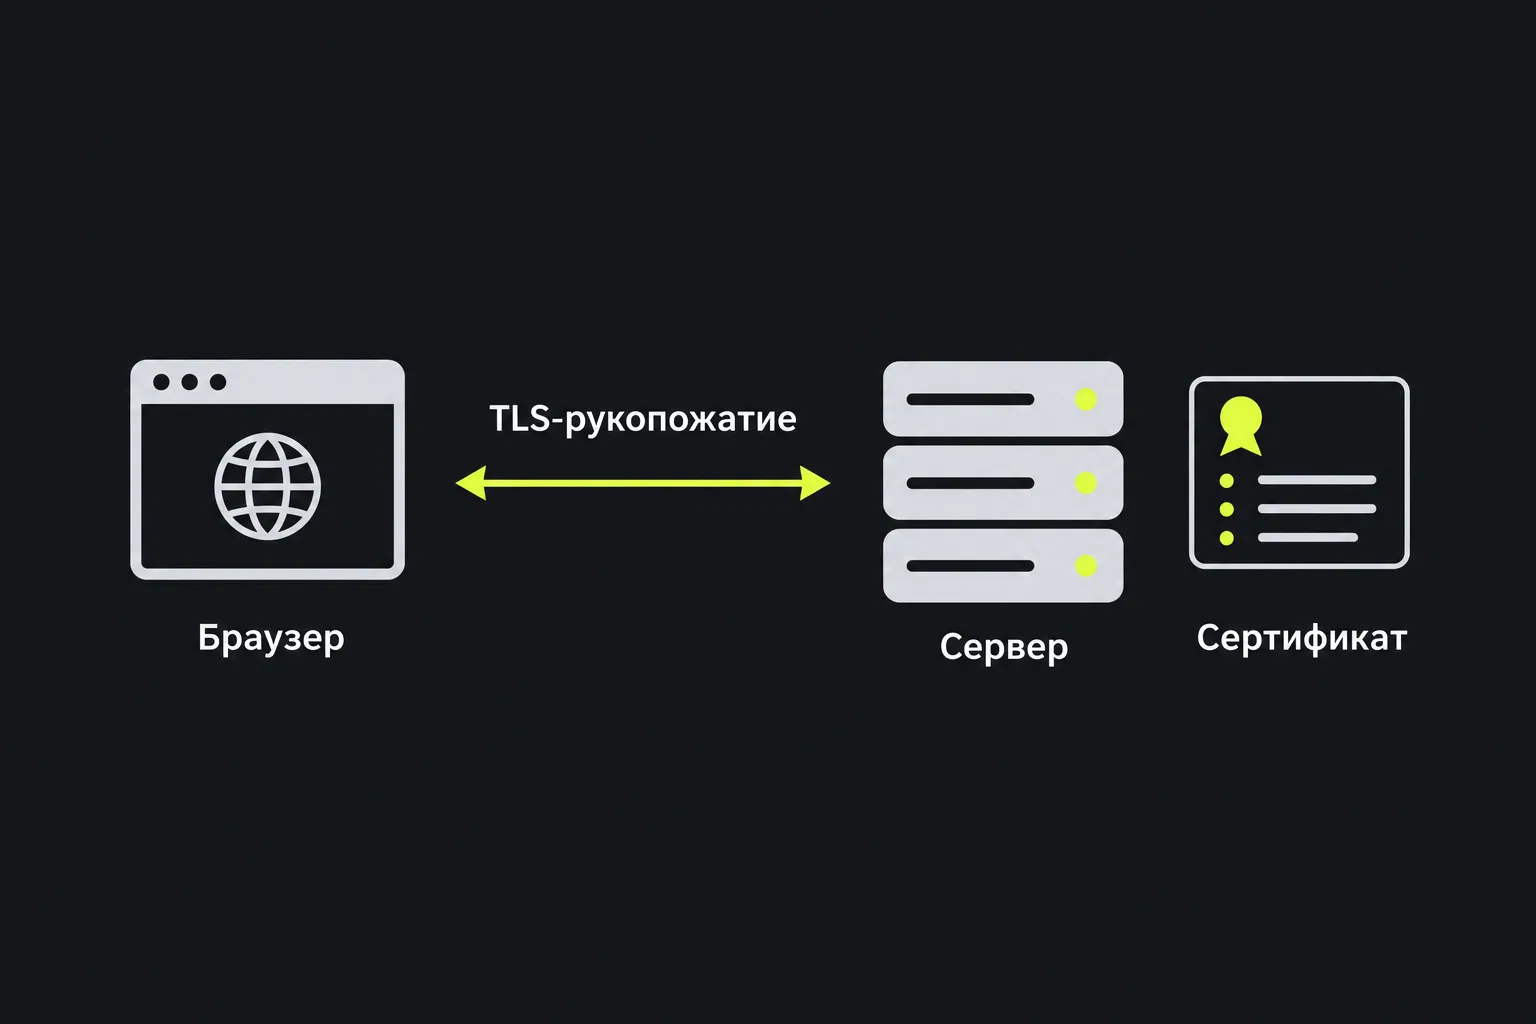
Инструмент проверяет сертификат, который сервер предоставляет клиенту при установлении защищенного соединения с выбранным хостом и портом. Сертификат передается во время TLS-рукопожатия, до обмена обычным содержимым страницы по HTTPS.
Термин SSL по-прежнему широко используется, хотя современные защищенные соединения обычно работают по протоколу TLS. Большинство серверных сертификатов соответствует стандарту X.509 и связывает открытый ключ с одним или несколькими идентификаторами. Если сертификат выдан центром сертификации, центр подписывает его цифровой подписью. Это позволяет клиентам проверить издателя и обнаружить несанкционированные изменения при проверке пути сертификации.
Как пользоваться SSL Поиском?
Укажи имя сервера в поле Хост, нужный сетевой порт в поле Порт и запусти проверку.
- Введи имя хоста, например www.example.co.uk, без пути к странице, строки запроса или фрагмента.
- Укажи порт, на котором работает защищенный сервис. Для HTTPS обычно используется порт 443, но другой сервис может использовать иной порт.
- Сравни полученные сведения о сертификате с ожидаемыми именем хоста и конфигурацией сервиса.
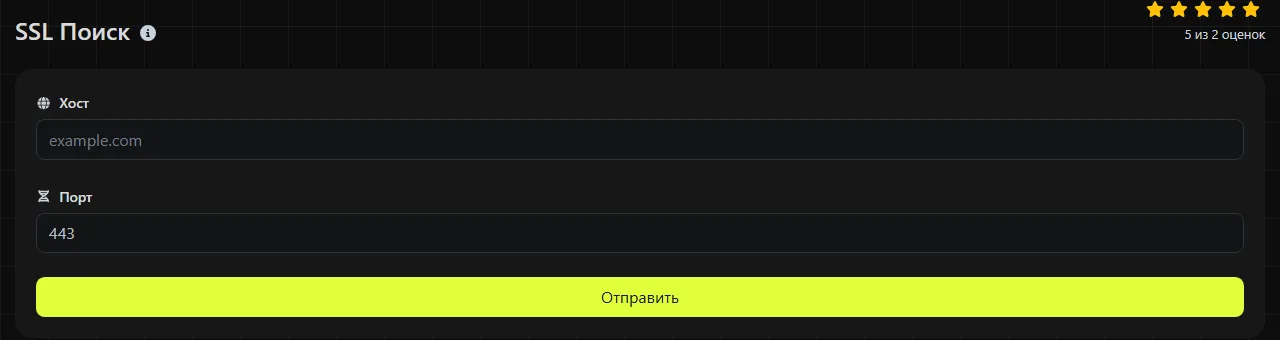
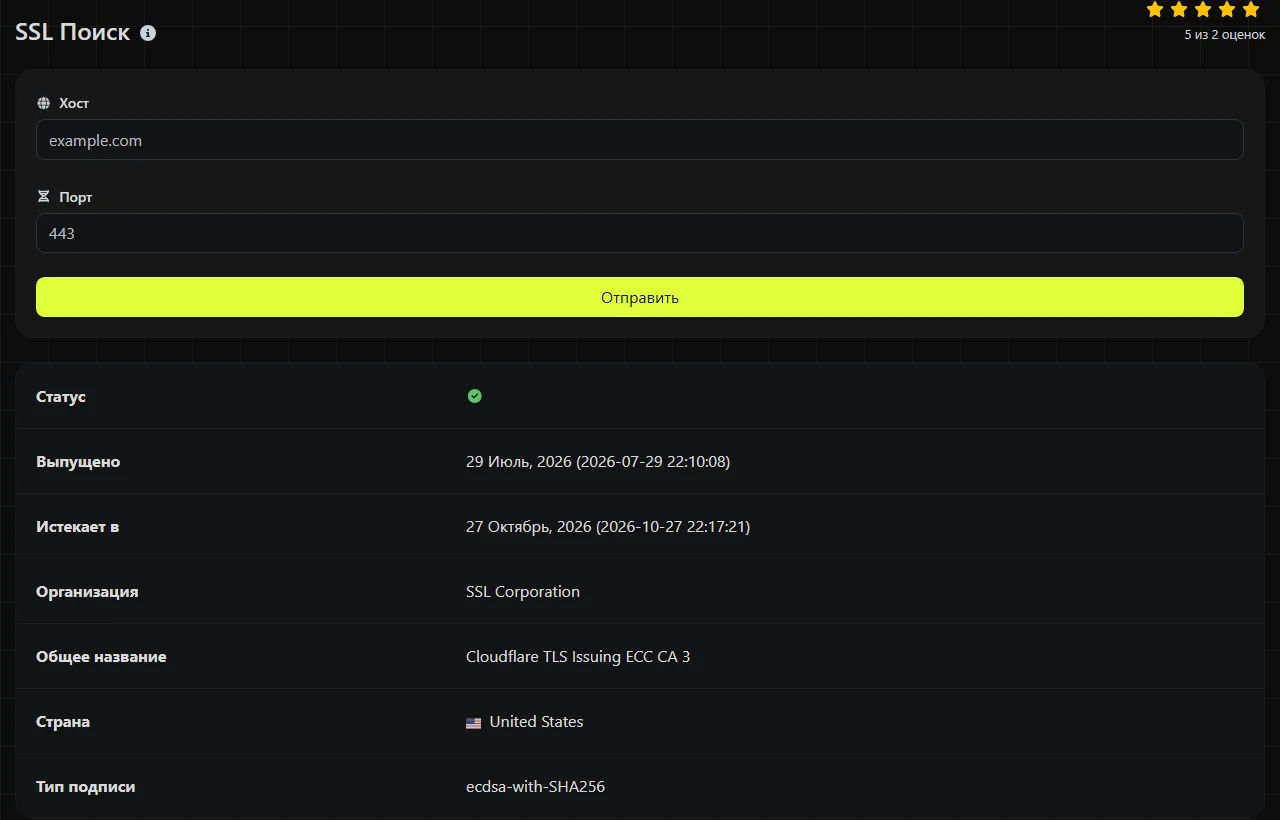
Например, при успешной проверке www.example.co.uk на порту 443 инструмент возвращает пять полей сертификата. Проверка того же хоста на порту 8443 обращается к другой конечной точке сервиса, поэтому может вернуть другой сертификат.
Имя хоста не может содержать пробелы или пути URL. Точки и дефисы допустимы, а имена с диакритическими знаками или символами других систем письма представляются в DNS в формате IDNA, который часто называют Punycode. Пустое имя хоста или пустое поле порта не определяет конечную точку, а номер TCP-порта должен находиться в диапазоне от 1 до 65535. Даже очень длинные имена должны соответствовать ограничениям DNS, включая максимум 63 октета для каждой метки.
SSL Поиск выполняется на сервере. Указанные хост и порт передаются серверу по HTTPS и не сохраняются.
Как читать результат проверки SSL-сертификата?
Сначала посмотри даты. Затем по полям с организацией и общим именем определи, какой центр сертификации выдал сертификат. Тип подписи служит дополнительной технической информацией.
| Поле результата | Что оно означает |
|---|---|
| Организация | Организация центра сертификации, например Google Trust Services или Let's Encrypt. Это не название компании, которой принадлежит сайт. |
| Общее имя | Общее имя сертификата центра сертификации. Часто это обозначение промежуточного центра, например WE1 или R11. Это не имя хоста сайта. Имена самого сайта находятся в субъекте сертификата и поле Subject Alternative Names, которые в результат не входят. |
| Дата выдачи | Значение notBefore, которое обозначает начало срока действия сертификата. Обычно оно отображается как дата выдачи, хотя в стандарте X.509 это граница периода действия. У недавно продленного сертификата дата, как правило, тоже должна быть недавней. |
| Дата окончания | Конец срока действия сертификата. После этого момента клиенты могут отклонить сертификат. |
| Тип подписи | Алгоритм, которым подписан сертификат, например подпись RSA или ECDSA на основе SHA-256. Это не шифр, согласованный для конкретного соединения. |
Эти поля сами по себе не подтверждают, что сертификату можно полностью доверять. Полная проверка также учитывает Subject Alternative Names, цепочку сертификатов, центр сертификации, статус отзыва и часы клиента. Одно лишь поле организации не доказывает, кто управляет сайтом.
Решение распространенных проблем
- Похоже, сертификат не обновился. Если для Nginx или Apache был установлен новый сертификат, но инструмент возвращает прежнюю дату окончания, убедись, что сервис перезагружен и новые файлы установлены на всех серверах с балансировкой нагрузки.
- После изменения DNS появилось предупреждение о сертификате. Сравни полученные даты и центр сертификации с сертификатом, ожидаемым на старой и новой платформах хостинга. Другой издатель может указывать на то, что имя хоста по-прежнему разрешается в адрес прежнего сервера.
- CDN или прокси показывает неправильный сертификат. Такие сервисы, как Cloudflare, могут завершать TLS-соединение отдельно от исходного сервера. Проверяй общедоступное имя хоста и порт, не предполагая, что посетители получают сертификат исходного сервера.
Также можно проверить почтовый сервис, использующий неявный TLS на выбранном порту. Сервисы, которым перед рукопожатием нужна команда STARTTLS соответствующего протокола, что часто встречается у SMTP на портах 25 и 587, могут не работать с универсальным поиском сертификатов. Кроме того, такая проверка не поможет диагностировать не связанные с сертификатом проблемы доставки, затрагивающие записи MX, SPF, DKIM, очереди сообщений или отклонение получателей.
Почему после продления по-прежнему виден старый сертификат?
После продления старый сертификат обычно продолжает отображаться, если веб-сервис не был перезагружен, один из серверов в распределенной системе не получил новые файлы либо узел CDN или балансировщика нагрузки все еще предоставляет прежний сертификат. Если продление совпало с изменением DNS или хостинга, кешированные ответы DNS также могут направлять проверку к старой конечной точке.
Сами сертификаты не распространяются через DNS. У записей DNS есть срок жизни, а рекурсивные резолверы могут хранить прежний ответ до истечения времени кеширования. Поскольку проверка выполняется на сервере, его резолвер может использовать другой кешированный ответ, чем твой ноутбук, офисная сеть или мобильное подключение.
Похожий эффект возникает из-за балансировщиков нагрузки и периферийных узлов CDN. Один узел может предоставлять новый сертификат, а другой все еще показывать старый. Запиши IP-адреса, в которые разрешается имя, повтори проверку после истечения соответствующего срока кеширования DNS и по возможности проверь конфигурацию каждого внутреннего или периферийного узла.
Часто задаваемые вопросы
Показывает ли SSL Поиск цепочку сертификатов?
Нет. Результат не включает промежуточные сертификаты, путь доверия до корневого сертификата, сведения об издателе или информацию об отзыве. Чтобы проверить полную цепочку, используй средство просмотра сертификатов в браузере или консольный клиент TLS.
Можно ли проверить wildcard-сертификат?
Да. Инструмент получает любой сертификат, который предоставляет сервер, включая wildcard-сертификат для имени вида *.example.co.uk. Само wildcard-имя находится в полях субъекта сертификата, поэтому не отображается в этих ориентированных на издателя полях результата. Однако даты и тип подписи по-прежнему относятся к предоставленному сертификату. Обычно wildcard соответствует одному уровню имени хоста, поэтому подходит для shop.example.co.uk, но не для checkout.shop.example.co.uk.
Можно ли по SSL-сертификату определить владельца сайта?
Нет. Многие сертификаты подтверждают контроль над доменом, но не называют юридическое лицо. Для получения сведений о регистрации домена или владельце сети используй Whois поиск и IP Поиск: эти инструменты охватывают другие части проверки.
Почему другой сервис показывает иную дату выдачи или окончания?
Значения срока действия X.509 представляют точные моменты времени, но разные сервисы могут показывать их в UTC или переводить в другой часовой пояс. При пересчете времени около полуночи календарная дата может оказаться на один день раньше или позже, хотя исходная временная метка остается той же.
Может ли этот инструмент продлить или восстановить просроченный сертификат?
Нет. Он только получает сведения о сертификате. Продлить сертификат нужно через центр сертификации, панель управления хостингом или автоматизированный клиент. Затем сертификат необходимо установить и при необходимости перезагрузить сервис.
Что проверить в конце
При поиске причины предупреждения запиши точное имя хоста, порт, полученные даты и центр сертификации. Отдельно проверь DNS, убедись, что нужный сертификат установлен на каждом сервере, и изучи полную цепочку, если даты выглядят правильно, но браузеры по-прежнему сообщают об ошибке.
Похожие инструменты
Используйте инструмент обратного поиска IP, чтобы быстро и легко найти домен или хост, связанный с любым IP-адресом.
Используйте наш инструмент поиска DNS, чтобы быстро найти DNS-записи A, AAAA, CNAME, MX, NS, TXT, SOA любого хоста и получить подробную информацию.
Инструмент поиска IP-адресов от Digily Link предоставляет подробную информацию о любом IP-адресе. Используйте этот бесплатный онлайн-сервис, чтобы получить полные данные об IP.
Популярные инструменты
Создайте свою собственную подпись и легко скачайте её с помощью нашего инструмента для генерации персонализированных электронных подписей.
Рассчитайте размер любого текста в байтах (B), килобайтах (KB) или мегабайтах (MB) с помощью нашего инструмента калькулятора размера текста.
Используйте инструмент обратного поиска IP, чтобы быстро и легко найти домен или хост, связанный с любым IP-адресом.
Используйте наш инструмент ping, чтобы быстро и эффективно проверить статус и время отклика любого веб-сайта, сервера или порта.
Инструмент поиска IP-адресов от Digily Link предоставляет подробную информацию о любом IP-адресе. Используйте этот бесплатный онлайн-сервис, чтобы получить полные данные об IP.
Мгновенно создайте бесплатную ссылку WhatsApp с помощью нашего генератора. Добавьте собственное сообщение и начинайте чаты одним нажатием без входа в систему и программирования.