SSL Araması
SSL sorgulama aracımızla herhangi bir SSL sertifikası hakkında kapsamlı ayrıntılar alın ve web sitenizin güvenliğini doğrulayın.
SSL Araması, belirttiğin sunucu ve bağlantı noktası için SSL/TLS sertifikasının geçerlilik tarihlerini, imza türünü ve sertifikayı veren yetkili kuruluşun bilgilerini getiren ücretsiz bir araçtır.
SSL sertifikası sorgulamasında neler kontrol edilir?
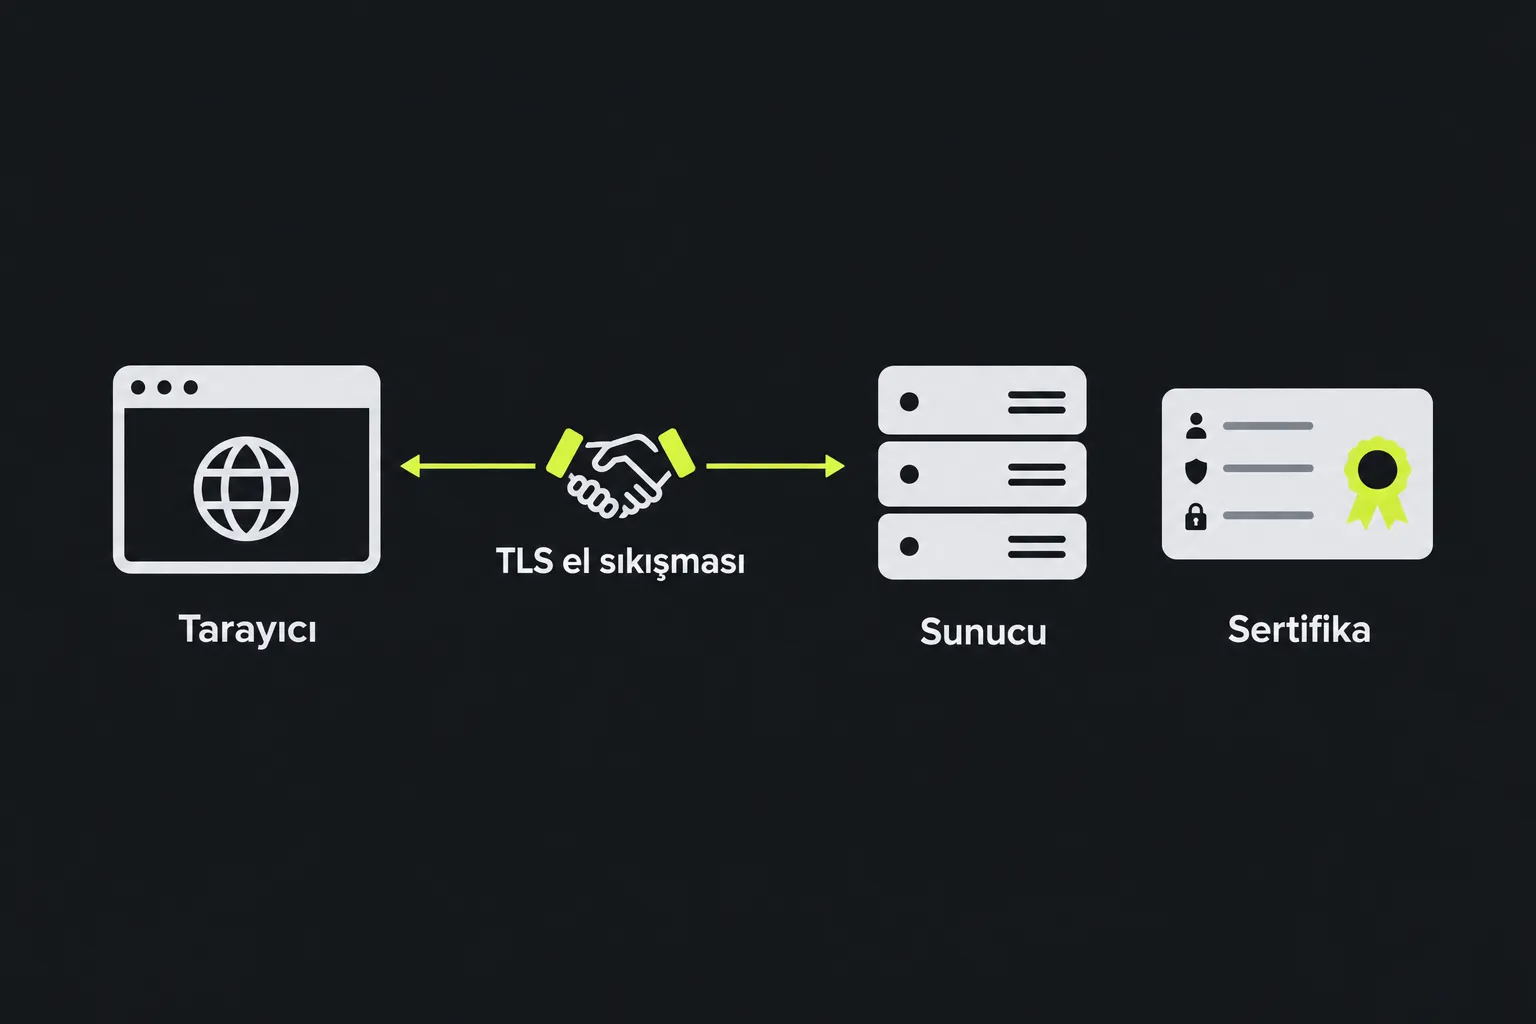
Seçilen sunucu ve bağlantı noktasıyla güvenli bağlantı kurulurken sunucunun sunduğu sertifika kontrol edilir. Sertifika, normal HTTPS sayfa içeriği aktarılmadan önce, TLS el sıkışması sırasında gönderilir.
Günümüzde güvenli bağlantılarda genellikle TLS kullanılsa da SSL adı hâlâ yaygındır. Çoğu sunucu sertifikası X.509 standardına uyar ve bir açık anahtarı bir veya daha fazla kimlikle ilişkilendirir. Sertifika bir sertifika yetkilisi tarafından verilmişse bu yetkili, sertifikayı dijital olarak imzalar. Böylece istemciler, sertifika yolu doğrulaması kapsamında sertifikayı veren kuruluşu doğrulayabilir ve yetkisiz değişiklikleri tespit edebilir.
SSL Araması nasıl kullanılır?
Sunucunun ana bilgisayar adını Sunucu alanına, ilgili ağ bağlantı noktasını da Port alanına gir ve ardından sorgulamayı çalıştır.
- Sayfa yolu, sorgu dizesi veya parça tanımlayıcısı eklemeden www.example.co.uk gibi bir ana bilgisayar adı kullan.
- Güvenli hizmetin dinlediği bağlantı noktasını kullan. HTTPS için standart bağlantı noktası 443'tür, ancak başka bir hizmet farklı bir bağlantı noktası kullanabilir.
- Dönen sertifika bilgilerini ulaşmayı beklediğin ana bilgisayar adı ve dağıtım yapılandırmasıyla karşılaştır.
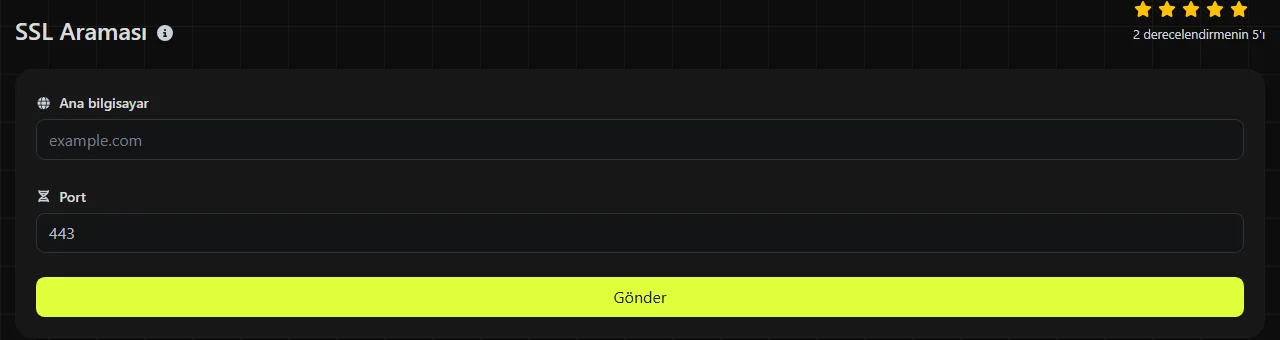
Örneğin, www.example.co.uk için 443 bağlantı noktasında yapılan başarılı bir sorgu, etiketlenmiş beş sertifika alanı döndürür. Aynı ana bilgisayarın 8443 bağlantı noktasını kontrol etmek farklı bir hizmet uç noktasına erişir. Bu nedenle farklı bir sertifika dönebilir.
Ana bilgisayar adlarında boşluk veya URL yolu bulunamaz. Nokta ve kısa çizgi, ana bilgisayar adlarında normal olarak kullanılabilir. Aksanlı ya da Latin alfabesi dışındaki adlar ise DNS içinde, genellikle Punycode olarak adlandırılan IDNA biçimiyle gösterilir. Boş bir ana bilgisayar adı veya bağlantı noktası herhangi bir uç noktayı tanımlamaz. TCP bağlantı noktası da 1 ile 65535 arasında bir sayı olmalıdır. Çok uzun adların, her etiket için en fazla 63 sekizli sınırı dahil olmak üzere DNS sınırlarına uyması gerekir.
SSL Araması sunucuda çalışır. Girdiğin ana bilgisayar ve bağlantı noktası bilgileri HTTPS üzerinden sunucuya iletilir ve saklanmaz.
SSL sertifikası sonucu nasıl okunur?
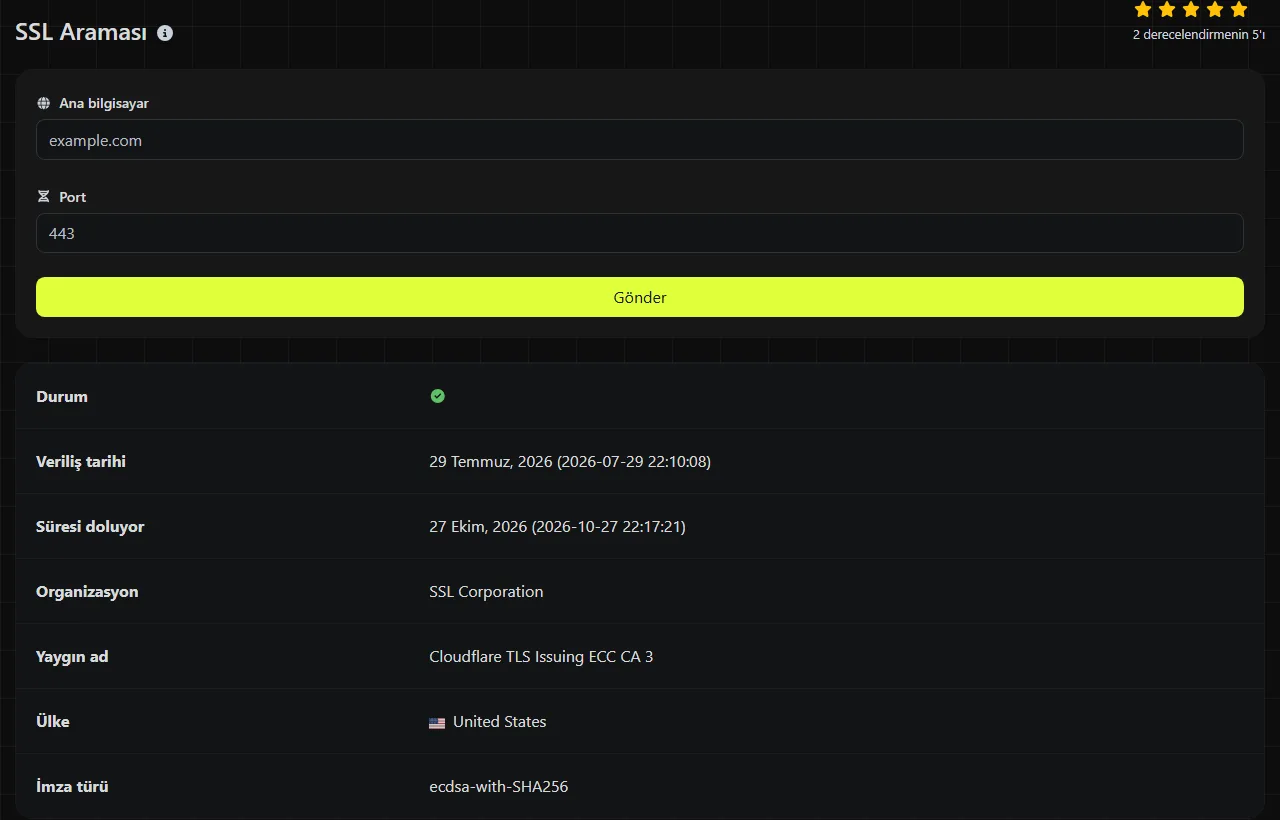
Önce tarihleri incele. Ardından sertifikayı hangi sertifika yetkilisinin verdiğini belirlemek için kuruluş ve ortak ad alanlarını, destekleyici teknik bilgi olarak da imza türünü kullan.
| Sonuç alanı | Gösterdiği bilgi |
|---|---|
| Kuruluş | Google Trust Services veya Let's Encrypt gibi sertifikayı veren yetkili kuruluşun adıdır. Web sitesinin sahibi olan şirketin adı değildir. |
| Ortak ad | Sertifikayı veren yetkili kuruluşun sertifikasındaki ortak addır. Genellikle WE1 veya R11 gibi bir ara sertifika yetkilisi etiketidir. Sitenin ana bilgisayar adı değildir. Sitenin kendi adları, sertifikanın konu ve Konu Alternatif Adları alanlarında bulunur. Bu sonuçta söz konusu bilgiler gösterilmez. |
| Veriliş tarihi | Sertifikanın geçerlilik döneminin başlangıcını belirleyen notBefore değeridir. X.509 bunu bir geçerlilik sınırı olarak tanımlasa da genellikle veriliş tarihi olarak gösterilir. Yakın zamanda yenilenen bir sertifikada normalde buna karşılık gelen yakın tarihli bir değer bulunmalıdır. |
| Son kullanma tarihi | Geçerlilik döneminin sona erdiği zamandır. Bu zamandan sonra istemciler sertifikayı reddedebilir. |
| İmza türü | Sertifikayı imzalamak için kullanılan algoritmadır. Örneğin SHA-256 tabanlı bir RSA veya ECDSA imzası olabilir. Bu değer, tek bir bağlantı için kararlaştırılan şifreleme takımından farklıdır. |
Bu alanlar, sertifikanın tamamen güvenilir olduğunu tek başına kanıtlamaz. Eksiksiz doğrulamada Konu Alternatif Adları, sertifika zinciri, sertifikayı veren yetkili kuruluş, iptal durumu ve istemcinin saati de dikkate alınır. Yalnızca kuruluş alanına bakarak bir web sitesini kimin işlettiği kanıtlanamaz.
Sorun giderme senaryoları
- Yenileme başarısız olmuş gibi görünüyor. Nginx veya Apache'ye yeni bir sertifika tanımlandığı hâlde eski son kullanma tarihi dönüyorsa hizmetin yeniden yüklendiğini ve yük dengeleme kullanılan tüm sunucuların yeni dosyaları aldığını kontrol et.
- DNS değişikliğinden sonra sertifika uyarısı çıktı. Dönen tarihleri ve sertifikayı veren yetkili kuruluşu, eski ve yeni barındırma platformlarında beklenen sertifikayla karşılaştır. Farklı bir sertifika yetkilisi görünmesi, ana bilgisayar adının hâlâ önceki sunucuya çözümlendiğini gösterebilir.
- CDN veya proxy yanlış sertifikayı gösteriyor. Cloudflare gibi hizmetler, TLS bağlantısını kaynak sunucudan ayrı olarak sonlandırabilir. Ziyaretçilere kaynak sunucunun sertifikasının sunulduğunu varsaymak yerine genel ana bilgisayar adını ve bağlantı noktasını kontrol et.
Seçilen bağlantı noktasında örtük TLS kullanan bir posta hizmeti de kontrol edilebilir. Bağlantı kurulmadan önce protokole özgü bir STARTTLS komutu gerektiren hizmetler, örneğin 25 ve 587 bağlantı noktalarında yaygın olan SMTP, genel amaçlı bir sertifika sorgulamasıyla çalışmayabilir. Bu sorgulama ayrıca MX kayıtları, SPF, DKIM, mesaj kuyrukları veya reddedilen alıcılarla ilgili bağımsız teslimat sorunlarını teşhis edemez.
Yenilemeden sonra neden hâlâ eski sertifika görünüyor?
Yenilemeden sonra eski sertifikanın görünmesinin en yaygın nedenleri web hizmetinin yeniden yüklenmemesi, dağıtık yapıdaki sunuculardan birinin yeni dosyaları almamış olması veya bir CDN ya da yük dengeleyici düğümünün önceki sertifikayı sunmaya devam etmesidir. Yenileme DNS veya barındırma değişikliğiyle aynı dönemde yapıldıysa önbelleğe alınmış DNS yanıtları da sorgulamayı eski bir uç noktaya yönlendirebilir.
Sertifikalar DNS üzerinden yayılmaz. DNS kayıtlarının bir yaşam süresi değeri vardır ve yinelemeli çözümleyiciler, önbellek süresi dolana kadar önceki yanıtı tutabilir. Bu sorgulama sunucuda çalıştığı için kullanılan çözümleyicide, dizüstü bilgisayarından, ofis ağından veya mobil bağlantından farklı bir yanıt önbelleğe alınmış olabilir.
Yük dengeleyiciler ve CDN uç konumları da benzer bir duruma yol açabilir. Bir düğüm yeni sertifikayı sunarken başka bir düğüm eski sertifikayı sunmaya devam edebilir. Çözümlenen IP adreslerini kaydet, ilgili DNS önbellek süresi geçtikten sonra kontrolleri tekrarla ve mümkünse her arka uç veya uç yapılandırmasını incele.
Sık sorulan sorular
SSL Araması sertifika zinciri bilgilerini gösterir mi?
Hayır. Dönen alanlarda ara sertifikalar, kök güven yolu, sertifikayı veren kuruluşun ayrıntıları veya iptal bilgileri yer almaz. Zincirin tamamını incelemen gerekiyorsa tarayıcının sertifika görüntüleyicisini ya da komut satırında çalışan bir TLS istemcisini kullan.
Joker karakterli sertifikaları kontrol edebilir miyim?
Evet. Sorgulama, sunucunun sunduğu sertifikayı getirir. Buna *.example.co.uk gibi bir ad için verilen joker karakterli sertifika da dahildir. Joker karakterli ad, sertifikanın konu alanlarında bulunduğu için bu sonucun sertifikayı veren kuruluşa odaklanan alanlarında görünmez. Ancak tarihler ve imza türü yine de sunulan sertifikayı açıklar. Joker karakter normalde tek bir ana bilgisayar adı düzeyiyle eşleşir. Bu nedenle shop.example.co.uk adını kapsayabilir, ancak checkout.shop.example.co.uk adını kapsamaz.
SSL sertifikasından web sitesinin sahibi anlaşılır mı?
Hayır. Birçok sertifika, yasal bir kuruluşun adını belirtmeden yalnızca alan adı üzerindeki denetimi doğrular. Alan adı kaydı veya ağ sahipliği bilgileri için Whois Sorgulaması ve IP Araması, incelemenin farklı bölümlerine yönelik bilgiler sunar.
Başka bir sorgulama aracı neden farklı veriliş veya son kullanma tarihi gösteriyor?
X.509 geçerlilik değerleri kesin zamanları temsil eder. Ancak sorgulama araçları bu değerleri UTC olarak gösterebilir veya başka bir saat dilimine dönüştürebilir. Gece yarısı civarında yapılan bir dönüşüm, temel zaman damgası aynı olsa bile takvim tarihinin bir gün önce ya da sonra görünmesine yol açabilir.
Bu araç süresi dolmuş bir sertifikayı yeniler veya onarır mı?
Hayır. Yalnızca sertifika bilgilerini getirir. Yenileme işlemi sertifika yetkilisi, barındırma kontrol paneli veya otomatik sertifika istemcisi üzerinden tamamlanmalıdır. Ardından sertifika kurulmalı ve gerektiğinde hizmet yeniden yüklenmelidir.
Son kontroller
Bir uyarıyı araştırırken tam ana bilgisayar adını, bağlantı noktasını, dönen tarihleri ve sertifikayı veren yetkili kuruluşu kaydet. DNS'i ayrıca kontrol et, her sunucuya doğru sertifikanın kurulduğunu doğrula. Tarihler doğru göründüğü hâlde tarayıcılar hata bildirmeye devam ediyorsa sertifika zincirinin tamamını incele.
Benzer araçlar
Bir IP alın ve onunla ilişkili alan adını/ana bilgisayarı aramaya çalışın.
DNS sorgulama aracımızla herhangi bir sunucunun A, AAAA, CNAME, MX, NS, TXT ve SOA DNS kayıtlarını hızla bulun ve ayrıntılı bilgi alın.
Digily Link'in IP sorgulama aracı, herhangi bir IP adresi hakkında ayrıntılı bilgi sağlar. Kapsamlı IP verileri almak için bu ücretsiz çevrimiçi hizmeti kullanın.
Popüler araçlar
Bir metnin boyutunu Bayt (B), Kilobayt (KB) veya Megabayt (MB) cinsinden alın.
Bir IP alın ve onunla ilişkili alan adını/ana bilgisayarı aramaya çalışın.
Ping aracımızla herhangi bir web sitesinin, sunucunun veya portun durumunu ve yanıt süresini hızlı ve verimli biçimde kontrol edin.
Digily Link'in IP sorgulama aracı, herhangi bir IP adresi hakkında ayrıntılı bilgi sağlar. Kapsamlı IP verileri almak için bu ücretsiz çevrimiçi hizmeti kullanın.
WhatsApp Bağlantı Oluşturucumuzla ücretsiz WhatsApp bağlantınızı anında oluşturun. Özel bir mesaj ekleyin ve giriş yapmadan veya kod yazmadan tek tıklamayla sohbet başlatın.