Перевірка SSL
Перевірка SSL, це безплатний інструмент, який отримує дані про термін дії SSL/TLS-сертифіката, тип підпису та центр сертифікації для вказаного хоста й порту.
Що перевіряє пошук SSL-сертифіката?
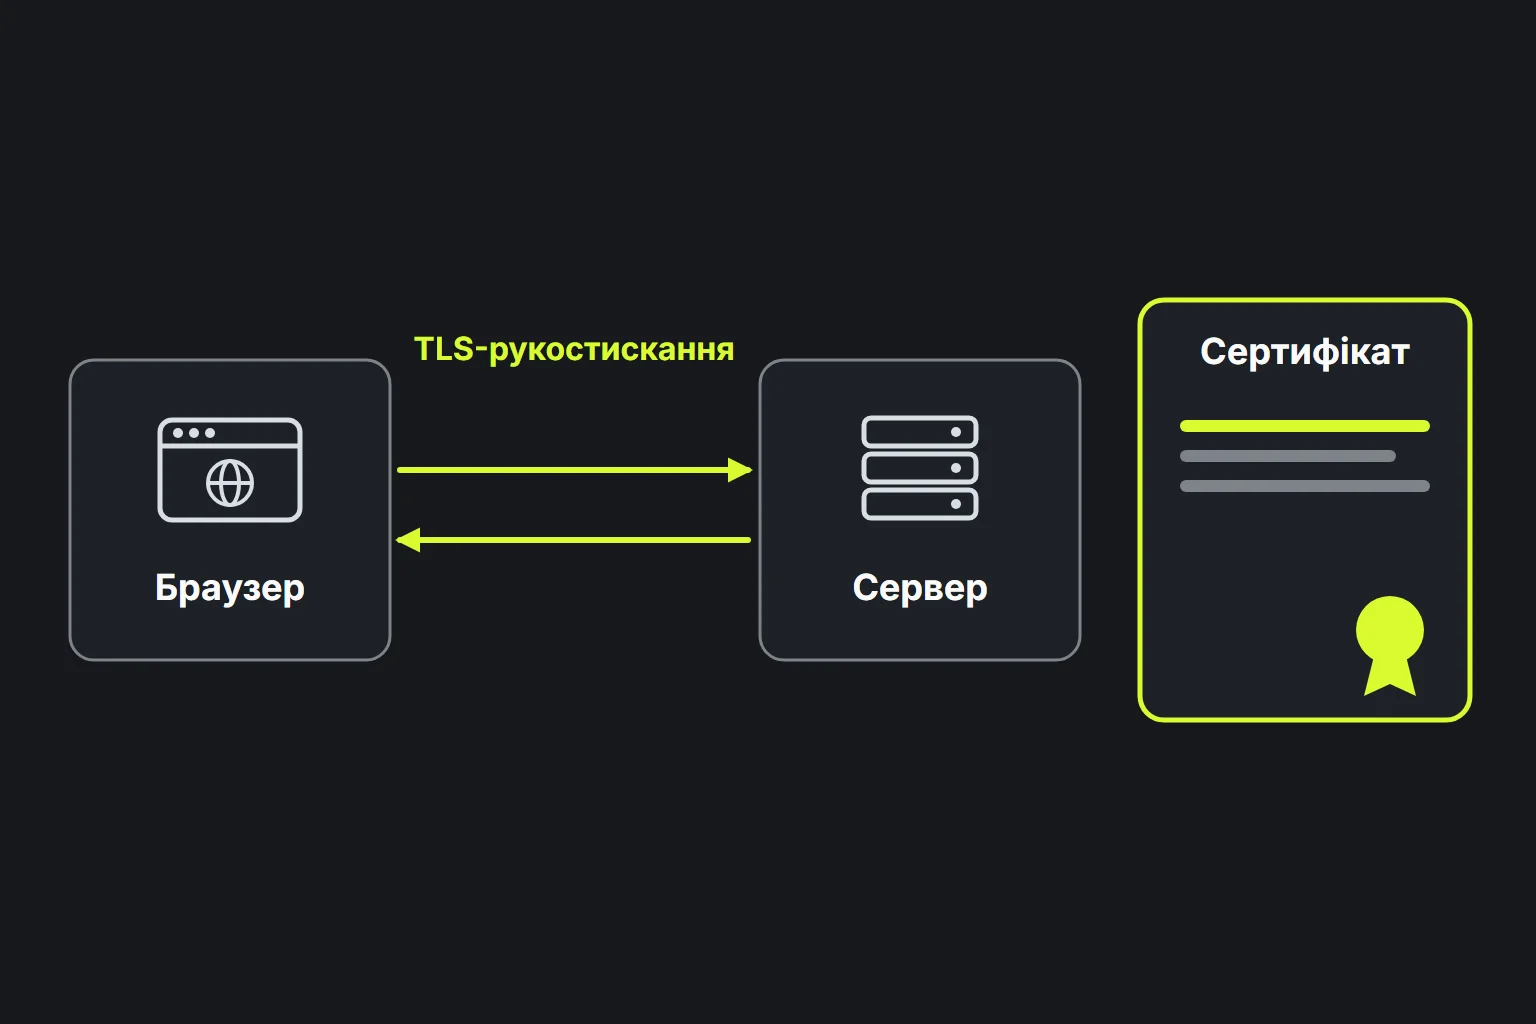
Інструмент перевіряє сертифікат, який сервер надає клієнту під час встановлення захищеного з'єднання з вибраним хостом і портом. Сертифікат передається в процесі TLS-рукостискання, ще до обміну звичайним вмістом сторінки через HTTPS.
Назву SSL досі широко вживають, хоча сучасні захищені з'єднання зазвичай використовують TLS. Більшість серверних сертифікатів відповідають стандарту X.509 і пов'язують відкритий ключ з однією або кількома ідентичностями. Якщо сертифікат виданий центром сертифікації, цей центр підписує його цифровим підписом. Завдяки цьому клієнти можуть перевірити видавця та виявити несанкціоновані зміни під час перевірки ланцюжка сертифікатів.
Як перевірити SSL-сертифікат?
Введи ім'я сервера в поле Хост, а відповідний мережевий порт у поле Порт, потім запусти перевірку.
- Вказуй ім'я хоста, наприклад www.example.co.uk, без шляху до сторінки, рядка запиту чи фрагмента.
- Використовуй порт, на якому працює захищена служба. Для HTTPS стандартним є порт 443, але інші служби можуть використовувати інші порти.
- Зістав отримані дані сертифіката з очікуваними ім'ям хоста та конфігурацією сервера.
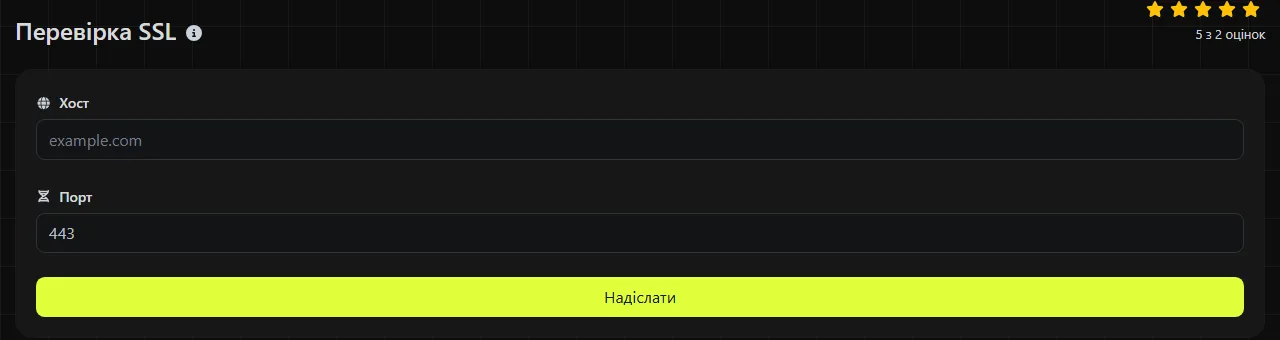
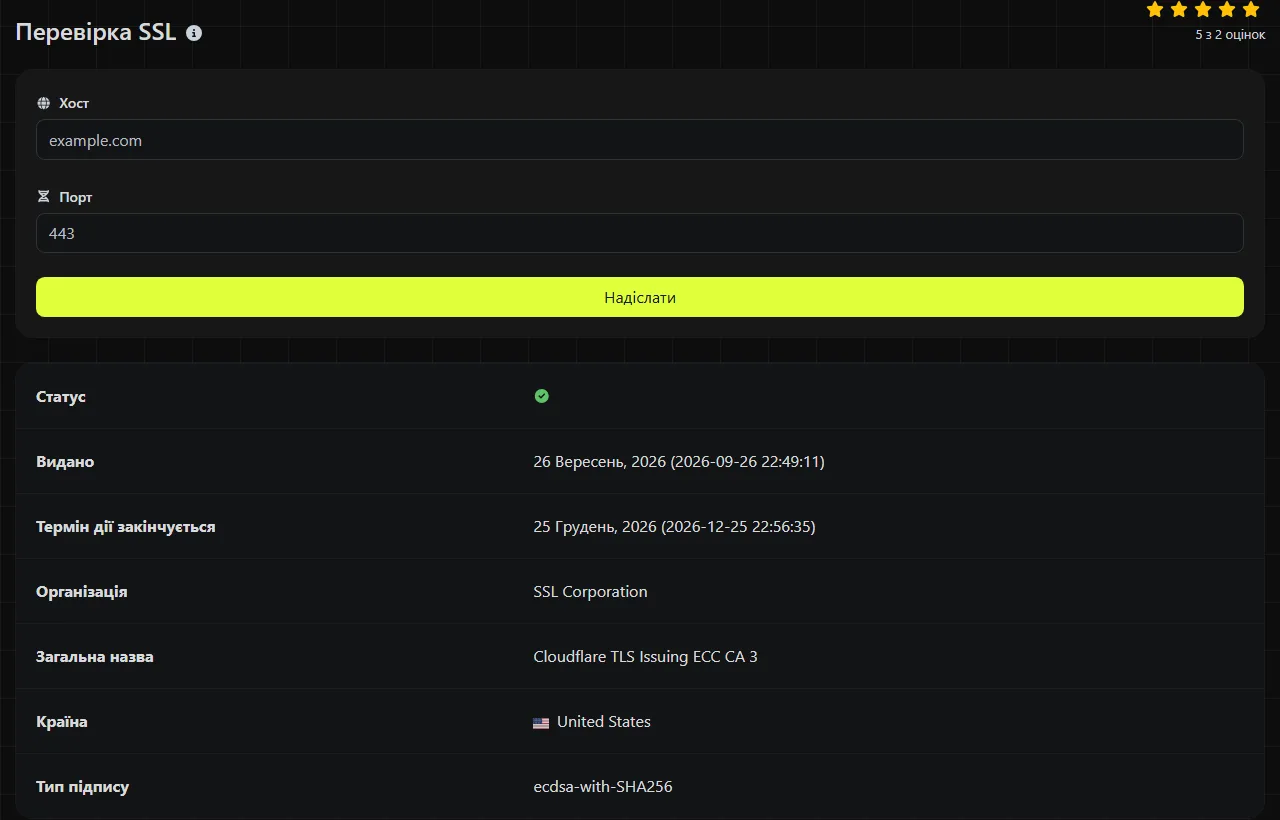
Наприклад, успішна перевірка www.example.co.uk на порту 443 повертає п'ять полів сертифіката з підписами. Перевірка того самого хоста на порту 8443 звертається до іншої кінцевої точки служби, тому може повернути інший сертифікат.
Імена хостів не можуть містити пробіли або шляхи URL. Крапки й дефіси є звичайними символами в іменах хостів, а назви з діакритичними чи нелатинськими символами подаються в DNS у форматі IDNA, який часто називають Punycode. Порожнє ім'я хоста або поле порту не визначає кінцеву точку, а номер TCP-порту має бути числом від 1 до 65 535. Дуже довгі імена також повинні відповідати обмеженням DNS, зокрема кожна мітка може мати не більше 63 октетів.
Перевірка SSL виконується на сервері. Введені хост і порт передаються на сервер через HTTPS та не зберігаються.
Як читати результат перевірки SSL-сертифіката?
Спочатку переглянь дати, а потім за полями організації та загального імені визнач, який центр сертифікації видав сертифікат. Тип підпису містить додаткову технічну інформацію.
| Поле результату | Що воно означає |
|---|---|
| Організація | Організація центру сертифікації, який видав сертифікат, наприклад Google Trust Services або Let's Encrypt. Це не назва компанії, якій належить сайт. |
| Загальне ім'я | Загальне ім'я сертифіката центру сертифікації, часто назва проміжного центру, наприклад WE1 або R11. Це не ім'я хоста сайту. Власні імена сайту містяться в полях суб'єкта сертифіката та Subject Alternative Names, яких цей результат не повертає. |
| Видано | Значення notBefore сертифіката, яке позначає початок терміну його дії. Його часто показують як дату видачі, хоча стандарт X.509 визначає це значення як межу терміну дії. Нещодавно поновлений сертифікат зазвичай повинен мати відповідну недавню дату. |
| Діє до | Кінець терміну дії. Після цього моменту клієнти можуть відхиляти сертифікат. |
| Тип підпису | Алгоритм, яким підписано сертифікат, наприклад підпис RSA або ECDSA на основі SHA-256. Це не те саме, що шифр, узгоджений для окремого з'єднання. |
Ці поля не підтверджують, що сертифікат повністю надійний. Повна перевірка також враховує Subject Alternative Names, ланцюжок сертифікатів, центр сертифікації, статус відкликання та годинник клієнта. Саме лише поле організації не доводить, хто керує сайтом.
Як усунути типові проблеми
- Схоже, поновлення не спрацювало. Якщо для Nginx або Apache встановлено новий сертифікат, але повертається стара дата завершення дії, перевір, чи перезавантажено службу та чи отримав нові файли кожен сервер за балансувальником навантаження.
- Після зміни DNS з'явилося попередження про сертифікат. Порівняй отримані дати й центр сертифікації із сертифікатами, які очікуються на старій і новій хостингових платформах. Інший видавець може свідчити, що ім'я хоста досі спрямовує на попередній сервер.
- CDN або проксі показує неправильний сертифікат. Такі служби, як Cloudflare, можуть завершувати TLS-з'єднання окремо від вихідного сервера. Перевір загальнодоступне ім'я хоста та порт, а не вважай, що відвідувачі отримують сертифікат вихідного сервера.
Також можна перевірити поштову службу, яка використовує неявний TLS на вибраному порту. Служби, для яких перед рукостисканням потрібна специфічна для протоколу команда STARTTLS, що типово для SMTP на портах 25 і 587, можуть не працювати із загальним інструментом перевірки сертифікатів. Ця перевірка також не діагностує не пов'язані із сертифікатом проблеми доставки, зокрема помилки записів MX, SPF, DKIM, черг повідомлень або відхилених одержувачів.
Чому після поновлення досі показується старий сертифікат?
Після поновлення старий сертифікат зазвичай відображається тому, що вебслужбу не перезавантажили, один із серверів у розподіленій системі не отримав нові файли або вузол CDN чи балансувальника навантаження досі надає попередній сертифікат. Якщо одночасно з поновленням змінювали DNS або хостинг, кешовані відповіді DNS також можуть спрямувати перевірку до старішої кінцевої точки.
Самі сертифікати не поширюються через DNS. Записи DNS мають значення часу життя, а рекурсивні резолвери можуть зберігати попередню відповідь до завершення терміну дії кешу. Оскільки ця перевірка виконується на сервері, його резолвер може мати іншу кешовану відповідь, ніж твій ноутбук, офісна мережа або мобільне з'єднання.
Балансувальники навантаження та периферійні вузли CDN можуть створювати схожий ефект. Один вузол може надавати новий сертифікат, а інший усе ще показувати старий. Запиши отримані IP-адреси, повтори перевірку після відповідного періоду кешування DNS і, якщо можливо, переглянь конфігурацію кожного внутрішнього або периферійного вузла.
Поширені запитання
Чи показує Перевірка SSL ланцюжок сертифікатів?
Ні. Результат не містить проміжних сертифікатів, кореневого шляху довіри, відомостей про видавця або відкликання. Щоб переглянути повний ланцюжок, скористайся засобом перегляду сертифікатів у браузері або клієнтом TLS для командного рядка.
Чи можна перевірити wildcard-сертифікат?
Так, інструмент отримує будь-який сертифікат, який надає сервер, зокрема wildcard-сертифікат для імені на кшталт *.example.co.uk. Саме wildcard-ім'я міститься в полях суб'єкта сертифіката, тому його немає в орієнтованих на видавця полях цього результату. Проте дати й тип підпису все одно описують наданий сертифікат. Wildcard зазвичай відповідає одному рівню імені хоста, тому може охоплювати shop.example.co.uk, але не checkout.shop.example.co.uk.
Чи можна за SSL-сертифікатом визначити власника сайту?
Ні. Багато сертифікатів підтверджують контроль над доменом, але не називають юридичну особу. Для відомостей про реєстрацію домену або власника мережі скористайся інструментами Whois пошук та IP Пошук, які перевіряють інші аспекти.
Чому інший сервіс показує іншу дату видачі або завершення дії?
Значення терміну дії X.509 позначають точний час, але різні сервіси можуть показувати його в UTC або переводити в інший часовий пояс. Через перерахунок поблизу опівночі календарна дата може відображатися на день раніше або пізніше, навіть якщо базова часова позначка однакова.
Чи може цей інструмент поновити або виправити прострочений сертифікат?
Ні. Він лише отримує дані сертифіката. Поновлення потрібно виконати через центр сертифікації, панель керування хостингом або автоматизований клієнт сертифікатів, а потім встановити сертифікат і за потреби перезавантажити службу.
Що перевірити наостанок
Під час пошуку причини попередження запиши точне ім'я хоста, порт, отримані дати та центр сертифікації. Окремо перевір DNS, переконайся, що на кожному сервері встановлено потрібний сертифікат, і переглянь повний ланцюжок, якщо дати правильні, але браузери досі повідомляють про помилку.
Подібні інструменти
Використовуйте інструмент зворотного пошуку IP, щоб швидко та легко знайти домен або хост, пов'язаний з будь-якою IP-адресою.
Використовуйте наш інструмент пошуку DNS, щоб швидко знайти DNS-записи A, AAAA, CNAME, MX, NS, TXT, SOA будь-якого хоста та отримати детальну інформацію.
Інструмент перевірки IP-адреси від Digily Link надає детальну інформацію про будь-яку IP-адресу. Скористайтеся цим безкоштовним онлайн-сервісом, щоб отримати всебічні дані про IP.
Популярні інструменти
Створіть свій власний підпис і легко завантажте його за допомогою нашого інструменту генератора підписів для персоналізованих електронних підписів.
Розрахуйте розмір будь-якого тексту в байтах (B), кілобайтах (KB) або мегабайтах (MB) за допомогою нашого інструменту для обчислення розміру тексту.
Використовуйте інструмент зворотного пошуку IP, щоб швидко та легко знайти домен або хост, пов'язаний з будь-якою IP-адресою.
Використовуйте наш інструмент ping, щоб швидко та ефективно перевірити статус і час відгуку будь-якого вебсайту, сервера або порту.
Інструмент перевірки IP-адреси від Digily Link надає детальну інформацію про будь-яку IP-адресу. Скористайтеся цим безкоштовним онлайн-сервісом, щоб отримати всебічні дані про IP.
Створіть своє безкоштовне посилання на WhatsApp миттєво за допомогою нашого генератора посилань WhatsApp. Додайте власне повідомлення та починайте чати в один клік. Без входу в систему або кодування.