Wyszukiwanie SSL
Wyszukiwanie SSL to bezpłatne narzędzie, które pobiera daty ważności certyfikatu SSL/TLS, typ podpisu oraz informacje o urzędzie certyfikacji dla wskazanego hosta i portu.
Co sprawdza wyszukiwanie certyfikatu SSL?
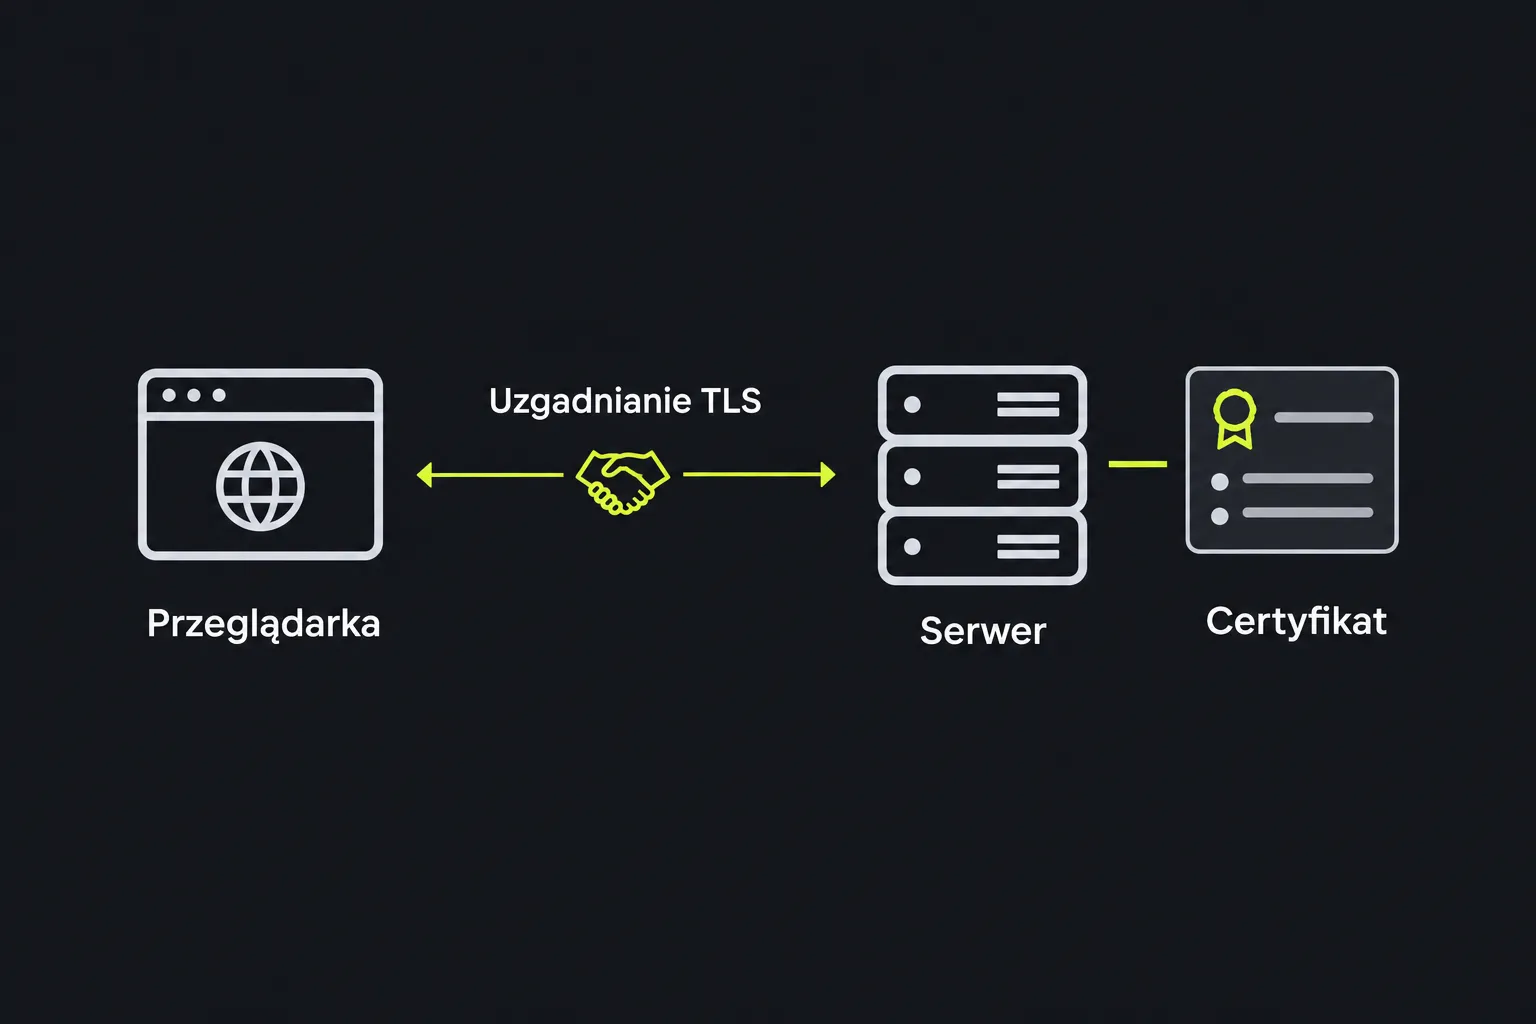
Narzędzie sprawdza certyfikat przedstawiany przez serwer, gdy klient nawiązuje bezpieczne połączenie z wybranym hostem i portem. Certyfikat jest przesyłany podczas uzgadniania TLS, zanim rozpocznie się wymiana zwykłej zawartości strony przez HTTPS.
Określenie SSL jest nadal powszechnie używane, choć współczesne bezpieczne połączenia zwykle korzystają z TLS. Większość certyfikatów serwerowych jest zgodna ze standardem X.509 i wiąże klucz publiczny z co najmniej jedną tożsamością. Certyfikat wydany przez urząd certyfikacji jest przez niego podpisywany cyfrowo. Dzięki temu podczas weryfikacji ścieżki certyfikacji klient może potwierdzić wystawcę i wykryć nieautoryzowane modyfikacje.
Jak sprawdzić certyfikat SSL?
W polu Host wpisz nazwę hosta serwera, a w polu Port właściwy port sieciowy. Następnie uruchom wyszukiwanie.
- Podaj nazwę hosta, na przykład www.example.co.uk, bez ścieżki strony, ciągu zapytania ani fragmentu.
- Wpisz port, na którym działa bezpieczna usługa. Standardowym portem HTTPS jest 443, ale inne usługi mogą korzystać z innego portu.
- Porównaj zwrócone informacje o certyfikacie z oczekiwaną nazwą hosta i konfiguracją usługi.
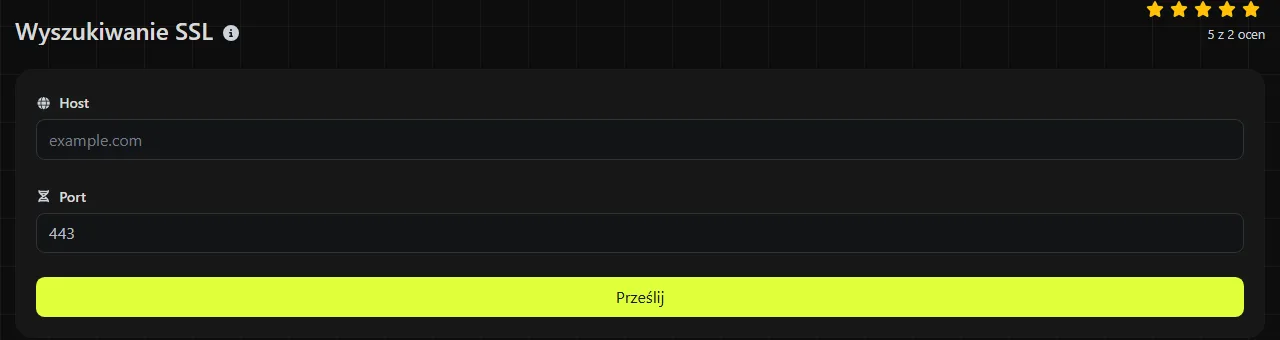
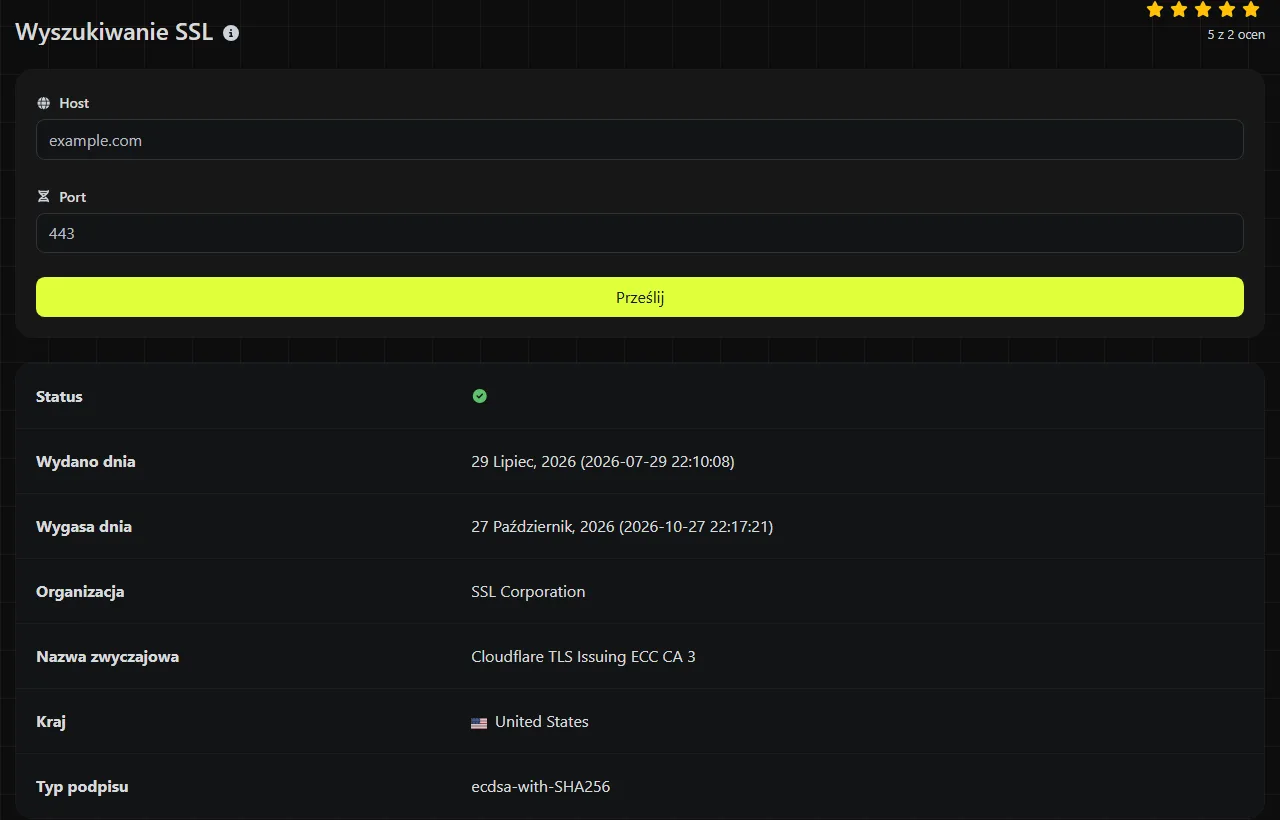
Na przykład poprawne wyszukiwanie dla hosta www.example.co.uk na porcie 443 zwraca pięć opisanych pól certyfikatu. Sprawdzenie tego samego hosta na porcie 8443 dotyczy innego punktu końcowego usługi, dlatego może zwrócić inny certyfikat.
Nazwa hosta nie może zawierać spacji ani ścieżek URL. Kropki i łączniki są zwykłymi znakami nazw hostów, natomiast nazwy ze znakami diakrytycznymi lub znakami spoza alfabetu łacińskiego są zapisywane w DNS w postaci IDNA, często nazywanej Punycode. Pusta nazwa hosta lub puste pole portu nie wskazują żadnego punktu końcowego, a numer portu TCP musi mieścić się w zakresie od 1 do 65 535. Bardzo długie nazwy muszą również spełniać ograniczenia DNS, w tym limit 63 oktetów na każdą etykietę.
Wyszukiwanie SSL działa na serwerze. Wprowadzona nazwa hosta i numer portu są przesyłane do serwera przez HTTPS i nie są przechowywane.
Jak odczytać wynik sprawdzania certyfikatu SSL?
Najpierw sprawdź daty. Następnie użyj pól organizacji i nazwy pospolitej, aby ustalić, który urząd certyfikacji wydał certyfikat. Typ podpisu stanowi dodatkową informację techniczną.
| Pole wyniku | Co oznacza |
|---|---|
| Organizacja | Organizacja będąca urzędem, który wydał certyfikat, na przykład Google Trust Services lub Let's Encrypt. Nie jest to nazwa firmy będącej właścicielem strony. |
| Nazwa pospolita | Nazwa pospolita certyfikatu urzędu certyfikacji. Często jest to oznaczenie pośredniego urzędu certyfikacji, takie jak WE1 lub R11. Nie jest to nazwa hosta witryny. Nazwy samej witryny znajdują się w podmiocie certyfikatu i polu Subject Alternative Names, których ten wynik nie zwraca. |
| Data wydania | Wartość notBefore certyfikatu, która wyznacza początek okresu jego ważności. Zwykle jest przedstawiana jako data wydania, choć standard X.509 definiuje ją jako granicę okresu ważności. Niedawno odnowiony certyfikat powinien zazwyczaj mieć odpowiednio niedawną datę. |
| Data wygaśnięcia | Koniec okresu ważności. Po tym terminie klient może odrzucić certyfikat. |
| Typ podpisu | Algorytm użyty do podpisania certyfikatu, na przykład podpis RSA lub ECDSA oparty na SHA-256. Nie jest to szyfr uzgadniany dla konkretnego połączenia. |
Te pola nie potwierdzają, że certyfikat jest w pełni zaufany. Pełna weryfikacja uwzględnia również Subject Alternative Names, łańcuch certyfikatów, urząd certyfikacji, stan unieważnienia oraz zegar klienta. Samo pole organizacji nie dowodzi, kto prowadzi daną witrynę.
Rozwiązywanie typowych problemów
- Wygląda na to, że odnowienie się nie powiodło. Jeśli w Nginx lub Apache skonfigurowano nowy certyfikat, ale narzędzie nadal zwraca starą datę wygaśnięcia, sprawdź, czy usługa została przeładowana i czy każdy serwer objęty równoważeniem obciążenia ma nowe pliki.
- Po zmianie DNS pojawiło się ostrzeżenie dotyczące certyfikatu. Porównaj zwrócone daty i urząd certyfikacji z certyfikatem oczekiwanym na starej i nowej platformie hostingowej. Inny wystawca może wskazywać, że nazwa hosta nadal jest rozwiązywana na poprzedni serwer.
- CDN lub serwer proxy przedstawia niewłaściwy certyfikat. Usługi takie jak Cloudflare mogą kończyć połączenie TLS niezależnie od serwera źródłowego. Sprawdź publiczną nazwę hosta i port, zamiast zakładać, że odwiedzający otrzymują certyfikat serwera źródłowego.
Możesz również sprawdzić usługę pocztową korzystającą z niejawnego TLS na wybranym porcie. Usługi, które przed uzgadnianiem TLS wymagają polecenia STARTTLS właściwego dla danego protokołu, co jest częste w przypadku SMTP na portach 25 i 587, mogą nie działać z ogólnym narzędziem do sprawdzania certyfikatów. To wyszukiwanie nie diagnozuje też niezwiązanych z certyfikatem problemów z dostarczaniem poczty, dotyczących rekordów MX, SPF, DKIM, kolejek wiadomości lub odrzuconych odbiorców.
Dlaczego po odnowieniu nadal wyświetla się stary certyfikat?
Po odnowieniu stary certyfikat zwykle nadal się pojawia, ponieważ usługa WWW nie została przeładowana, jeden z serwerów w środowisku rozproszonym nie otrzymał nowych plików albo węzeł CDN lub systemu równoważenia obciążenia wciąż przedstawia poprzedni certyfikat. Jeśli odnowienie zbiegło się ze zmianą DNS lub hostingu, zapisane w pamięci podręcznej odpowiedzi DNS mogą również kierować wyszukiwanie do starszego punktu końcowego.
Certyfikaty nie rozchodzą się przez DNS. Rekordy DNS mają określony czas życia, a rekursywne serwery DNS mogą przechowywać wcześniejszą odpowiedź aż do wygaśnięcia pamięci podręcznej. Ponieważ wyszukiwanie działa na serwerze, używany przez niego resolver może mieć inną odpowiedź w pamięci podręcznej niż Twój laptop, sieć biurowa lub połączenie komórkowe.
Podobny efekt mogą powodować systemy równoważenia obciążenia i węzły brzegowe CDN. Jeden węzeł może przedstawiać nowy certyfikat, podczas gdy inny nadal udostępnia stary. Zapisz rozwiązane adresy IP, powtórz sprawdzanie po upływie odpowiedniego czasu przechowywania DNS w pamięci podręcznej i, jeśli to możliwe, sprawdź konfigurację każdego serwera zaplecza lub węzła brzegowego.
Najczęstsze pytania
Czy Wyszukiwanie SSL pokazuje łańcuch certyfikatów?
Nie. Zwracane pola nie obejmują certyfikatów pośrednich, ścieżki zaufania do certyfikatu głównego, szczegółów wystawcy ani informacji o unieważnieniu. Aby sprawdzić pełny łańcuch, użyj przeglądarki certyfikatów w przeglądarce internetowej lub klienta TLS działającego w wierszu poleceń.
Czy można sprawdzić certyfikat wieloznaczny?
Tak. Narzędzie pobiera certyfikat przedstawiany przez serwer, także certyfikat wieloznaczny dla nazwy takiej jak *.example.co.uk. Sama nazwa wieloznaczna znajduje się w polach podmiotu certyfikatu, więc nie pojawia się w zwracanych tutaj polach dotyczących wystawcy. Daty i typ podpisu nadal opisują jednak przedstawiony certyfikat. Symbol wieloznaczny zwykle obejmuje jeden poziom nazwy hosta, dlatego może pasować do shop.example.co.uk, ale nie do checkout.shop.example.co.uk.
Czy certyfikat SSL pozwala ustalić właściciela strony?
Nie. Wiele certyfikatów potwierdza kontrolę nad domeną, ale nie wskazuje nazwy podmiotu prawnego. Jeśli szukasz informacji o rejestracji domeny lub właścicielu sieci, Whois Lookup i Wyszukiwanie IP obejmują inne części takiej analizy.
Dlaczego inne narzędzie pokazuje inną datę wydania lub wygaśnięcia?
Wartości okresu ważności X.509 określają dokładny czas, ale poszczególne narzędzia mogą wyświetlać go w UTC albo przeliczać na inną strefę czasową. Przy przeliczaniu czasu w okolicy północy data kalendarzowa może wyglądać na wcześniejszą lub późniejszą o jeden dzień, mimo że bazowy znacznik czasu jest taki sam.
Czy to narzędzie odnawia lub naprawia wygasły certyfikat?
Nie. Narzędzie jedynie pobiera informacje o certyfikacie. Odnowienie trzeba przeprowadzić za pośrednictwem urzędu certyfikacji, panelu administracyjnego hostingu lub automatycznego klienta certyfikatów. Następnie należy zainstalować certyfikat i, jeśli jest to wymagane, przeładować usługę.
Kontrola końcowa
Podczas analizowania ostrzeżenia zapisz dokładną nazwę hosta, port, zwrócone daty i urząd certyfikacji. Osobno sprawdź DNS, potwierdź certyfikat zainstalowany na każdym serwerze, a jeśli daty wyglądają prawidłowo, lecz przeglądarki nadal zgłaszają błąd, przeprowadź kontrolę pełnego łańcucha certyfikatów.
Podobne narzędzia
Użyj narzędzia do odwrotnego wyszukiwania IP, aby szybko i łatwo znaleźć domenę lub hosta powiązanego z dowolnym adresem IP.
Użyj naszego narzędzia do wyszukiwania DNS, aby szybko znaleźć rekordy DNS A, AAAA, CNAME, MX, NS, TXT, SOA dowolnego hosta i uzyskać szczegółowe informacje.
Narzędzie do wyszukiwania IP Digily Link dostarcza szczegółowych informacji o dowolnym adresie IP. Skorzystaj z tej darmowej usługi online, aby uzyskać kompleksowe dane o IP.
Popularne narzędzia
Utwórz własny podpis i pobierz go łatwo za pomocą naszego narzędzia do generowania podpisów dla spersonalizowanych e-podpisów.
Oblicz rozmiar dowolnego tekstu w bajtach (B), kilobajtach (KB) lub megabajtach (MB) za pomocą naszego narzędzia do obliczania rozmiaru tekstu.
Użyj narzędzia do odwrotnego wyszukiwania IP, aby szybko i łatwo znaleźć domenę lub hosta powiązanego z dowolnym adresem IP.
Użyj naszego narzędzia ping, aby szybko i efektywnie sprawdzić status i czas odpowiedzi dowolnej strony internetowej, serwera lub portu.
Narzędzie do wyszukiwania IP Digily Link dostarcza szczegółowych informacji o dowolnym adresie IP. Skorzystaj z tej darmowej usługi online, aby uzyskać kompleksowe dane o IP.
Wygeneruj swój darmowy link WhatsApp natychmiast za pomocą naszego Generatora Linków WhatsApp. Dodaj niestandardową wiadomość i rozpocznij czaty jednym kliknięciem. Bez logowania i kodowania.