Pencarian SSL
Pencarian SSL adalah alat gratis untuk mengambil masa berlaku sertifikat SSL/TLS, jenis tanda tangan, dan detail otoritas penerbit pada host dan port tertentu.
Apa yang diperiksa saat mencari sertifikat SSL?
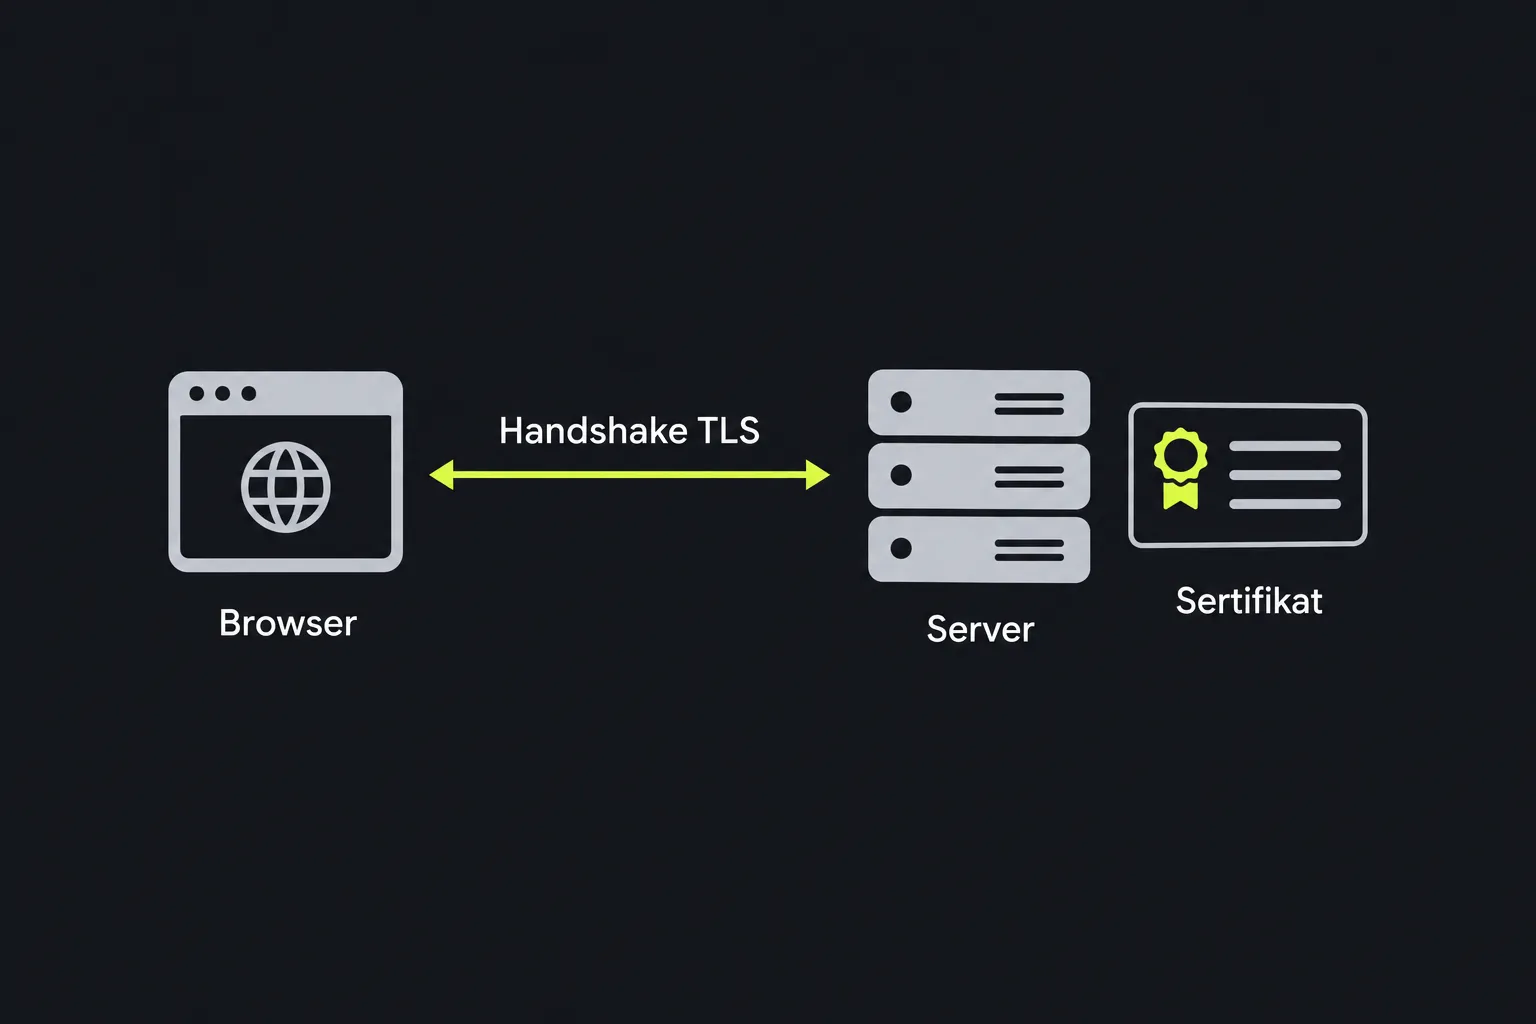
Alat ini memeriksa sertifikat yang disajikan server ketika klien memulai koneksi aman ke host dan port yang dipilih. Sertifikat dikirim selama proses handshake TLS, sebelum konten halaman HTTPS biasa dipertukarkan.
Istilah SSL masih banyak digunakan, meskipun koneksi aman saat ini biasanya memakai TLS. Sebagian besar sertifikat server mengikuti standar X.509 dan mengaitkan kunci publik dengan satu atau beberapa identitas. Untuk sertifikat yang diterbitkan CA, otoritas sertifikat menandatanganinya secara digital agar klien dapat memverifikasi penerbit dan mendeteksi perubahan tanpa izin sebagai bagian dari validasi jalur sertifikat.
Bagaimana cara menggunakan Pencarian SSL?
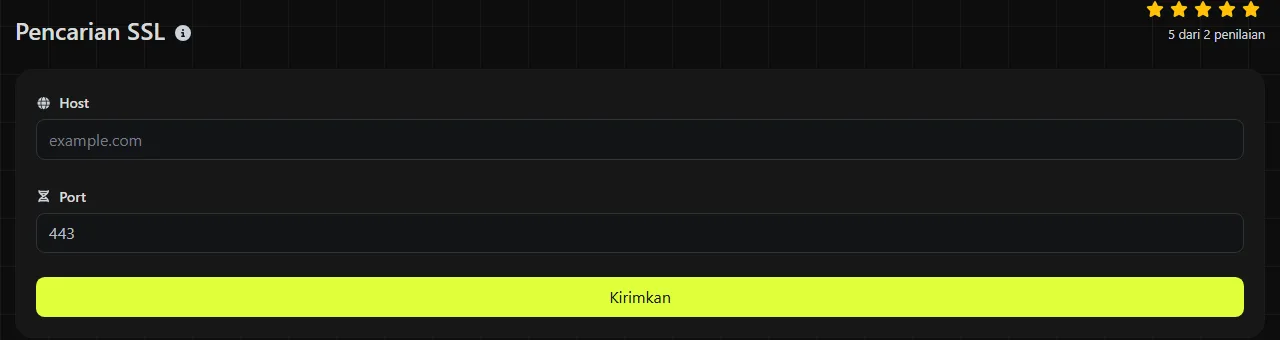
Masukkan nama host server di Host dan port jaringan yang sesuai di Port, lalu jalankan pencarian.
- Gunakan nama host seperti www.example.co.uk, tanpa path halaman, string kueri, atau fragmen.
- Gunakan port tempat layanan aman menerima koneksi. Port 443 lazim digunakan untuk HTTPS, tetapi layanan lain mungkin memakai port yang berbeda.
- Bandingkan detail sertifikat yang ditampilkan dengan nama host dan sistem yang seharusnya dituju.
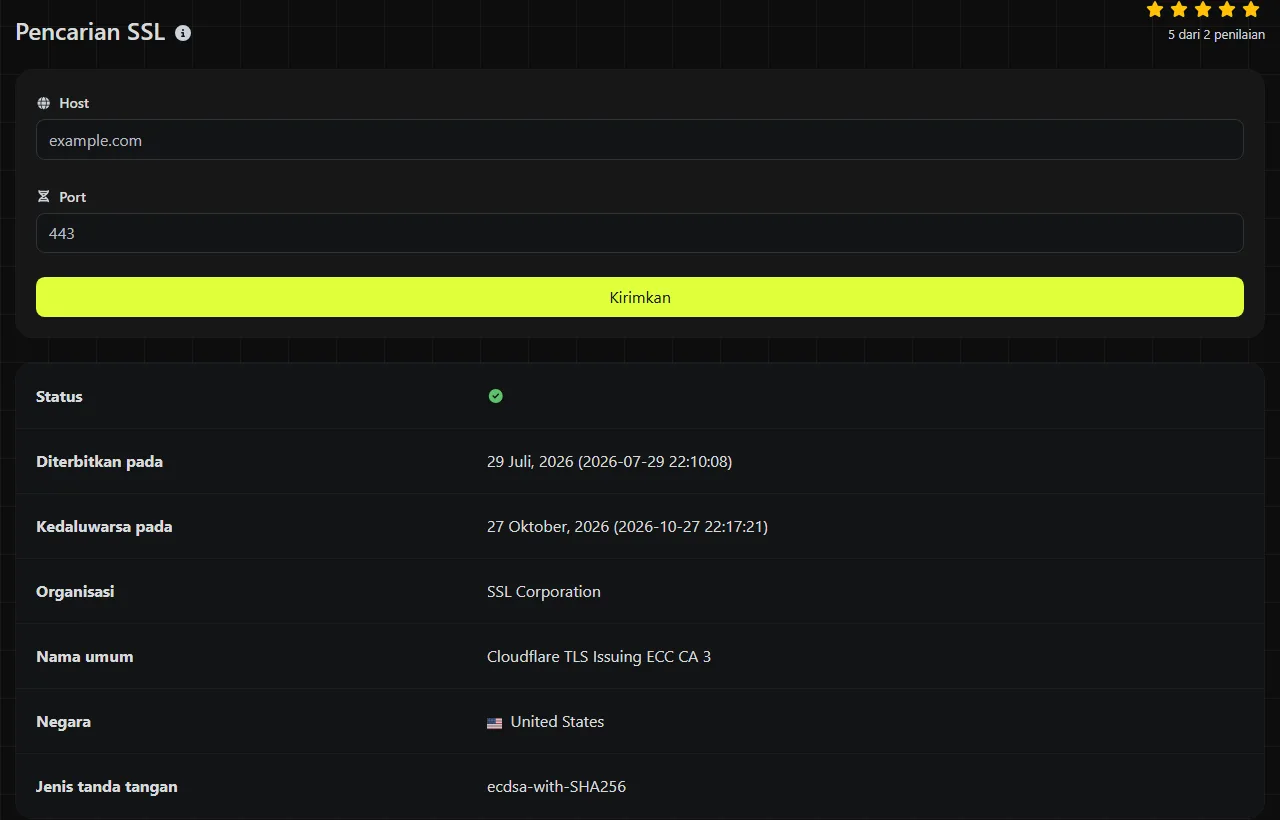
Contohnya, pencarian yang berhasil untuk www.example.co.uk pada port 443 menampilkan lima kolom sertifikat berlabel. Memeriksa host yang sama pada port 8443 berarti mengakses endpoint layanan lain, sehingga sertifikat yang ditampilkan mungkin berbeda.
Nama host tidak boleh berisi spasi atau path URL. Titik dan tanda hubung merupakan karakter yang lazim dalam nama host, sedangkan nama dengan aksen atau karakter non-Latin direpresentasikan dalam DNS memakai bentuk IDNA, yang sering disebut Punycode. Nama host atau port yang kosong tidak menunjukkan endpoint apa pun, dan port TCP harus berupa angka dari 1 sampai 65.535. Nama yang sangat panjang tetap harus memenuhi batas DNS, termasuk maksimum 63 oktet untuk setiap label.
Pencarian SSL dijalankan di server. Host dan port yang kamu masukkan dikirim ke server melalui HTTPS dan tidak disimpan.
Bagaimana cara membaca hasil sertifikat SSL?
Periksa tanggalnya terlebih dahulu. Setelah itu, gunakan kolom organisasi dan common name untuk mengetahui otoritas sertifikat yang menerbitkannya, sementara jenis tanda tangan dapat menjadi informasi teknis pendukung.
| Kolom hasil | Informasi yang diberikan |
|---|---|
| Organization | Organisasi dari otoritas penerbit sertifikat, misalnya Google Trust Services atau Let's Encrypt. Ini bukan nama perusahaan pemilik situs web. |
| Common name | Common name pada sertifikat milik otoritas penerbit, yang sering berupa label CA perantara seperti WE1 atau R11. Ini bukan nama host situs. Nama situs tercantum dalam subject dan Subject Alternative Names pada sertifikat, tetapi tidak ditampilkan dalam hasil ini. |
| Issued on | Nilai notBefore pada sertifikat, yang menandai awal masa berlakunya. Nilai ini umumnya ditampilkan sebagai tanggal penerbitan, meskipun X.509 mendefinisikannya sebagai batas awal masa berlaku. Sertifikat yang baru diperpanjang biasanya memiliki tanggal yang juga masih baru. |
| Expiring on | Akhir masa berlaku sertifikat. Klien mungkin menolak sertifikat setelah waktu ini. |
| Signature type | Algoritma yang digunakan untuk menandatangani sertifikat, misalnya tanda tangan RSA atau ECDSA berbasis SHA-256. Ini berbeda dari cipher yang dinegosiasikan untuk setiap koneksi. |
Kolom-kolom tersebut tidak membuktikan bahwa sertifikat sepenuhnya tepercaya. Validasi lengkap juga mempertimbangkan Subject Alternative Names, rantai sertifikat, otoritas penerbit, status pencabutan, dan waktu pada perangkat klien. Kolom organisasi saja bukan bukti tentang pihak yang mengoperasikan situs web.
Skenario pemecahan masalah
- Perpanjangan tampaknya gagal. Jika Nginx atau Apache sudah diberi sertifikat baru tetapi hasil masih menampilkan tanggal kedaluwarsa lama, pastikan layanan telah dimuat ulang dan semua server di balik load balancer sudah memiliki file baru.
- Peringatan sertifikat muncul setelah perubahan DNS. Bandingkan tanggal dan otoritas penerbit yang ditampilkan dengan sertifikat yang seharusnya ada di platform hosting lama dan baru. Penerbit yang berbeda dapat menunjukkan bahwa nama host masih mengarah ke server sebelumnya.
- CDN atau proksi menampilkan sertifikat yang salah. Layanan seperti Cloudflare dapat mengakhiri TLS secara terpisah dari server asal. Periksa nama host publik dan portnya, jangan langsung menganggap pengunjung menerima sertifikat dari server asal.
Layanan email yang memakai TLS implisit pada port pilihannya juga dapat diperiksa. Layanan yang memerlukan perintah STARTTLS khusus protokol sebelum handshake, seperti SMTP pada port 25 dan 587, mungkin tidak berfungsi dengan pencarian sertifikat umum. Pencarian ini juga tidak dapat mendiagnosis masalah pengiriman lain yang berkaitan dengan data MX, SPF, DKIM, antrean pesan, atau penerima yang ditolak.
Mengapa sertifikat lama masih muncul setelah diperpanjang?
Setelah perpanjangan, sertifikat lama biasanya masih muncul karena layanan web belum dimuat ulang, salah satu server dalam sistem terdistribusi belum menerima file baru, atau node CDN maupun load balancer masih menyajikan sertifikat sebelumnya. Jika perpanjangan dilakukan bersamaan dengan perubahan DNS atau hosting, jawaban DNS yang tersimpan dalam cache juga dapat mengarahkan pencarian ke endpoint lama.
Sertifikat tidak disebarkan melalui DNS. Data DNS memiliki nilai time-to-live, dan resolver rekursif dapat menyimpan jawaban sebelumnya sampai masa cache tersebut berakhir. Karena pencarian ini dijalankan di server, resolvernya mungkin memiliki jawaban cache yang berbeda dari laptop, jaringan kantor, atau koneksi selulermu.
Load balancer dan lokasi edge CDN dapat menimbulkan efek serupa. Satu node mungkin menyajikan sertifikat baru, sementara node lain masih menyajikan sertifikat lama. Catat alamat IP hasil resolusi, ulangi pemeriksaan setelah periode cache DNS yang relevan, dan periksa konfigurasi setiap backend atau edge jika memungkinkan.
Pertanyaan umum
Apakah Pencarian SSL menampilkan informasi rantai sertifikat?
Tidak. Kolom hasil tidak mencakup sertifikat perantara, jalur kepercayaan root, detail penerbit, atau informasi pencabutan. Gunakan penampil sertifikat di browser atau klien TLS berbasis baris perintah jika perlu memeriksa seluruh rantai.
Apakah sertifikat wildcard bisa diperiksa?
Ya. Pencarian ini mengambil sertifikat apa pun yang disajikan server, termasuk sertifikat wildcard untuk nama seperti *.example.co.uk. Nama wildcard tercantum dalam kolom subject sertifikat, sehingga tidak muncul pada kolom hasil yang berfokus pada penerbit. Namun, tanggal dan jenis tanda tangan tetap menjelaskan sertifikat yang disajikan. Wildcard biasanya hanya cocok dengan satu tingkat nama host, jadi dapat mencakup shop.example.co.uk, tetapi tidak checkout.shop.example.co.uk.
Apakah sertifikat SSL bisa menunjukkan pemilik situs web?
Tidak. Banyak sertifikat hanya mengonfirmasi kendali atas domain tanpa menyebutkan nama organisasi resminya. Untuk informasi pendaftaran domain atau kepemilikan jaringan, Pencarian Whois dan Pencarian IP memeriksa bagian lain yang relevan.
Mengapa alat lain menampilkan tanggal penerbitan atau kedaluwarsa yang berbeda?
Nilai masa berlaku X.509 menunjukkan waktu yang tepat, sedangkan alat pemeriksa dapat menampilkannya dalam UTC atau mengonversinya ke zona waktu lain. Konversi di sekitar tengah malam dapat membuat tanggal kalender terlihat satu hari lebih awal atau lebih lambat, meskipun stempel waktu dasarnya sama.
Apakah alat ini bisa memperpanjang atau memperbaiki sertifikat yang kedaluwarsa?
Tidak. Alat ini hanya mengambil detail sertifikat. Perpanjangan harus dilakukan melalui otoritas sertifikat, panel kontrol hosting, atau klien sertifikat otomatis. Setelah itu, sertifikat perlu dipasang dan layanan dimuat ulang jika diperlukan.
Pemeriksaan akhir
Saat menyelidiki peringatan, catat nama host persisnya, port, tanggal yang ditampilkan, dan otoritas penerbit. Periksa DNS secara terpisah, pastikan sertifikat yang benar terpasang di setiap server, lalu periksa seluruh rantai jika tanggalnya sudah benar tetapi browser masih melaporkan kesalahan.
Alat Serupa
Gunakan alat pencarian IP terbalik untuk menemukan domain atau host yang terkait dengan alamat IP dengan cepat dan mudah.
Gunakan alat pencarian DNS kami untuk dengan cepat menemukan catatan DNS A, AAAA, CNAME, MX, NS, TXT, SOA dari host mana pun dan dapatkan informasi terperinci.
Alat pencarian IP dari Digily Link menyediakan informasi terperinci tentang alamat IP mana pun. Gunakan layanan online gratis ini untuk mendapatkan data IP yang komprehensif.
Alat Populer
Buat tanda tangan kustom Anda sendiri dan unduh dengan mudah menggunakan alat pembuat tanda tangan kami untuk e-tanda tangan yang dipersonalisasi.
Hitung ukuran teks apa pun dalam Byte (B), Kilobyte (KB), atau Megabyte (MB) menggunakan alat kalkulator ukuran teks kami.
Gunakan alat pencarian IP terbalik untuk menemukan domain atau host yang terkait dengan alamat IP dengan cepat dan mudah.
Gunakan alat ping kami untuk memeriksa status dan waktu respons dari situs web, server, atau port dengan cepat dan efisien.
Alat pencarian IP dari Digily Link menyediakan informasi terperinci tentang alamat IP mana pun. Gunakan layanan online gratis ini untuk mendapatkan data IP yang komprehensif.
Buat tautan WhatsApp gratis Anda secara instan dengan Pembuat Tautan WhatsApp kami. Tambahkan pesan khusus dan mulai obrolan dengan satu klik. Tidak perlu login atau pengkodean.