البحث عن SSL
البحث عن SSL أداة مجانية تستخرج تواريخ صلاحية شهادة SSL/TLS ونوع توقيعها وبيانات الجهة المصدرة لها، وذلك للمضيف والمنفذ اللذين تحددهما.
ما الذي يتحقق منه البحث عن شهادة SSL؟
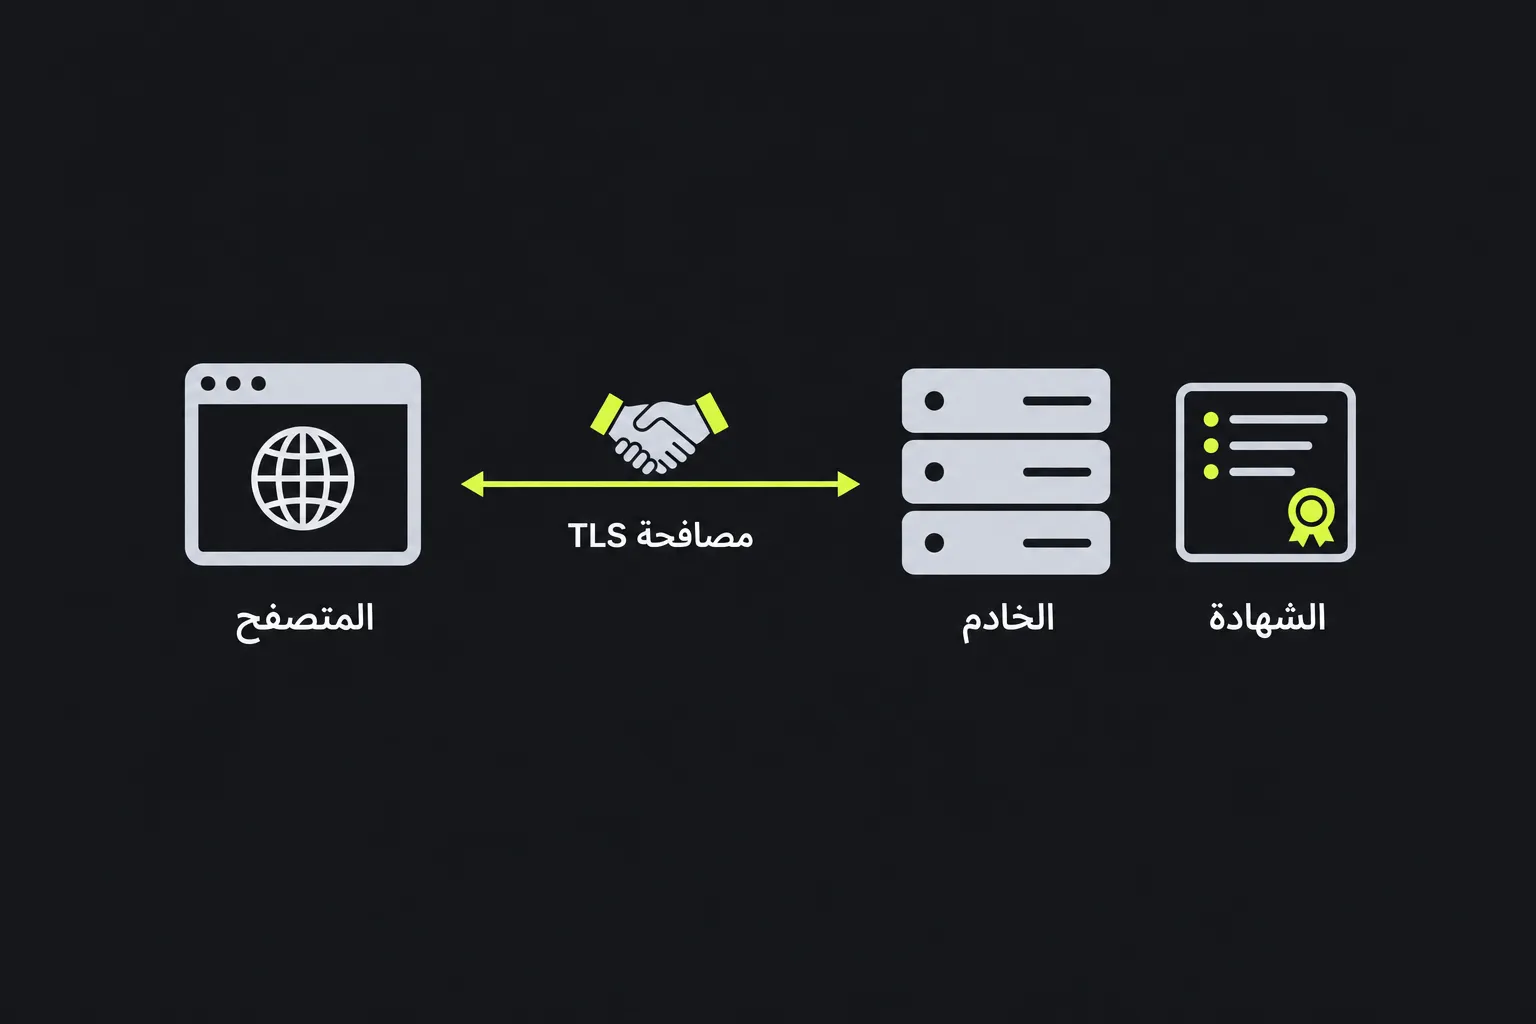
تفحص الأداة الشهادة التي يقدمها الخادم عندما يبدأ العميل اتصالا آمنا بالمضيف والمنفذ المحددين. يرسل الخادم الشهادة أثناء مصافحة TLS، قبل تبادل المحتوى المعتاد لصفحة HTTPS.
لا يزال اسم SSL شائعا، مع أن الاتصالات الآمنة الحديثة تستخدم TLS عادة. تتبع معظم شهادات الخوادم معيار X.509، وتربط مفتاحا عاما بهوية واحدة أو أكثر. وعندما تصدر الشهادة جهة مصادقة، توقعها رقميا حتى يتمكن العملاء من التحقق من مصدرها واكتشاف أي تعديل غير مصرح به ضمن عملية التحقق من مسار الشهادة.
كيف أستخدم البحث عن SSL؟
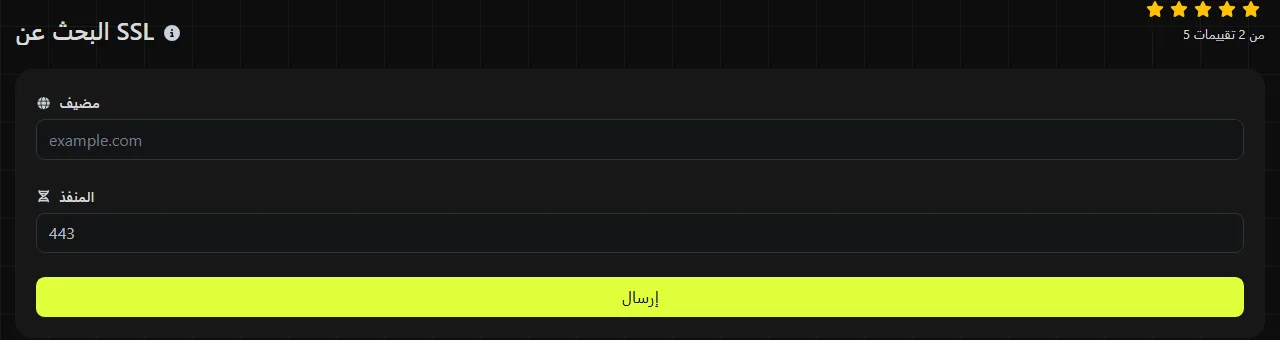
أدخل اسم مضيف الخادم في المضيف، والمنفذ المناسب للشبكة في المنفذ، ثم نفذ البحث.
- استخدم اسم مضيف مثل www.example.co.uk، من دون مسار صفحة أو سلسلة استعلام أو جزء من عنوان URL.
- استخدم المنفذ الذي تستمع عليه الخدمة الآمنة. المنفذ 443 هو المنفذ المعتاد لبروتوكول HTTPS، لكن قد تستخدم خدمة أخرى منفذا مختلفا.
- قارن بيانات الشهادة المستخرجة باسم المضيف وبيئة التشغيل التي كنت تتوقع الوصول إليها.
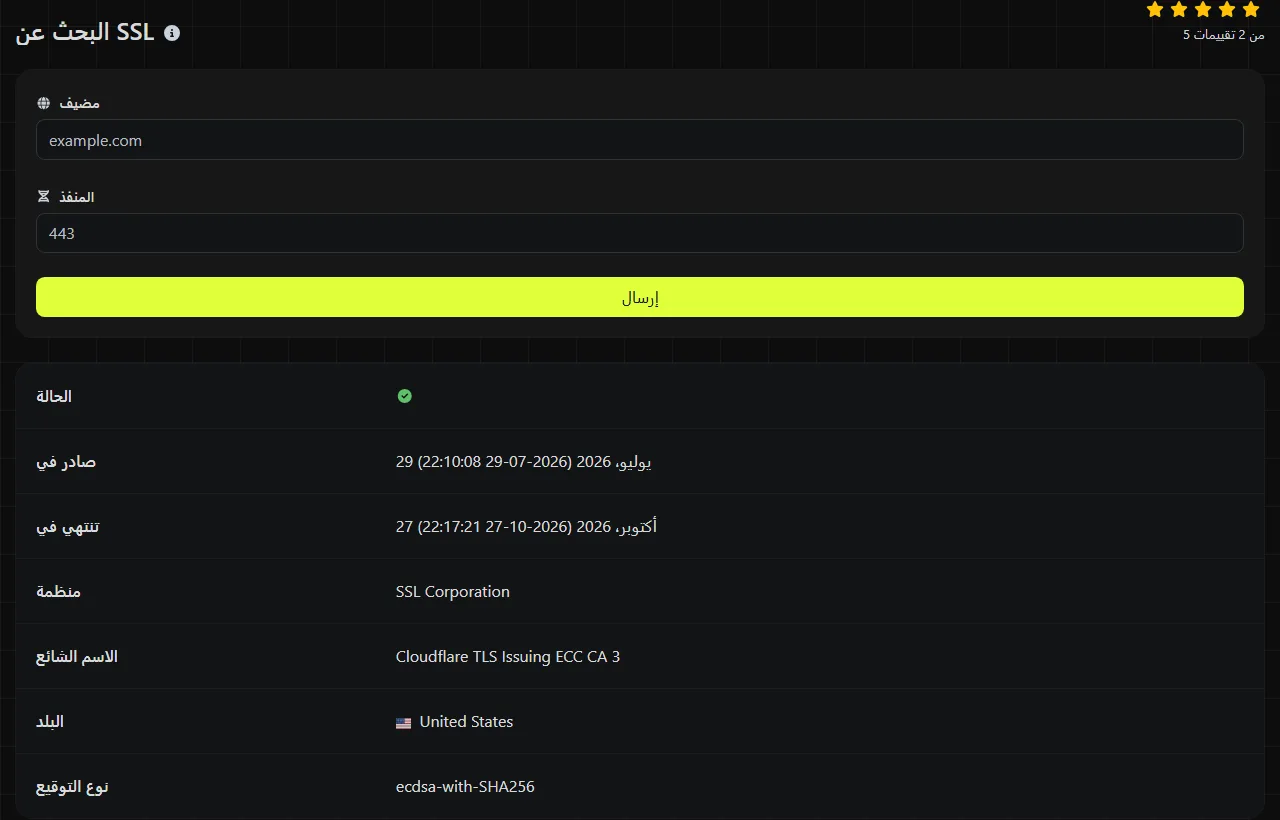
على سبيل المثال، يعرض البحث الناجح عن www.example.co.uk على المنفذ 443 خمسة حقول معنونة للشهادة. أما فحص المضيف نفسه على المنفذ 8443 فيستهدف نقطة نهاية مختلفة للخدمة، ولذلك قد يعرض شهادة أخرى.
لا يمكن أن تتضمن أسماء المضيفين مسافات أو مسارات URL. تعد النقاط والواصلات من المحارف المعتادة في أسماء المضيفين، بينما تمثل الأسماء التي تحتوي على أحرف مشكولة أو غير لاتينية في DNS بصيغة IDNA، المعروفة غالبا باسم Punycode. لا يحدد اسم مضيف أو منفذ فارغ أي نقطة نهاية، ويجب أن يكون منفذ TCP رقما من 1 إلى 65,535. كما يجب أن تلتزم الأسماء الطويلة بحدود DNS، ومنها ألا يزيد كل جزء من الاسم على 63 ثمانية.
تعمل أداة البحث عن SSL على الخادم. ترسل قيمتا المضيف والمنفذ إلى الخادم عبر HTTPS ولا يتم تخزينهما.
كيف أقرأ نتيجة شهادة SSL؟
ابدأ بالتواريخ، ثم استخدم حقلي المؤسسة والاسم الشائع لمعرفة جهة المصادقة التي أصدرت الشهادة. ويمكنك الرجوع إلى نوع التوقيع باعتباره معلومة تقنية إضافية.
| حقل النتيجة | ما الذي يوضحه؟ |
|---|---|
| المؤسسة | مؤسسة جهة المصادقة التي أصدرت الشهادة، مثل Google Trust Services أو Let's Encrypt. هذا ليس اسم الشركة المالكة للموقع. |
| الاسم الشائع | الاسم الشائع لشهادة الجهة المصدرة، وغالبا ما يكون اسما لجهة مصادقة وسيطة مثل WE1 أو R11. وهو ليس اسم مضيف الموقع. تظهر أسماء الموقع نفسه ضمن موضوع الشهادة والأسماء البديلة للموضوع، ولا تعرض هذه النتيجة تلك البيانات. |
| تاريخ الإصدار | قيمة notBefore في الشهادة، وهي تحدد بداية فترة صلاحيتها. تعرض عادة على أنها تاريخ الإصدار، مع أن معيار X.509 يعرفها بوصفها حدا زمنيا للصلاحية. إذا جددت الشهادة مؤخرا، فمن المفترض عادة أن يكون هذا التاريخ حديثا بالقدر نفسه. |
| تاريخ انتهاء الصلاحية | نهاية فترة صلاحية الشهادة. قد يرفض العملاء الشهادة بعد هذا الوقت. |
| نوع التوقيع | الخوارزمية المستخدمة لتوقيع الشهادة، مثل توقيع RSA أو ECDSA يعتمد على SHA-256. وهذا يختلف عن خوارزمية التشفير المتفق عليها لاتصال بعينه. |
لا تثبت هذه الحقول أن الشهادة موثوق بها بالكامل. فالتحقق الكامل يراعي أيضا الأسماء البديلة للموضوع وسلسلة الشهادة والجهة المصدرة وحالة الإلغاء وساعة العميل. كما أن حقل المؤسسة وحده لا يثبت هوية الجهة التي تدير الموقع.
حل المشكلات الشائعة
- يبدو أن التجديد لم ينجح. إذا زودت Nginx أو Apache بشهادة جديدة، لكن الأداة لا تزال تعرض تاريخ انتهاء الصلاحية القديم، فتحقق من إعادة تحميل الخدمة ومن حصول كل خادم ضمن موازنة الأحمال على الملفات الجديدة.
- ظهر تحذير بشأن الشهادة بعد تغيير DNS. قارن التواريخ والجهة المصدرة في النتيجة بالشهادة المتوقعة على منصتي الاستضافة القديمة والجديدة. وقد يشير اختلاف الجهة المصدرة إلى أن اسم المضيف لا يزال يحل إلى الخادم السابق.
- تعرض شبكة CDN أو الخادم الوكيل شهادة غير صحيحة. قد تنهي خدمات مثل Cloudflare اتصال TLS بصورة منفصلة عن الخادم الأصلي. افحص اسم المضيف العام والمنفذ بدلا من افتراض أن الزوار يتلقون شهادة الخادم الأصلي.
يمكن أيضا فحص خدمة بريد تستخدم TLS الضمني على المنفذ المحدد لها. لكن الخدمات التي تتطلب أمر STARTTLS خاصا بالبروتوكول قبل المصافحة، كما هو شائع مع SMTP على المنفذين 25 و587، قد لا تعمل مع أداة عامة للبحث عن الشهادات. كذلك، لا يمكن لهذا البحث تشخيص أعطال التسليم غير المرتبطة بالشهادة، مثل المشكلات المتعلقة بسجلات MX أو SPF أو DKIM أو قوائم انتظار الرسائل أو المستلمين المرفوضين.
لماذا تستمر الشهادة القديمة في الظهور بعد التجديد؟
إذا استمرت شهادة قديمة في الظهور بعد التجديد، فعادة يكون السبب أن خدمة الويب لم تعد تحميلها، أو أن أحد الخوادم في بيئة موزعة لم يتلق الملفات الجديدة، أو أن عقدة في شبكة CDN أو موازن الأحمال لا تزال تقدم الشهادة السابقة. وإذا تزامن التجديد مع تغيير في DNS أو الاستضافة، فقد توجه إجابات DNS المخزنة مؤقتا عملية البحث إلى نقطة نهاية أقدم.
لا تنتشر الشهادات نفسها عبر DNS. فسجلات DNS لها قيم تحدد مدة بقائها، وقد تحتفظ أدوات الحل التكرارية بإجابة سابقة حتى تنتهي مدة التخزين المؤقت. ولأن هذا البحث يعمل على خادم، فقد تكون لدى أداة الحل الخاصة به إجابة مخزنة تختلف عن الإجابة الموجودة على حاسوبك المحمول أو شبكة مكتبك أو اتصال هاتفك المحمول.
قد تؤدي موازنات الأحمال ومواقع الحافة في شبكات CDN إلى النتيجة نفسها. فقد تقدم إحدى العقد الشهادة الجديدة، بينما تواصل عقدة أخرى تقديم القديمة. سجل عناوين IP التي تم حلها، وكرر الفحص بعد انقضاء مدة التخزين المؤقت المناسبة في DNS، وافحص إعدادات كل خادم خلفي أو موقع حافة متى أمكن.
الأسئلة الشائعة
هل يعرض البحث عن SSL معلومات سلسلة الشهادة؟
لا. لا تتضمن الحقول المعروضة الشهادات الوسيطة أو مسار الثقة إلى الشهادة الجذرية أو تفاصيل الجهة المصدرة أو معلومات الإلغاء. استخدم عارض الشهادات في المتصفح أو عميل TLS عبر سطر الأوامر إذا أردت فحص السلسلة كاملة.
هل يمكن فحص شهادة بدل شامل؟
نعم، تستخرج الأداة أي شهادة يقدمها الخادم، بما فيها شهادة بدل شامل لاسم مثل *.example.co.uk. يظهر اسم البدل الشامل نفسه في حقول موضوع الشهادة، لذلك لا يظهر ضمن حقول هذه النتيجة المخصصة لبيانات الجهة المصدرة، لكن التواريخ ونوع التوقيع يظلان خاصين بالشهادة المقدمة. يطابق البدل الشامل عادة مستوى واحدا من اسم المضيف، ولذلك يمكنه تغطية shop.example.co.uk، لكن ليس checkout.shop.example.co.uk.
هل تكشف شهادة SSL هوية مالك الموقع؟
لا. تؤكد شهادات كثيرة التحكم في النطاق من دون ذكر اسم مؤسسة قانونية. وإذا أردت معلومات عن تسجيل النطاق أو ملكية الشبكة، فإن بحث Whois والبحث عن IP يغطيان جوانب أخرى من عملية التحقق.
لماذا تعرض أداة أخرى تاريخ إصدار أو انتهاء مختلفا؟
تمثل قيم الصلاحية في X.509 أوقاتا دقيقة، لكن أدوات الفحص قد تعرضها بتوقيت UTC أو تحولها إلى منطقة زمنية أخرى. وقد يؤدي التحويل قرب منتصف الليل إلى ظهور التاريخ قبل يوم أو بعده، حتى إذا كان الطابع الزمني الأساسي واحدا.
هل تجدد هذه الأداة الشهادة المنتهية أو تصلحها؟
لا. تقتصر وظيفتها على استخراج بيانات الشهادة. يجب إتمام التجديد من خلال جهة إصدار الشهادة أو لوحة تحكم الاستضافة أو عميل آلي لإدارة الشهادات، ثم تثبيت الشهادة وإعادة تحميل الخدمة عند الحاجة.
فحوص أخيرة
عند التحقيق في تحذير، سجل اسم المضيف والمنفذ والتواريخ المعروضة والجهة المصدرة بدقة. افحص DNS بصورة منفصلة، وتأكد من الشهادة المثبتة على كل خادم، وافحص السلسلة كاملة إذا بدت التواريخ صحيحة لكن المتصفحات لا تزال تعرض خطأ.
أدوات مشابهة
استخدم أداة البحث العكسي عن IP للعثور على النطاق أو المضيف المرتبط بأي عنوان IP بسرعة وسهولة.
استخدم أداة البحث عن DNS الخاصة بنا للعثور بسرعة على سجلات DNS من نوع A وAAAA وCNAME وMX وNS وTXT وSOA لأي مضيف والحصول على معلومات مفصلة.
أداة البحث عن عنوان IP من Digily Link توفر معلومات مفصلة عن أي عنوان IP. استخدم هذه الخدمة المجانية عبر الإنترنت للحصول على بيانات شاملة عن IP.
الأدوات الشائعة
أنشئ توقيعك الخاص وقم بتنزيله بسهولة باستخدام أداة إنشاء التوقيعات الخاصة بنا للتوقيعات الإلكترونية المخصصة.
احسب حجم أي نص بالبايت (B) أو الكيلوبايت (KB) أو الميجابايت (MB) باستخدام أداة حساب حجم النص لدينا.
استخدم أداة البحث العكسي عن IP للعثور على النطاق أو المضيف المرتبط بأي عنوان IP بسرعة وسهولة.
استخدم أداة البينج الخاصة بنا للتحقق من حالة ووقت استجابة أي موقع ويب أو خادم أو منفذ بسرعة وكفاءة.
أداة البحث عن عنوان IP من Digily Link توفر معلومات مفصلة عن أي عنوان IP. استخدم هذه الخدمة المجانية عبر الإنترنت للحصول على بيانات شاملة عن IP.
أنشئ رابط WhatsApp المجاني فورًا باستخدام أداة إنشاء روابط WhatsApp. أضف رسالة مخصصة وابدأ المحادثات بنقرة واحدة، دون تسجيل دخول أو برمجة.