Wyszukiwanie DNS
Wyszukiwanie DNS to bezpłatne narzędzie, które znajduje rekordy A, AAAA, CNAME, MX, NS, TXT, SOA i CAA dla hosta oraz wyświetla ich wartości DNS.
Co sprawdza wyszukiwanie DNS?
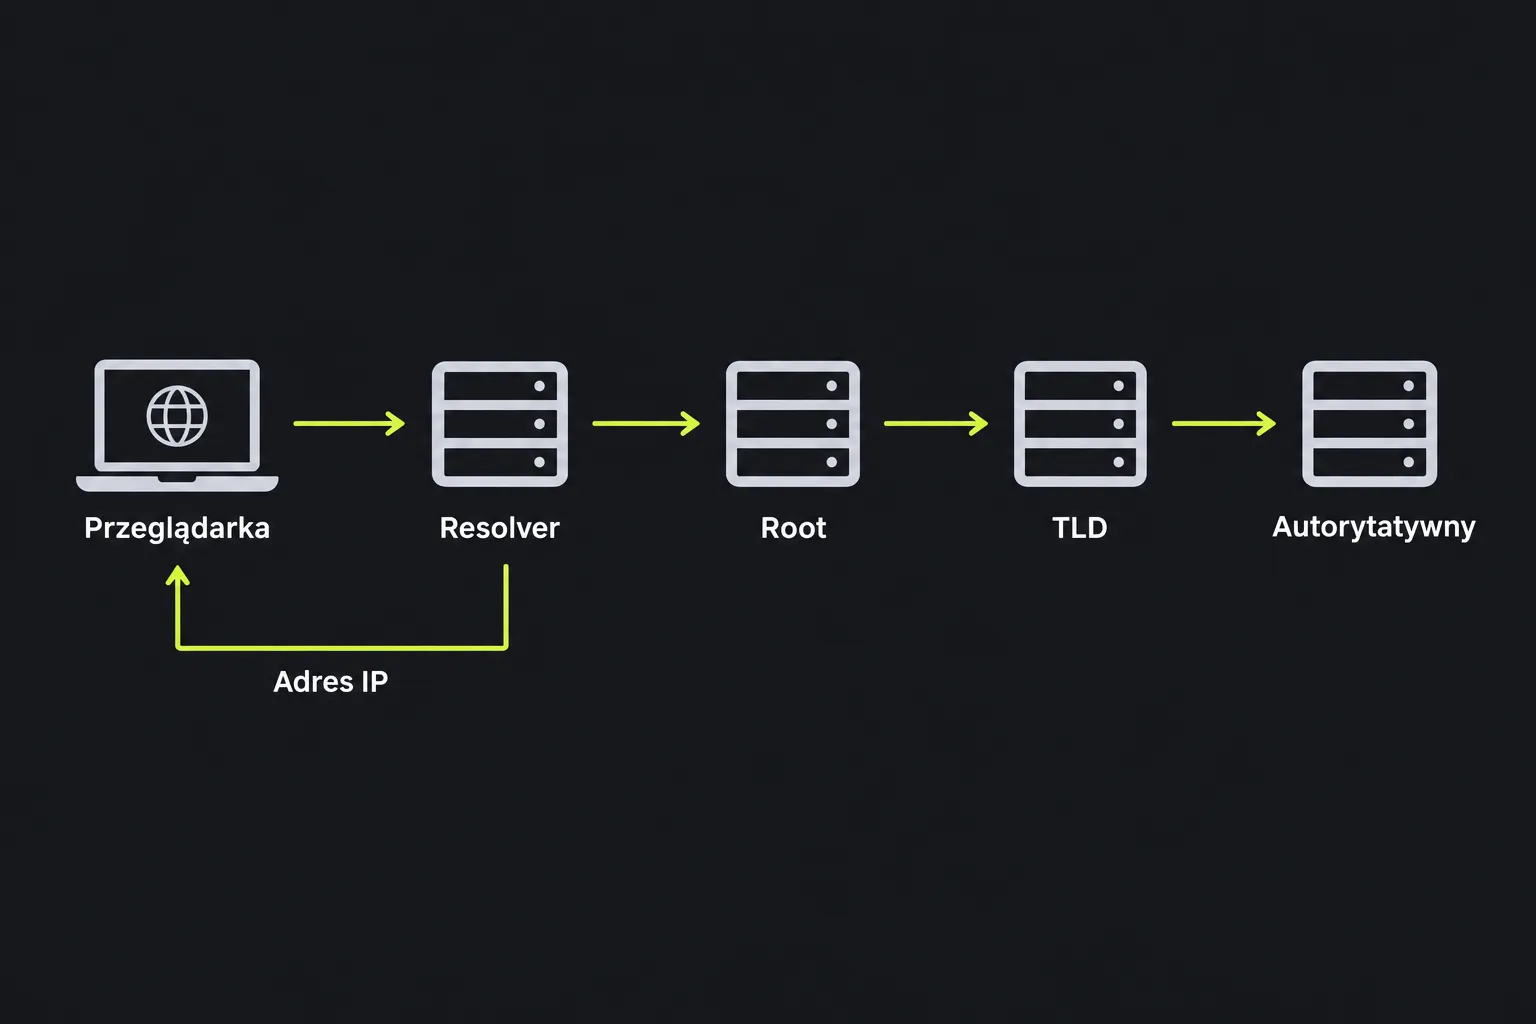
Wyszukiwanie DNS sprawdza rekordy opublikowane dla nazwy domeny lub hosta. System nazw domen, zwykle określany skrótem DNS, łączy czytelne nazwy, takie jak www.example.com, z adresami i danymi konfiguracyjnymi używanymi przez przeglądarki, serwery pocztowe oraz inne usługi internetowe.
Każdy typ rekordu dostarcza innych informacji. Rekord A zawiera adres IPv4, a rekord AAAA adres IPv6. CNAME wskazuje inną nazwę hosta. Rekordy MX kierują pocztę elektroniczną, NS wskazują autorytatywne serwery nazw, TXT publikują tekstowe zasady lub wartości weryfikacyjne, a rekord SOA zawiera informacje administracyjne i parametry czasowe strefy DNS.
Wyszukiwanie jest wykonywane na serwerze dla podanego hosta. Wartość z pola Host jest przesyłana na serwer przez HTTPS i nie jest przechowywana. Wynik obejmuje wyłącznie zwrócone rekordy A, AAAA, CNAME, MX, NS, TXT, SOA i CAA oraz ich pola. Narzędzie nie sprawdza, czy witryna odpowiada, serwer pocztowy przyjmuje wiadomości ani czy certyfikat TLS jest ważny.
Jak wyszukać rekordy DNS?
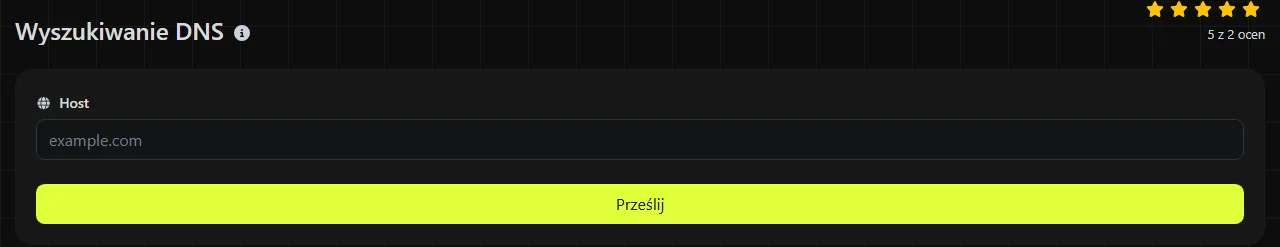
Wpisz nazwę hosta, którą chcesz sprawdzić, w polu Host, a następnie uruchom wyszukiwanie.
- Podaj dokładną nazwę hosta, którego dotyczy problem, na przykład www.example.com lub mail.example.com. Rekordy subdomeny mogą różnić się od rekordów domeny głównej.
- Najlepiej wpisz samą nazwę hosta, a nie pełny adres strony zawierający ścieżkę, ciąg zapytania lub fragment.
- Porównaj zwrócone adresy, cele i serwery nazw z wartościami podanymi przez dostawcę hostingu, poczty lub DNS.
- Zanim uznasz starszy wynik za błąd konfiguracji, sprawdź TTL. Rekurencyjny serwer DNS może nadal przechowywać poprzednią wartość w pamięci podręcznej.
W nazwach DNS wielkość liter nie ma znaczenia, dlatego WWW.EXAMPLE.COM i www.example.com odnoszą się do tej samej nazwy. Zwykła nazwa hosta nie może zawierać spacji. Umiędzynarodowione nazwy domen ze znakami diakrytycznymi lub znakami spoza alfabetu łacińskiego korzystają w DNS z etykiet A zapisanych w ASCII. Zakodowana część etykiety A używa Punycode, natomiast jej postać Unicode jest etykietą U. Jeśli wersja Unicode nie jest rozpoznawana zgodnie z oczekiwaniami, użyj etykiety A.
Każda etykieta DNS może mieć najwyżej 63 oktety, a pełne nazwy domen również podlegają ograniczeniu długości wynikającemu z protokołu. Bardzo długie dane wejściowe mogą więc być nieprawidłowe, nawet jeśli poszczególne znaki wyglądają na dozwolone. Cyfry i łączniki są dopuszczalne w wielu pozycjach nazwy hosta, ale zgodnie ze standardowymi regułami etykieta nie może zaczynać się ani kończyć łącznikiem.
Jak odczytać wynik wyszukiwania DNS?
Interpretuj każde pole w kontekście typu rekordu, ponieważ niektóre pola dotyczą wyłącznie rekordów MX, SOA, TXT lub innych konkretnych typów.
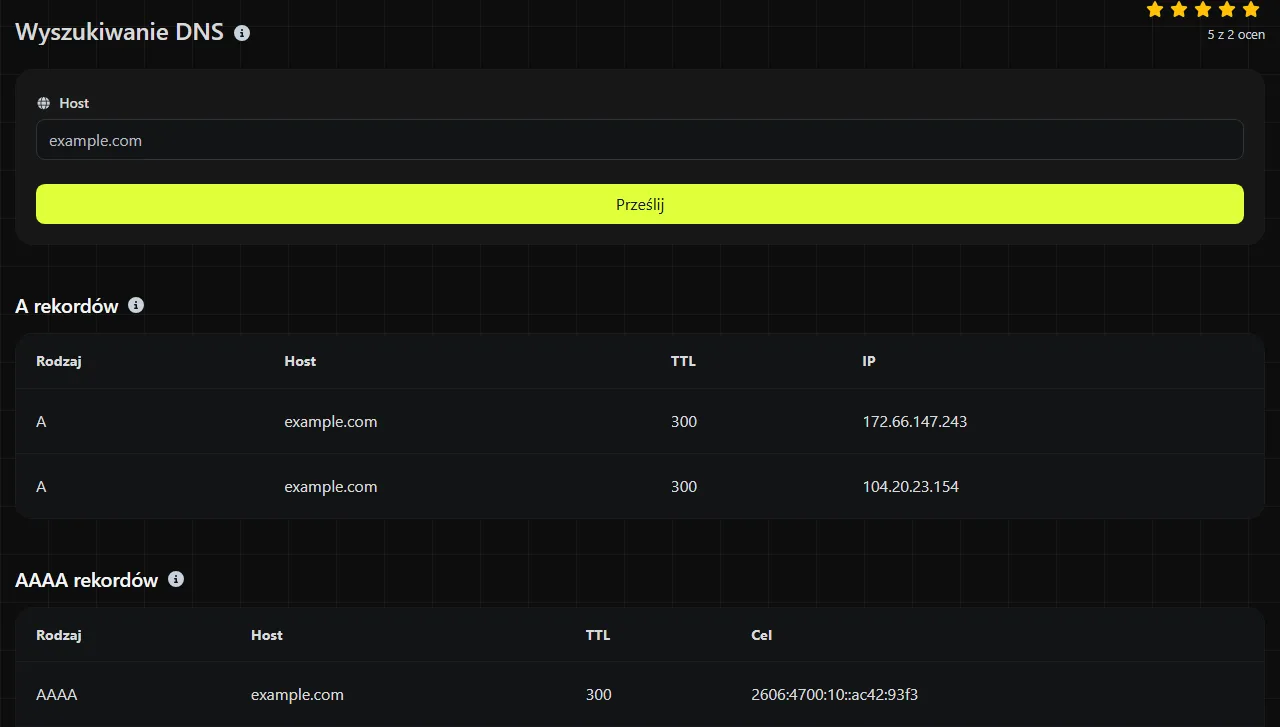
- Host wskazuje nazwę, do której należy zwrócony rekord.
- TTL oznacza czas życia rekordu w sekundach. Informuje rekurencyjne serwery DNS, jak długo mogą przechowywać rekord w pamięci podręcznej.
- Cel zawiera cel lub adres powiązany z rekordami, które zwracają wartość docelową.
- IPv6 zawiera adres zwrócony przez rekord AAAA.
- Priorytet jest używane przez rekordy MX. Niższa liczba oznacza wyższy priorytet.
- Wpisy zawiera poszczególne ciągi tekstowe przekazane przez rekord, zwykle wtedy, gdy tekst został podzielony na osobne części.
- MNAME to główny serwer nazw wskazany w rekordzie SOA.
- RNAME to adres kontaktowy SOA zapisany w notacji DNS, w której pierwsza kropka bez znaku ucieczki zastępuje standardowy znak małpy.
- Numer seryjny to numer wersji strefy. Serwery autorytatywne używają go do rozpoznawania zaktualizowanych danych strefy.
- Odśwież określa, jak często pomocnicze serwery nazw mają sprawdzać dostępność nowszej wersji strefy.
- Ponów próbę określa, po jakim czasie serwer pomocniczy ma ponowić próbę po nieudanym odświeżeniu.
- Wygasać określa, jak długo serwer pomocniczy może nadal używać danych strefy, gdy nie może połączyć się z serwerem głównym.
- Min. TTL to pole MINIMUM rekordu SOA. Nie jest ogólnym minimalnym TTL. Razem z TTL rekordu SOA uczestniczy w ustalaniu TTL dla buforowania odpowiedzi negatywnych, na przykład informacji o nieistniejącej nazwie.
- Flagi, Tag i Value to pola strukturalne używane przez rekordy zasad, takie jak CAA, jeśli są dostępne.
- Serwer nazw wskazuje serwer wymieniony w rekordzie NS.
Wyszukiwanie DNS wyświetla pola odpowiednie dla typu rekordu, dlatego niektóre z nich mogą być puste lub nie występować. Na przykład rekord A nie ma priorytetu MX, a rekord MX nie wymaga pola IPv6.
Typowe scenariusze rozwiązywania problemów z DNS
Wyszukiwanie DNS przydaje się, gdy objawy wskazują na problem z nazewnictwem lub kierowaniem ruchu. Nazwy hostów i wartości rekordów w poniższych przykładach są hipotetyczne i nie stanowią aktualnych danych DNS.
Nie można rozpoznać adresu witryny. Wyszukaj www.example.com i sprawdź dane A, AAAA oraz CNAME. Przykładowy wynik może zawierać cel CNAME hosting.example.net albo cel rekordu A zapisany jako adres IPv4 w notacji dziesiętnej z kropkami. Jeśli zwrócony cel należy do starej usługi hostingowej, zaktualizuj odpowiedni rekord u autorytatywnego dostawcy DNS.
Wiadomości e-mail nie docierają. Wyszukaj domenę główną i sprawdź jej rekordy MX. Hipotetyczny wynik może zawierać priorytet 10 z celem mail.example.com oraz priorytet 20 z zapasowym hostem pocztowym. Upewnij się, że cele odpowiadają ustawieniom dostawcy poczty. Wyszukiwanie nie pokaże, czy skrzynka istnieje, serwer odbiorczy odrzucił wiadomość ani czy trafiła ona do folderu ze spamem.
Po zmianie hostingu pojawia się ostrzeżenie o certyfikacie. Sprawdź rekordy A, AAAA i CNAME dokładnie tej nazwy hosta, którą wyświetla przeglądarka. Jeśli DNS nadal kieruje część użytkowników do poprzedniego serwera, mogą oni otrzymywać jego certyfikat. Wyszukiwanie DNS nie analizuje samego certyfikatu, dlatego po potwierdzeniu, że host wskazuje właściwą usługę, użyj narzędzia do sprawdzania certyfikatów.
Dlaczego zmiana DNS nie jest jeszcze widoczna?
Prawidłowa zmiana DNS może nie pojawić się od razu, ponieważ rekurencyjne serwery DNS mogą przechowywać poprzednią odpowiedź do czasu wygaśnięcia jej TTL. Takie opóźnienie często nazywa się propagacją DNS, choć zwykle wynika ono z tego, że pamięć podręczna w różnych miejscach wygasa w różnym czasie, a nie z fizycznego przesyłania rekordów przez internet.
TTL widoczny przy nowym rekordzie nie musi określać, jak długo stary rekord pozostanie w pamięci podręcznej. Rekurencyjny serwer DNS mógł zapisać poprzednią wartość z jej wcześniejszym TTL. Nieudane wyszukiwania również mogą być buforowane, dlatego nowo utworzona nazwa hosta może przez pewien czas nadal wyglądać na nieistniejącą.
Sprawdź rekordy NS, aby upewnić się, że domena korzysta z serwerów nazw, na których wprowadzono zmianę. Jeśli serwery nazw są nieprawidłowe, samo czekanie nie rozwiąże problemu. Aby przeprowadzić dokładniejsze porównanie, możesz użyć narzędzi wiersza poleceń, takich jak dig lub nslookup, i bezpośrednio wysłać zapytanie do wybranego serwera rekurencyjnego lub autorytatywnego.
Najczęściej zadawane pytania
Czy zamiast nazwy hosta mogę wpisać adres IP?
Wyszukiwanie DNS w przód służy do znajdowania rekordów powiązanych z nazwą hosta. Aby znaleźć nazwę hosta opublikowaną dla adresu IP, użyj narzędzia Odwrotne wyszukiwanie IP, które sprawdza dane odwrotnego DNS. Pamiętaj, że wiele adresów IP nie ma użytecznego rekordu odwrotnego, a pojedyncza nazwa odwrotna nie stanowi listy wszystkich witryn hostowanych pod danym adresem.
Dlaczego rekord CNAME może kolidować z innymi rekordami?
CNAME zmienia jedną nazwę DNS w alias innej i zasadniczo nie może współistnieć pod tą samą nazwą ze zwykłymi danymi innych rekordów. Dlatego w wierzchołku strefy, takim jak example.com, zazwyczaj używa się rekordów A lub AAAA zamiast standardowego CNAME. Niektórzy dostawcy DNS oferują własne mechanizmy spłaszczania lub rekordy aliasowe, ale są to funkcje specyficzne dla danego dostawcy, a nie standardowe działanie CNAME.
Czy publiczny DNS pokaże rekordy z wewnętrznej sieci firmy?
Zwykle nie. Organizacje mogą używać DNS z podzielonym widokiem, w którym użytkownicy sieci wewnętrznej otrzymują inne odpowiedzi niż osoby korzystające z publicznego DNS. Ponieważ wyszukiwanie odbywa się na serwerze, wynik odzwierciedla dane DNS widoczne z tego serwera, a nie rekordy dostępne wyłącznie w sieci firmowej lub przez VPN.
Czy to wyszukiwanie sprawdza poprawność DNSSEC?
Nie. W wyświetlanych polach wyników nie ma informacji o stanie walidacji DNSSEC. Domena może zwracać zwykłe rekordy DNS nawet wtedy, gdy jej łańcuch DNSSEC zawiera błąd podpisu lub delegacji. Podczas diagnozowania takiej awarii użyj specjalnego walidatora DNSSEC albo zapytania z wiersza poleceń, które żąda danych DNSSEC.
Podobne narzędzia
Użyj narzędzia do odwrotnego wyszukiwania IP, aby szybko i łatwo znaleźć domenę lub hosta powiązanego z dowolnym adresem IP.
Narzędzie do wyszukiwania IP Digily Link dostarcza szczegółowych informacji o dowolnym adresie IP. Skorzystaj z tej darmowej usługi online, aby uzyskać kompleksowe dane o IP.
Użyj naszego narzędzia do wyszukiwania SSL, aby uzyskać szczegółowe informacje o dowolnym certyfikacie SSL i zapewnić bezpieczeństwo swojej witryny.
Popularne narzędzia
Utwórz własny podpis i pobierz go łatwo za pomocą naszego narzędzia do generowania podpisów dla spersonalizowanych e-podpisów.
Oblicz rozmiar dowolnego tekstu w bajtach (B), kilobajtach (KB) lub megabajtach (MB) za pomocą naszego narzędzia do obliczania rozmiaru tekstu.
Użyj narzędzia do odwrotnego wyszukiwania IP, aby szybko i łatwo znaleźć domenę lub hosta powiązanego z dowolnym adresem IP.
Użyj naszego narzędzia ping, aby szybko i efektywnie sprawdzić status i czas odpowiedzi dowolnej strony internetowej, serwera lub portu.
Narzędzie do wyszukiwania IP Digily Link dostarcza szczegółowych informacji o dowolnym adresie IP. Skorzystaj z tej darmowej usługi online, aby uzyskać kompleksowe dane o IP.
Wygeneruj swój darmowy link WhatsApp natychmiast za pomocą naszego Generatora Linków WhatsApp. Dodaj niestandardową wiadomość i rozpocznij czaty jednym kliknięciem. Bez logowania i kodowania.