DNS търсене
Използвайте нашия инструмент за DNS търсене, за да намерите бързо A, AAAA, CNAME, MX, NS, TXT, SOA DNS записи на всеки хост и да получите подробна информация.
DNS търсене е безплатен инструмент, който намира A, AAAA, CNAME, MX, NS, TXT, SOA и CAA записи за даден хост и показва техните DNS стойности.
Какво проверява DNS търсенето?
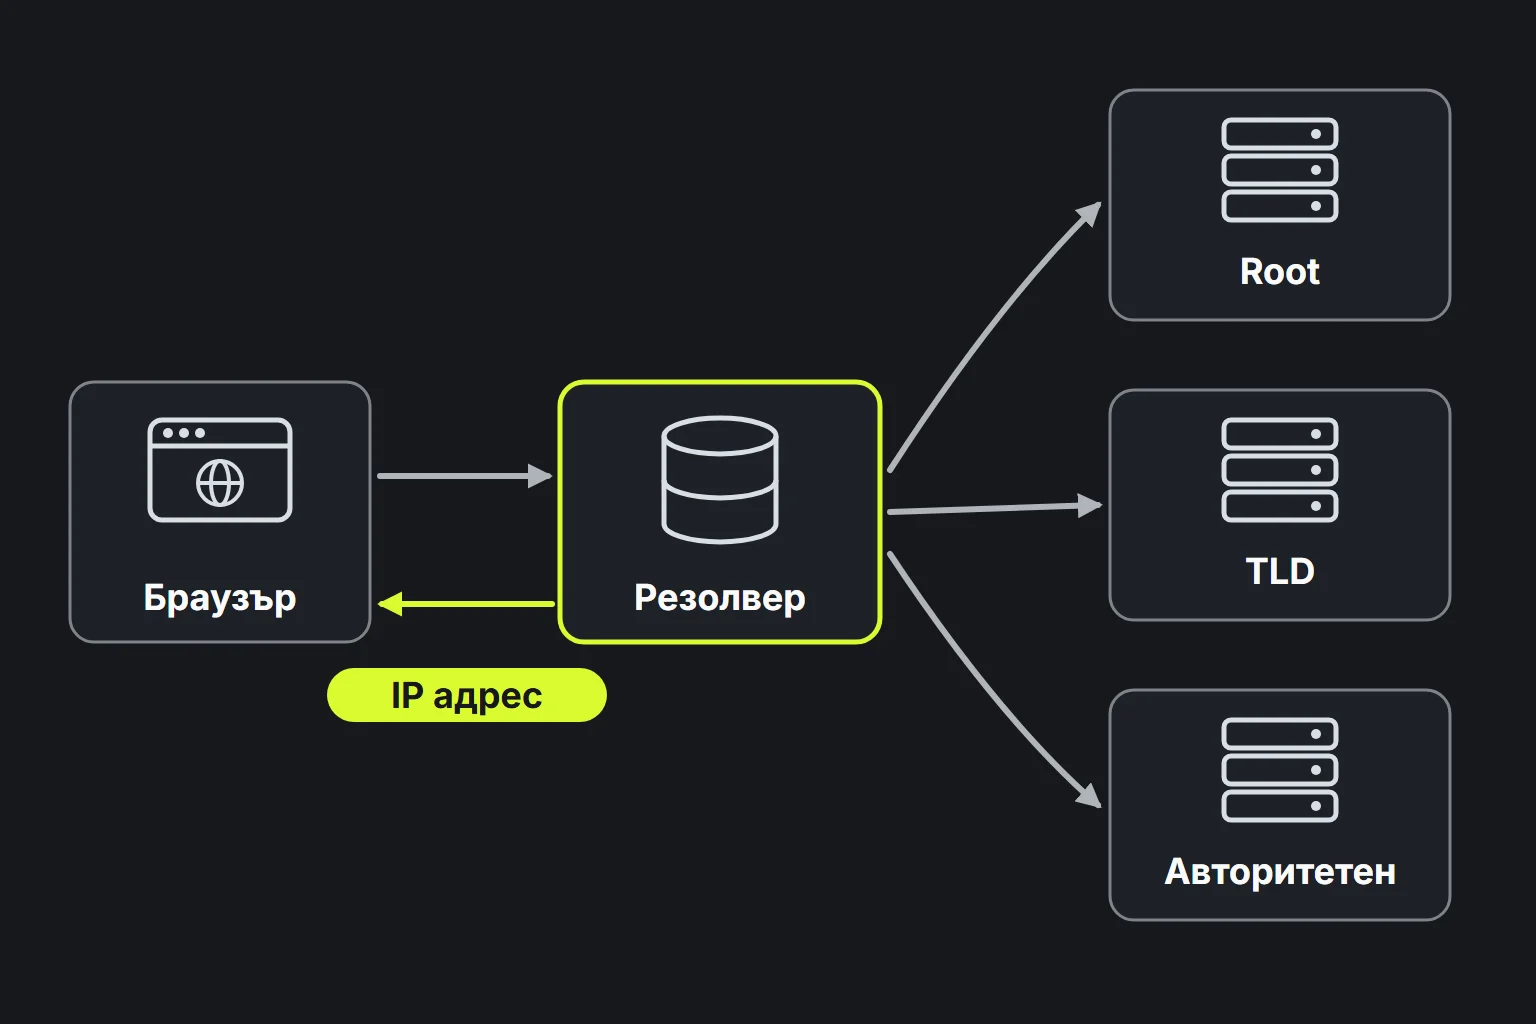
DNS търсенето проверява публикуваните записи за име на домейн или хост. Системата за имена на домейни, обикновено съкращавана като DNS, свързва разбираеми имена като www.example.com с адреси и конфигурационни данни, използвани от браузъри, пощенски сървъри и други интернет услуги.
Различните типове записи дават отговор на различни въпроси. A записът съдържа IPv4 адрес, а AAAA записът съдържа IPv6 адрес. CNAME насочва едно име на хост към друго. MX записите управляват насочването на електронната поща, NS записите посочват авторитетните сървъри за имена, TXT записите публикуват текстови правила или стойности за потвърждение, а SOA записът съдържа административна информация и времеви настройки за DNS зоната.
Търсенето се извършва на сървъра с посочения хост. Въведената в полето Host стойност се изпраща до сървъра през HTTPS и не се съхранява. Резултатът описва само върнатите A, AAAA, CNAME, MX, NS, TXT, SOA и CAA записи и техните полета. Той не проверява дали даден уебсайт отговаря, дали пощенски сървър приема съобщения или дали TLS сертификатът е валиден.
Как се прави DNS търсене?
Въведи името на хоста, който искаш да провериш, в полето Хост и стартирай търсенето.
- Използвай точното име на хоста, засегнат от проблема, например www.example.com или mail.example.com. Записите за поддомейн може да се различават от тези за основния домейн.
- Въвеждай само името на хоста, а не пълен адрес на страница, съдържащ път, низ на заявка или фрагмент.
- Сравни върнатите адреси, цели и сървъри за имена със стойностите, предоставени от доставчика ти на хостинг, електронна поща или DNS.
- Провери TTL, преди да приемеш, че по-стар резултат означава грешка в конфигурацията. Възможно е резолверът все още да пази предишна стойност в кеша.
DNS имената не правят разлика между главни и малки букви, така че WWW.EXAMPLE.COM и www.example.com се отнасят до едно и също име. Интервалите не са допустими в обикновено име на хост. Интернационализираните имена на домейни със знаци с диакритика или знаци извън латиницата използват ASCII A-label в DNS. Кодираната част на A-label използва Punycode, а формата с Unicode е U-label. Затова използвай формата A-label, ако версията с Unicode не се разрешава според очакванията.
Всеки DNS етикет е ограничен до 63 октета, а пълните имена на домейни също имат ограничение за дължина, зададено от протокола. Затова много дълга входна стойност може да е невалидна, дори отделните ѝ знаци да изглеждат допустими. На много позиции в името на хоста могат да се използват цифри и тирета, но според обичайните правила етикетът не може да започва или завършва с тире.
Как се разчита резултатът от DNS търсенето?
Разглеждай всяко поле в контекста на съответния тип запис, защото някои полета се отнасят само за MX, SOA, TXT или други конкретни записи.
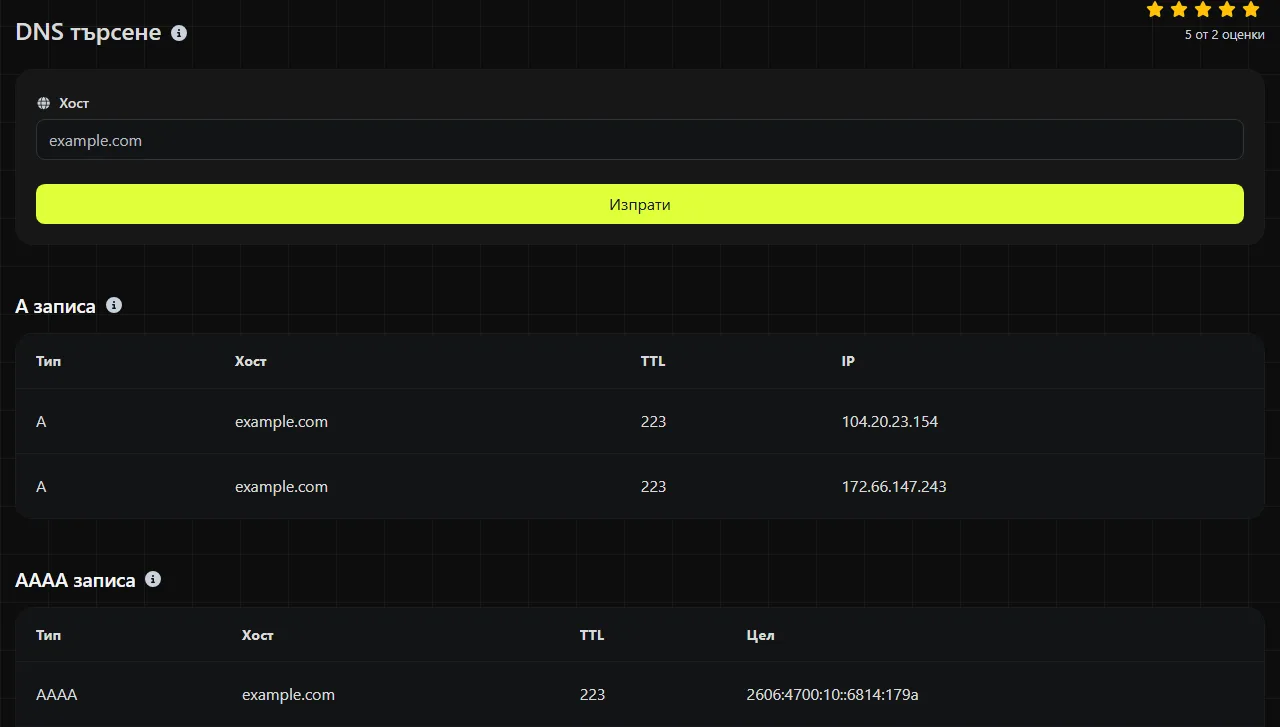
- Хост показва името, към което принадлежи върнатият запис.
- TTL е времето на живот в секунди. То указва на DNS резолверите колко дълго могат да пазят записа в кеша.
- Цел съдържа местоназначението или адреса, свързан със записи, които връщат цел.
- IPv6 съдържа адреса, върнат от AAAA запис.
- Приоритет се използва при MX записите. По-ниската стойност е с предимство пред по-високата.
- Entries съдържа отделните текстови низове, предоставени от даден запис, обикновено когато текстът е разделен на отделни части.
- MNAME е основният сървър за имена, посочен в SOA запис.
- RNAME е адресът за контакт от SOA в DNS нотация, като първата неекранирана точка замества обичайния знак за електронна поща.
- Сериен номер е номерът на версията на зоната. Авторитетните сървъри го използват, за да разпознават обновените данни за зоната.
- Опресни указва на вторичните сървъри за имена колко често да проверяват за по-нова версия на зоната.
- Повторен опит указва на вторичния сървър кога да опита отново след неуспешно обновяване.
- Изтича определя колко дълго вторичният сървър може да продължи да използва данните за зоната, когато не успява да се свърже с основния сървър.
- Мин. TTL е полето MINIMUM на SOA. Това не е общ минимален TTL. Заедно с TTL на SOA записа то участва в определянето на TTL за кеширане на отрицателни отговори, например когато дадено име не съществува.
- Флагове, Етикет и Стойност са структурирани полета, използвани от записи за правила като CAA, когато такива са налични.
- Именен сървър посочва сървър, зададен чрез NS запис.
DNS търсене показва полетата според типа на записа, затова е нормално някои от тях да са празни или да липсват. Например A записът няма MX приоритет, а MX записът не се нуждае от поле за IPv6.
Практически примери за отстраняване на DNS проблеми
DNS търсенето е полезно, когато симптомите сочат към проблем с именуването или маршрутизирането. Имената на хостове и стойностите на записи в следващите примери са условни, а не реални DNS данни.
Уебсайтът не се разрешава. Потърси www.example.com и прегледай неговите A, AAAA и CNAME данни. Възможен резултат би могъл да показва CNAME цел hosting.example.net или A цел в точково-десетичен IPv4 формат. Ако върнатата цел принадлежи на стара хостинг услуга, актуализирай съответния запис при авторитетния DNS доставчик.
Електронната поща не пристига. Потърси основния домейн и прегледай неговите MX записи. Примерен резултат може да съдържа приоритет 10 с цел mail.example.com и приоритет 20 с резервен пощенски хост. Потвърди, че целите съвпадат с настройките на доставчика на електронна поща. Търсенето не може да покаже дали пощенската кутия съществува, дали приемащият сървър е отхвърлил съобщението или дали то е попаднало в папката за спам.
След смяна на хостинга се показва предупреждение за сертификата. Провери A, AAAA и CNAME записите за точното име на хоста, показано в браузъра. Ако DNS все още насочва част от посетителите към предишния сървър, те може да получат неговия сертификат. DNS търсене не проверява самия сертификат. След като потвърдиш, че хостът сочи към правилната услуга, използвай инструмент за проверка на сертификати.
Защо промяната в DNS още не се вижда?
Правилно направена промяна в DNS може да не се появи веднага, защото рекурсивните резолвери могат да пазят предишния отговор, докато неговият TTL изтече. Това забавяне често се нарича разпространение на DNS, въпреки че обикновено става дума за кешове, които изтичат по различно време, а не за физическо пренасяне на записите през интернет.
TTL, показан за нов запис, не определя непременно колко дълго старият запис ще остане кеширан. Възможно е резолверът да е запазил предишната стойност с нейния предишен TTL. Неуспешните търсения също могат да се кешират, затова новосъздадено име на хост може известно време да продължи да изглежда несъществуващо.
Провери NS записите, за да потвърдиш, че домейнът използва сървърите за имена, в които си направил промяната. Ако сървърите за имена са грешни, чакането няма да реши проблема. За по-задълбочено сравнение инструменти за команден ред като dig или nslookup могат да отправят заявка директно към избран рекурсивен или авторитетен сървър.
Често задавани въпроси
Мога ли да въведа IP адрес вместо име на хост?
Правото DNS търсене служи за намиране на записи, свързани с име на хост. За да намериш публикувано име на хост за даден IP адрес, използвай Обратно търсене на IP адрес, което проверява обратните DNS данни. Имай предвид, че много IP адреси нямат полезен обратен запис, а едно обратно име не изброява всички уебсайтове, хоствани на този адрес.
Защо CNAME може да влиза в конфликт с други записи?
CNAME превръща едно DNS име в псевдоним на друго и по принцип не може да съществува при същото име заедно с други обикновени данни от записи. Затова в корена на зоната, например example.com, обикновено се използват A или AAAA записи вместо стандартен CNAME. Някои DNS доставчици предлагат собствени механизми за изравняване или alias записи, но това са специфични функции на доставчика, а не стандартно поведение на CNAME.
Публичният DNS показва ли записи от вътрешната фирмена мрежа?
Обикновено не. Организациите могат да използват split-horizon DNS, при който вътрешните потребители получават различни отговори от публично достъпните. Тъй като това търсене се извършва на сървъра, резултатът отразява DNS данните, видими от него, а не записи, достъпни само през служебната ти мрежа или VPN.
Това търсене проверява ли DNSSEC?
Не, изброените полета на резултата не включват състояние на DNSSEC валидирането. Домейнът може да връща обикновени DNS записи дори когато веригата му за DNSSEC има проблем с подписването или делегирането. Когато проверяваш такъв тип неизправност, използвай специализиран DNSSEC валидатор или заявка от командния ред, която изисква DNSSEC данни.
Подобни инструменти
Използвайте инструмента за обратна IP проверка, за да намерите домейна или хоста, свързан с всеки IP адрес бързо и лесно.
Инструментът за търсене на IP на Digily Link предоставя подробна информация за всеки IP адрес. Използвайте тази безплатна онлайн услуга, за да получите изчерпателни данни за IP.
Използвайте нашия инструмент за проверка на SSL, за да получите подробна информация за всеки SSL сертификат и да осигурите сигурността на вашия уебсайт.
Популярни инструменти
Създайте свой собствен подпис и го изтеглете лесно с нашия инструмент за генериране на подписи за персонализирани електронни подписи.
Изчислете размера на всеки текст в байтове (B), килобайти (KB) или мегабайти (MB) с помощта на нашия инструмент за изчисляване на размера на текста.
Използвайте инструмента за обратна IP проверка, за да намерите домейна или хоста, свързан с всеки IP адрес бързо и лесно.
Използвайте нашия инструмент за пинг, за да проверите състоянието и времето за отговор на всеки уебсайт, сървър или порт бързо и ефективно.
Инструментът за търсене на IP на Digily Link предоставя подробна информация за всеки IP адрес. Използвайте тази безплатна онлайн услуга, за да получите изчерпателни данни за IP.
Генерирайте своя безплатен WhatsApp линк мигновено с нашия генератор на WhatsApp линкове. Добавете персонализирано съобщение и започнете чатове с едно кликване. Без нужда от вход или програмиране.