DNS пошук
Використовуйте наш інструмент пошуку DNS, щоб швидко знайти DNS-записи A, AAAA, CNAME, MX, NS, TXT, SOA будь-якого хоста та отримати детальну інформацію.
DNS пошук — це безплатний інструмент, який знаходить записи A, AAAA, CNAME, MX, NS, TXT, SOA й CAA для хоста та показує їхні DNS-значення.
Що перевіряє DNS пошук?
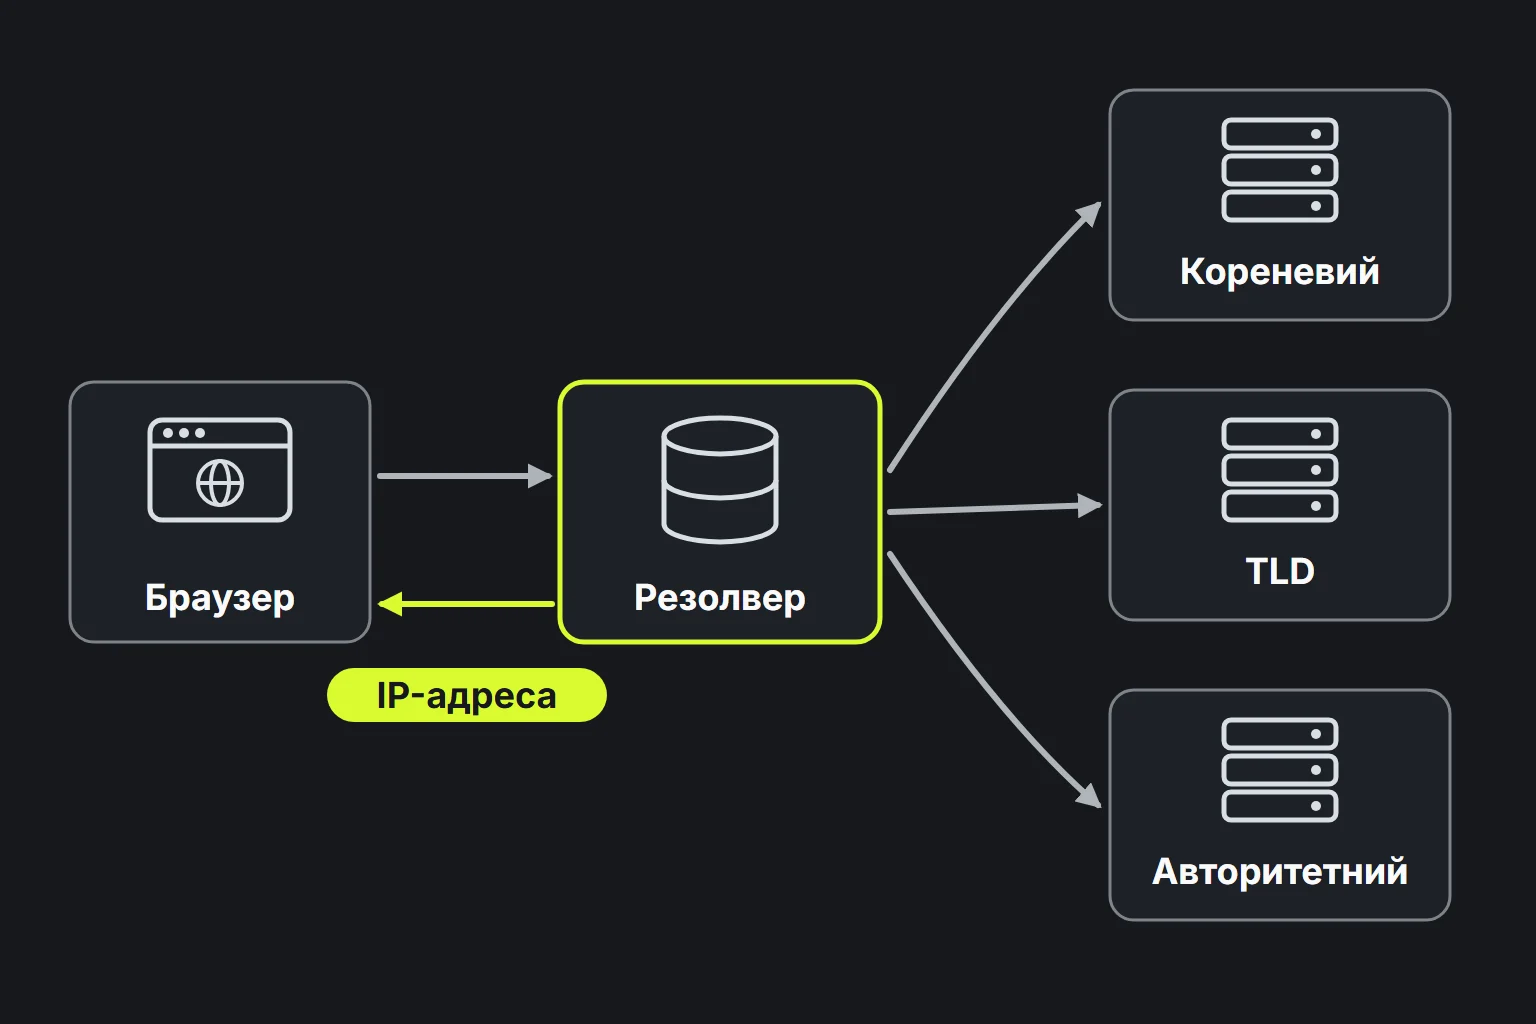
DNS пошук перевіряє записи, опубліковані для доменного імені або хоста. Система доменних імен, скорочено DNS, пов'язує зрозумілі людині назви, як-от www.example.com, з адресами та конфігураційними даними, які використовують браузери, поштові сервери й інші інтернет-сервіси.
Кожен тип запису відповідає на своє запитання. Запис A містить адресу IPv4, а AAAA містить адресу IPv6. CNAME спрямовує одне ім'я хоста на інше. Записи MX визначають маршрути електронної пошти, NS указують авторитетні сервери імен, TXT публікують текстові політики або значення для перевірки, а SOA містить адміністративні дані та часові параметри DNS-зони.
Пошук виконується на сервері для вказаного хоста. Значення з поля Host передається на сервер через HTTPS і не зберігається. Результат містить лише повернуті записи A, AAAA, CNAME, MX, NS, TXT, SOA й CAA та їхні поля. Інструмент не перевіряє, чи відповідає вебсайт, чи приймає поштовий сервер повідомлення та чи дійсний сертифікат TLS.
Як виконати DNS пошук?
Введи ім'я хоста, яке потрібно перевірити, у поле Хост і запусти пошук.
- Укажи точне ім'я хоста, з яким виникла проблема, наприклад www.example.com або mail.example.com. Записи піддомену можуть відрізнятися від записів основного домену.
- Краще вводь лише ім'я хоста, а не повну адресу сторінки зі шляхом, рядком запиту чи фрагментом.
- Порівняй повернуті адреси, цільові значення й сервери імен із даними, які надав твій постачальник хостингу, електронної пошти або DNS.
- Перш ніж вважати застарілий результат помилкою конфігурації, перевір TTL. У кеші резолвера ще може зберігатися попереднє значення.
DNS-імена не залежать від регістру, тому WWW.EXAMPLE.COM і www.example.com позначають те саме ім'я. Звичайне ім'я хоста не може містити пробілів. Інтернаціоналізовані доменні імена з літерами з діакритичними знаками або символами не з латиниці використовують у DNS ASCII-мітки A-label. Закодована частина A-label використовує Punycode, а форма Unicode називається U-label. Якщо версія Unicode не визначається як очікується, введи форму A-label.
Кожна мітка DNS може містити не більше ніж 63 октети, а повні доменні імена також мають протокольне обмеження довжини. Тому дуже довге введене значення може бути недійсним, навіть якщо кожен окремий символ здається допустимим. У багатьох позиціях імені хоста можна використовувати цифри та дефіси, але за звичайними правилами мітка не може починатися або закінчуватися дефісом.
Як читати результат DNS пошуку?
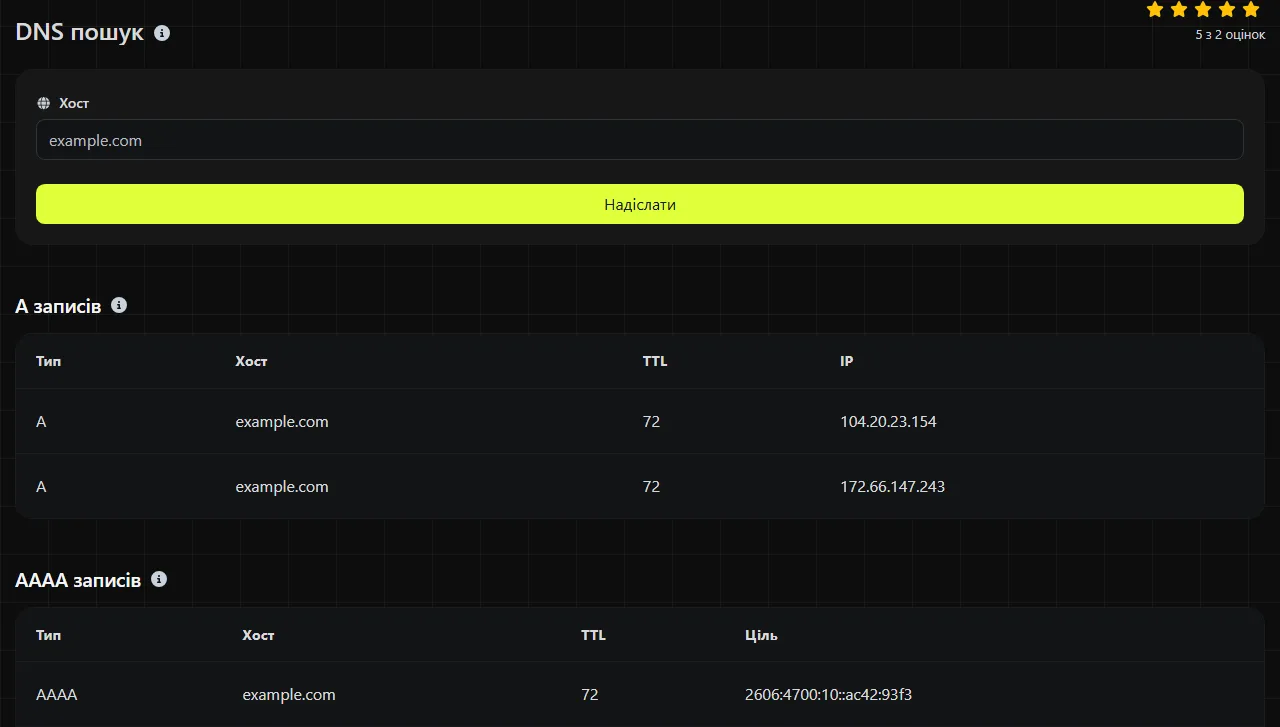
Тлумач кожне поле з огляду на тип запису, адже деякі поля стосуються лише MX, SOA, TXT або інших конкретних записів.
- Хост указує ім'я, до якого належить повернутий запис.
- TTL означає час життя запису в секундах. Він визначає, як довго DNS-резолвери можуть зберігати цей запис у кеші.
- Ціль містить адресу або місце призначення для записів, що повертають цільове значення.
- IPv6 містить адресу, повернуту записом AAAA.
- Пріоритет використовується в записах MX. Менше число має вищий пріоритет.
- Entries містить окремі текстові рядки із запису, зазвичай коли текст поділено на кілька частин.
- MNAME указує основний сервер імен, зазначений у записі SOA.
- RNAME містить контактну адресу SOA в нотації DNS, де перша неекранована крапка позначає звичайний символ @.
- Серійний номер означає номер версії зони. Авторитетні сервери використовують його, щоб розпізнавати оновлені дані зони.
- Оновити визначає, як часто вторинні сервери імен мають перевіряти наявність новішої версії зони.
- Повторити визначає, коли вторинний сервер має повторити спробу після невдалого оновлення.
- Закінчення визначає, як довго вторинний сервер може використовувати дані зони, якщо не вдається зв'язатися з основним сервером.
- Мін. TTL означає поле MINIMUM запису SOA. Це не загальний мінімальний TTL. Разом із TTL запису SOA це значення бере участь у визначенні TTL для кешування негативних відповідей, наприклад відповіді про те, що ім'я не існує.
- Прапорці, Тег і Value є структурованими полями, які за наявності використовують записи політик, зокрема CAA.
- Сервер імен указує сервер, зазначений у записі NS.
DNS пошук показує поля відповідно до типу запису, тому деякі з них можуть бути порожніми або відсутніми. Наприклад, запис A не має пріоритету MX, а запису MX не потрібне поле IPv6.
Типові сценарії діагностики DNS
DNS пошук корисний, коли ознаки проблеми вказують на помилку в іменуванні або маршрутизації. Імена хостів і значення записів у наведених нижче сценаріях умовні та не є актуальними даними DNS.
Вебсайт не відкривається через DNS. Знайди www.example.com і переглянь дані A, AAAA та CNAME. Імовірний результат може містити цільове значення CNAME hosting.example.net або цільове значення A у крапковому десятковому форматі IPv4. Якщо повернуте цільове значення належить старому хостинговому сервісу, онови відповідний запис у постачальника авторитетного DNS.
Електронні листи не надходять. Перевір основний домен і переглянь його записи MX. Умовний результат може містити пріоритет 10 із цільовим значенням mail.example.com і пріоритет 20 із резервним поштовим хостом. Переконайся, що цільові значення відповідають налаштуванням поштового провайдера. Пошук не покаже, чи існує поштова скринька, чи відхилив сервер-одержувач повідомлення та чи потрапило воно до папки зі спамом.
Після зміни хостингу з'явилося попередження про сертифікат. Перевір записи A, AAAA та CNAME для точного імені хоста, указаного в браузері. Якщо DNS досі спрямовує частину відвідувачів на попередній сервер, вони можуть отримувати сертифікат цього сервера. DNS пошук не перевіряє сам сертифікат, тому після підтвердження, що хост спрямовано на потрібний сервіс, скористайся засобом перевірки сертифікатів.
Чому зміни DNS досі не видно?
Навіть правильна зміна DNS може з'явитися не відразу, оскільки рекурсивні резолвери здатні зберігати попередню відповідь до завершення її TTL. Таку затримку часто називають поширенням DNS, хоча зазвичай ідеться не про фізичне переміщення записів інтернетом, а про те, що термін дії кешів завершується в різний час.
TTL нового запису не обов'язково показує, як довго старий запис залишатиметься в кеші. Резолвер міг зберегти попереднє значення з його попереднім TTL. Невдалі запити також можуть кешуватися, тому щойно створене ім'я хоста певний час може й далі виглядати відсутнім.
Перевір записи NS, щоб переконатися, що домен використовує саме ті сервери імен, на яких було внесено зміни. Якщо сервери імен указано неправильно, очікування не розв'яже проблему. Для детальнішого порівняння можна скористатися інструментами командного рядка, як-от dig або nslookup, і надіслати запит безпосередньо вибраному рекурсивному чи авторитетному серверу.
Поширені запитання
Чи можна ввести IP-адресу замість імені хоста?
Прямий DNS пошук призначений для пошуку записів, пов'язаних з іменем хоста. Щоб знайти ім'я хоста, опубліковане для IP-адреси, скористайся інструментом Зворотний пошук IP, який перевіряє дані зворотного DNS. Враховуй, що багато IP-адрес не мають корисного зворотного запису, а одне зворотне ім'я не перелічує всі вебсайти, розміщені за цією адресою.
Чому CNAME може конфліктувати з іншими записами?
CNAME робить одне DNS-ім'я псевдонімом іншого й зазвичай не може співіснувати під тим самим іменем з іншими звичайними даними записів. Саме тому для вершини зони, наприклад example.com, зазвичай використовують записи A або AAAA, а не звичайний CNAME. Деякі постачальники DNS реалізують власне згладжування або записи-псевдоніми, але це специфічні функції постачальника, а не стандартна поведінка CNAME.
Чи покаже публічний DNS записи внутрішньої мережі компанії?
Зазвичай ні. Організації можуть використовувати DNS із розділеним представленням, коли внутрішні користувачі отримують інші відповіді, ніж доступні публічно. Оскільки цей пошук виконується на сервері, його результат відображає DNS, видимий із цього сервера, а не записи, доступні лише через офісну мережу або VPN.
Чи перевіряє цей пошук DNSSEC?
Ні, серед перелічених полів результату немає статусу перевірки DNSSEC. Домен може повертати звичайні DNS-записи, навіть якщо в його ланцюжку DNSSEC є помилка підпису або делегування. Для діагностики такого збою скористайся спеціалізованим валідатором DNSSEC або запитом із командного рядка, який запитує дані DNSSEC.
Подібні інструменти
Використовуйте інструмент зворотного пошуку IP, щоб швидко та легко знайти домен або хост, пов'язаний з будь-якою IP-адресою.
Інструмент перевірки IP-адреси від Digily Link надає детальну інформацію про будь-яку IP-адресу. Скористайтеся цим безкоштовним онлайн-сервісом, щоб отримати всебічні дані про IP.
Використовуйте наш інструмент перевірки SSL, щоб отримати детальну інформацію про будь-який SSL-сертифікат і забезпечити безпеку вашого вебсайту.
Популярні інструменти
Створіть свій власний підпис і легко завантажте його за допомогою нашого інструменту генератора підписів для персоналізованих електронних підписів.
Розрахуйте розмір будь-якого тексту в байтах (B), кілобайтах (KB) або мегабайтах (MB) за допомогою нашого інструменту для обчислення розміру тексту.
Використовуйте інструмент зворотного пошуку IP, щоб швидко та легко знайти домен або хост, пов'язаний з будь-якою IP-адресою.
Використовуйте наш інструмент ping, щоб швидко та ефективно перевірити статус і час відгуку будь-якого вебсайту, сервера або порту.
Інструмент перевірки IP-адреси від Digily Link надає детальну інформацію про будь-яку IP-адресу. Скористайтеся цим безкоштовним онлайн-сервісом, щоб отримати всебічні дані про IP.
Створіть своє безкоштовне посилання на WhatsApp миттєво за допомогою нашого генератора посилань WhatsApp. Додайте власне повідомлення та починайте чати в один клік. Без входу в систему або кодування.