DNS-opslag
DNS-opslag er et gratis værktøj, der finder A-, AAAA-, CNAME-, MX-, NS-, TXT-, SOA- og CAA-poster for en vært og viser deres DNS-værdier.
Hvad kontrollerer et DNS-opslag?
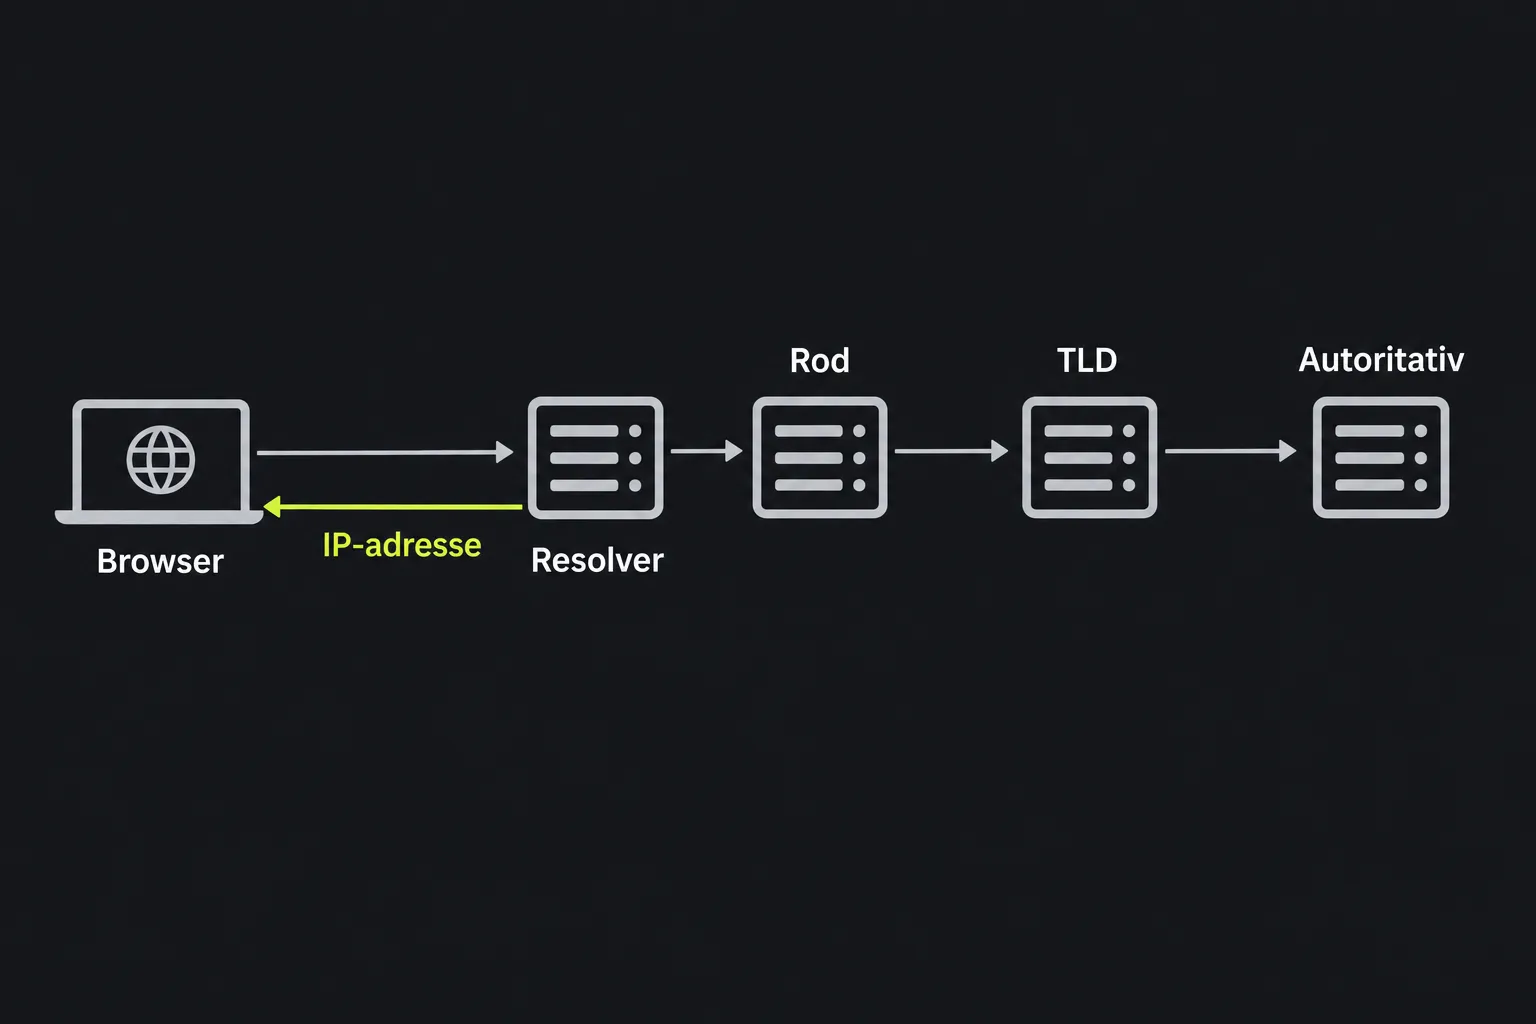
Et DNS-opslag kontrollerer de poster, der er offentliggjort for et domænenavn eller en vært. Domain Name System, som normalt forkortes DNS, forbinder læsbare navne som www.example.com med adresser og konfigurationsdata, der bruges af browsere, mailservere og andre internettjenester.
De forskellige posttyper besvarer forskellige spørgsmål. En A-post indeholder en IPv4-adresse, mens en AAAA-post indeholder en IPv6-adresse. En CNAME peger fra ét værtsnavn til et andet. MX-poster dirigerer e-mail, NS-poster identificerer autoritative navneservere, TXT-poster offentliggør tekstbaserede politikker eller bekræftelsesværdier, og SOA-posten indeholder administrative oplysninger og tidsindstillinger for DNS-zonen.
Opslaget udføres på serveren med den angivne vært. Dit input i feltet Host sendes til serveren via HTTPS og gemmes ikke. Resultatet beskriver kun de returnerede A-, AAAA-, CNAME-, MX-, NS-, TXT-, SOA- og CAA-poster og deres felter. Det tester ikke, om et websted svarer, om en mailserver modtager beskeder, eller om et TLS-certifikat er gyldigt.
Hvordan laver jeg et DNS-opslag?
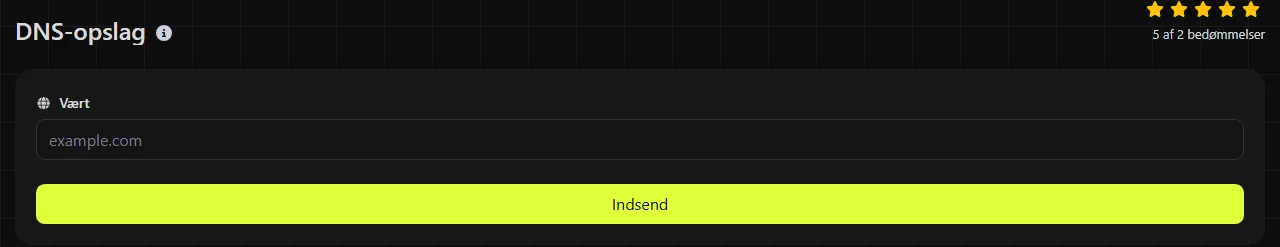
Indtast det værtsnavn, du vil undersøge, i feltet Host, og start opslaget.
- Brug det præcise værtsnavn, som problemet vedrører, for eksempel www.example.com eller mail.example.com. Poster for et underdomæne kan være anderledes end posterne for hoveddomænet.
- Brug helst et rent værtsnavn frem for en fuld sideadresse med en sti, en forespørgselsstreng eller et fragment.
- Sammenlign de returnerede adresser, destinationer og navneservere med værdierne fra din hosting-, mail- eller DNS-udbyder.
- Kontrollér TTL, før du konkluderer, at et ældre resultat skyldes en konfigurationsfejl. En resolver kan stadig have en tidligere værdi i cachen.
DNS-navne skelner ikke mellem store og små bogstaver, så WWW.EXAMPLE.COM og www.example.com henviser til det samme navn. Mellemrum er ikke gyldige i et almindeligt værtsnavn. Internationaliserede domænenavne med bogstaver med accent eller tegn fra andre skriftsystemer bruger ASCII A-labels i DNS. Den kodede del af en A-label bruger Punycode, mens Unicode-formen er en U-label. Brug derfor A-label-formen, hvis Unicode-versionen ikke slås op som forventet.
Hver DNS-label er begrænset til 63 oktetter, og komplette domænenavne har også en protokolbestemt længdegrænse. Meget lange input kan derfor være ugyldige, selv om de enkelte tegn ser acceptable ud. Tal og bindestreger er tilladt mange steder i værtsnavne, men efter de almindelige regler for værtsnavne må en label ikke begynde eller slutte med en bindestreg.
Hvordan læser jeg resultatet af DNS-opslaget?
Læs hvert felt i sammenhæng med posttypen, da flere felter kun gælder for MX-, SOA-, TXT- eller andre bestemte posttyper.
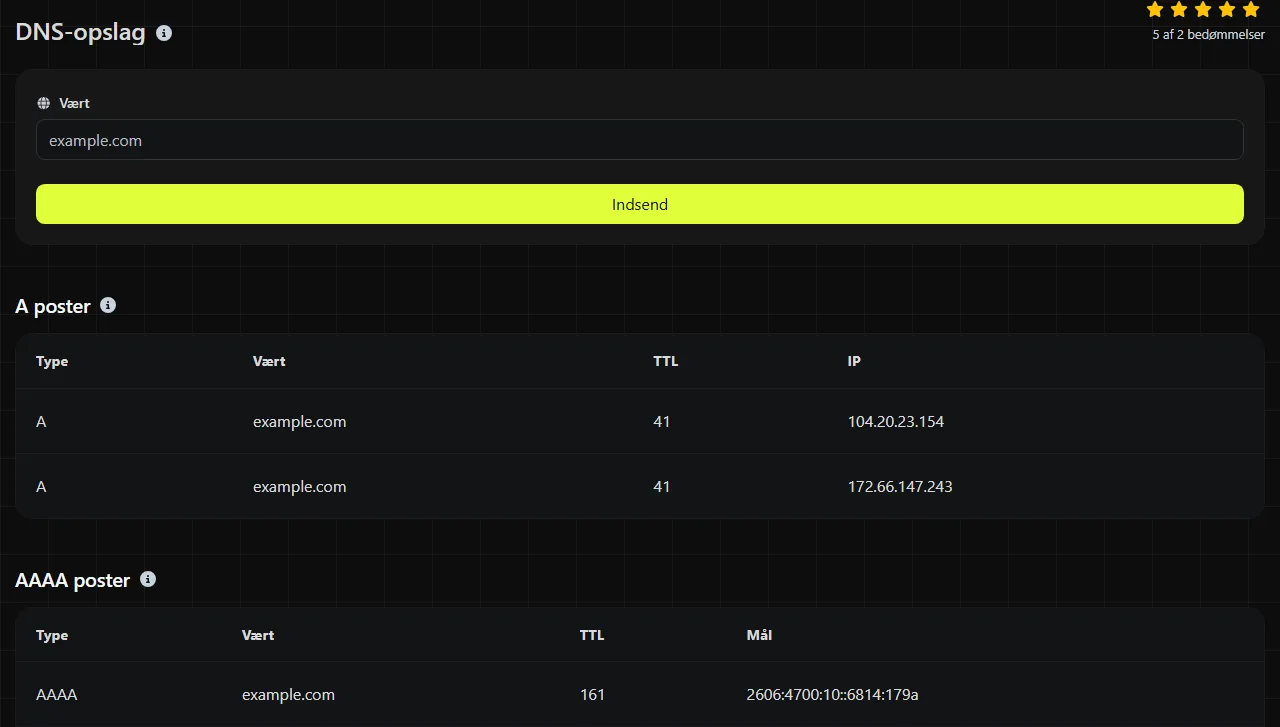
- Host angiver det navn, som den returnerede post tilhører.
- TTL er levetiden i sekunder. Den fortæller DNS-resolvere, hvor længe de må gemme posten i cachen.
- Mål indeholder destinationen eller adressen for poster, der returnerer en destination.
- IPv6 indeholder den adresse, som en AAAA-post returnerer.
- Prioritet bruges af MX-poster. Et lavere tal har højere prioritet end et højere tal.
- Entries indeholder de enkelte tekststrenge fra en post, typisk når tekst er opdelt i separate dele.
- MNAME er den primære navneserver, der er angivet i en SOA-post.
- RNAME er SOA-kontaktadressen skrevet med DNS-notation, hvor det første punktum, der ikke er escape-tegn foran, repræsenterer det sædvanlige snabel-a.
- Serienummer er zonens versionsnummer. Autoritative servere bruger det til at registrere opdaterede zonedata.
- Opdater fortæller sekundære navneservere, hvor ofte de skal kontrollere, om der findes en nyere version af zonen.
- Prøv igen fortæller en sekundær server, hvornår den skal prøve igen efter en mislykket opdatering.
- Udløbe angiver, hvor længe en sekundær server må fortsætte med at bruge zonedata, når den ikke kan kontakte den primære server.
- Min. TTL er SOA-feltet MINIMUM. Det er ikke en generel minimumsværdi for TTL. Sammen med SOA-postens TTL er feltet med til at bestemme TTL for cachelagring af negative svar, for eksempel et navn, der ikke findes.
- Flags, Mærke og Værdi er strukturerede felter, der bruges af politikposter som CAA, når de findes.
- Navneserver angiver en server, der er navngivet i en NS-post.
DNS-opslag viser felter ud fra posttypen, så tomme eller manglende felter er forventelige. En A-post har for eksempel ingen MX-prioritet, og en MX-post behøver ikke et IPv6-felt.
Praktiske scenarier til fejlfinding af DNS
Et DNS-opslag er nyttigt, når symptomerne peger på et problem med navngivning eller dirigering. Værtsnavnene og postværdierne i eksemplerne nedenfor er tænkte og ikke aktive DNS-data.
Et websted kan ikke slås op. Slå www.example.com op, og undersøg dets A-, AAAA- og CNAME-data. Et sandsynligt resultat kunne vise CNAME-destinationen hosting.example.net eller en A-destination skrevet som en IPv4-adresse med punktummer. Hvis den returnerede destination tilhører en tidligere hostingtjeneste, skal du opdatere den relevante post hos den autoritative DNS-udbyder.
E-mail kommer ikke frem. Slå hoveddomænet op, og undersøg dets MX-poster. Et tænkt resultat kunne indeholde prioritet 10 med destinationen mail.example.com og prioritet 20 med en alternativ mailvært. Kontrollér, at destinationerne stemmer overens med mailudbyderens indstillinger. Opslaget kan ikke vise, om en postkasse findes, om den modtagende server afviste en besked, eller om beskeden endte i en spammappe.
Der vises en certifikatadvarsel efter et skift af hosting. Kontrollér A-, AAAA- og CNAME-posterne for præcis det værtsnavn, der vises i browseren. Hvis DNS stadig sender nogle besøgende til den tidligere server, kan de få vist den pågældende servers certifikat. DNS-opslag undersøger ikke selve certifikatet, så brug en certifikatkontrol, når du har bekræftet, at værten peger på den ønskede tjeneste.
Hvorfor kan jeg ikke se min DNS-ændring endnu?
En korrekt DNS-ændring bliver muligvis ikke synlig med det samme, fordi rekursive resolvere kan beholde det tidligere svar, indtil dets TTL udløber. Forsinkelsen kaldes ofte DNS-udbredelse, selv om den normalt skyldes, at caches udløber på forskellige tidspunkter, og ikke at poster fysisk bevæger sig gennem internettet.
Den TTL, der vises for en ny post, fortæller ikke nødvendigvis, hvor længe den gamle post forbliver i cachen. Resolveren kan have gemt den tidligere værdi med dens tidligere TTL. Mislykkede opslag kan også cachelagres, så et nyoprettet værtsnavn kan fortsætte med at se ud til at mangle i et stykke tid.
Kontrollér NS-posterne for at bekræfte, at domænet bruger de navneservere, hvor du foretog ændringen. Hvis navneserverne er forkerte, løser ventetid ikke problemet. Hvis du vil foretage en mere detaljeret sammenligning, kan kommandolinjeværktøjer som dig eller nslookup forespørge en bestemt rekursiv eller autoritativ server direkte.
Ofte stillede spørgsmål
Kan jeg indtaste en IP-adresse i stedet for et værtsnavn?
Et fremadrettet DNS-opslag bruges til at finde poster, der er knyttet til et værtsnavn. Brug Reverse IP-opslag til at finde et værtsnavn, som er offentliggjort for en IP-adresse. Værktøjet kontrollerer reverse DNS-data. Vær opmærksom på, at mange IP-adresser ikke har en brugbar reverse-post, og at ét reverse-navn ikke viser alle de websteder, der ligger på adressen.
Hvorfor kan en CNAME give konflikt med andre poster?
En CNAME gør ét DNS-navn til et alias for et andet og kan som hovedregel ikke eksistere på samme navn som andre almindelige postdata. Derfor bruger zoneapex, for eksempel example.com, normalt A- eller AAAA-poster i stedet for en traditionel CNAME. Nogle DNS-udbydere tilbyder deres egne løsninger til flattening eller aliasposter, men de er udbyderspecifikke funktioner og ikke en del af CNAME-standarden.
Kan offentlig DNS vise poster fra en virksomheds interne netværk?
Som regel ikke. Organisationer kan bruge split-horizon DNS, hvor interne brugere får andre svar end dem, der er offentligt tilgængelige. Da opslaget udføres på serveren, afspejler resultatet den DNS, som er synlig fra denne server, og ikke poster, der kun er tilgængelige via dit kontornetværk eller din VPN.
Validerer dette opslag DNSSEC?
Nej, de viste resultatfelter indeholder ingen status for DNSSEC-validering. Et domæne kan returnere almindelige DNS-poster, selv om dets DNSSEC-kæde har en fejl i signeringen eller delegeringen. Brug en særlig DNSSEC-validator eller en kommandolinjeforespørgsel, der anmoder om DNSSEC-data, når du undersøger denne type fejl.
Lignende værktøjer
Brug værktøjet til reverse IP-opslag for hurtigt og nemt at finde det domæne eller den vært, der er knyttet til en IP-adresse.
Digily Links IP-opslagsværktøj giver detaljerede oplysninger om enhver IP-adresse. Brug denne gratis online tjeneste til at få omfattende IP-data.
Brug vores SSL-opslagsværktøj til at hente omfattende oplysninger om ethvert SSL-certifikat og sikre din hjemmesides sikkerhed.
Populære værktøjer
Opret din egen tilpassede signatur og download den nemt med vores signaturgeneratorværktøj til personlige e-signaturer.
Beregn størrelsen af enhver tekst i Bytes (B), Kilobytes (KB) eller Megabytes (MB) ved hjælp af vores tekststørrelsesberegner.
Brug værktøjet til reverse IP-opslag for hurtigt og nemt at finde det domæne eller den vært, der er knyttet til en IP-adresse.
Brug vores ping-værktøj til hurtigt og effektivt at tjekke status og svartid for enhver hjemmeside, server eller port.
Digily Links IP-opslagsværktøj giver detaljerede oplysninger om enhver IP-adresse. Brug denne gratis online tjeneste til at få omfattende IP-data.
Generer dit gratis WhatsApp-link øjeblikkeligt med vores WhatsApp Link Generator. Tilføj en tilpasset besked og start chats med ét klik. Ingen login eller kodning krævet.