Consulta de DNS
A Consulta de DNS é uma ferramenta gratuita que localiza registros A, AAAA, CNAME, MX, NS, TXT, SOA e CAA de um host e exibe os respectivos valores de DNS.
O que uma consulta de DNS verifica?
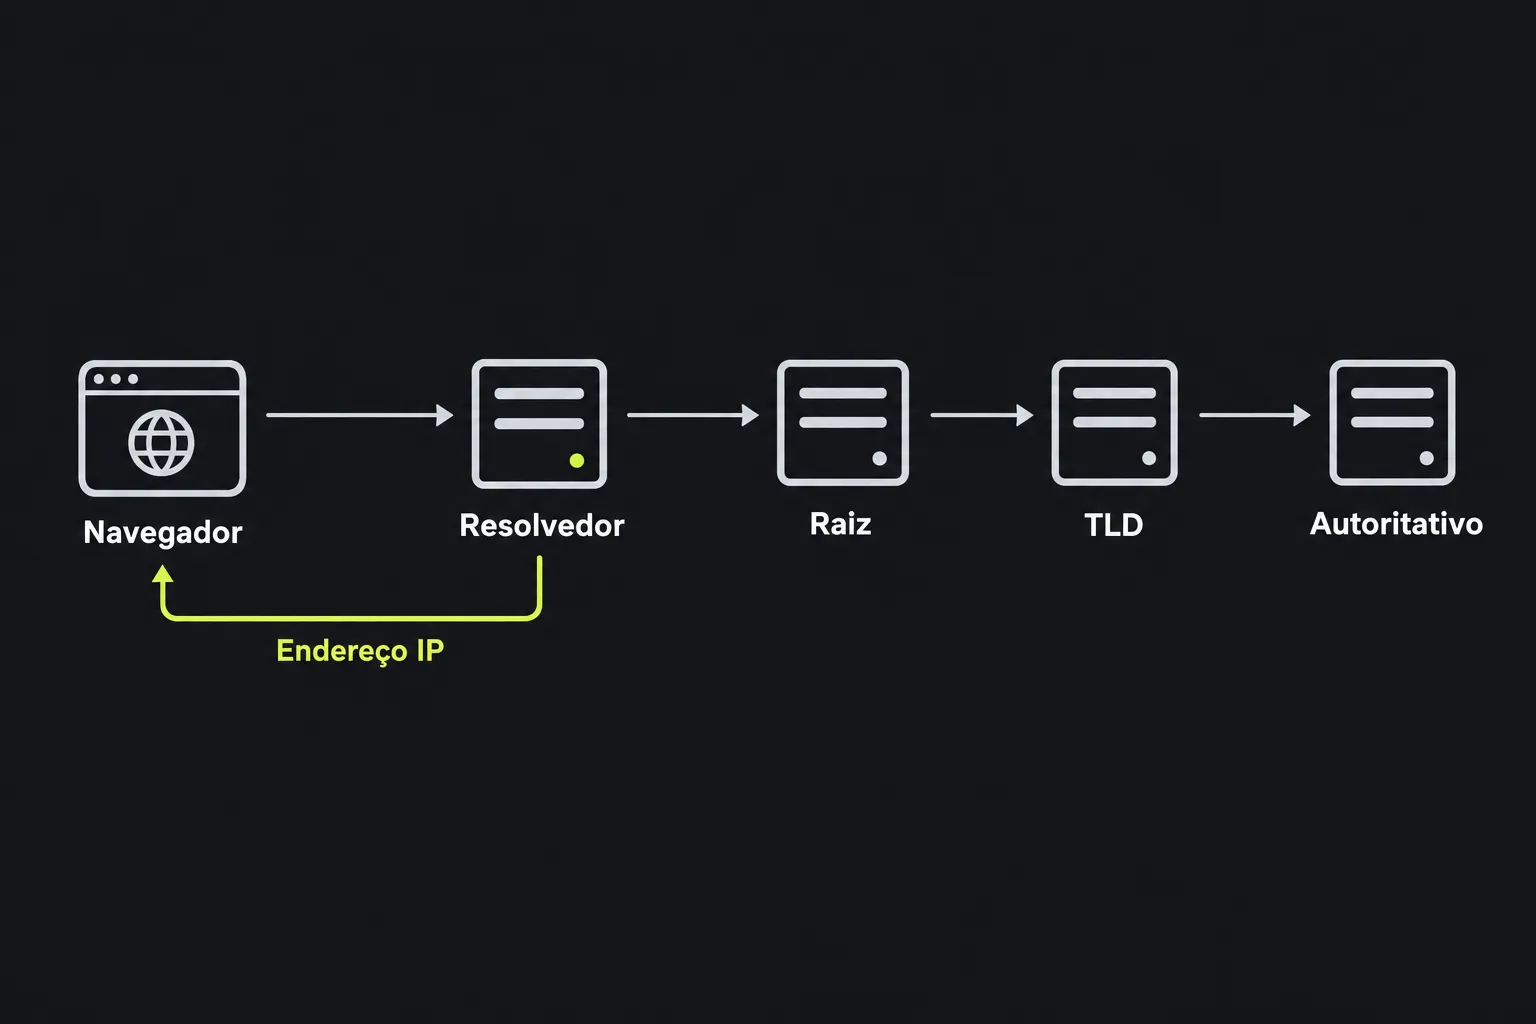
Uma consulta de DNS verifica os registros publicados para um nome de domínio ou host. O Sistema de Nomes de Domínio, geralmente chamado de DNS, associa nomes legíveis, como www.example.com, a endereços e dados de configuração usados por navegadores, servidores de e-mail e outros serviços da internet.
Cada tipo de registro responde a uma necessidade diferente. Um registro A contém um endereço IPv4, enquanto um registro AAAA contém um endereço IPv6. Um CNAME aponta um nome de host para outro. Registros MX direcionam e-mails, registros NS identificam servidores de nomes autoritativos, registros TXT publicam políticas em texto ou valores de verificação, e o registro SOA contém informações administrativas e de temporização da zona DNS.
A consulta é executada no servidor com o host informado. O conteúdo do campo Host é enviado ao servidor por HTTPS e não é armazenado. O resultado apresenta somente os registros A, AAAA, CNAME, MX, NS, TXT, SOA e CAA retornados e seus respectivos campos. Ele não testa se um site responde, se um servidor de e-mail aceita mensagens nem se um certificado TLS é válido.
Como fazer uma consulta de DNS?
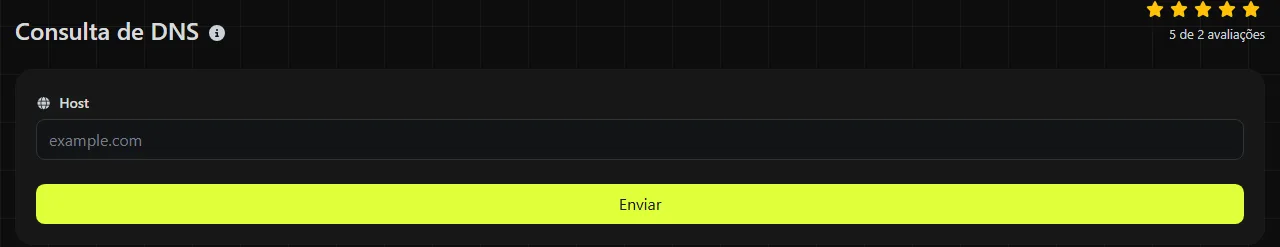
Digite o nome de host que deseja investigar no campo Host e execute a consulta.
- Use exatamente o nome de host afetado pelo problema, como www.example.com ou mail.example.com. Os registros de um subdomínio podem ser diferentes dos registros do domínio principal.
- Prefira informar apenas o nome de host, e não o endereço completo de uma página com caminho, string de consulta ou fragmento.
- Compare os endereços, destinos e servidores de nomes retornados com os valores fornecidos pelo seu provedor de hospedagem, e-mail ou DNS.
- Verifique o TTL antes de concluir que um resultado antigo é um erro de configuração. Um resolvedor ainda pode ter o valor anterior em cache.
Os nomes DNS não diferenciam maiúsculas de minúsculas. Portanto, WWW.EXAMPLE.COM e www.example.com se referem ao mesmo nome. Espaços não são válidos em um nome de host comum. Nomes de domínio internacionalizados que contêm caracteres acentuados ou não latinos usam A-labels ASCII no DNS. A parte codificada de um A-label usa Punycode, enquanto a forma Unicode é uma U-label. Por isso, use a forma A-label se a versão Unicode não for resolvida como esperado.
Cada rótulo DNS é limitado a 63 octetos, e nomes de domínio completos também estão sujeitos a um limite de comprimento definido pelo protocolo. Assim, uma entrada muito longa pode ser inválida mesmo que cada caractere pareça aceitável. Números e hifens são permitidos em várias posições de um nome de host, mas, pelas regras usuais, um rótulo não pode começar nem terminar com hífen.
Como interpretar o resultado da consulta de DNS?
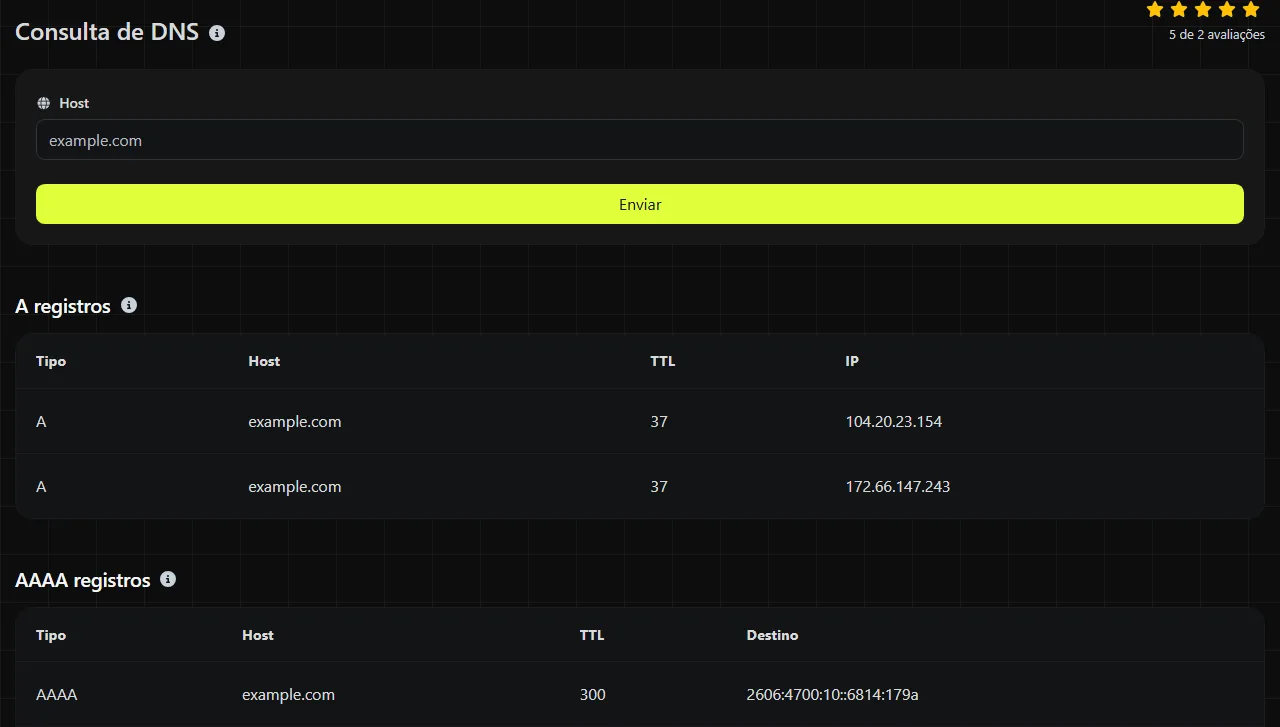
Interprete cada campo de acordo com o tipo de registro, pois vários deles se aplicam somente a registros MX, SOA, TXT ou a outros tipos específicos.
- Host identifica o nome ao qual pertence o registro retornado.
- TTL é o tempo de vida, em segundos. Ele informa aos resolvedores DNS por quanto tempo o registro pode permanecer em cache.
- Destino contém o destino ou endereço associado aos registros que retornam um alvo.
- IPv6 contém o endereço retornado por um registro AAAA.
- Prioridade é usado pelos registros MX. Um número menor tem preferência sobre um número maior.
- Entradas contém as strings de texto individuais fornecidas por um registro, geralmente quando o texto está dividido em partes separadas.
- MNAME é o servidor de nomes primário indicado em um registro SOA.
- RNAME é o endereço de contato do SOA na notação DNS, em que o primeiro ponto sem escape representa o sinal de arroba convencional.
- Serial é o número da versão da zona. Os servidores autoritativos o usam para identificar dados de zona atualizados.
- Atualizar informa aos servidores de nomes secundários com que frequência devem verificar se existe uma versão mais recente da zona.
- Tentar novamente informa a um servidor secundário quando tentar novamente depois de uma atualização malsucedida.
- Expiração define por quanto tempo um servidor secundário pode continuar usando os dados da zona quando não consegue entrar em contato com o servidor primário.
- TTL mín. é o campo MINIMUM do SOA. Ele não representa um TTL mínimo geral. Em conjunto com o TTL do registro SOA, participa da definição do TTL usado para armazenar em cache respostas negativas, como a indicação de que um nome não existe.
- Flags, Tag e Valor são campos estruturados usados por registros de política, como CAA, quando presentes.
- Servidor de nomes identifica um servidor indicado por um registro NS.
A Consulta de DNS exibe os campos de acordo com o tipo de registro. Por isso, é normal encontrar campos vazios ou ausentes. Um registro A, por exemplo, não tem prioridade de MX, e um registro MX não precisa de um campo IPv6.
Cenários práticos de diagnóstico de DNS
Uma consulta de DNS é útil quando o sintoma indica um problema de nomenclatura ou roteamento. Os nomes de host e valores de registro nos cenários abaixo são hipotéticos, e não dados de DNS ativos.
Um site não é resolvido. Consulte www.example.com e examine os dados A, AAAA e CNAME. Um resultado plausível pode mostrar um destino CNAME igual a hosting.example.net ou um destino A no formato decimal pontuado do IPv4. Se o destino retornado pertencer a um serviço de hospedagem antigo, atualize o registro correspondente no provedor de DNS autoritativo.
Os e-mails não chegam. Consulte o domínio principal e examine seus registros MX. Um resultado hipotético pode apresentar prioridade 10 com o destino mail.example.com e prioridade 20 com um host de e-mail de backup. Confirme se os destinos correspondem às configurações do provedor de e-mail. A consulta não mostra se uma caixa postal existe, se o servidor de destino rejeitou uma mensagem ou se ela foi parar na pasta de spam.
Um aviso de certificado aparece após a troca de hospedagem. Verifique os registros A, AAAA e CNAME do nome de host exato exibido no navegador. Se o DNS ainda direcionar alguns visitantes ao servidor anterior, eles poderão receber o certificado desse servidor. A Consulta de DNS não examina o certificado. Depois de confirmar que o host aponta para o serviço pretendido, use uma ferramenta de verificação de certificados.
Por que minha alteração de DNS ainda não aparece?
Mesmo uma alteração de DNS correta pode não aparecer imediatamente, pois resolvedores recursivos podem manter a resposta anterior até que o TTL expire. Esse atraso costuma ser chamado de propagação de DNS, embora normalmente seja resultado de caches que expiram em momentos diferentes, e não de registros percorrendo fisicamente a internet.
O TTL exibido em um novo registro não indica necessariamente por quanto tempo o registro antigo continuará em cache. O resolvedor pode ter armazenado o valor anterior usando o TTL que estava definido anteriormente. Consultas malsucedidas também podem ser armazenadas em cache. Por isso, um nome de host recém-criado pode continuar aparecendo como inexistente por algum tempo.
Verifique os registros NS para confirmar se o domínio usa os servidores de nomes nos quais você fez a alteração. Se os servidores de nomes estiverem incorretos, esperar não resolverá o problema. Para uma comparação mais detalhada, ferramentas de linha de comando como dig ou nslookup permitem consultar diretamente um servidor recursivo ou autoritativo específico.
Perguntas frequentes
Posso informar um endereço IP em vez de um nome de host?
Uma consulta direta de DNS serve para localizar registros associados a um nome de host. Para encontrar um nome de host publicado para um endereço IP, use a Pesquisa reversa de IP, que verifica dados de DNS reverso. Vale lembrar que muitos endereços IP não têm um registro reverso útil, e um único nome reverso não lista todos os sites hospedados naquele endereço.
Por que um CNAME pode entrar em conflito com outros registros?
Um CNAME transforma um nome DNS em alias de outro e, em geral, não pode coexistir nesse mesmo nome com dados de outros registros comuns. Por isso, o ápice da zona, como example.com, costuma usar registros A ou AAAA em vez de um CNAME convencional. Alguns provedores de DNS implementam recursos proprietários de flattening ou registros de alias, mas essas funcionalidades são específicas de cada provedor e não fazem parte do comportamento padrão de um CNAME.
O DNS público mostra registros da rede interna de uma empresa?
Geralmente, não. As organizações podem usar DNS split-horizon, no qual usuários internos recebem respostas diferentes das disponíveis publicamente. Como esta consulta é executada no servidor, o resultado reflete o DNS visível para esse servidor, e não registros acessíveis apenas pela rede do seu escritório ou por uma VPN.
Esta consulta valida DNSSEC?
Não. Os campos exibidos no resultado não incluem o status de validação DNSSEC. Um domínio pode retornar registros DNS comuns mesmo quando sua cadeia DNSSEC apresenta uma falha de assinatura ou delegação. Ao investigar esse tipo de problema, use um validador DNSSEC específico ou uma consulta por linha de comando que solicite dados DNSSEC.
Ferramentas semelhantes
Use a ferramenta de consulta reversa de IP para encontrar de forma rápida e fácil o domínio ou host associado a qualquer endereço IP.
A ferramenta de consulta de IP do Digily Link fornece informações detalhadas sobre qualquer endereço IP. Use este serviço online gratuito para obter dados completos de IP.
Use nossa ferramenta de consulta SSL para obter detalhes completos sobre qualquer certificado SSL e garantir a segurança do seu site.
Ferramentas populares
Gere facilmente sua própria assinatura personalizada e faça o download com facilidade.
Obtenha o tamanho de um texto em Bytes (B), Kilobytes (KB) ou Megabytes (MB).
Use a ferramenta de consulta reversa de IP para encontrar de forma rápida e fácil o domínio ou host associado a qualquer endereço IP.
Use nossa ferramenta de ping para verificar de forma rápida e eficiente o status e o tempo de resposta de qualquer site, servidor ou porta.
A ferramenta de consulta de IP do Digily Link fornece informações detalhadas sobre qualquer endereço IP. Use este serviço online gratuito para obter dados completos de IP.
Gere instantaneamente seu link gratuito do WhatsApp com nosso gerador de links. Adicione uma mensagem personalizada e inicie conversas com um clique, sem login nem programação.