Ricerca DNS
Utilizza il nostro strumento di ricerca DNS per trovare rapidamente i record DNS A, AAAA, CNAME, MX, NS, TXT, SOA di qualsiasi host e ottenere informazioni dettagliate.
Ricerca DNS è uno strumento gratuito che trova i record A, AAAA, CNAME, MX, NS, TXT, SOA e CAA di un host e ne mostra i valori DNS.
Che cosa verifica una ricerca DNS?
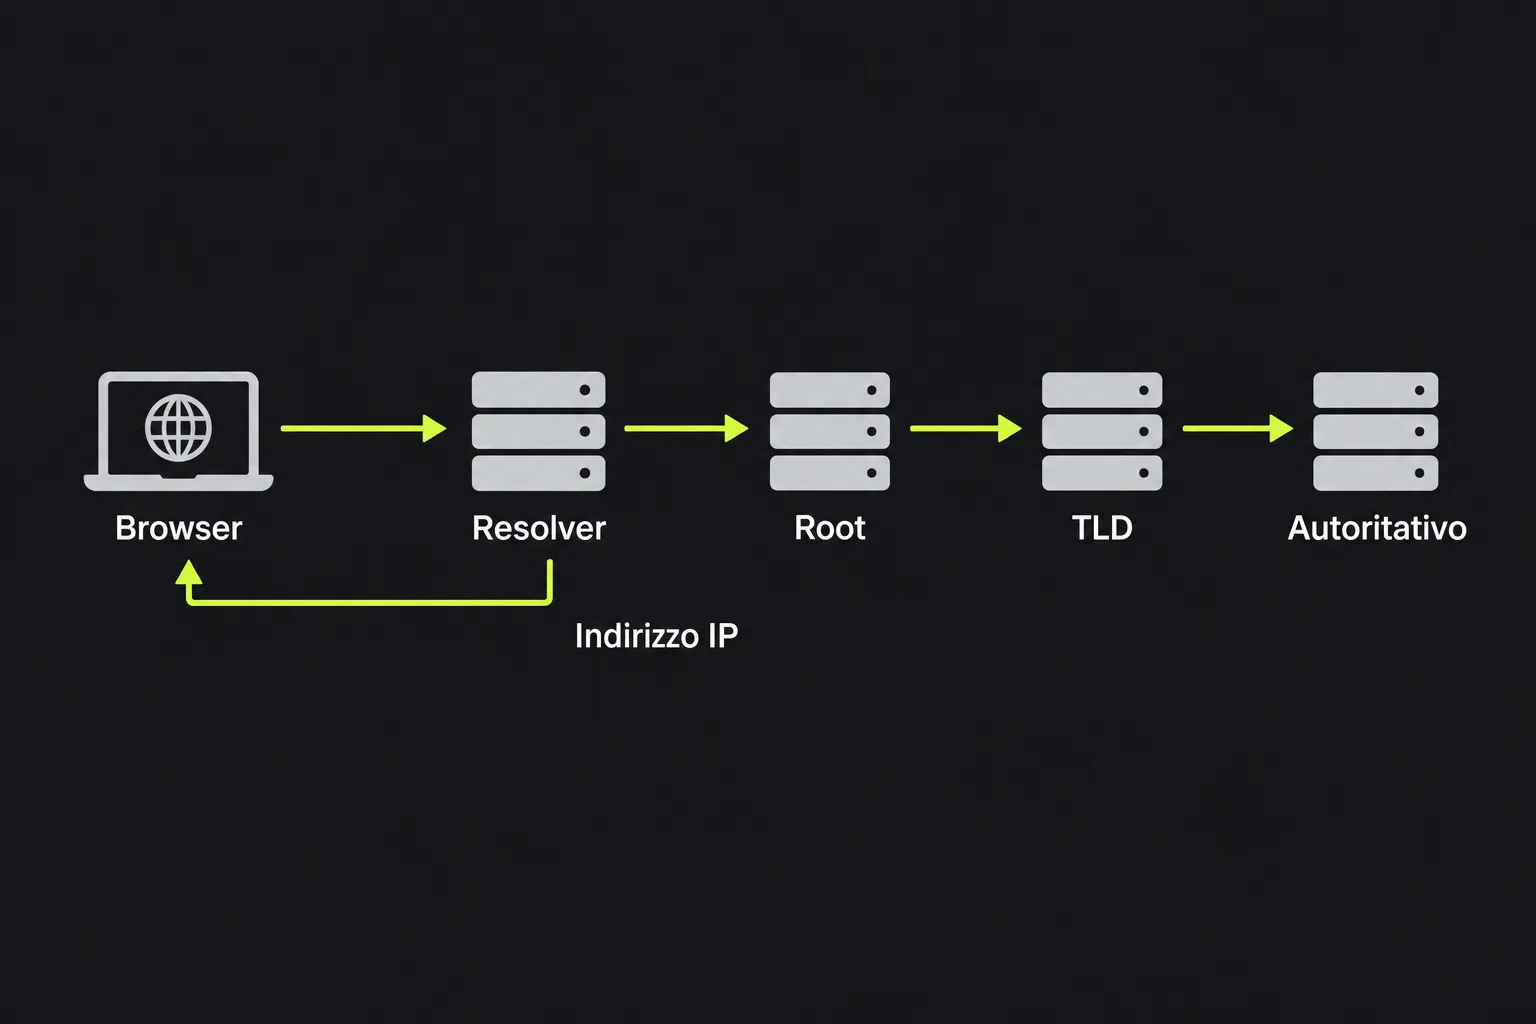
Una ricerca DNS controlla i record pubblicati per un nome di dominio o un host. Il Domain Name System, abbreviato comunemente in DNS, collega nomi leggibili come www.example.com agli indirizzi e ai dati di configurazione usati da browser, server di posta e altri servizi Internet.
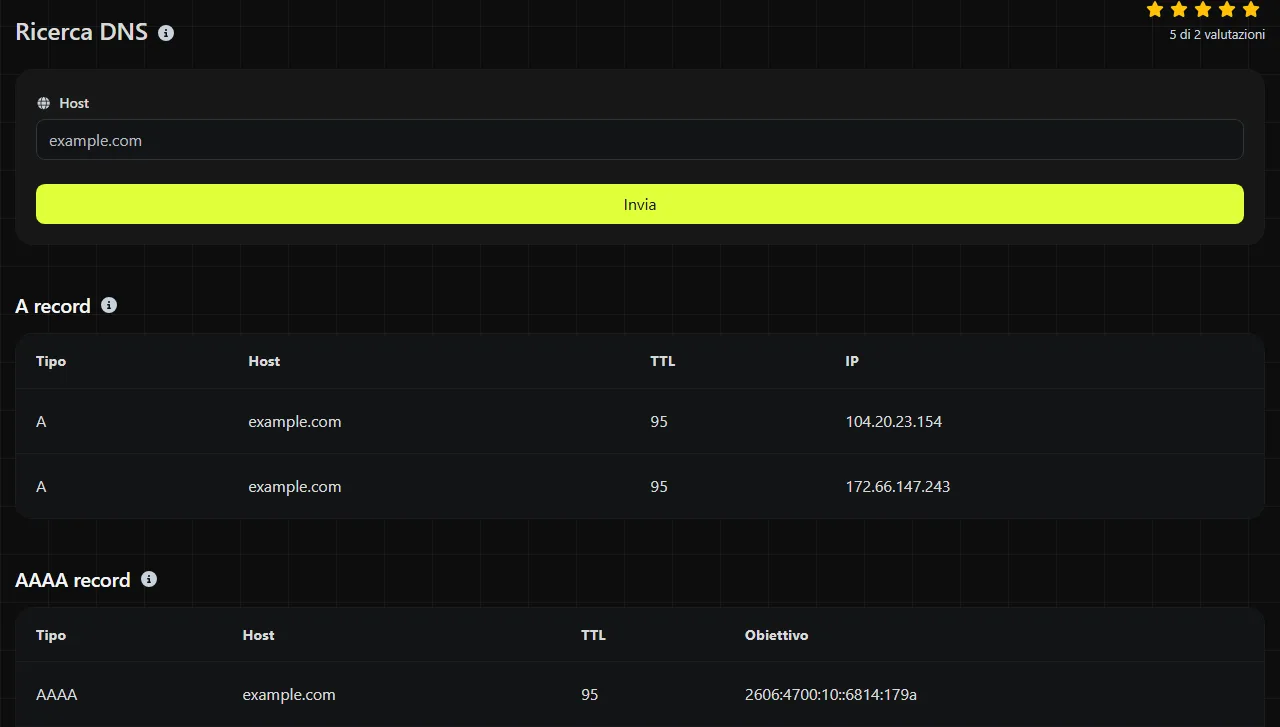
Ogni tipo di record risponde a un'esigenza diversa. Un record A contiene un indirizzo IPv4, mentre un record AAAA contiene un indirizzo IPv6. Un CNAME fa puntare un nome host a un altro. I record MX instradano la posta elettronica, gli NS identificano i nameserver autorevoli, i TXT pubblicano criteri testuali o valori di verifica e il record SOA contiene informazioni amministrative e temporali sulla zona DNS.
La ricerca viene eseguita sul server usando l'host indicato. Il valore inserito nel campo Host viene trasmesso al server tramite HTTPS e non viene memorizzato. Il risultato descrive esclusivamente i record A, AAAA, CNAME, MX, NS, TXT, SOA e CAA restituiti, con i relativi campi. Non verifica se un sito web risponde, se un server di posta accetta messaggi o se un certificato TLS è valido.
Come si esegue una ricerca DNS?
Inserisci nel campo Host il nome host che vuoi controllare, quindi avvia la ricerca.
- Usa il nome host esatto interessato dal problema, per esempio www.example.com o mail.example.com. I record di un sottodominio possono essere diversi da quelli del dominio principale.
- È preferibile inserire solo il nome host, non l'indirizzo completo di una pagina con percorso, stringa di query o frammento.
- Confronta gli indirizzi, le destinazioni e i nameserver restituiti con i valori forniti dal tuo provider di hosting, posta elettronica o DNS.
- Controlla il TTL prima di concludere che un risultato precedente sia dovuto a un errore di configurazione. Un resolver potrebbe avere ancora in cache il vecchio valore.
I nomi DNS non fanno distinzione tra maiuscole e minuscole, quindi WWW.EXAMPLE.COM e www.example.com indicano lo stesso nome. Un normale nome host non può contenere spazi. I nomi di dominio internazionalizzati con caratteri accentati o non latini usano nel DNS etichette ASCII chiamate A-label. La parte codificata di una A-label usa Punycode, mentre la forma Unicode è una U-label. Se la versione Unicode non viene risolta come previsto, usa quindi la forma A-label.
Ogni etichetta DNS può contenere al massimo 63 ottetti e anche i nomi di dominio completi sono soggetti a un limite di lunghezza stabilito dal protocollo. Un valore molto lungo può quindi non essere valido, anche se i singoli caratteri sembrano accettabili. Numeri e trattini sono consentiti in molte posizioni di un nome host, ma, secondo le regole comuni, un'etichetta non può iniziare né terminare con un trattino.
Come si leggono i risultati della ricerca DNS?
Interpreta ogni campo in base al tipo di record, perché alcuni campi si applicano esclusivamente ai record MX, SOA, TXT o ad altri record specifici.
- Host identifica il nome a cui appartiene il record restituito.
- TTL indica il time to live in secondi, cioè per quanto tempo i resolver DNS possono mantenere il record nella cache.
- Obiettivo contiene la destinazione o l'indirizzo associato ai record che restituiscono una destinazione.
- IPv6 contiene l'indirizzo restituito da un record AAAA.
- Priorità è usato dai record MX. Un numero più basso ha la precedenza su uno più alto.
- Voci contiene le singole stringhe testuali fornite da un record, in genere quando il testo è suddiviso in parti separate.
- MNAME è il nameserver primario indicato in un record SOA.
- RNAME è l'indirizzo di contatto SOA in notazione DNS. Il primo punto non preceduto da un carattere di escape rappresenta la normale chiocciola.
- Seriale è il numero di versione della zona. I server autorevoli lo usano per riconoscere i dati aggiornati della zona.
- Aggiorna indica ai nameserver secondari con quale frequenza controllare se è disponibile una versione più recente della zona.
- Riprova indica a un server secondario quando riprovare dopo un aggiornamento non riuscito.
- Scadenza stabilisce per quanto tempo un server secondario può continuare a usare i dati della zona quando non riesce a contattare il server primario.
- Min. TTL è il campo MINIMUM del record SOA. Non rappresenta un TTL minimo generale. Insieme al TTL del record SOA, contribuisce a determinare il TTL usato per memorizzare nella cache le risposte negative, per esempio quando un nome non esiste.
- Flags, Etichetta e Valore sono campi strutturati usati, quando presenti, da record relativi a criteri come i CAA.
- Nameserver identifica un server indicato da un record NS.
Ricerca DNS mostra i campi pertinenti al tipo di record, quindi è normale che alcuni siano vuoti o assenti. Un record A, per esempio, non ha una priorità MX e un record MX non richiede un campo IPv6.
Casi pratici di risoluzione dei problemi DNS
Una ricerca DNS è utile quando il problema sembra riguardare la risoluzione dei nomi o l'instradamento. I nomi host e i valori dei record negli esempi seguenti sono ipotetici e non rappresentano dati DNS reali.
Un sito web non viene risolto. Cerca www.example.com ed esamina i dati A, AAAA e CNAME. Un risultato plausibile potrebbe mostrare hosting.example.net come destinazione CNAME oppure una destinazione A in formato decimale puntato IPv4. Se la destinazione restituita appartiene a un vecchio servizio di hosting, aggiorna il record pertinente presso il provider DNS autorevole.
Le email non arrivano. Cerca il dominio principale e controlla i relativi record MX. Un risultato ipotetico potrebbe contenere la priorità 10 con destinazione mail.example.com e la priorità 20 con un host di posta di backup. Verifica che le destinazioni corrispondano alle impostazioni del provider di posta. La ricerca non può mostrare se una casella esiste, se il server ricevente ha rifiutato un messaggio o se il messaggio è finito nella cartella spam.
Dopo un cambio di hosting compare un avviso sul certificato. Controlla i record A, AAAA e CNAME del nome host esatto mostrato nel browser. Se il DNS indirizza ancora alcuni visitatori al server precedente, questi potrebbero ricevere il certificato di quel server. Ricerca DNS non esamina il certificato, quindi, dopo aver verificato che l'host punti al servizio previsto, usa uno strumento di controllo dei certificati.
Perché la modifica DNS non è ancora visibile?
Una modifica DNS corretta potrebbe non comparire subito perché i resolver ricorsivi possono conservare la risposta precedente fino alla scadenza del relativo TTL. Questo ritardo viene spesso chiamato propagazione DNS, anche se in genere dipende dalla scadenza delle cache in momenti diversi, non dal trasferimento fisico dei record attraverso Internet.
Il TTL mostrato per un nuovo record non indica necessariamente per quanto tempo il vecchio record rimarrà nella cache. Il resolver potrebbe aver memorizzato il valore precedente usando il suo vecchio TTL. Anche le ricerche non riuscite possono essere memorizzate nella cache, quindi un nome host appena creato potrebbe continuare a risultare inesistente per un certo periodo.
Controlla i record NS per verificare che il dominio usi i nameserver sui quali hai effettuato la modifica. Se i nameserver sono errati, aspettare non risolverà il problema. Per un confronto più approfondito, strumenti da riga di comando come dig o nslookup possono interrogare direttamente un server ricorsivo o autorevole specifico.
Domande frequenti
Posso inserire un indirizzo IP invece di un nome host?
Una ricerca DNS diretta serve a trovare i record associati a un nome host. Per trovare un nome host pubblicato per un indirizzo IP, usa Ricerca IP inversa, che controlla i dati DNS inversi. Tieni presente che molti indirizzi IP non hanno un record inverso utile e che un singolo nome inverso non elenca tutti i siti web ospitati su quell'indirizzo.
Perché un CNAME può entrare in conflitto con altri record?
Un CNAME rende un nome DNS l'alias di un altro e, in genere, non può coesistere sullo stesso nome con altri normali dati di record. Per questo motivo, l'apice della zona, per esempio example.com, usa solitamente record A o AAAA invece di un CNAME convenzionale. Alcuni provider DNS offrono funzioni proprietarie di flattening o record alias, ma si tratta di caratteristiche specifiche del provider e non del comportamento standard di un CNAME.
Il DNS pubblico mostra i record della rete aziendale interna?
Di solito no. Le organizzazioni possono usare il DNS split-horizon, in cui gli utenti interni ricevono risposte diverse da quelle disponibili pubblicamente. Poiché la ricerca viene eseguita sul server, il risultato riflette i dati DNS visibili da quel server, non i record accessibili esclusivamente tramite la rete dell'ufficio o una VPN.
Questa ricerca convalida DNSSEC?
No, i campi elencati nei risultati non includono lo stato della convalida DNSSEC. Un dominio può restituire normali record DNS anche quando la sua catena DNSSEC presenta un problema di firma o delega. Per analizzare questo tipo di errore, usa uno strumento dedicato alla convalida DNSSEC oppure una ricerca da riga di comando che richieda i dati DNSSEC.
Strumenti simili
Utilizza lo strumento di ricerca inversa IP per trovare il dominio o l'host associato a qualsiasi indirizzo IP in modo rapido e semplice.
Lo strumento di ricerca IP di Digily Link fornisce informazioni dettagliate su qualsiasi indirizzo IP. Utilizza questo servizio online gratuito per ottenere dati IP completi.
Utilizza il nostro strumento di ricerca SSL per ottenere dettagli completi su qualsiasi certificato SSL e garantire la sicurezza del tuo sito web.
Strumenti popolari
Crea la tua firma personalizzata e scaricala facilmente con il nostro strumento generatore di firme per e-firme personalizzate.
Calcola la dimensione di qualsiasi testo in Byte (B), Kilobyte (KB) o Megabyte (MB) utilizzando il nostro strumento calcolatore di dimensioni del testo.
Utilizza lo strumento di ricerca inversa IP per trovare il dominio o l'host associato a qualsiasi indirizzo IP in modo rapido e semplice.
Utilizza il nostro strumento di ping per controllare rapidamente ed efficacemente lo stato e il tempo di risposta di qualsiasi sito web, server o porta.
Lo strumento di ricerca IP di Digily Link fornisce informazioni dettagliate su qualsiasi indirizzo IP. Utilizza questo servizio online gratuito per ottenere dati IP completi.
Genera subito il tuo link WhatsApp gratuito con il nostro generatore di link WhatsApp. Aggiungi un messaggio personalizzato e avvia chat con un clic, senza accesso né programmazione.