IP-opslag
IP-opslag er et gratis værktøj, der viser den breddegrad, længdegrad og tidszone, som er knyttet til en IP-adresse.
Hvad undersøger et IP-opslag egentlig?
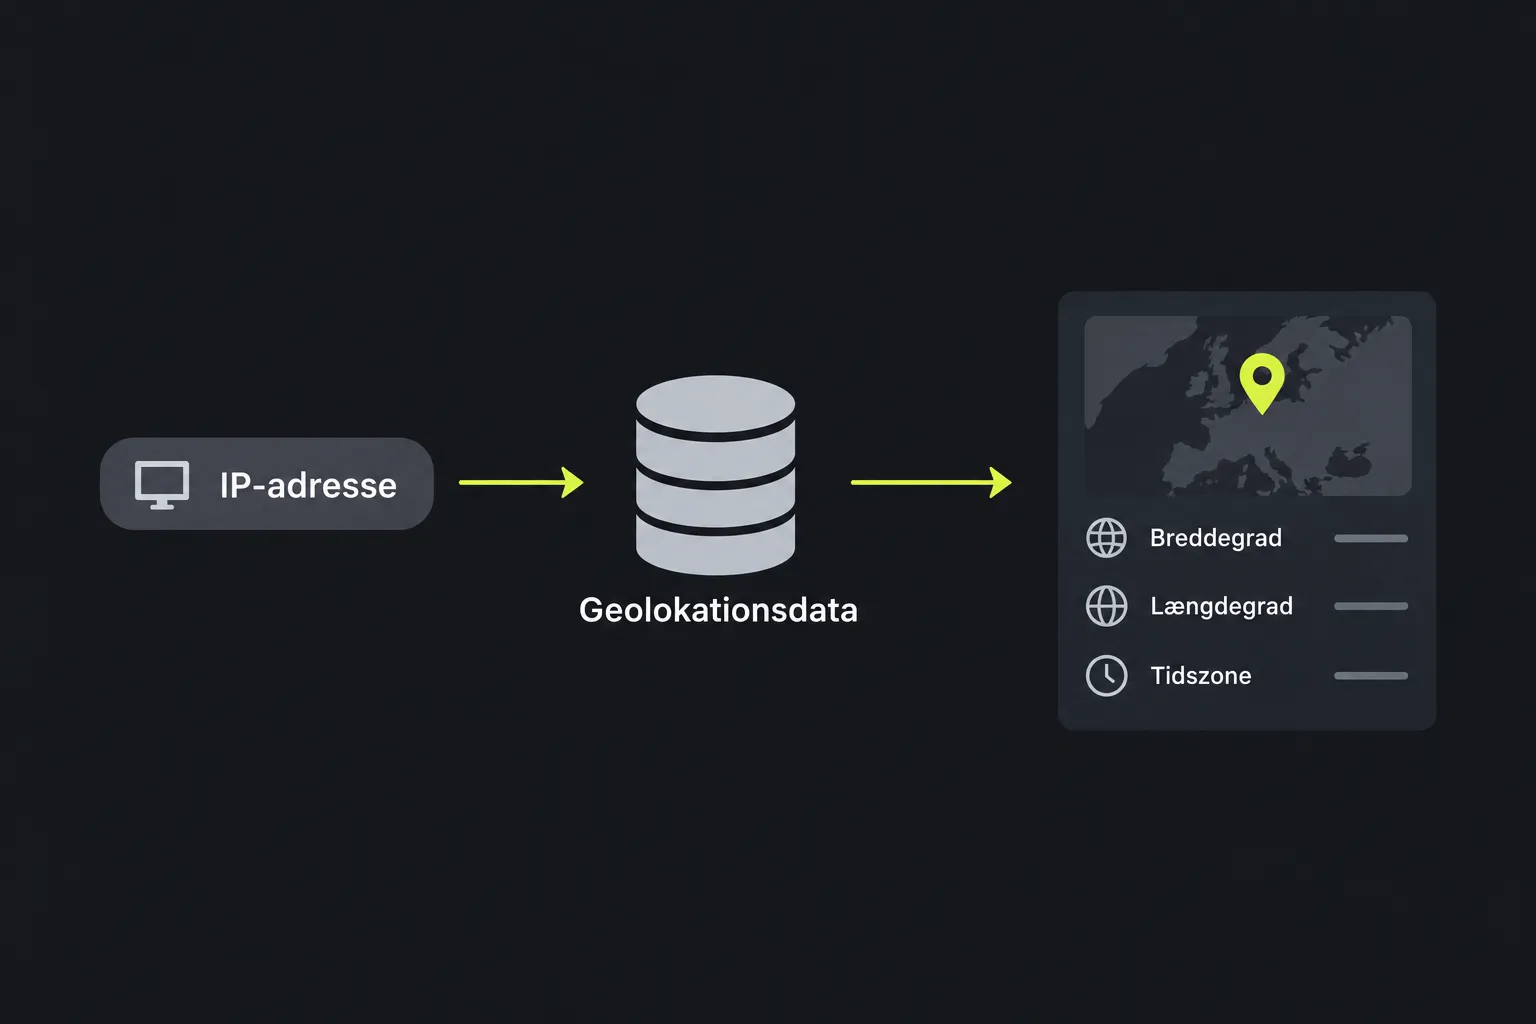
Et IP-opslag sammenholder en IP-adresse med geolokationsdata, der forbinder blokke af internetadresser med omtrentlige steder og tidszoner. Det henter ikke GPS-koordinater fra den enhed, der bruger adressen.
IP-adresser identificerer netværksgrænseflader, så trafik kan dirigeres på tværs af netværk. En IPv4-adresse er en 32-bit-adresse, der normalt skrives som fire decimaltal adskilt af punktummer, for eksempel 192.0.2.10. En IPv6-adresse er en 128-bit-adresse, der skrives hexadecimalt med kolon som skilletegn og mulighed for forkortelse. Selve adressen indeholder ikke oplysninger om land, breddegrad eller tidszone. De kommer fra eksterne datasæt, som bygger på adresseregistreringer, routingoplysninger og andre netværksdata.
De viste koordinater repræsenterer normalt en anslået placering for adresseblokken, en internetudbyder eller en netværksgateway. De kan pege på en nærliggende by, et datacenter eller en administrativ placering frem for den fysiske placering af en bestemt computer eller telefon.
Hvordan bruger jeg IP-opslag?
Indtast den offentlige IP-adresse, du vil undersøge, og vurder derefter de tre viste felter samlet i stedet for at opfatte en enkelt værdi som præcis. IP-opslag kører på serveren. Den indtastede IP-adresse sendes til serveren via HTTPS og gemmes ikke.
Indtast så vidt muligt kun selve IP-adressen. Tekst, der er kopieret fra logfiler, mailheadere eller overvågningssystemer, kan indeholde ekstra tegn, som ikke er en del af adressen:
- Fjern portnummeret, så 203.0.113.20:443 bliver til 203.0.113.20.
- Indtast ikke et IPv4-præfiks i CIDR-notation som 203.0.113.0/24, hvis du vil kontrollere en enkelt adresse.
- Ved IPv6 skal du fjerne de kantede parenteser, der bruges omkring adressen i URL'er, som i [2001:db8::1].
- Erstat ikke IP-adressen med et domænenavn, tekst med accenttegn eller andre ord. Brug først DNS-opslag, hvis du kun har et værtsnavn.
Tal og tegnsætning har kun betydning, når de tilsammen udgør gyldig IPv4- eller IPv6-syntaks. Et tomt felt, meget lang indsat tekst og loglinjer med flere adresser identificerer ikke én IP-adresse, der kan slås op. Private adresser som 192.168.1.10 og 10.0.0.5 samt loopback-adresser bruges i lokale systemer og har ingen brugbar offentlig geolokation.
Hvordan læser jeg resultatet af et IP-opslag?
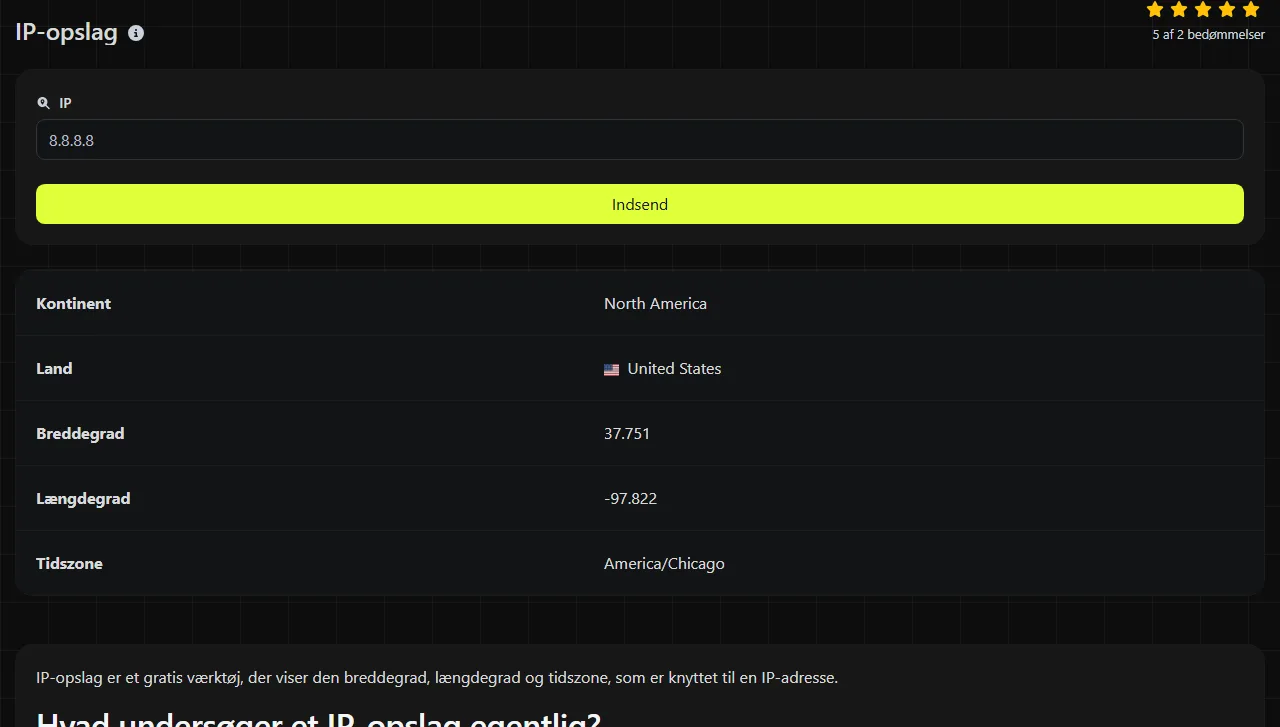
Læs resultatet som en omtrentlig geografisk tilknytning for IP-adressen. Tidszonen hjælper med at forstå den lokale tid på det pågældende sted. Felterne betyder følgende:
| Resultatfelt | Hvad det viser |
|---|---|
| Breddegrad | Den anslåede nord-syd-koordinat, der er knyttet til IP-adressen. Positive værdier ligger nord for ækvator, mens negative værdier ligger syd for. |
| Længdegrad | Den anslåede øst-vest-koordinat. Positive værdier ligger øst for nulmeridianen, mens negative værdier ligger vest for. |
| Tidszone | Den tidszone, der er knyttet til den anslåede placering. Den giver en lokal tidsmæssig sammenhæng, men beviser ikke, hvor brugeren eller enheden fysisk befinder sig. |
Et typisk resultat har derfor formen Breddegrad: decimalkoordinat, Længdegrad: decimalkoordinat og Tidszone: tidszoneværdi. Ekstra decimaler er ikke nødvendigvis tegn på præcision ned på gadeniveau. Geolokationsdatabaser kan gemme en repræsentativ koordinat med større præcision, end kildedataene reelt understøtter.
Grænser mellem tidszoner kræver også omtanke. En koordinat tæt på en grænse kan være knyttet til en tidszone på den anden side, og regler for sommertid kan ændre den gældende forskel fra UTC i løbet af året. Brug tidszonefeltet som kontekst for tidsstempler i logfiler eller tidsplaner for tjenester, ikke som bevis på enhedens urindstilling.
Fejlfinding med et IP-opslag
Et IP-opslag er nyttigt, når et netværksproblem kan afhænge af den geografiske placering eller tidszone, som den pågældende adresse er knyttet til. Typiske kontroller omfatter:
- Et website åbner i den forkerte region. Slå værtsnavnet op med DNS-opslag, og kontrollér derefter den viste offentlige IP-adresse. Koordinater i en uventet region kan skyldes et gammelt DNS-svar, et routingvalg i et indholdsdistributionsnetværk eller en uoverensstemmelse i geolokationsdatabasen.
- En DNS-ændring ser ikke ud til at være slået igennem. Sammenlign den IP-adresse, din resolver returnerer, med den adresse, du ville offentliggøre. IP-opslag kan give geografisk kontekst for hver adresse, men kan ikke bekræfte selve DNS-posten. Resolverens cache kan fortsat returnere den tidligere adresse, indtil postens levetid udløber.
- En mail følger en ukendt rute. Find omhyggeligt en offentlig relay-IP i meddelelsens headere, og slå den op. Det kan give en omtrentlig geografisk kontekst for ruten, men relayserverens placering er ikke nødvendigvis afsenderens placering.
Ved en certifikatadvarsel skal du først bekræfte, at værtsnavnet peger på den forventede IP-adresse. Brug derefter SSL-opslag til at undersøge certifikatet. De viste koordinater og tidszonen kan ikke afgøre, om et certifikat er gyldigt, udløbet eller udstedt til det korrekte værtsnavn.
Hvorfor kan en IP-placering være forkert?
En IP-placering kan se forkert ud, fordi geolokation er et skøn, og adresseblokke flyttes mellem udbydere, netværk og regioner. En bredbåndskunde kan desuden dele en udadvendt adresse med andre kunder, mens mobiltrafik kan forlade udbyderens netværk langt fra telefonen.
VPN'er, virksomhedsgateways og proxytjenester viser deres udgangsservers offentlige adresse. Resultatet beskriver derfor den placering, der er knyttet til serveren, ikke til personen, som bruger den. Satellitnetværk og store cloudplatforme kan skabe en tilsvarende afstand mellem brugeren og det synlige netværksslutpunkt.
Cachelagring kan skabe endnu en uoverensstemmelse. DNS-resolvere, browsere og operativsystemer kan beholde et gammelt svar for forbindelsen mellem værtsnavn og adresse efter en DNS-opdatering. Geolokationsudbydere opdaterer også deres datasæt efter egne tidsplaner, så en nyligt overført IP-blok stadig kan være registreret med de tidligere koordinater eller den tidligere tidszone. DNS-udbredelse og opdatering af geolokationsdatabaser er separate processer. At vente på den ene er ingen garanti for, at den anden er afsluttet.
Ofte stillede spørgsmål
Kan man finde min præcise hjemmeadresse ud fra min IP-adresse?
Nej. IP-geolokation afslører normalt ikke et hus, en lejlighed eller en enheds præcise placering. En organisation med relevante registre kan muligvis knytte en adresse til en person eller konto på et bestemt tidspunkt, afhængigt af registrene og den gældende juridiske proces.
Ændrer en VPN resultatet af opslaget?
Kun hvis du vælger at slå VPN-udgangsserverens IP-adresse op i stedet for enhedens normale offentlige adresse. Forskellige VPN-serverplaceringer kan derfor give forskellige koordinater og tidszoner, selv om enheden ikke har flyttet sig.
Hvorfor får den samme person en anden IP-adresse senere?
Mange private internet- og mobilforbindelser bruger dynamisk tildelte adresser, som kan ændre sig efter en genoprettet forbindelse, en genstart af routeren eller en opdatering hos udbyderen. Carrier-grade NAT kan også få mange enheder til at dele én offentlig IPv4-adresse.
Er IP-adresser personoplysninger efter GDPR?
En IP-adresse kan være en personoplysning efter GDPR, når den vedrører en identificerbar person eller kan kombineres med andre oplysninger for at identificere vedkommende. Undgå at offentliggøre adresser fra private logfiler uden en klar grund, og følg din organisations regler for opbevaring og adgang.
Kan jeg indsætte breddegrad og længdegrad på et kort?
Ja, de fleste korttjenester accepterer decimalværdier for breddegrad og længdegrad som et koordinatpar, normalt med breddegraden først. Betragt markøren på kortet som databasens anslåede referencepunkt, ikke som den bekræftede placering af IP-adressens bruger.
Afsluttende kontrol
Kontrollér, at du har kopieret én offentlig IP-adresse uden portnummer, subnet-suffiks eller omgivende URL-tegnsætning. Hvis resultatet ikke svarer til det forventede, skal du kontrollere det aktuelle DNS-svar, tage højde for resolverens cache og sammenholde oplysninger fra serverlogfiler eller tjenestens konfiguration, før du handler ud fra den anslåede placering.
Lignende værktøjer
Brug værktøjet til reverse IP-opslag for hurtigt og nemt at finde det domæne eller den vært, der er knyttet til en IP-adresse.
Brug vores DNS-opslagsværktøj til hurtigt at finde A, AAAA, CNAME, MX, NS, TXT, SOA DNS-poster for enhver vært og få detaljeret information.
Brug vores SSL-opslagsværktøj til at hente omfattende oplysninger om ethvert SSL-certifikat og sikre din hjemmesides sikkerhed.
Populære værktøjer
Opret din egen tilpassede signatur og download den nemt med vores signaturgeneratorværktøj til personlige e-signaturer.
Beregn størrelsen af enhver tekst i Bytes (B), Kilobytes (KB) eller Megabytes (MB) ved hjælp af vores tekststørrelsesberegner.
Brug værktøjet til reverse IP-opslag for hurtigt og nemt at finde det domæne eller den vært, der er knyttet til en IP-adresse.
Brug vores ping-værktøj til hurtigt og effektivt at tjekke status og svartid for enhver hjemmeside, server eller port.
Digily Links IP-opslagsværktøj giver detaljerede oplysninger om enhver IP-adresse. Brug denne gratis online tjeneste til at få omfattende IP-data.
Generer dit gratis WhatsApp-link øjeblikkeligt med vores WhatsApp Link Generator. Tilføj en tilpasset besked og start chats med ét klik. Ingen login eller kodning krævet.