रिवर्स IP लुकअप
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
रिवर्स IP लुकअप एक मुफ्त टूल है, जो रिवर्स DNS के जरिए किसी IP पते से जुड़ा डोमेन नाम या होस्ट खोजता है।
रिवर्स IP लुकअप क्या है?
रिवर्स IP लुकअप में डोमेन नेम सिस्टम से पूछा जाता है कि किसी IP पते को कौन-सा होस्टनेम दिया गया है। सामान्य DNS लुकअप में शुरुआत example.org जैसे नाम से होती है और उसका IP पता खोजा जाता है। रिवर्स लुकअप में शुरुआत पते से होती है और उससे जुड़ा नाम खोजा जाता है।
रिवर्स DNS में PTR रिकॉर्ड का इस्तेमाल होता है। IPv4 के लिए DNS, पते को उलटे क्रम में in-addr.arpa डोमेन के अंतर्गत दिखाता है। IPv6 पते ip6.arpa डोमेन का इस्तेमाल करते हैं, जिसमें हर हेक्साडेसिमल अंक का क्रम उलट दिया जाता है। यह बदलाव DNS सॉफ्टवेयर खुद करता है, इसलिए लुकअप में उलटा पता नहीं, बल्कि सामान्य IP पता दर्ज किया जाता है।
आमतौर पर किसी पता-श्रेणी को नियंत्रित करने वाला संगठन ही उसके PTR रिकॉर्ड संभालता है। इसलिए किसी वेबसाइट के मालिक को रिवर्स DNS प्रविष्टि बदलवाने के लिए होस्टिंग कंपनी, ब्रॉडबैंड प्रदाता या क्लाउड प्लेटफॉर्म से संपर्क करना पड़ सकता है।
रिवर्स IP लुकअप कैसे करें?
जिस IPv4 या IPv6 पते की जांच करनी है, उसे दर्ज करें। फिर लुकअप चलाएं और उससे जुड़ा डोमेन या होस्ट देखें। केवल पता दर्ज करें, उसके साथ प्रोटोकॉल, पोर्ट नंबर या पाथ न जोड़ें।
- https://198.51.100.24/ के बजाय 198.51.100.24 इस्तेमाल करें।
- IPv6 पता उसके सामान्य, कोलन से अलग किए गए रूप में दर्ज करें, जैसे 2001:db8::24।
- डोमेन नाम दर्ज न करें। अगर किसी डोमेन का IP पता खोजना है, तो पहले डीएनएस लुकअप इस्तेमाल करें।
- रिवर्स DNS के लिए ऐसी खाली जगहें, ब्रैकेट और कॉपी किए गए विराम चिह्न हटा दें जो पते का हिस्सा नहीं हैं।
अंक तभी मान्य हैं, जब वे मिलकर एक वैध IP पता बनाते हों। IPv4 में हर दशमलव खंड 0 से 255 के बीच होना चाहिए। खाली मान, कोई वाक्य, URL या जरूरत से ज्यादा लंबी स्ट्रिंग IP पता नहीं होती और उससे रिवर्स DNS का कोई सार्थक जवाब नहीं मिल सकता।
रिवर्स IP लुकअप सर्वर पर चलता है। दर्ज किया गया IP पता HTTPS के जरिए सर्वर तक जाता है और उसे संग्रहीत नहीं किया जाता।
रिवर्स IP के नतीजे को कैसे समझें?
नतीजा समझने के लिए जांचे गए पते की तुलना उससे मिले डोमेन या होस्ट से करें। मुख्य जानकारी इस प्रकार है:
- पुष्टि करें कि जांचा गया पता उसी सर्वर, मेल गेटवे या दूसरे डिवाइस का है जिसकी आप जांच करना चाहते थे।
- लौटाया गया डोमेन या होस्ट वह नाम है जो उस पते के PTR रिकॉर्ड में प्रकाशित है। यह mail.example.org जैसा कोई सेवा नाम, प्रदाता की ओर से दिया गया होस्टनेम या कोई अन्य पूर्णतः योग्य डोमेन नाम हो सकता है।
- अगर लुकअप में इस्तेमाल करने योग्य PTR जवाब नहीं मिलता, तो इससे यह साबित नहीं होता कि पता ऑफलाइन है या इस्तेमाल में नहीं है।
उदाहरण के लिए, मान लें कि इनपुट 192.0.2.44 है और उसके व्यवस्थापक ने mail.example.org की ओर संकेत करने वाला PTR रिकॉर्ड सेट किया है। ऐसे में संबंधित होस्ट के रूप में mail.example.org दिखाई देगा। अगर पते का कोई PTR रिकॉर्ड नहीं है, तो लौटाने के लिए कोई होस्टनेम नहीं होगा।
PTR नतीजा आधिकारिक रिवर्स DNS ऑपरेटर की ओर से प्रकाशित दावा होता है। इससे यह साबित नहीं होता कि कोई वेबसाइट वहीं होस्ट की गई है, होस्टनेम सुरक्षित है या फॉरवर्ड DNS उसी पते पर वापस जाता है। आखिरी बात की जांच करने के लिए लौटाए गए होस्टनेम को अलग से रिजॉल्व करें और उसके A या AAAA रिकॉर्ड की तुलना मूल IP पते से करें।
आम स्थितियों की जांच
रिवर्स लुकअप तब सबसे उपयोगी होता है, जब किसी त्रुटि संदेश, मेल लॉग या सर्वर कॉन्फिगरेशन में IP पता दिखाई दे और आपको समझना हो कि वह अपनी पहचान किस तरह बताता है।
- ईमेल अस्वीकार हो रहा है। मेल सिस्टम आमतौर पर भेजने वाले पते के PTR रिकॉर्ड की जांच करते हैं। अगर Microsoft 365 या Google Workspace की डिलीवरी रिपोर्ट में रिवर्स DNS के गायब होने या मेल न खाने का उल्लेख है, तो आउटबाउंड मेल सर्वर का सार्वजनिक IP जांचें। इसके बाद पुष्टि करें कि मिला हुआ होस्टनेम फॉरवर्ड रिजॉल्व होने पर उसी पते तक जाता है और जहां जरूरी हो, मेल सर्वर में कॉन्फिगर की गई पहचान से मेल खाता है।
- सर्वर का पता पहचाना नहीं जा रहा है। किसी एक्सेस लॉग, फायरवॉल चेतावनी या निगरानी रिपोर्ट में केवल IP पता हो सकता है। उसका PTR रिकॉर्ड प्रदाता या सेवा का होस्टनेम बता सकता है, जिससे पते का संदर्भ समझने में मदद मिलती है। यह सहायक प्रमाण है, स्वामित्व या मंशा का पक्का सबूत नहीं।
- सर्टिफिकेट की चेतावनी दिखाई दे रही है। रिवर्स लुकअप सर्वर पते को दिया गया होस्टनेम दिखा सकता है, लेकिन TLS सर्टिफिकेट को सत्यापित नहीं कर सकता। सर्टिफिकेट के नाम, जारीकर्ता और वैधता की जानकारी देखने के लिए एसएसएल लुकअप इस्तेमाल करें। फिर इसकी तुलना ब्राउजर में इस्तेमाल किए गए होस्टनेम से करें।
अगर कोई साइट रिजॉल्व नहीं हो रही है, तो सबसे पहले उसके फॉरवर्ड A और AAAA रिकॉर्ड जांचें। गंतव्य IP पता मालूम होने के बाद रिवर्स DNS उपयोगी है, लेकिन PTR रिकॉर्ड ठीक करने से गायब फॉरवर्ड रिकॉर्ड सही नहीं होगा।
पुराना जवाब क्यों दिखता रहता है या नया होस्टनेम क्यों नहीं दिखता?
पुराना जवाब दिखते रहने या नया होस्टनेम न दिखने की वजह यह हो सकती है कि DNS रिजॉल्वर PTR जवाबों और विफल लुकअप को कैश करते हैं। हर DNS रिकॉर्ड की एक टाइम टू लिव अवधि, यानी TTL होती है। इससे रिजॉल्वर को पता चलता है कि दोबारा पूछने से पहले वह किसी जवाब का कितने समय तक फिर से इस्तेमाल कर सकता है।
प्रदाता के PTR रिकॉर्ड बदलने के बाद एक रिजॉल्वर नया होस्टनेम दिखा सकता है, जबकि दूसरा अब भी पुराना नाम लौटा सकता है। विफल लुकअप भी नेगेटिव रूप से कैश हो सकता है, इसलिए रिकॉर्ड जोड़ने के बाद वह हमेशा तुरंत दिखाई नहीं देता। इसे अक्सर DNS प्रोपेगेशन कहा जाता है, हालांकि देरी आमतौर पर रिकॉर्ड के इंटरनेट पर भौतिक रूप से आगे बढ़ने के बजाय अलग-अलग समय पर कैश समाप्त होने के कारण होती है।
पिछला TTL और नेगेटिव कैश की कोई भी अवधि खत्म होने तक इंतजार करें। फिर किसी दूसरे रिजॉल्वर या नेटवर्क से नतीजों की तुलना करें। अगर पुराना जवाब अनुमानित कैश अवधि से काफी बाद तक बना रहता है, तो पता प्रदाता से यह पुष्टि करने को कहें कि PTR रिकॉर्ड सही रिवर्स DNS जोन में जोड़ा गया है।
अक्सर पूछे जाने वाले सवाल
क्या एक IP पते के एक से ज्यादा PTR रिकॉर्ड हो सकते हैं?
DNS एक पते के लिए कई PTR रिकॉर्ड रखने की अनुमति देता है, लेकिन कई सिस्टम एक ही स्थिर होस्टनेम की अपेक्षा करते हैं। कई जवाबों से पहचान की जांच में असंगति आ सकती है, खासकर आउटगोइंग मेल के लिए। इसलिए आमतौर पर एक सार्थक PTR रिकॉर्ड रखना ज्यादा सुरक्षित कॉन्फिगरेशन है।
क्या रिवर्स IP लुकअप साझा होस्टिंग की सभी वेबसाइटें खोज सकता है?
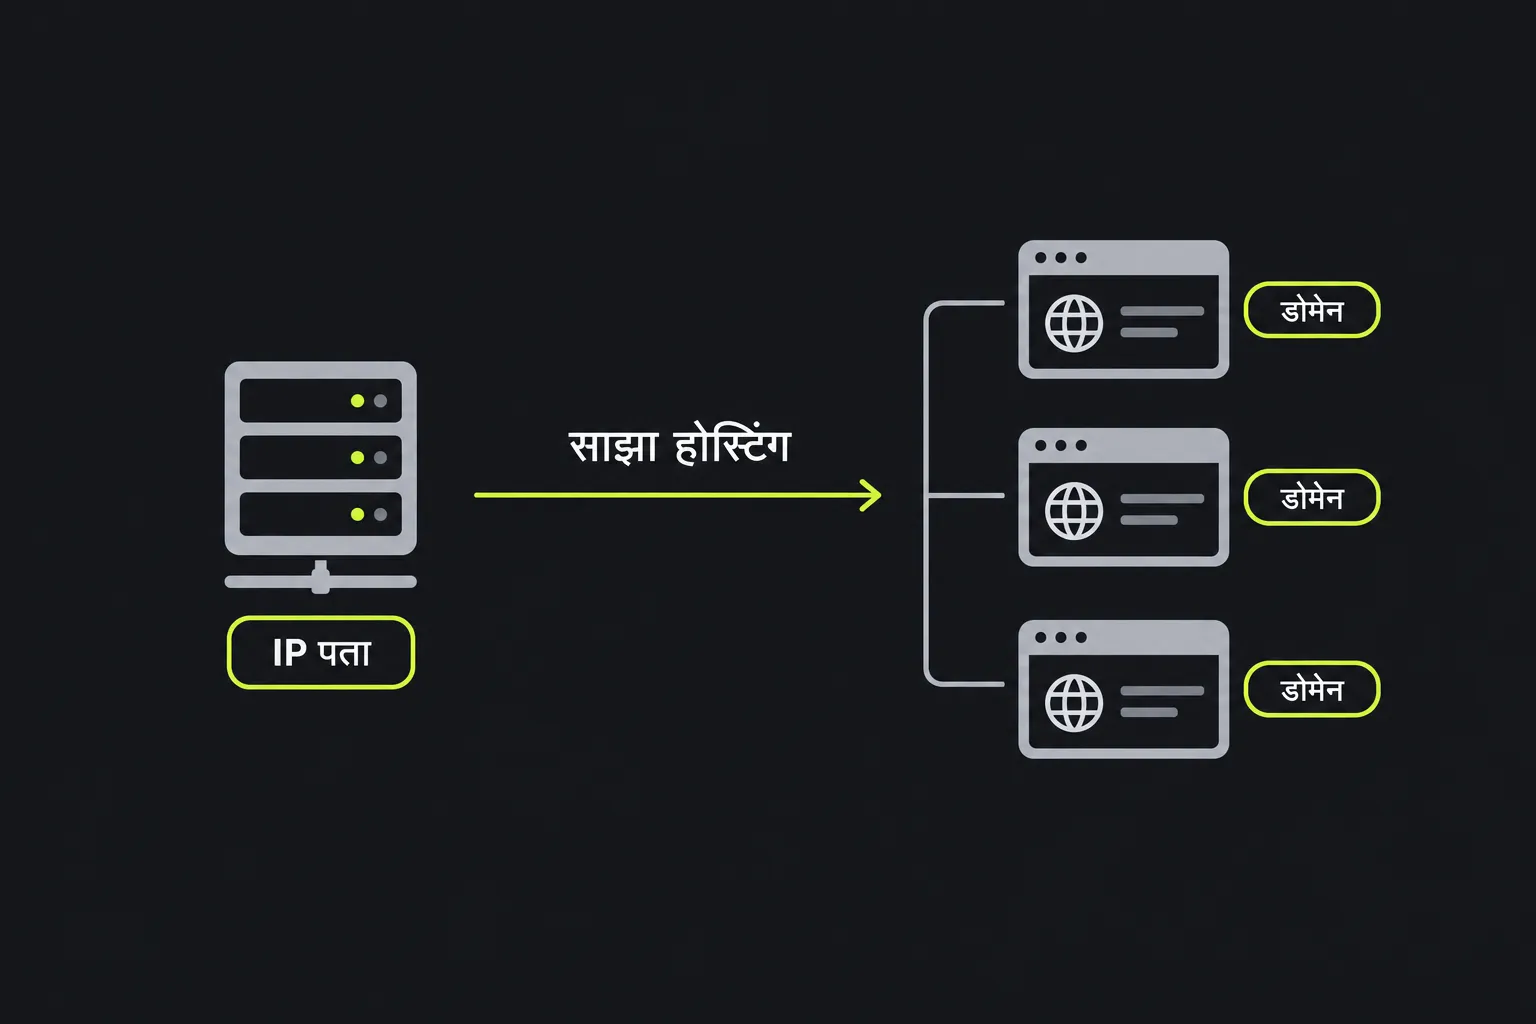
नहीं। PTR रिकॉर्ड सामान्यतः किसी पते की पहचान एक होस्टनेम से कराता है, लेकिन उसमें उस पते से उपलब्ध वेबसाइटों की सूची नहीं होती। साझा होस्टिंग और कंटेंट डिलीवरी नेटवर्क एक ही पते के पीछे कई असंबंधित डोमेन रख सकते हैं, और केवल रिवर्स DNS से उन सभी की सूची नहीं निकाली जा सकती।
क्या निजी IP पते पर रिवर्स लुकअप काम करेगा?
192.168.1.20 जैसे निजी पतों के रिवर्स रिकॉर्ड किसी कंपनी या घरेलू नेटवर्क के भीतर हो सकते हैं, लेकिन वे रिकॉर्ड आमतौर पर सार्वजनिक DNS के जरिए उपलब्ध नहीं होते। इसलिए सार्वजनिक लुकअप कोई होस्टनेम नहीं लौटा सकता, भले ही आंतरिक DNS सर्वर उस डिवाइस का नाम जानता हो।
होस्टनेम के आखिर में पूर्ण विराम क्यों दिखाई देता है?
कुछ DNS सॉफ्टवेयर पूर्णतः योग्य डोमेन नाम के अंत में पूर्ण विराम दिखाते हैं, जैसे mail.example.org. यह पूर्ण विराम DNS रूट को दर्शाता है और तकनीकी रूप से मान्य है। ज्यादातर एप्लिकेशन उसी होस्टनेम को दिखाते या कॉन्फिगर करते समय इसे हटा देते हैं।
होस्टिंग प्रदाता से संपर्क करने से पहले कौन-सी जानकारी लिखकर रखूं?
IP पता, लौटाया गया होस्टनेम, अपेक्षित होस्टनेम और जांच का अनुमानित समय लिखकर रखें। ईमेल से जुड़ी समस्या हो, तो अस्वीकृति का संदेश और भेजने वाले सर्वर में कॉन्फिगर किया गया होस्टनेम भी शामिल करें। इन जानकारियों से प्रदाता को संबंधित रिवर्स जोन खोजने और PTR त्रुटि को कैश किए गए DNS या मेल कॉन्फिगरेशन की समस्या से अलग पहचानने में मदद मिलती है।
समान उपकरण
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
हमारे DNS लुकअप टूल का उपयोग करके किसी भी होस्ट के A, AAAA, CNAME, MX, NS, TXT, SOA DNS रिकॉर्ड्स को जल्दी से खोजें और विस्तृत जानकारी प्राप्त करें।
हमारे SSL लुकअप टूल का उपयोग करके किसी भी SSL प्रमाणपत्र के बारे में व्यापक विवरण प्राप्त करें और अपनी वेबसाइट की सुरक्षा सुनिश्चित करें।
लोकप्रिय उपकरण
हमारे हस्ताक्षर जनरेटर टूल के साथ अपनी खुद की कस्टम हस्ताक्षर बनाएं और आसानी से डाउनलोड करें।
हमारे टेक्स्ट साइज कैलकुलेटर टूल का उपयोग करके किसी भी टेक्स्ट का आकार बाइट्स (B), किलोबाइट्स (KB), या मेगाबाइट्स (MB) में गणना करें।
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
हमारे पिंग टूल का उपयोग करके किसी भी वेबसाइट, सर्वर, या पोर्ट की स्थिति और प्रतिक्रिया समय को जल्दी और कुशलता से जांचें।
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
हमारे WhatsApp लिंक जनरेटर से तुरंत अपना मुफ्त WhatsApp लिंक बनाएं। एक कस्टम संदेश जोड़ें और एक क्लिक में चैट शुरू करें, लॉग इन या कोडिंग की आवश्यकता नहीं।