Passwortstärke-Prüfer
| Zeichen | |
| Stärke |
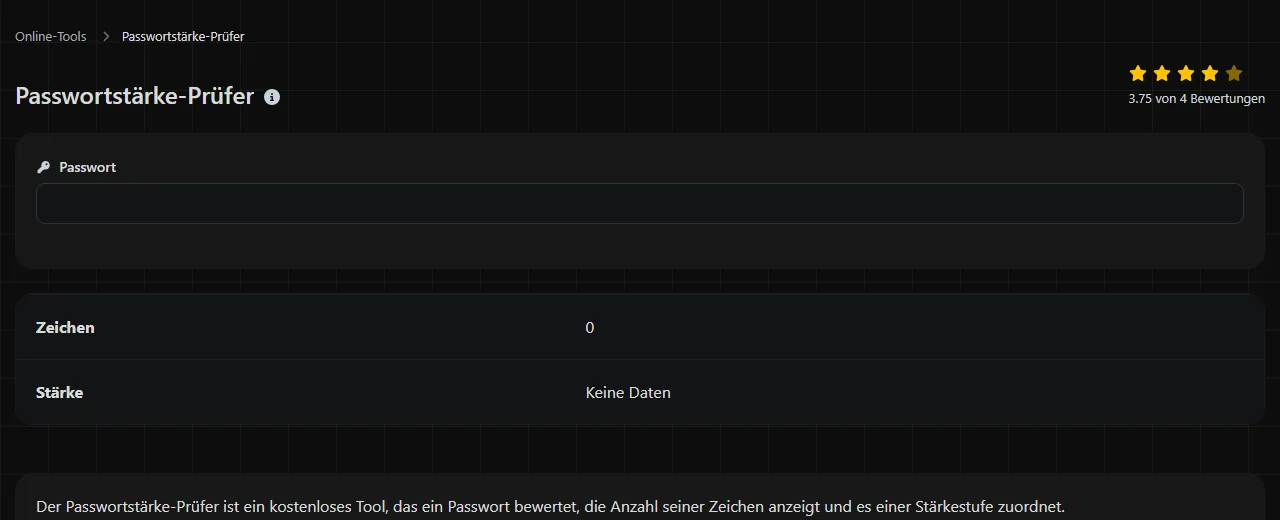
Der Passwortstärke-Prüfer ist ein kostenloses Tool, das ein Passwort bewertet, die Anzahl seiner Zeichen anzeigt und es einer Stärkestufe zuordnet.
Wo wird mein Passwort geprüft?
Es ist nicht bekannt, wo dieses Tool das eingegebene Passwort verarbeitet. Du solltest weder davon ausgehen, dass die Prüfung ausschließlich in deinem Browser stattfindet, noch gibt es einen Beleg dafür, dass das Passwort an eine andere Stelle übertragen wird.
Da der Verarbeitungsort unbekannt ist, solltest du kein Passwort eingeben, mit dem du derzeit ein Konto schützt. Verwende stattdessen ein erfundenes Passwort mit ähnlicher Länge und Struktur. Besteht dein echtes Passwort beispielsweise aus einer Passphrase mit vier Wörtern, teste vier andere, nicht zusammenhängende Wörter statt der tatsächlichen Wortfolge.
Was macht ein Passwort stark?
Ein starkes Passwort ist lang, schwer vorhersehbar und wird nur für ein einziges Konto verwendet. Die Länge trägt in der Regel mehr zur Sicherheit bei als Tricks zur Erhöhung der Komplexität, etwa ein 'a' durch '@' zu ersetzen oder '1!' an ein bekanntes Wort anzuhängen.
Programme zum Knacken von Passwörtern probieren zunächst wahrscheinliche Wörter, verbreitete Muster, geleakte Passwörter und vorhersehbare Abwandlungen aus. Erst danach gehen sie zu weniger wahrscheinlichen Kombinationen über. Ein längeres Passwort erhöht die Zahl der möglichen Kombinationen, insbesondere wenn sein Inhalt zufällig gewählt wurde. Eine einzige verlässliche Angabe zur benötigten Knackzeit gibt es nicht. Das Ergebnis hängt von der Ausrüstung des Angreifers, der Passwortspeicherung des Dienstes und davon ab, ob die Versuche online oder anhand gestohlener Passwortdaten erfolgen.
- Bevorzuge ein längeres, generiertes Passwort, wenn ein Passwortmanager es für dich speichern kann.
- Erstelle eine leichter einzugebende und zu merkende Passphrase aus zufällig ausgewählten, nicht zusammenhängenden Wörtern.
- Vermeide Namen, Geburtstage, Fußballvereine, Postleitzahlen und Informationen, die in sozialen Medien zu finden sind.
- Verlasse dich nicht auf einen Großbuchstaben, eine Zahl und ein Sonderzeichen, wenn das zugrunde liegende Wort vorhersehbar ist.
- Verwende für jedes Konto ein eigenes Passwort.
Sonderzeichen, Zahlen sowie Groß- und Kleinbuchstaben können den Bereich möglicher Zeichen vergrößern. Am wirksamsten sind sie jedoch, wenn sie zufällig gewählt werden. Ein kurzes oder weitverbreitetes Passwort wird dadurch nicht sicher.
Wie benutze ich den Passwortstärke-Prüfer?
Gib ein erfundenes Testpasswort ein und prüfe die Angaben unter Zeichen und Stärke. Als Stärkestufen stehen Keine Daten, Sehr niedrig, Niedrig, Mäßig und Stark zur Verfügung.
- Wähle ein erfundenes Beispiel, dessen Aufbau dem geplanten Passwort ähnelt.
- Prüfe die Anzahl der Zeichen.
- Betrachte die Stärkestufe als Orientierung, nicht als Sicherheitsgarantie.
- Fällt das Ergebnis schwach aus, verlängere das Passwort sinnvoll oder generiere ein neues Zufallspasswort. Hänge nicht einfach nur eine vorhersehbare Ziffer an.
- Speichere das endgültige, einzigartige Passwort in einem Passwortmanager statt in einer Notizdatei, einem Dokument oder einem E-Mail-Entwurf.
Die Bewertungsregeln und Schwellenwerte des Tools werden nicht genannt. Deshalb lässt sich eine genaue Einstufung hier nicht zuverlässig vorhersagen. Die folgenden Beispiele zeigen, welche Art von Eingabe du vergleichen kannst, ohne ein echtes Geheimnis preiszugeben:
- Garden7! besteht aus 8 Zeichen und folgt einem erkennbaren Muster aus Wort und angehängtem Zusatz.
- copper railway tulip orbit besteht einschließlich der Leerzeichen aus 26 Zeichen. Das Beispiel verdeutlicht die mögliche Länge einer Passphrase aus mehreren Wörtern. Veröffentlichte Beispielphrasen dürfen jedoch niemals als echte Passwörter verwendet werden.
- mQ7!vP2#zL9@ besteht aus 12 Zeichen und wirkt zufällig. Die genaue Stärkestufe hängt von der Bewertungsmethode des Tools ab.
Wiederverwendung von Passwörtern und Passphrasen
Die Wiederverwendung von Passwörtern ist ein häufiges Alltagsrisiko. Wird ein Dienst kompromittiert, können Angreifer die offengelegten Anmeldedaten auf anderen Websites ausprobieren. Dieses automatisierte Vorgehen wird als Credential Stuffing bezeichnet. Wenn du dasselbe komplizierte Passwort für E-Mail-, Shopping- und Social-Media-Konten verwendest, hängt die Sicherheit all dieser Konten von jedem einzelnen Dienst ab, bei dem das Passwort zum Einsatz kommt.
Ein Passwortmanager begegnet diesem Problem, indem er für jede Anmeldung ein anderes zufälliges Passwort erstellt und speichert. Sowohl in Browser integrierte Passwortmanager als auch eigenständige Anwendungen können lange Passwörter einfügen, ohne dass du sie dir merken musst. Schütze den Passwortmanager selbst mit einem starken, einzigartigen Master-Passwort und aktiviere die Multi-Faktor-Authentifizierung, sofern der Anbieter sie unterstützt.
Eine Passphrase ist eine geeignete Alternative, wenn du dir das Passwort merken musst, etwa bei einem Master-Passwort. Verwende mehrere zufällig ausgewählte, nicht zusammenhängende Wörter. Vermeide Zitate, Liedtexte, bekannte Redewendungen und Sätze über dein eigenes Leben. Leerzeichen können die Länge erhöhen, müssen vom jeweiligen Konto aber zugelassen werden. Für Passwörter, die du nicht aus dem Gedächtnis eingeben musst, ist ein Passwortgenerator meist die bessere Wahl.
Kann ein Passwortstärke-Prüfer garantieren, dass ein Passwort sicher ist?
Nein, eine Stärkebewertung kann nicht garantieren, dass ein Passwort sicher ist. Das Tool bewertet den eingegebenen Text nach seinen eigenen Regeln. Die Sicherheit eines Kontos hängt außerdem davon ab, ob das Passwort einzigartig und sicher gespeichert ist, wie der Dienst mit Passwörtern umgeht und welcher Schutz vor Phishing besteht.
Ein Prüfprogramm kann Leerzeichen, Satzzeichen, Buchstaben mit Akzenten und Zeichen aus nicht lateinischen Schriftsystemen als Passwortzeichen werten. Die Zielwebsite kann jedoch andere Regeln vorgeben. Unicode-Zeichen können zudem unterschiedliche technische Darstellungen haben, obwohl sie gleich aussehen. Prüfe, ob der vorgesehene Dienst das exakte Passwort akzeptiert und dein Passwortmanager es korrekt wiedergeben kann.
Passwörter, die nur aus Zahlen bestehen, lassen sich bei gleicher Länge leichter vollständig durchprobieren, weil sie einen kleinen Zeichensatz verwenden. Sehr lange Eingaben können zwar günstig bewertet werden, doch ein bestimmtes Anmeldeformular könnte sie kürzen oder ablehnen. Ein leeres Feld enthält nichts, was bewertet werden könnte. Keine Daten gehört zu den von diesem Tool angezeigten Zuständen.
Die Bewertung belegt außerdem nicht, dass ein Passwort noch nie in einem Datenleck aufgetaucht ist. Es gibt keinen Hinweis darauf, dass dieses Tool einen Abgleich mit bekannten Datenlecks vornimmt. Leite das deshalb nicht aus dem Ergebnis Stark ab.
Häufig gestellte Fragen
Warum bewerten zwei Passwort-Prüfer dasselbe Passwort unterschiedlich?
Verschiedene Prüfprogramme können unterschiedliche Bewertungsmodelle, Wörterbücher oder Regeln zur Mustererkennung verwenden. Ein Tool belohnt möglicherweise die Zeichenvielfalt, während ein anderes die Länge oder erkennbare Wörter stärker gewichtet. Betrachte die Bewertungen als Schätzungen und halte dich an die gemeinsamen Sicherheitsempfehlungen, insbesondere an ausreichende Länge und ein einzigartiges Passwort für jedes Konto.
Sollte ich persönliche Daten in einem langen Passwort verwenden?
Nein. Die Länge hilft weniger, wenn sich der Inhalt aus deinem Namen, deiner Adresse, deinem Geburtsdatum, deinem Arbeitgeber oder öffentlichen Beiträgen zusammensetzen lässt. Wähle zufällige Zeichen oder nicht zusammenhängende Wörter ohne persönlichen Bezug.
Wird ein altes Passwort wieder sicher, wenn ich nur ein Zeichen ändere?
Normalerweise nicht, wenn die Änderung einem offensichtlichen Muster folgt. Angreifer probieren häufig geänderte Endungen, aktualisierte Jahreszahlen und Ersetzungen wie '3' statt 'e' aus. Ersetze das Passwort nach einem vermuteten Sicherheitsvorfall durch einen vollständig neuen, einzigartigen Wert. Ändere es außerdem überall dort, wo du das alte Passwort erneut verwendet hast.
Kann ich Emojis in einem Passwort verwenden?
Einige Systeme akzeptieren Emojis. Bei Anmeldeformularen, Tastaturen und Wiederherstellungsverfahren kann die Kompatibilität jedoch eingeschränkt sein. Ein Emoji kann außerdem aus mehr als einem Unicode-Codepunkt bestehen, sodass sich die angezeigte von der technischen Länge unterscheiden kann. Herkömmliche zufällige Zeichen oder eine lange Passphrase lassen sich in der Regel zuverlässiger reproduzieren.
Brauche ich trotz eines starken Passworts eine Multi-Faktor-Authentifizierung?
Ja, sofern sie verfügbar ist. Die Multi-Faktor-Authentifizierung kann den Schaden begrenzen, wenn ein Passwort durch Phishing, Schadsoftware oder ein Datenleck bei einem Dienst gestohlen wird. Eine Authentifizierungs-App oder ein Sicherheitsschlüssel vermeidet in der Regel die Risiken von Codes, die per SMS zugestellt werden. Jeder Dienst entscheidet jedoch selbst, welche Verfahren er unterstützt.
Abschließende Prüfungen
- Gib hier kein aktuell verwendetes Passwort ein, da der Verarbeitungsort nicht bekannt ist.
- Setze auf Länge und Unvorhersehbarkeit statt auf rein oberflächliche Komplexität.
- Verwende für jedes Konto ein eigenes Passwort.
- Speichere generierte Passwörter in einem Passwortmanager, nicht in einer ungeschützten Notizdatei.
- Prüfe vor dem Speichern eines Passworts, ob der Zieldienst die enthaltenen Leer- und Sonderzeichen sowie die Zeichenlänge akzeptiert.
Ähnliche Werkzeuge
Erstellen Sie starke und sichere Passwörter mit benutzerdefinierter Länge und Einstellungen mit unserem Passwort-Generator-Tool.
Beliebte Werkzeuge
Erstellen Sie Ihre eigene benutzerdefinierte Signatur und laden Sie sie einfach mit unserem Signaturgenerator-Tool für personalisierte E-Signaturen herunter.
Berechnen Sie die Größe eines beliebigen Textes in Bytes (B), Kilobytes (KB) oder Megabytes (MB) mit unserem Textgrößenrechner.
Verwenden Sie das Reverse-IP-Lookup-Tool, um die Domain oder den Host zu finden, der mit einer IP-Adresse verknüpft ist, schnell und einfach.
Verwenden Sie unser Ping-Tool, um den Status und die Antwortzeit einer beliebigen Website, eines Servers oder Ports schnell und effizient zu überprüfen.
Das IP-Lookup-Tool von Digily Link bietet detaillierte Informationen zu jeder IP-Adresse. Nutzen Sie diesen kostenlosen Online-Dienst, um umfassende IP-Daten zu erhalten.
Erstellen Sie mit unserem WhatsApp-Link-Generator sofort Ihren kostenlosen WhatsApp-Link. Fügen Sie eine benutzerdefinierte Nachricht hinzu und starten Sie Chats mit einem Klick, ganz ohne Anmeldung oder Programmierung.