Vérificateur de la robustesse du mot de passe
Assurez-vous que vos mots de passe sont forts et sécurisés avec notre outil de vérification de la robustesse des mots de passe, offrant des commentaires détaillés.
| Caractères | |
| Force |
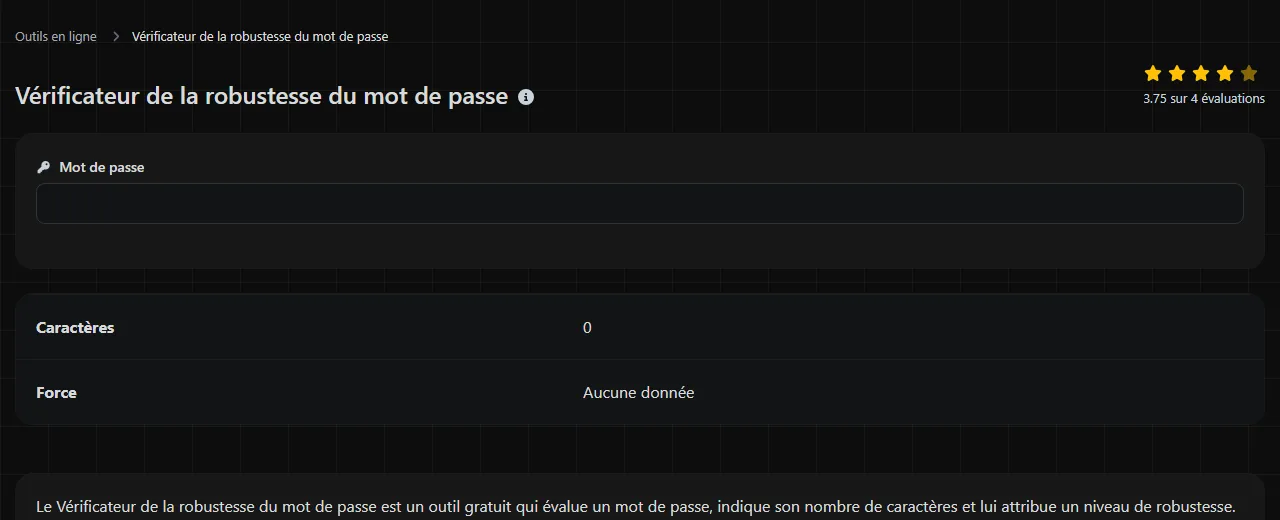
Le Vérificateur de la robustesse du mot de passe est un outil gratuit qui évalue un mot de passe, indique son nombre de caractères et lui attribue un niveau de robustesse.
Où mon mot de passe est-il vérifié ?
On ne sait pas avec certitude où cet outil traite le mot de passe saisi. Ne pars pas du principe que la vérification s'effectue uniquement dans ton navigateur. Rien ne permet non plus d'affirmer que le mot de passe est envoyé ailleurs.
Comme le lieu du traitement est inconnu, évite de saisir un mot de passe qui protège actuellement un compte. Utilise plutôt un mot de passe fictif de longueur et de structure similaires. Par exemple, si ton véritable mot de passe est une phrase composée de quatre mots, teste quatre autres mots sans rapport entre eux plutôt que la phrase réelle.
Qu'est-ce qui rend un mot de passe robuste ?
Un mot de passe robuste est long, difficile à deviner et réservé à un seul compte. En général, la longueur compte davantage que les astuces de complexité, comme remplacer un 'a' par '@' ou ajouter '1!' à la fin d'un mot courant.
Les logiciels de cassage de mots de passe commencent par tester les mots probables, les schémas courants, les mots de passe divulgués et leurs variantes prévisibles, avant de passer à des combinaisons moins vraisemblables. Plus un mot de passe est long, plus le nombre de possibilités à essayer augmente, surtout si son contenu est aléatoire. Il n'existe pas d'estimation unique et fiable du temps nécessaire pour casser un mot de passe. Le résultat dépend du matériel de l'attaquant, de la manière dont le service stocke les mots de passe et du type d'attaque, en ligne ou à partir de données de mots de passe volées.
- Privilégie un mot de passe généré plus long si un gestionnaire de mots de passe peut le mémoriser à ta place.
- Crée une phrase de passe plus facile à saisir et à retenir avec des mots sans rapport entre eux, sélectionnés au hasard.
- Évite les noms, les dates de naissance, les clubs de football, les codes postaux et les informations visibles sur les réseaux sociaux.
- Ne te fie pas à une majuscule, un chiffre et un symbole si le mot de base reste prévisible.
- Utilise un mot de passe unique pour chaque compte.
Les symboles, les chiffres et le mélange de majuscules et de minuscules peuvent élargir l'ensemble des caractères possibles, mais ils sont surtout utiles lorsqu'ils sont choisis au hasard. Ils ne compensent pas un mot de passe court ou très répandu.
Comment vérifier la robustesse d'un mot de passe ?
Saisis un mot de passe de test fictif, puis consulte les informations Caractères et Force. Les niveaux disponibles sont Aucune donnée, Très faible, Faible, Modérée et Forte.
- Choisis un exemple inventé dont la structure ressemble à celle du mot de passe envisagé.
- Vérifie le nombre de caractères.
- Considère le niveau de robustesse comme une indication, et non comme une garantie de sécurité.
- Si le résultat est faible, augmente réellement la longueur ou génère un nouveau mot de passe aléatoire. Évite de simplement ajouter un chiffre prévisible à la fin.
- Enregistre le mot de passe final et unique dans un gestionnaire de mots de passe, plutôt que dans un fichier de notes, un document ou un brouillon d'e-mail.
Les règles et les seuils de notation de l'outil ne sont pas précisés. Il est donc impossible de prévoir ici un résultat exact de manière fiable. Les exemples suivants illustrent les types de saisies que tu peux comparer sans fournir de véritable secret :
- Garden7! contient 8 caractères et suit un schéma reconnaissable composé d'un mot et d'un suffixe.
- copper railway tulip orbit contient 26 caractères, espaces compris. Cet exemple illustre la longueur que permet une phrase de passe composée de plusieurs mots. Toutefois, une phrase publiée en exemple ne doit jamais devenir un véritable mot de passe.
- mQ7!vP2#zL9@ contient 12 caractères et semble aléatoire. Son niveau de robustesse exact dépend de la méthode d'évaluation utilisée par l'outil.
Réutilisation des mots de passe et phrases de passe
Réutiliser un mot de passe présente un risque courant au quotidien. Si un service est compromis, les identifiants exposés peuvent ensuite être testés par des attaquants sur d'autres sites. Cette pratique automatisée s'appelle le bourrage d'identifiants. Lorsqu'un même mot de passe complexe est utilisé pour la messagerie, les achats et les réseaux sociaux, la sécurité de tous ces comptes dépend de celle de chacun des services concernés.
Un gestionnaire de mots de passe résout ce problème en créant et en conservant un mot de passe aléatoire différent pour chaque connexion. Les gestionnaires intégrés aux navigateurs comme les applications dédiées peuvent remplir de longs mots de passe sans que tu aies à les mémoriser. Protège le gestionnaire lui-même avec un mot de passe principal robuste et unique, puis active l'authentification multifacteur si le fournisseur la propose.
Une phrase de passe constitue une solution valable lorsqu'il faut mémoriser le secret, par exemple pour un mot de passe principal. Utilise plusieurs mots sans rapport entre eux, sélectionnés au hasard, et évite les citations, les paroles de chansons, les expressions célèbres ou les phrases liées à ta vie. Les espaces peuvent augmenter la longueur, mais le compte doit les accepter. Le Générateur de mot de passe est généralement plus adapté aux mots de passe que tu n'as pas besoin de saisir de mémoire.
Un vérificateur peut-il garantir qu'un mot de passe est sûr ?
Non, un niveau de robustesse ne peut pas garantir qu'un mot de passe est sûr. L'outil évalue le texte saisi selon ses propres règles, tandis que la sécurité d'un compte dépend aussi de l'utilisation d'un mot de passe unique, de son stockage sécurisé, de la façon dont le service le traite et de la protection contre l'hameçonnage.
Un vérificateur peut considérer les espaces, les signes de ponctuation, les lettres accentuées et les caractères non latins comme des caractères de mot de passe, alors que le site de destination peut appliquer d'autres règles. Des caractères Unicode peuvent également avoir des représentations sous-jacentes différentes, même s'ils semblent identiques. Vérifie que le service concerné accepte exactement ce mot de passe et que ton gestionnaire de mots de passe peut le reproduire correctement.
À longueur égale, un mot de passe composé uniquement de chiffres est plus facile à tester de manière exhaustive, car il repose sur un ensemble de caractères restreint. Une saisie très longue peut obtenir une évaluation favorable, alors qu'un formulaire de connexion particulier risque de la tronquer ou de la refuser. Un champ vide ne contient rien à évaluer, et Aucune donnée fait partie des états affichés par cet outil.
Le résultat ne permet pas non plus de déterminer si un mot de passe est déjà apparu dans une fuite de données. Rien n'indique que ce vérificateur recherche les mots de passe compromis. Ne déduis donc pas le contraire d'un résultat Forte.
Questions fréquentes
Pourquoi deux vérificateurs donnent-ils des résultats différents ?
Chaque vérificateur peut utiliser un modèle de notation, des dictionnaires ou des règles de détection différents. L'un peut favoriser la diversité des caractères, tandis qu'un autre accorde plus d'importance à la longueur ou aux mots reconnaissables. Considère ces résultats comme des estimations et applique les recommandations communes les plus sûres, notamment une longueur suffisante et un mot de passe unique.
Peut-on mettre des informations personnelles dans un long mot de passe ?
Non. La longueur protège moins bien lorsque le contenu peut être reconstitué à partir de ton nom, de ton adresse, de ta date de naissance, de ton employeur ou de tes publications publiques. Choisis des caractères aléatoires ou des mots sans rapport entre eux et sans aucun lien personnel.
Changer un seul caractère suffit-il à sécuriser un ancien mot de passe ?
Généralement non, surtout si la modification suit un schéma évident. Les attaquants testent couramment les changements de suffixe, les années actualisées et les substitutions telles que '3' à la place de 'e'. Si tu soupçonnes une compromission, remplace le mot de passe par une valeur entièrement nouvelle et unique, puis modifie-le partout où l'ancien était réutilisé.
Peut-on utiliser des emoji dans un mot de passe ?
Certains systèmes acceptent les emoji, mais leur compatibilité peut être mauvaise entre les formulaires de connexion, les claviers et les procédures de récupération. Un emoji peut aussi être constitué de plusieurs points de code Unicode. Sa longueur affichée peut donc différer de sa longueur technique. Des caractères aléatoires classiques ou une longue phrase de passe sont généralement plus faciles à reproduire de manière fiable.
L'authentification multifacteur reste-t-elle utile avec un mot de passe robuste ?
Oui, lorsqu'elle est disponible. L'authentification multifacteur peut limiter les dégâts si un mot de passe est volé par hameçonnage, par un logiciel malveillant ou lors de la compromission d'un service. Une application d'authentification ou une clé de sécurité évite généralement les risques associés aux codes envoyés par SMS, même si chaque service décide des méthodes qu'il prend en charge.
Dernières vérifications
- Ne saisis pas ici un mot de passe actif, car le lieu du traitement est incertain.
- Privilégie la longueur et l'imprévisibilité plutôt qu'une complexité superficielle.
- Utilise un mot de passe différent pour chaque compte.
- Conserve les mots de passe générés dans un gestionnaire de mots de passe, et non dans un fichier de notes non protégé.
- Avant d'enregistrer un mot de passe, vérifie que le service de destination accepte ses espaces, ses symboles et sa longueur.
Outils similaires
Créez des mots de passe forts et sécurisés avec une longueur et des paramètres personnalisés à l'aide de notre outil de génération de mots de passe.
Outils populaires
Créez votre propre signature personnalisée et téléchargez-la facilement avec notre outil de génération de signatures pour des signatures électroniques personnalisées.
Calculez la taille de n'importe quel texte en octets (B), kilooctets (KB) ou mégaoctets (MB) à l'aide de notre outil de calcul de taille de texte.
Utilisez l'outil de recherche inversée d'IP pour trouver rapidement et facilement le domaine ou l'hôte associé à une adresse IP.
Utilisez notre outil de ping pour vérifier rapidement et efficacement le statut et le temps de réponse de n'importe quel site web, serveur ou port.
L'outil de recherche d'IP de Digily Link fournit des informations détaillées sur toute adresse IP. Utilisez ce service en ligne gratuit pour obtenir des données IP complètes.
Générez instantanément votre lien WhatsApp gratuit avec notre générateur de liens WhatsApp. Ajoutez un message personnalisé et lancez des discussions en un clic, sans connexion ni code.