Проверка надежности пароля
| Символы | |
| Сила |
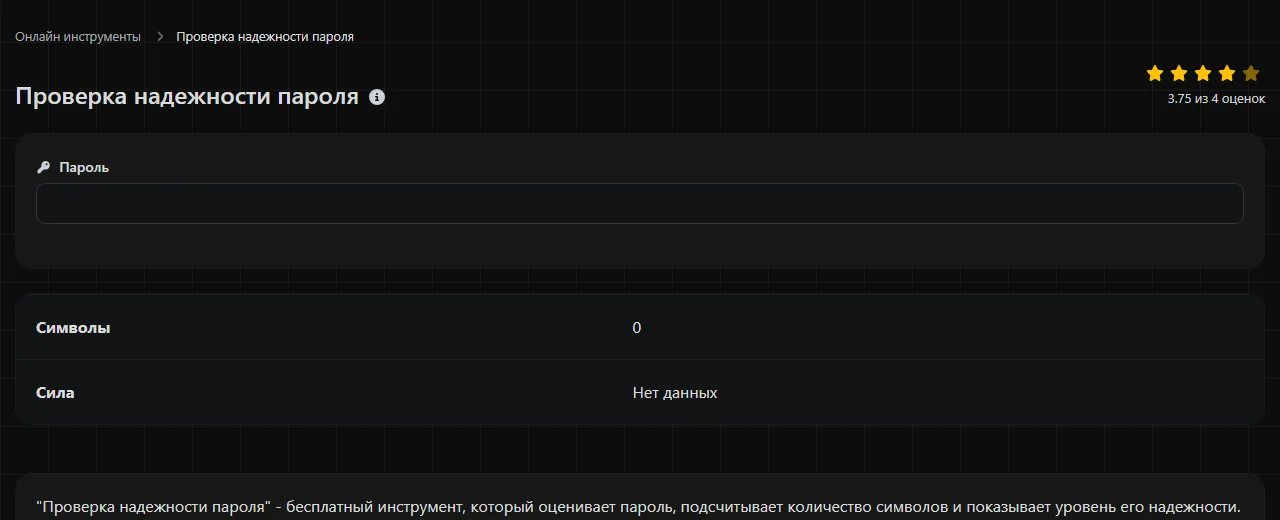
"Проверка надежности пароля" - бесплатный инструмент, который оценивает пароль, подсчитывает количество символов и показывает уровень его надежности.
Где проверяется мой пароль?
Точно неизвестно, где этот инструмент обрабатывает введенный пароль. Нельзя утверждать, что проверка выполняется только в браузере, но и оснований считать, что пароль куда-либо отправляется, тоже нет.
Поскольку место обработки неизвестно, не вводи пароль, который сейчас защищает какую-либо учетную запись. Вместо него используй вымышленный пароль похожей длины и структуры. Например, если настоящий пароль представляет собой фразу из четырех слов, проверь четыре других, не связанных между собой слова.
Каким должен быть надежный пароль?
Надежный пароль должен быть длинным, непредсказуемым и использоваться только для одной учетной записи. Длина обычно важнее формальных приемов усложнения, таких как замена 'a' на '@' или добавление '1!' в конец знакомого слова.
Программы для взлома паролей сначала перебирают вероятные слова, распространенные шаблоны, пароли из утечек и предсказуемые варианты, а затем переходят к менее вероятным комбинациям. Чем длиннее пароль, тем больше вариантов приходится проверять, особенно если его содержимое выбрано случайно. Нельзя достоверно указать единое время взлома пароля: результат зависит от оборудования злоумышленника, способа хранения паролей сервисом и того, как выполняется подбор, через сайт или по украденным данным с паролями.
- Если пароль будет храниться в менеджере паролей, выбирай более длинный сгенерированный вариант.
- Чтобы парольную фразу было проще вводить и запоминать, составь ее из случайно выбранных, не связанных между собой слов.
- Не используй имена, даты рождения, названия футбольных клубов, почтовые индексы и сведения, доступные в социальных сетях.
- Не рассчитывай, что заглавная буква, одна цифра и один символ сделают предсказуемое слово надежным паролем.
- Для каждой учетной записи создавай уникальный пароль.
Специальные символы, цифры и буквы разного регистра могут расширить набор возможных символов, но наиболее эффективны при случайном выборе. Они не компенсируют недостаточную длину или использование распространенного пароля.
Как проверить надежность пароля?
Введи вымышленный тестовый пароль и посмотри значения Символы и Сила. Инструмент показывает следующие уровни надежности: Нет данных, Очень низкий, Низкий, Умеренный и Сильный.
- Придумай пример, по структуре похожий на пароль, который собираешься использовать.
- Проверь количество символов.
- Воспринимай оценку надежности как рекомендацию, а не как гарантию безопасности.
- Если результат низкий, заметно увеличь длину или создай новый случайный пароль. Не ограничивайся добавлением предсказуемой цифры в конец.
- Сохрани итоговый уникальный пароль в менеджере паролей, а не в заметках, документе или черновике письма.
Правила оценки и пороговые значения инструмента не указаны, поэтому заранее достоверно предсказать точную оценку нельзя. Следующие примеры показывают, какие данные можно сравнивать, не раскрывая настоящий пароль:
- Garden7! состоит из 8 символов и соответствует легко узнаваемому шаблону "слово плюс суффикс".
- copper railway tulip orbit состоит из 26 символов с учетом пробелов. Этот пример показывает, какую длину может обеспечить парольная фраза из нескольких слов, однако опубликованные примеры нельзя использовать как настоящие пароли.
- mQ7!vP2#zL9@ состоит из 12 символов и выглядит случайным. Точный уровень надежности зависит от метода оценки, применяемого инструментом.
Повторное использование паролей и парольные фразы
Повторное использование паролей создает распространенный риск: при компрометации одного сервиса учетные данные могут попасть к злоумышленникам, которые затем проверят их на других сайтах. Такая автоматизированная практика называется подстановкой учетных данных. Если один сложный пароль используется для электронной почты, интернет-магазинов и социальных сетей, безопасность всех этих аккаунтов зависит от безопасности каждого сервиса, где используется этот пароль.
Менеджер паролей решает эту проблему, создавая и сохраняя отдельный случайный пароль для каждого входа. Встроенные в браузер менеджеры и отдельные приложения могут автоматически подставлять длинные пароли, поэтому запоминать их не нужно. Защити сам менеджер надежным уникальным мастер-паролем и включи многофакторную аутентификацию, если провайдер ее поддерживает.
Если нужен запоминающийся вариант, например мастер-пароль, можно использовать парольную фразу. Составь ее из нескольких случайно выбранных, не связанных между собой слов. Не используй цитаты, строки песен, известные выражения и предложения о своей жизни. Пробелы могут увеличить длину, но только если учетная запись допускает их использование. Для паролей, которые не требуется вводить по памяти, обычно лучше подходит "Генератор паролей".
Гарантирует ли высокая оценка безопасность пароля?
Нет, оценка надежности не гарантирует безопасность пароля. Инструмент анализирует введенный текст по собственным правилам, тогда как безопасность учетной записи также зависит от уникальности пароля, надежности его хранения, обработки паролей сервисом и защиты от фишинга.
Инструмент может учитывать пробелы, знаки препинания, буквы с диакритическими знаками и символы нелатинских систем письма как символы пароля, но на нужном сайте могут действовать другие правила. Символы Unicode также могут иметь разное внутреннее представление, даже если выглядят одинаково. Убедись, что выбранный сервис принимает пароль в точности в таком виде, а менеджер паролей способен правильно его воспроизвести.
Пароли только из цифр проще полностью перебрать при той же длине, поскольку в них используется небольшой набор символов. Очень длинный пароль может получить высокую оценку, но конкретная форма входа способна обрезать или отклонить его. В пустом поле нет данных для оценки, а Нет данных входит в число состояний, которые показывает инструмент.
Оценка также не подтверждает, что пароль никогда не появлялся в утечках данных. Нет сведений о том, что этот инструмент проверяет пароли по базам утечек, поэтому результат Сильный не следует воспринимать как подтверждение такой проверки.
Часто задаваемые вопросы
Почему разные сервисы по-разному оценивают один пароль?
Разные инструменты могут использовать разные модели оценки, словари и правила распознавания шаблонов. Один может учитывать разнообразие символов, а другой придавать больше значения длине или наличию узнаваемых слов. Считай такие оценки приблизительными и следуй наиболее безопасным общим рекомендациям, прежде всего используй уникальные пароли достаточной длины.
Можно ли добавлять личные данные в длинный пароль?
Нет. Длина помогает меньше, если пароль можно составить из твоего имени, адреса, даты рождения, названия работодателя или общедоступных публикаций. Выбирай случайные символы или не связанные между собой слова, которые не имеют отношения к твоей личной информации.
Станет ли старый пароль безопасным, если заменить один символ?
Обычно нет, если замена следует очевидному шаблону. Злоумышленники часто проверяют изменения окончаний, замену года и подстановки вроде '3' вместо 'e'. Если есть подозрение, что пароль скомпрометирован, замени его совершенно новым уникальным паролем во всех местах, где использовался старый.
Можно ли использовать эмодзи в пароле?
Некоторые системы принимают эмодзи, но могут возникнуть проблемы совместимости с формами входа, клавиатурами и процедурами восстановления. Кроме того, один эмодзи может состоять из нескольких кодовых точек Unicode, поэтому видимая и техническая длина пароля способны различаться. Обычные случайные символы или длинную парольную фразу, как правило, проще точно воспроизвести.
Нужна ли многофакторная аутентификация при надежном пароле?
Да, если она доступна. Многофакторная аутентификация помогает ограничить ущерб, если пароль украден с помощью фишинга, вредоносного ПО или вследствие взлома сервиса. Приложение-аутентификатор или аппаратный ключ обычно позволяют избежать рисков, связанных с кодами из SMS, хотя каждый сервис сам определяет, какие способы поддерживать.
Что проверить в конце
- Не вводи действующий пароль, поскольку место его обработки неизвестно.
- Отдавай предпочтение длине и непредсказуемости, а не формальному усложнению.
- Используй отдельный пароль для каждой учетной записи.
- Храни сгенерированные пароли в менеджере паролей, а не в незащищенном файле заметок.
- Перед сохранением пароля убедись, что нужный сервис принимает используемые пробелы и символы, а также поддерживает его длину.
Похожие инструменты
Создавайте надежные и безопасные пароли с пользовательской длиной и настройками с помощью нашего инструмента генерации паролей.
Популярные инструменты
Создайте свою собственную подпись и легко скачайте её с помощью нашего инструмента для генерации персонализированных электронных подписей.
Рассчитайте размер любого текста в байтах (B), килобайтах (KB) или мегабайтах (MB) с помощью нашего инструмента калькулятора размера текста.
Используйте инструмент обратного поиска IP, чтобы быстро и легко найти домен или хост, связанный с любым IP-адресом.
Используйте наш инструмент ping, чтобы быстро и эффективно проверить статус и время отклика любого веб-сайта, сервера или порта.
Инструмент поиска IP-адресов от Digily Link предоставляет подробную информацию о любом IP-адресе. Используйте этот бесплатный онлайн-сервис, чтобы получить полные данные об IP.
Мгновенно создайте бесплатную ссылку WhatsApp с помощью нашего генератора. Добавьте собственное сообщение и начинайте чаты одним нажатием без входа в систему и программирования.