Перевірка надійності пароля
Переконайтеся, що ваші паролі надійні та безпечні за допомогою нашого інструменту перевірки надійності паролів, який надає детальний зворотний зв'язок.
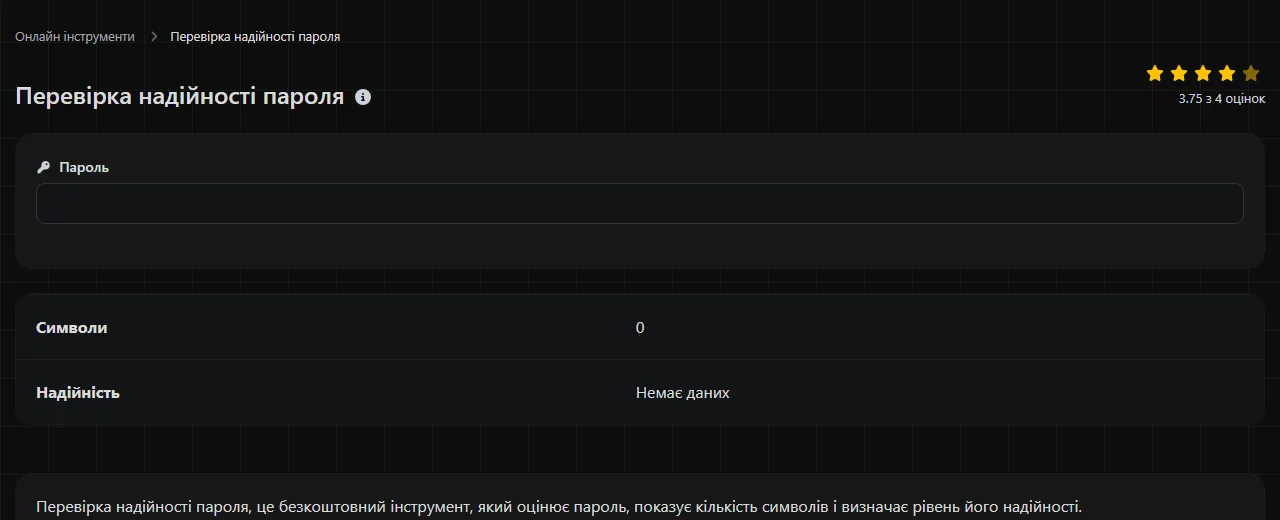
| Символи | |
| Надійність |
Перевірка надійності пароля, це безкоштовний інструмент, який оцінює пароль, показує кількість символів і визначає рівень його надійності.
Де перевіряється мій пароль?
Достеменно невідомо, де цей інструмент обробляє введений пароль. Не варто вважати, що перевірка відбувається лише у твоєму браузері. Водночас немає підстав стверджувати, що пароль надсилається кудись іще.
Оскільки місце обробки невідоме, не вводь пароль, який зараз захищає твій обліковий запис. Натомість використай вигаданий пароль подібної довжини та структури. Наприклад, якщо твій справжній пароль складається з чотирьох слів, перевір чотири не пов'язані між собою слова-замінники, а не справжню фразу.
Який пароль вважається надійним?
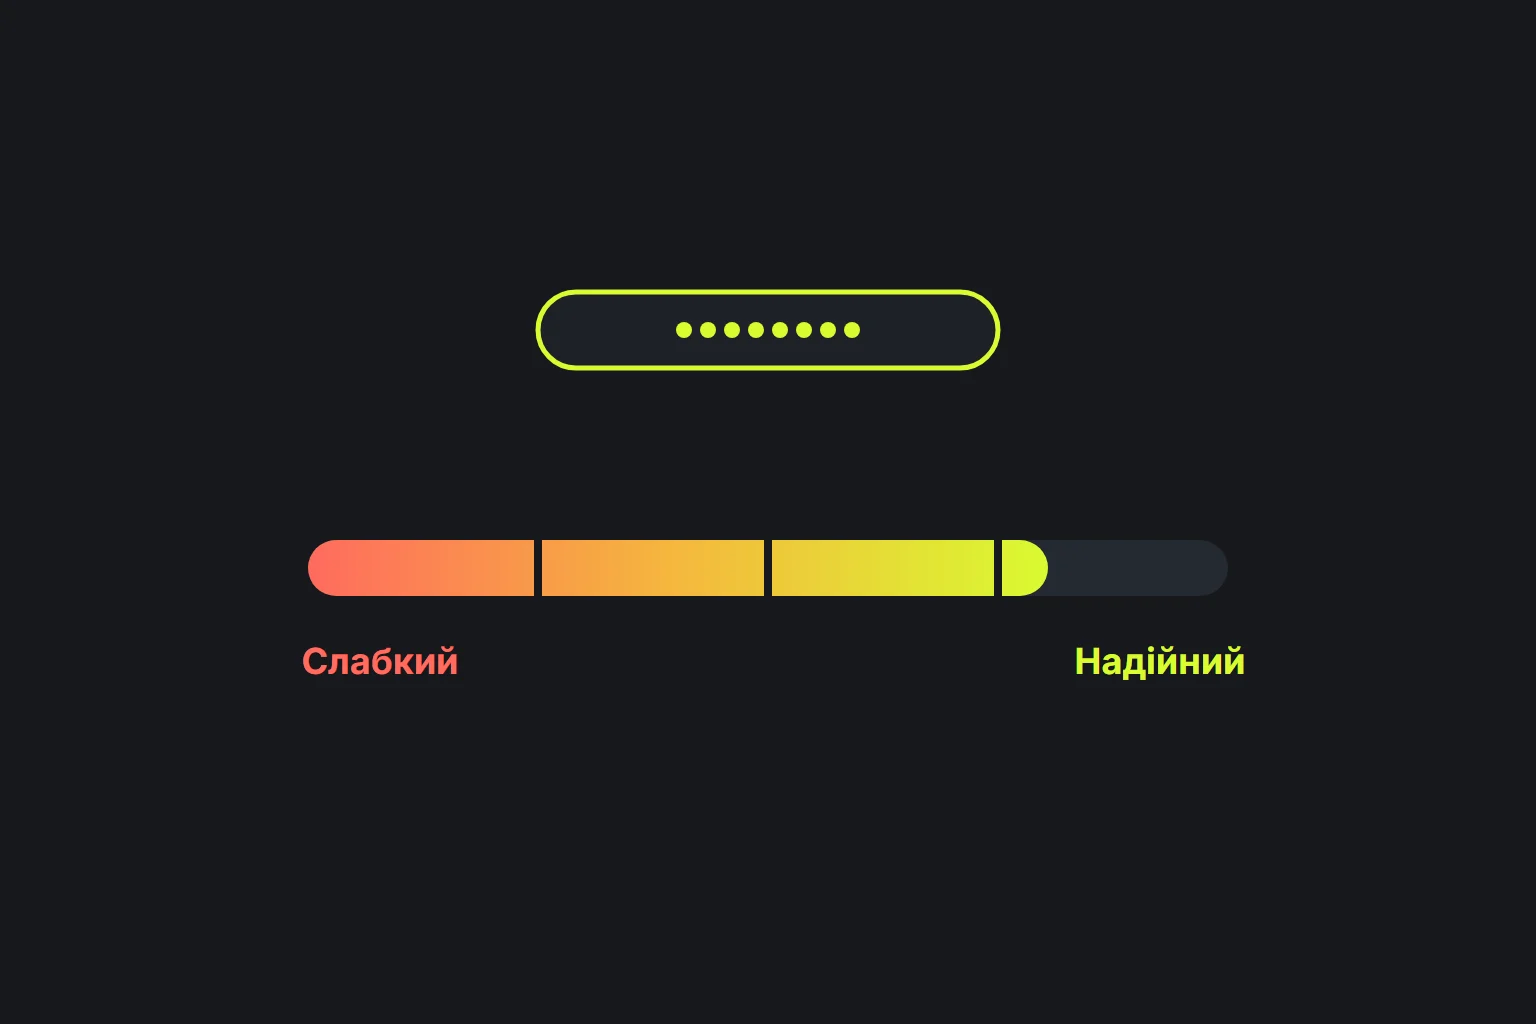
Надійний пароль має бути довгим, непередбачуваним і використовуватися лише для одного облікового запису. Зазвичай довжина важливіша за хитрощі з ускладненням, як-от заміна 'a' на '@' або додавання '1!' у кінці знайомого слова.
Програми для зламу паролів спочатку перевіряють імовірні слова, поширені шаблони, паролі з витоків і передбачувані варіації, а потім переходять до менш імовірних комбінацій. Що довший пароль, то більше варіантів потрібно перевірити, особливо якщо його вміст випадковий. Неможливо чесно назвати єдиний точний час зламу пароля, адже результат залежить від обладнання зловмисника, способу зберігання паролів сервісом і того, де виконуються спроби: онлайн чи на викрадених даних паролів.
- Якщо пароль запам'ятовуватиме менеджер паролів, віддавай перевагу довшому згенерованому паролю.
- Щоб створити парольну фразу, яку легше вводити й пам'ятати, використовуй випадково вибрані, не пов'язані між собою слова.
- Уникай імен, дат народження, назв футбольних клубів, поштових індексів та інформації, доступної в соціальних мережах.
- Не покладайся лише на велику літеру, одну цифру й один символ, якщо основне слово легко передбачити.
- Створи унікальний пароль для кожного облікового запису.
Символи, цифри та літери різного регістру можуть розширити набір можливих знаків, але найкраще вони працюють, коли вибрані випадково. Вони не компенсують малу довжину чи використання поширеного пароля.
Як перевірити надійність пароля?
Введи вигаданий тестовий пароль і переглянь показники Символи та Надійність. Інструмент може показати такі рівні: Немає даних, Дуже низька, Низька, Середня і Надійний.
- Вигадай приклад, схожий за структурою на пароль, який плануєш використовувати.
- Перевір кількість символів.
- Сприймай категорію надійності як орієнтир, а не як гарантію безпеки.
- Якщо результат слабкий, суттєво збільш довжину або згенеруй новий випадковий пароль. Не обмежуйся додаванням передбачуваної цифри.
- Збережи остаточний унікальний пароль у менеджері паролів, а не у файлі нотаток, документі чи чернетці електронного листа.
Правила оцінювання та порогові значення інструмента не вказані, тому тут неможливо надійно передбачити точну оцінку. Ці приклади показують, які дані можна порівняти, не вводячи справжнього секретного пароля:
- Garden7! містить 8 символів і відповідає впізнаваному шаблону зі слова та суфікса.
- copper railway tulip orbit містить 26 символів разом із пробілами. Цей приклад демонструє довжину парольної фрази з кількох слів, але опубліковані приклади фраз ніколи не слід використовувати як справжні паролі.
- mQ7!vP2#zL9@ містить 12 символів і виглядає випадковим. Точний рівень його надійності залежить від методу оцінювання інструмента.
Повторне використання паролів і парольні фрази
Повторне використання паролів створює поширений повсякденний ризик. Якщо один сервіс буде скомпрометовано, зловмисники можуть отримати облікові дані та спробувати їх на інших сайтах. Така автоматизована атака називається підстановкою облікових даних. Якщо той самий складний пароль використовується для електронної пошти, покупок і соціальних мереж, безпека всіх цих облікових записів залежить від захищеності кожного сервісу, де він застосовується.
Менеджер паролів розв'язує цю проблему, створюючи та зберігаючи окремий випадковий пароль для кожного входу. І вбудовані в браузери менеджери паролів, і спеціалізовані застосунки можуть автоматично вводити довгі паролі, тож їх не потрібно запам'ятовувати. Захисти сам менеджер надійним унікальним майстер-паролем і ввімкни багатофакторну автентифікацію, якщо постачальник її підтримує.
Парольна фраза є доречною альтернативою, коли потрібен пароль, який легко запам'ятати, наприклад майстер-пароль. Вибери кілька випадкових, не пов'язаних між собою слів. Не використовуй цитати, тексти пісень, відомі вислови чи речення про власне життя. Пробіли можуть збільшити довжину, але обліковий запис має їх підтримувати. Для паролів, які не потрібно вводити з пам'яті, зазвичай краще підходить Генератор паролів.
Чи гарантує оцінка надійності безпеку пароля?
Ні, оцінка надійності не може гарантувати, що пароль безпечний. Інструмент перевіряє введений текст за власними правилами, тоді як безпека облікового запису також залежить від унікальності пароля, безпечного зберігання, способу обробки паролів сервісом і захисту від фішингу.
Інструмент може враховувати пробіли, розділові знаки, літери з діакритичними знаками та символи нелатинських систем письма як символи пароля, але сайт, де ти використовуватимеш пароль, може мати інші правила. Символи Unicode також можуть мати різні внутрішні представлення, навіть якщо виглядають однаково. Переконайся, що потрібний сервіс приймає пароль без змін, а менеджер паролів може правильно його відтворити.
Паролі лише з цифр легше перебрати за однакової довжини, оскільки вони використовують малий набір символів. Дуже довгі введені дані можуть отримати високу оцінку, але конкретна форма входу може обрізати або відхилити їх. У порожньому полі немає чого оцінювати, тому Немає даних є одним зі станів, які показує цей інструмент.
Оцінка також не підтверджує, що пароль ніколи не з'являвся у витоку даних. Немає жодної вказівки, що цей інструмент перевіряє паролі за базами витоків, тому результат Надійний не означає, що така перевірка відбулася.
Поширені запитання
Чому різні сервіси по-різному оцінюють той самий пароль?
Різні інструменти можуть використовувати різні моделі оцінювання, словники чи правила розпізнавання шаблонів. Один може вище оцінювати різноманітність символів, а інший надавати більшої ваги довжині або наявності впізнаваних слів. Сприймай оцінки як приблизні й дотримуйся спільних безпечніших рекомендацій, насамперед використовуй достатньо довгі та унікальні паролі.
Чи варто додавати особисті дані до довгого пароля?
Ні. Довжина допомагає менше, якщо пароль можна скласти з твого імені, адреси, дати народження, назви роботодавця або публічних дописів. Вибирай випадкові символи чи не пов'язані між собою слова, які не мають особистого зв'язку з тобою.
Якщо змінити один символ, старий пароль знову стане безпечним?
Зазвичай ні, якщо зміна відповідає очевидному шаблону. Зловмисники часто перевіряють змінені суфікси, оновлені роки й заміни на зразок '3' замість 'e'. Якщо є підозра, що пароль скомпрометовано, заміни його на цілком новий та унікальний. Також зміни його всюди, де використовувався старий пароль.
Чи можна використовувати емодзі в паролі?
Деякі системи приймають емодзі, але з ними можуть виникати проблеми сумісності у формах входу, на різних клавіатурах і під час відновлення доступу. Один емодзі також може складатися з кількох кодових точок Unicode, тому видима й технічна довжина можуть відрізнятися. Звичайні випадкові символи або довгу парольну фразу зазвичай легше надійно відтворити.
Чи потрібна багатофакторна автентифікація, якщо пароль надійний?
Так, якщо вона доступна. Багатофакторна автентифікація може обмежити наслідки, якщо пароль викрадено через фішинг, шкідливе програмне забезпечення або витік із сервісу. Застосунок-автентифікатор або ключ безпеки зазвичай дає змогу уникнути ризиків, пов'язаних із кодами в текстових повідомленнях, хоча кожен сервіс сам визначає, які методи підтримувати.
Що перевірити наостанок
- Не вводь тут чинний пароль, оскільки місце його обробки невідоме.
- Віддавай перевагу довжині та непередбачуваності, а не суто зовнішньому ускладненню.
- Використовуй окремий пароль для кожного облікового запису.
- Зберігай згенеровані паролі в менеджері паролів, а не в незахищеному файлі нотаток.
- Перш ніж зберегти пароль, переконайся, що потрібний сервіс приймає його пробіли, символи та довжину.
Подібні інструменти
Створюйте надійні та безпечні паролі з індивідуальною довжиною та налаштуваннями за допомогою нашого інструменту генератора паролів.
Популярні інструменти
Створіть свій власний підпис і легко завантажте його за допомогою нашого інструменту генератора підписів для персоналізованих електронних підписів.
Розрахуйте розмір будь-якого тексту в байтах (B), кілобайтах (KB) або мегабайтах (MB) за допомогою нашого інструменту для обчислення розміру тексту.
Використовуйте інструмент зворотного пошуку IP, щоб швидко та легко знайти домен або хост, пов'язаний з будь-якою IP-адресою.
Використовуйте наш інструмент ping, щоб швидко та ефективно перевірити статус і час відгуку будь-якого вебсайту, сервера або порту.
Інструмент перевірки IP-адреси від Digily Link надає детальну інформацію про будь-яку IP-адресу. Скористайтеся цим безкоштовним онлайн-сервісом, щоб отримати всебічні дані про IP.
Створіть своє безкоштовне посилання на WhatsApp миттєво за допомогою нашого генератора посилань WhatsApp. Додайте власне повідомлення та починайте чати в один клік. Без входу в систему або кодування.