パスワード強度チェッカー
パスワード強度チェッカーツールで、パスワードを強力かつ安全に保ち、詳細なフィードバックを提供します。
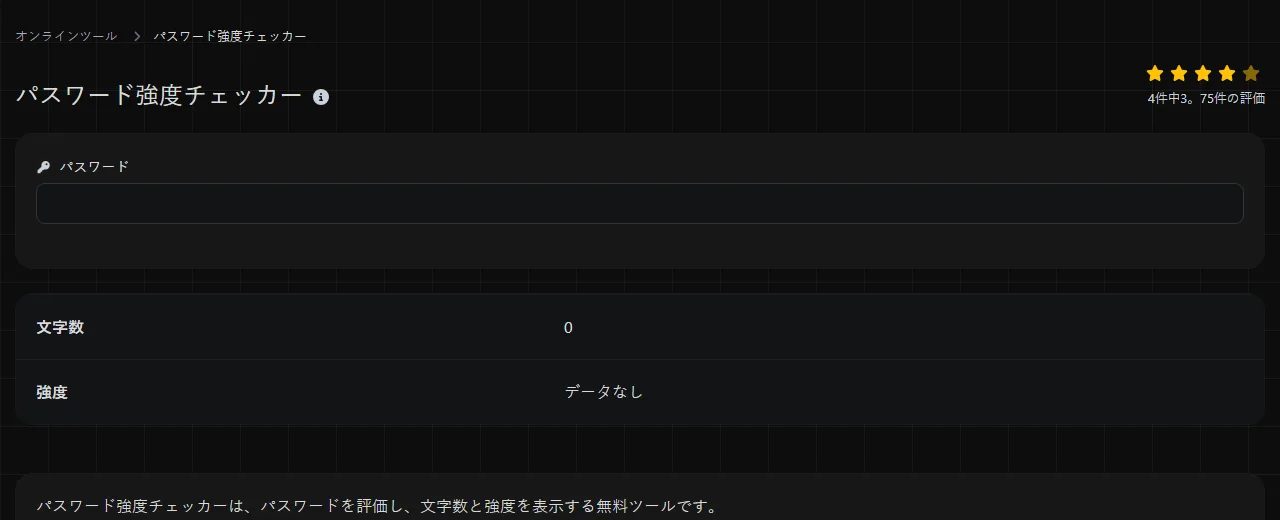
| 文字数 | |
| 強度 |
パスワード強度チェッカーは、パスワードを評価し、文字数と強度を表示する無料ツールです。
入力したパスワードはどこでチェックされますか?
入力したパスワードがどこで処理されるかは明らかではありません。ブラウザ内だけでチェックされるとは限りませんが、外部に送信されると判断できる根拠もありません。
処理場所が不明なため、現在アカウントで使用しているパスワードは入力しないでください。代わりに、長さと構造が似た架空のパスワードを使いましょう。たとえば、実際のパスワードが4語からなるパスフレーズなら、そのフレーズ自体ではなく、無関係な別の4語で試してください。
強いパスワードの条件は何ですか?
強いパスワードは、長く、推測しにくく、1つのアカウントだけで使用されているものです。一般に、よくある単語の末尾に'1!'を付けたり、'a'を'@'に変えたりする複雑化の小細工よりも、長さのほうが強度に大きく影響します。
パスワード解析ソフトウェアは、可能性の低い組み合わせを総当たりする前に、使われそうな単語、よくあるパターン、漏えい済みのパスワード、予測しやすい変形を試します。パスワードが長いほど試すべき組み合わせが増え、特に内容がランダムならその効果が高まります。解読にかかる時間を単一の数値で正確に示すことはできません。攻撃者の機器、サービス側のパスワード保存方法、オンラインで試行するのか、盗まれたパスワードデータを解析するのかによって結果が変わるためです。
- パスワードマネージャーに記憶させられる場合は、生成された長めのパスワードを選んでください。
- 入力しやすく覚えやすいパスフレーズにするなら、無関係な単語をランダムに選んで組み合わせてください。
- 氏名、誕生日、スポーツチーム、郵便番号、SNSで確認できる情報は避けてください。
- 元の単語が推測しやすい場合、大文字1文字、数字1文字、記号1文字を加えるだけでは不十分です。
- アカウントごとに異なるパスワードを使ってください。
記号、数字、大文字と小文字を組み合わせると、使える文字の範囲は広がります。ただし、最も効果的なのはランダムに選んだ場合です。短いパスワードや広く使われているパスワードの弱点を補うものではありません。
パスワード強度チェッカーの使い方は?
テスト用に作った架空のパスワードを入力し、文字数と強度を確認してください。表示される強度は、データなし、非常に弱い、弱い、普通、強いの5段階です。
- 検討中のパスワードと似た構造の架空の例を用意します。
- 文字数を確認します。
- 強度の評価は目安として確認し、安全性の保証とは考えないでください。
- 評価が低い場合は、十分に長くするか、新しいランダムなパスワードを生成します。予測しやすい数字を末尾に付けるだけでは不十分です。
- 最終的に決めた固有のパスワードは、メモファイル、文書、メールの下書きではなく、パスワードマネージャーに保存してください。
このツールの採点ルールと基準値は公表されていないため、正確な評価を事前に予測することはできません。実際の秘密情報を入力せずに比較できる例を示します。
- Garden7!は8文字で、単語に接尾文字を加えた分かりやすいパターンです。
- copper railway tulip orbitは、スペースを含めて26文字です。複数の単語を使うことでパスフレーズを長くできる例ですが、公開されている例文を実際のパスワードにしてはいけません。
- mQ7!vP2#zL9@は12文字で、ランダムに見えます。実際にどの強度と判定されるかは、チェッカーの評価方法によって異なります。
パスワードの使い回しとパスフレーズ
パスワードの使い回しは、日常的によくあるリスクです。1つのサービスから認証情報が漏れると、攻撃者はそれをほかのウェブサイトでも試します。この自動化された攻撃は、クレデンシャルスタッフィングと呼ばれます。メール、ショッピング、SNSの各アカウントで複雑なパスワードを使い回すと、そのパスワードを使用しているすべてのサービスの安全性に、全アカウントが左右されます。
パスワードマネージャーを使えば、ログイン先ごとに異なるランダムなパスワードを作成して保存でき、この問題に対処できます。ブラウザ内蔵型でも専用アプリでも、長いパスワードを覚えることなく自動入力できます。パスワードマネージャー自体は、強く固有のマスターパスワードで保護し、提供元が対応している場合は多要素認証を有効にしてください。
マスターパスワードなど、覚えやすさが必要な場合は、パスフレーズも適切な選択肢です。無関係な単語を複数、ランダムに選び、引用文、歌詞、有名な表現、自分の生活に関する文章は避けてください。スペースを入れると長くできますが、使用するアカウントがスペースを許可している必要があります。記憶して入力する必要がないパスワードには、通常、パスワードジェネレーターのほうが適しています。
強度チェッカーでパスワードの安全性を保証できますか?
いいえ、強度の評価だけでパスワードの安全性を保証することはできません。チェッカーは独自のルールに基づいて入力内容を評価しますが、アカウントの安全性は、パスワードが固有かどうか、安全に保存されているか、サービスがパスワードをどう扱うか、フィッシングへの対策があるかにも左右されます。
チェッカーでは、スペース、句読点、アクセント付き文字、非ラテン文字をパスワードの文字として扱う場合がありますが、実際に使用するウェブサイトでは別の制限が設けられていることがあります。また、Unicode文字は見た目が同じでも内部表現が異なる場合があります。使用先のサービスがそのパスワードを正確に受け付けることと、パスワードマネージャーが正しく再現できることを確認してください。
数字だけのパスワードは文字種が少ないため、同じ長さなら総当たりで試しやすくなります。非常に長い入力は高く評価されることがありますが、実際のログインフォームでは途中で切り捨てられたり、拒否されたりする場合があります。空欄には評価する内容がなく、このツールではデータなしと表示されます。
高い評価が出ても、そのパスワードが過去のデータ侵害で一度も流出していないとは限りません。このチェッカーが漏えいデータとの照合を行うという記載はないため、強いという結果から照合済みだと判断しないでください。
よくある質問
チェッカーによってパスワードの評価が違うのはなぜですか?
チェッカーごとに、採点モデル、辞書、パターン判定のルールが異なる場合があるためです。文字種の多さを重視するものもあれば、長さや推測しやすい単語をより重く評価するものもあります。評価は推定値として受け止め、特にパスワードを使い回さないことと、十分な長さを確保することなど、共通する安全な助言に従ってください。
長いパスワードなら個人情報を入れても大丈夫ですか?
いいえ。氏名、住所、生年月日、勤務先、公開投稿から内容を組み立てられる場合、長さによる効果は小さくなります。個人とのつながりがないランダムな文字、または無関係な単語を選んでください。
古いパスワードの1文字だけ変えれば、また安全に使えますか?
変更方法が分かりやすいパターンなら、通常は安全になりません。攻撃者は、末尾の変更、年の更新、'e'を'3'に置き換えるような変形をよく試します。漏えいが疑われる場合は、まったく新しい固有のパスワードに変更し、古いパスワードを使い回していたすべての場所でも変更してください。
パスワードに絵文字を使えますか?
絵文字を受け付けるシステムもありますが、ログインフォーム、キーボード、アカウント復旧手続きによっては互換性に問題が生じることがあります。また、1つの絵文字が複数のUnicodeコードポイントで構成される場合があり、表示上の長さと技術上の長さが一致しないこともあります。一般的な文字をランダムに組み合わせるか、長いパスフレーズを使うほうが、通常は確実に再現できます。
強いパスワードを使っていても多要素認証は必要ですか?
はい、利用できる場合は有効にしてください。多要素認証を使うと、フィッシング、マルウェア、サービスの侵害によってパスワードが盗まれた場合でも、被害を抑えられます。一般に、認証アプリやセキュリティキーを使えば、SMSで届くコードに伴うリスクを避けられます。ただし、利用できる認証方法はサービスごとに異なります。
最後に確認すること
- 処理場所が不明なため、現在使用中のパスワードは入力しないでください。
- 見た目だけの複雑さではなく、長さと予測しにくさを重視してください。
- アカウントごとに別のパスワードを使ってください。
- 生成したパスワードは、保護されていないメモファイルではなく、パスワードマネージャーに保存してください。
- パスワードを保存する前に、使用先のサービスがスペース、記号、文字数を受け付けることを確認してください。
類似のツール
人気のツール
Digily LinkのIPルックアップツールは、任意のIPアドレスに関する詳細情報を提供します。この無料オンラインサービスを利用して、包括的なIPデータを取得してください。
WhatsAppリンクジェネレーターで無料のWhatsAppリンクを即座に生成します。カスタムメッセージを追加して、ワンクリックでチャットを開始できます。ログインやコーディングは不要です。