Adgangskode styrkekontrol
| Tegn | |
| Styrke |
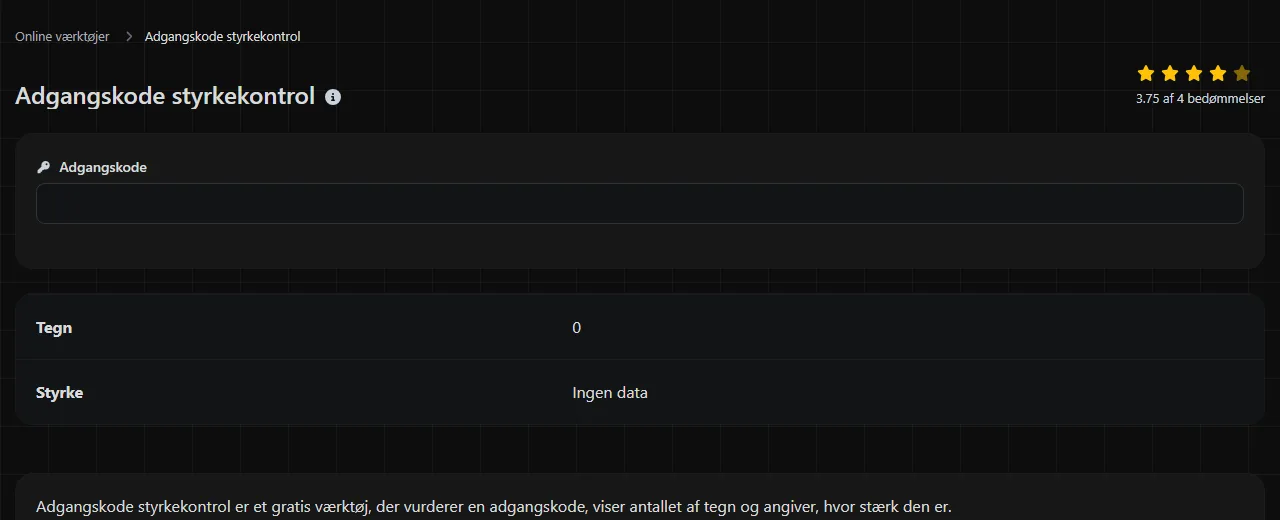
Adgangskode styrkekontrol er et gratis værktøj, der vurderer en adgangskode, viser antallet af tegn og angiver, hvor stærk den er.
Hvor bliver min adgangskode kontrolleret?
Det vides ikke med sikkerhed, hvor værktøjet behandler den adgangskode, du indtaster. Du bør ikke gå ud fra, at kontrollen kun foregår i din browser, men der er heller ikke grundlag for at sige, at adgangskoden sendes andre steder hen.
Da behandlingsstedet er ukendt, bør du ikke indtaste en adgangskode, som aktuelt beskytter en konto. Brug i stedet en opdigtet adgangskode med omtrent samme længde og opbygning. Hvis din rigtige adgangskode eksempelvis er en adgangsfrase på fire ord, kan du teste fire andre ord uden indbyrdes sammenhæng frem for den faktiske frase.
Hvad gør en adgangskode stærk?
En stærk adgangskode er lang, svær at forudsige og bruges kun til én konto. Længden betyder generelt mere end kunstige kompleksitetsgreb som at ændre et 'a' til '@' eller føje '1!' til slutningen af et velkendt ord.
Programmer til at knække adgangskoder afprøver sandsynlige ord, almindelige mønstre, lækkede adgangskoder og forudsigelige variationer, før de går videre til mindre sandsynlige kombinationer. En længere adgangskode giver flere mulige kombinationer at afprøve, især når indholdet er tilfældigt. Der findes ikke ét retvisende tal for, hvor lang tid det tager at knække en adgangskode. Resultatet afhænger af angriberens udstyr, hvordan tjenesten gemmer adgangskoder, og om forsøgene sker online eller mod stjålne adgangskodedata.
- Vælg en længere, genereret adgangskode, når en adgangskodeadministrator kan huske den for dig.
- Lav en adgangsfrase af tilfældigt valgte ord uden indbyrdes sammenhæng, så den er lettere at skrive og huske.
- Undgå navne, fødselsdage, fodboldklubber, postnumre og oplysninger, der er synlige på sociale medier.
- Stol ikke på et stort bogstav, et enkelt tal og et enkelt symbol, hvis det underliggende ord er forudsigeligt.
- Brug en unik adgangskode til hver konto.
Symboler, tal og en blanding af store og små bogstaver kan øge udvalget af mulige tegn, men de virker bedst, når de vælges tilfældigt. De opvejer ikke en kort eller meget udbredt adgangskode.
Hvordan bruger jeg styrkekontrollen?
Indtast en opdigtet testadgangskode, og gennemgå oplysningerne under Tegn og Styrke. De mulige styrkeniveauer er Ingen data, Meget lav, Lav, Moderat og Stærk.
- Vælg et opdigtet eksempel, der har samme opbygning som den adgangskode, du overvejer.
- Kontrollér antallet af tegn.
- Se styrkekategorien som vejledning, ikke som en sikkerhedsgaranti.
- Hvis resultatet er svagt, skal du øge længden mærkbart eller generere en ny, tilfældig adgangskode. Undgå blot at tilføje et forudsigeligt ciffer.
- Gem den endelige, unikke adgangskode i en adgangskodeadministrator frem for i en notefil, et dokument eller en e-mailkladde.
Værktøjets regler og grænseværdier for bedømmelsen er ikke oplyst, så den præcise vurdering kan ikke forudsiges pålideligt her. Disse eksempler viser, hvilke typer input du kan sammenligne uden at angive en rigtig hemmelighed:
- Garden7! indeholder 8 tegn og følger et genkendeligt mønster med et ord efterfulgt af et suffiks.
- copper railway tulip orbit indeholder 26 tegn inklusive mellemrum. Eksemplet illustrerer den længde, en adgangsfrase med flere ord kan give, men offentliggjorte eksempelfraser bør aldrig bruges som rigtige adgangskoder.
- mQ7!vP2#zL9@ indeholder 12 tegn og ser tilfældig ud. Den præcise styrkekategori afhænger af værktøjets vurderingsmetode.
Genbrug af adgangskoder og brug af adgangsfraser
Genbrug af adgangskoder er en almindelig risiko, fordi loginoplysninger fra én kompromitteret tjeneste kan blive afprøvet af angribere på andre websteder. Denne automatiserede metode kaldes credential stuffing. Hvis den samme komplicerede adgangskode bruges til e-mail, webshops og sociale medier, bliver alle kontiene afhængige af sikkerheden hos hver eneste tjeneste, hvor adgangskoden bruges.
En adgangskodeadministrator løser dette problem ved at oprette og gemme en forskellig, tilfældig adgangskode til hvert login. Både browserbaserede adgangskodeadministratorer og særskilte programmer kan udfylde lange adgangskoder, uden at du behøver huske dem. Beskyt selve administratoren med en stærk, unik hovedadgangskode, og aktivér multifaktorgodkendelse, hvis udbyderen understøtter det.
En adgangsfrase er et brugbart alternativ, når du har brug for noget, du kan huske, eksempelvis en hovedadgangskode. Brug flere tilfældigt valgte ord uden indbyrdes sammenhæng, og undgå citater, sangtekster, kendte udtryk eller en sætning om dit liv. Mellemrum kan øge længden, men kontoen skal tillade dem. Adgangskodegenerator er som regel et bedre valg til adgangskoder, du ikke behøver skrive efter hukommelsen.
Kan en styrkekontrol garantere, at en adgangskode er sikker?
Nej, en styrkevurdering kan ikke garantere, at en adgangskode er sikker. Værktøjet vurderer den indtastede tekst ud fra sine egne regler, mens kontoens sikkerhed også afhænger af, om adgangskoden er unik, opbevares sikkert, håndteres forsvarligt af tjenesten og beskyttes mod phishing.
Et kontrolværktøj kan behandle mellemrum, tegnsætning, bogstaver med accenter og ikke-latinske skriftsystemer som tegn i adgangskoden, mens det websted, du vil bruge adgangskoden på, kan have andre regler. Unicode-tegn kan også have forskellige underliggende repræsentationer, selv om de ser ens ud. Kontrollér, at den pågældende tjeneste accepterer den nøjagtige adgangskode, og at din adgangskodeadministrator kan gengive den korrekt.
Adgangskoder, der kun består af tal, er lettere at afprøve udtømmende ved en given længde, fordi de bruger et lille tegnsæt. Et meget langt input kan få en god vurdering, selv om en bestemt loginformular muligvis afkorter eller afviser det. Et tomt felt indeholder intet, der kan vurderes, og Ingen data er et af de niveauer, værktøjet viser.
Vurderingen fastslår heller ikke, om en adgangskode tidligere har været med i et datalæk. Der er ingen oplysning om, at værktøjet søger i kendte læk, så du bør ikke udlede det af resultatet Stærk.
Ofte stillede spørgsmål
Hvorfor får jeg forskellige resultater i to styrkekontroller?
Forskellige værktøjer kan bruge forskellige bedømmelsesmodeller, ordbøger eller regler for mønstergenkendelse. Ét værktøj kan belønne variation i tegn, mens et andet lægger større vægt på længde eller genkendelige ord. Betragt vurderingerne som skøn, og følg de fælles, mere sikre råd, især om at bruge unikke og tilstrækkeligt lange adgangskoder.
Bør jeg bruge personlige oplysninger i en lang adgangskode?
Nej. Længden hjælper mindre, hvis indholdet kan sammensættes ud fra dit navn, din adresse, din fødselsdato, din arbejdsgiver eller dine offentlige opslag. Vælg tilfældige tegn eller ord uden indbyrdes sammenhæng og uden personlig tilknytning.
Bliver en gammel adgangskode sikker igen, hvis jeg ændrer ét tegn?
Som regel ikke, hvis ændringen følger et oplagt mønster. Angribere afprøver ofte ændrede suffikser, opdaterede årstal og erstatninger som '3' for 'e'. Hvis du har mistanke om, at adgangskoden er kompromitteret, skal du erstatte den med en helt ny og unik adgangskode. Skift den også alle steder, hvor den gamle adgangskode blev genbrugt.
Kan jeg bruge emoji i en adgangskode?
Nogle systemer accepterer emoji, men kompatibiliteten kan være dårlig på tværs af loginformularer, tastaturer og gendannelsesprocesser. En emoji kan desuden bestå af mere end ét Unicode-kodepunkt, så den viste længde kan afvige fra den tekniske længde. Almindelige tilfældige tegn eller en lang adgangsfrase er normalt lettere at gengive pålideligt.
Har jeg stadig brug for multifaktorgodkendelse med en stærk adgangskode?
Ja, når det er muligt. Multifaktorgodkendelse kan begrænse skaden, hvis en adgangskode bliver stjålet gennem phishing, malware eller et sikkerhedsbrud hos en tjeneste. En autentificeringsapp eller sikkerhedsnøgle undgår generelt de risici, der er forbundet med koder sendt via sms, men den enkelte tjeneste afgør, hvilke metoder den understøtter.
Afsluttende kontrol
- Indtast ikke en aktiv adgangskode her, da det er usikkert, hvor behandlingen foregår.
- Vælg længde og uforudsigelighed frem for overfladisk kompleksitet.
- Brug en særskilt adgangskode til hver konto.
- Gem genererede adgangskoder i en adgangskodeadministrator, ikke i en ubeskyttet notefil.
- Kontrollér, at den pågældende tjeneste accepterer adgangskodens mellemrum, symboler og antal tegn, før du gemmer den.
Lignende værktøjer
Opret stærke og sikre adgangskoder med brugerdefineret længde og indstillinger ved hjælp af vores adgangskodegenerator.
Populære værktøjer
Opret din egen tilpassede signatur og download den nemt med vores signaturgeneratorværktøj til personlige e-signaturer.
Beregn størrelsen af enhver tekst i Bytes (B), Kilobytes (KB) eller Megabytes (MB) ved hjælp af vores tekststørrelsesberegner.
Brug værktøjet til reverse IP-opslag for hurtigt og nemt at finde det domæne eller den vært, der er knyttet til en IP-adresse.
Brug vores ping-værktøj til hurtigt og effektivt at tjekke status og svartid for enhver hjemmeside, server eller port.
Digily Links IP-opslagsværktøj giver detaljerede oplysninger om enhver IP-adresse. Brug denne gratis online tjeneste til at få omfattende IP-data.
Generer dit gratis WhatsApp-link øjeblikkeligt med vores WhatsApp Link Generator. Tilføj en tilpasset besked og start chats med ét klik. Ingen login eller kodning krævet.