Şifre gücü denetleyicisi
Ayrıntılı geri bildirim sunan şifre gücü denetleyicimizle şifrelerinizin güçlü ve güvenli olduğundan emin olun.
| Karakterler | |
| Güç |
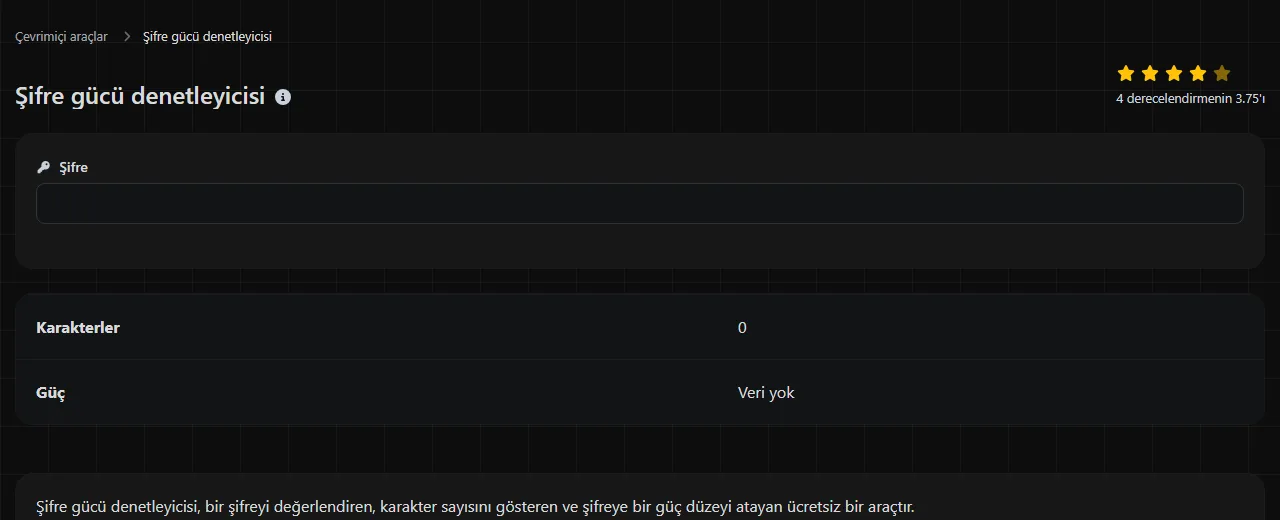
Şifre gücü denetleyicisi, bir şifreyi değerlendiren, karakter sayısını gösteren ve şifreye bir güç düzeyi atayan ücretsiz bir araçtır.
Şifrem nerede denetleniyor?
Bu denetleyicinin girdiğin şifreyi nerede işlediği kesin olarak bilinmiyor. İşlemin yalnızca tarayıcında gerçekleştiğini varsayma. Ancak şifrenin başka bir yere gönderildiğini söylemek için de herhangi bir dayanak yok.
İşlemin nerede yapıldığı bilinmediği için şu anda bir hesabı koruyan şifreyi girme. Bunun yerine benzer uzunluk ve yapıda, uydurma bir şifre kullan. Örneğin gerçek şifren dört kelimelik bir parola cümlesiyse gerçek ifade yerine birbiriyle ilgisiz dört farklı kelimeyi dene.
Bir şifreyi güçlü yapan nedir?
Güçlü bir şifre uzun, tahmin edilmesi zor ve yalnızca tek bir hesapta kullanılan şifredir. Uzunluk, genellikle 'a' harfini '@' ile değiştirmek veya bilinen bir kelimenin sonuna '1!' eklemek gibi karmaşıklık numaralarından daha fazla katkı sağlar.
Şifre kırma yazılımları, daha düşük olasılıklı kombinasyonlara geçmeden önce muhtemel kelimeleri, yaygın kalıpları, sızdırılmış şifreleri ve öngörülebilir varyasyonları dener. Daha uzun bir şifre, özellikle içeriği rastgele seçilmişse denenmesi gereken olasılıkların sayısını artırır. Bir şifrenin ne kadar sürede kırılacağını dürüstçe ifade eden tek bir rakam yoktur. Sonuç, saldırganın ekipmanına, hizmetin şifreleri nasıl sakladığına ve denemelerin çevrim içi olarak mı yoksa çalınmış şifre verileri üzerinde mi yapıldığına bağlıdır.
- Şifre yöneticisi senin yerine hatırlayabiliyorsa daha uzun, oluşturulmuş bir şifreyi tercih et.
- Yazması ve hatırlaması daha kolay bir parola cümlesi oluşturmak için rastgele seçilmiş, birbiriyle ilgisiz kelimeler kullan.
- Adlardan, doğum tarihlerinden, futbol kulüplerinden, posta kodlarından ve sosyal medyada görülebilen bilgilerden kaçın.
- Temel kelime tahmin edilebiliyorsa tek bir büyük harfe, bir rakama ve bir sembole güvenme.
- Her hesap için benzersiz bir şifre kullan.
Semboller, rakamlar ve büyük-küçük harf karışımı olası karakter aralığını artırabilir, ancak en iyi sonucu rastgele seçildiklerinde verir. Kısa veya yaygın olarak kullanılan bir şifrenin zayıflığını telafi etmezler.
Şifre gücü denetleyicisini nasıl kullanırım?
Uydurma bir deneme şifresi gir ve Karakterler ile Güç bilgilerini incele. Gösterilebilen güç durumları Veri yok, Çok düşük, Düşük, Orta ve Güçlü şeklindedir.
- Kullanmayı düşündüğün şifrenin yapısına benzeyen, uydurma bir örnek seç.
- Karakter sayısını kontrol et.
- Güç kategorisini bir güvenlik garantisi olarak değil, yol gösterici bir değerlendirme olarak gör.
- Sonuç zayıfsa şifreyi anlamlı ölçüde uzat veya rastgele yeni bir şifre oluştur. Sonuna yalnızca tahmin edilebilir bir rakam eklemekten kaçın.
- Son hâlini verdiğin benzersiz şifreyi bir not dosyası, belge veya e-posta taslağı yerine şifre yöneticisine kaydet.
Aracın puanlama kuralları ve eşikleri açıklanmadığı için burada kesin bir sonucu güvenilir biçimde öngörmek mümkün değildir. Aşağıdaki örnekler, gerçek bir gizli bilgi vermeden karşılaştırabileceğin girdi türlerini gösterir:
- Garden7! 8 karakterden oluşur ve kolayca tanınabilen kelime-artı-ek kalıbını izler.
- copper railway tulip orbit boşluklar dâhil 26 karakterden oluşur. Birden fazla kelimelik parola cümlesinin sağlayabileceği uzunluğu gösterir, ancak yayımlanmış örnek ifadeler hiçbir zaman gerçek şifre olarak kullanılmamalıdır.
- mQ7!vP2#zL9@ 12 karakterden oluşur ve rastgele görünür. Kesin güç etiketi, denetleyicinin değerlendirme yöntemine bağlıdır.
Şifrelerin yeniden kullanılması ve parola cümleleri
Şifreleri yeniden kullanmak günlük hayatta sık rastlanan bir risktir. Güvenliği ihlal edilen tek bir hizmet, saldırganların daha sonra başka sitelerde deneyeceği giriş bilgilerini açığa çıkarabilir. Bu otomatik yönteme kimlik bilgisi doldurma saldırısı denir. E-posta, alışveriş ve sosyal medya hesaplarında yeniden kullanılan karmaşık bir şifre, bu hesapların tümünün güvenliğini şifrenin kullanıldığı her hizmetin güvenliğine bağımlı hâle getirir.
Şifre yöneticisi, her giriş için farklı ve rastgele bir şifre oluşturup saklayarak bu sorunu giderir. Hem tarayıcı tabanlı şifre yöneticileri hem de özel uygulamalar, uzun şifreleri ezberlemeni gerektirmeden doldurabilir. Şifre yöneticisinin kendisini güçlü ve benzersiz bir ana şifreyle koru. Sağlayıcı destekliyorsa çok faktörlü kimlik doğrulamayı da etkinleştir.
Örneğin ana şifre gibi akılda kalması gereken bir şifreye ihtiyacın varsa parola cümlesi geçerli bir alternatiftir. Rastgele seçilmiş ve birbiriyle ilgisiz birkaç kelime kullan. Alıntılardan, şarkı sözlerinden, ünlü ifadelerden ve hayatınla ilgili cümlelerden kaçın. Boşluklar uzunluğu artırabilir, ancak ilgili hesabın bunlara izin vermesi gerekir. Ezberden yazman gerekmeyen şifreler için genellikle Şifre oluşturucu daha uygun bir seçenektir.
Güç denetleyicisi bir şifrenin güvenli olduğunu garanti edebilir mi?
Hayır, güç değerlendirmesi bir şifrenin güvenli olduğunu garanti edemez. Araç, girilen metni kendi kurallarına göre değerlendirir. Hesap güvenliği ise şifrenin benzersizliğine, güvenli biçimde saklanmasına, hizmetin şifreleri nasıl işlediğine ve kimlik avına karşı korunmaya da bağlıdır.
Bir denetleyici boşlukları, noktalama işaretlerini, aksanlı harfleri ve Latin alfabesi dışındaki yazı sistemlerini şifre karakteri olarak kabul edebilir. Ancak şifreyi kullanacağın site farklı kurallar uygulayabilir. Unicode karakterleri aynı görünseler bile altta yatan farklı gösterimlere sahip olabilir. Kullanacağın hizmetin şifreyi tam olarak kabul ettiğini ve şifre yöneticinin onu doğru şekilde yeniden oluşturabildiğini doğrula.
Yalnızca rakamlardan oluşan şifreler, küçük bir karakter kümesi kullandıkları için belirli bir uzunlukta tüm olasılıkların denenmesine karşı daha zayıftır. Çok uzun bir girdi olumlu değerlendirilebilir, ancak belirli bir giriş formu bu girdiyi kısaltabilir veya reddedebilir. Boş bir alanda değerlendirilecek hiçbir şey yoktur ve Veri yok bu aracın gösterdiği durumlardan biridir.
Bu değerlendirme, şifrenin daha önce bir veri ihlalinde yer almadığını da kanıtlamaz. Denetleyicinin veri ihlali sorgusu yaptığına ilişkin belirtilmiş bir bilgi yoktur. Bu nedenle Güçlü sonucundan böyle bir anlam çıkarma.
Sık sorulan sorular
İki şifre denetleyicisi neden farklı sonuç veriyor?
Farklı denetleyiciler farklı puanlama modelleri, sözlükler veya kalıp kuralları kullanabilir. Biri karakter çeşitliliğine daha yüksek puan verirken diğeri uzunluğa ya da tanınabilir kelimelere daha fazla ağırlık verebilir. Sonuçları tahmin olarak değerlendir ve özellikle benzersizlik ile yeterli uzunluk gibi ortak, daha güvenli önerilere uy.
Uzun bir şifrede kişisel bilgilerimi kullanmalı mıyım?
Hayır. İçerik adın, adresin, doğum tarihin, işverenin veya herkese açık paylaşımların kullanılarak oluşturulabiliyorsa uzunluğun yararı azalır. Kişisel bağlantısı olmayan rastgele karakterler veya birbiriyle ilgisiz kelimeler seç.
Tek bir karakteri değiştirmek eski şifreyi yeniden güvenli yapar mı?
Değişiklik bariz bir kalıbı izliyorsa genellikle hayır. Saldırganlar çoğu zaman sondaki ekleri değiştirmeyi, yılı güncellemeyi ve 'e' yerine '3' kullanmak gibi karakter değişimlerini dener. Şifrenin ele geçirildiğinden şüpheleniyorsan onu tamamen yeni ve benzersiz bir şifreyle değiştir. Eski şifreyi kullandığın diğer yerlerde de aynı işlemi yap.
Şifrede emoji kullanabilir miyim?
Bazı sistemler emojileri kabul eder, ancak giriş formları, klavyeler ve hesap kurtarma işlemleri arasındaki uyumluluk zayıf olabilir. Bir emoji birden fazla Unicode kod noktasından da oluşabilir. Bu nedenle görüntülenen uzunluk ile teknik uzunluk farklı olabilir. Geleneksel rastgele karakterleri veya uzun bir parola cümlesini güvenilir biçimde yeniden yazmak genellikle daha kolaydır.
Güçlü bir şifrem varsa çok faktörlü kimlik doğrulama yine de gerekli mi?
Evet, kullanılabildiği yerlerde gereklidir. Çok faktörlü kimlik doğrulama, şifre kimlik avı, kötü amaçlı yazılım veya hizmetteki bir veri ihlali nedeniyle çalınırsa zararı sınırlayabilir. Kimlik doğrulama uygulaması veya güvenlik anahtarı, kısa mesajla gönderilen kodlarla ilişkili riskleri genellikle ortadan kaldırır. Ancak hangi yöntemlerin destekleneceğine her hizmet kendisi karar verir.
Son kontroller
- İşlemin nerede yapıldığı kesin olmadığı için burada hâlen kullandığın bir şifreyi girme.
- Göstermelik karmaşıklık yerine uzunluğu ve tahmin edilemezliği tercih et.
- Her hesap için farklı bir şifre kullan.
- Oluşturulan şifreleri korumasız bir not dosyasında değil, şifre yöneticisinde sakla.
- Şifreyi kaydetmeden önce kullanacağın hizmetin boşlukları, sembolleri ve şifrenin karakter uzunluğunu kabul ettiğini doğrula.
Benzer araçlar
Popüler araçlar
Bir metnin boyutunu Bayt (B), Kilobayt (KB) veya Megabayt (MB) cinsinden alın.
Bir IP alın ve onunla ilişkili alan adını/ana bilgisayarı aramaya çalışın.
Ping aracımızla herhangi bir web sitesinin, sunucunun veya portun durumunu ve yanıt süresini hızlı ve verimli biçimde kontrol edin.
Digily Link'in IP sorgulama aracı, herhangi bir IP adresi hakkında ayrıntılı bilgi sağlar. Kapsamlı IP verileri almak için bu ücretsiz çevrimiçi hizmeti kullanın.
WhatsApp Bağlantı Oluşturucumuzla ücretsiz WhatsApp bağlantınızı anında oluşturun. Özel bir mesaj ekleyin ve giriş yapmadan veya kod yazmadan tek tıklamayla sohbet başlatın.