密码强度查询
检查密码强度并获取详细反馈。
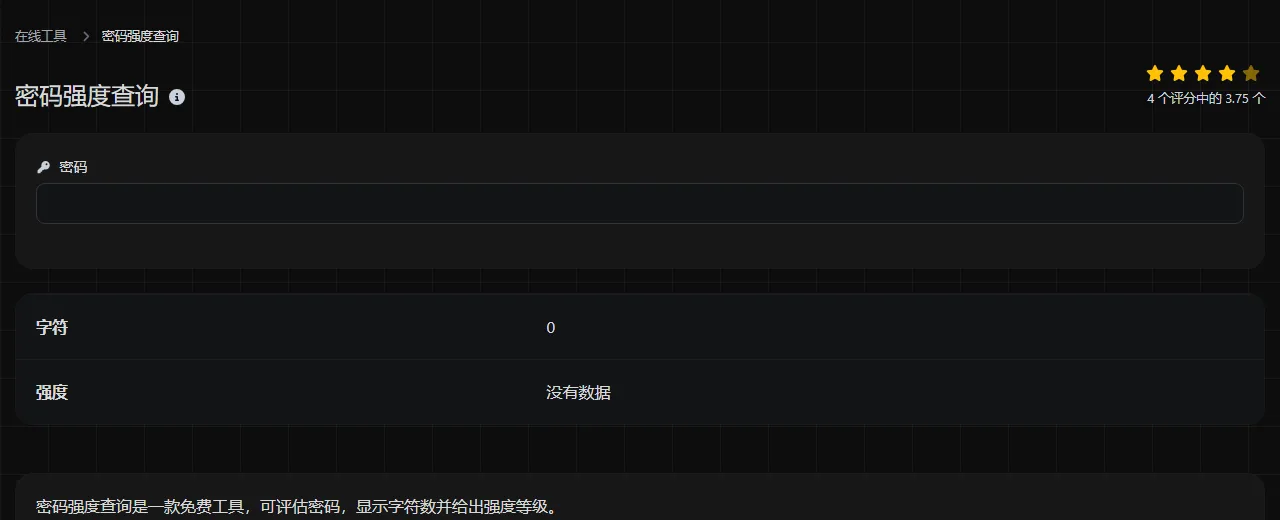
| 字符 | |
| 强度 |
密码强度查询是一款免费工具,可评估密码,显示字符数并给出强度等级。
我的密码会在哪里接受检查?
目前无法确定这款工具会在哪里处理你输入的密码。不要想当然地认为检查只在浏览器中进行,但同样也没有依据断言密码会被发送到其他地方。
由于处理位置未知,请勿输入当前正在保护某个账号的密码。你可以改用一个长度和结构相似的虚构密码。例如,如果真实密码是由四个单词组成的密码短语,就用四个互不相关的替代词进行测试,不要输入原短语。
什么样的密码才算强?
强密码应该足够长、难以预测,并且只用于一个账号。通常来说,增加长度比采用复杂化小技巧更有效,例如把 'a' 换成 '@',或在常见单词末尾加上 '1!'。
密码破解软件会优先尝试可能出现的单词、常见模式、泄露过的密码和可预测的变体,然后才会逐步测试概率较低的组合。密码越长,需要尝试的可能性就越多,内容随机时尤其如此。无法为一个密码给出唯一可信的破解时间,因为结果取决于攻击者使用的设备、服务保存密码的方式,以及攻击是在网上直接尝试,还是针对被盗的密码数据进行。
- 如果使用密码管理器代为记忆,优先选择更长的随机生成密码。
- 随机选择多个互不相关的单词,组成更容易输入和记忆的密码短语。
- 避免使用姓名、生日、足球俱乐部、邮政编码,以及社交媒体上公开可见的信息。
- 如果核心单词很容易预测,不要指望仅靠一个大写字母、一个数字和一个符号提升安全性。
- 确保每个账号都使用不同的密码。
符号、数字和大小写混合可以扩大可用字符的范围,但随机选择时效果最好。它们无法弥补密码过短或被广泛使用的问题。
密码强度查询怎么用?
输入一个虚构的测试密码,然后查看字符数和强度信息。可显示的强度状态包括没有数据、非常低、低、中等和强。
- 虚构一个与拟用密码结构相似的示例。
- 检查字符数。
- 将强度等级视为参考,不要把它当作安全保证。
- 如果结果较弱,请有效增加密码长度,或重新生成一个随机密码。不要只是加上一个容易预测的数字。
- 将最终确定的唯一密码保存在密码管理器中,不要放在笔记文件、文档或电子邮件草稿里。
这款工具没有公布评分规则和阈值,因此无法在这里准确预测具体等级。以下示例说明了可以用于比较的输入类型,不需要提供真实密码:
- Garden7! 包含 8 个字符,采用了容易识别的单词加后缀模式。
- copper railway tulip orbit 包含 26 个字符,包括空格。这个示例体现了多单词密码短语能够提供的长度,但公开发布过的示例短语绝不能用作真实密码。
- mQ7!vP2#zL9@ 包含 12 个字符,看起来较为随机。它的具体强度等级取决于这款工具采用的评估方法。
重复使用密码与密码短语
重复使用密码是一种常见风险,因为一项服务遭到入侵后,泄露的登录凭据可能会被攻击者拿到其他网站上尝试。这种自动化攻击称为凭据填充。如果电子邮件、购物和社交账号重复使用同一个复杂密码,那么所有这些账号的安全都会取决于每一个使用该密码的服务。
密码管理器可以为每次登录创建并保存不同的随机密码,从而解决这个问题。浏览器内置的密码管理器和独立应用都能自动填入长密码,无需你亲自记忆。请使用强度高且唯一的主密码保护密码管理器,并在服务商支持的情况下启用多重身份验证。
需要使用容易记忆的密码时,例如设置主密码,密码短语也是一种合理选择。请随机选择多个互不相关的单词,避免使用引文、歌词、名言名句或描述个人生活的句子。空格可以增加长度,但前提是账号系统允许使用空格。对于不需要凭记忆输入的密码,通常更适合使用密码生成。
强度查询能保证密码安全吗?
不能。强度评级无法保证密码安全。它只会根据自身规则评估输入的内容,而账号安全还取决于密码是否唯一、是否安全保存、服务如何处理密码,以及能否防范网络钓鱼。
查询工具可能会把空格、标点符号、带变音符号的字母和非拉丁文字视为密码字符,但实际使用密码的网站可能有不同规则。Unicode 字符即使看起来相同,底层表示方式也可能不同。请确认目标服务能够接受这个完整密码,并确保密码管理器可以准确还原。
在长度相同的情况下,纯数字密码使用的字符集较小,因此更容易被穷举。很长的输入可能获得较高评价,但某个登录表单可能会将其截断或直接拒绝。输入框为空时没有可评估的内容,没有数据也是这款工具会显示的状态之一。
强度评级也不能证明某个密码从未出现在数据泄露事件中。没有明确迹象表明这款工具会查询泄露记录,因此不要因为结果为强就认为密码未曾泄露。
常见问题
为什么两个密码强度工具给出的结果不一样?
因为不同工具可能采用不同的评分模型、词典或模式识别规则。有些工具更看重字符种类,另一些则更重视长度或是否包含容易识别的单词。请把评级视为估算结果,并遵循各类工具共同给出的较安全建议,尤其要确保密码唯一且足够长。
长密码里可以加入个人信息吗?
不可以。如果密码内容能根据你的姓名、地址、出生日期、雇主或公开动态拼凑出来,长度带来的帮助就会大打折扣。请选择与个人信息无关的随机字符或互不相关的单词。
旧密码改一个字符就能重新变安全吗?
如果修改方式很明显,通常不能。攻击者经常会尝试更换后缀、更新年份,以及用 '3' 替代 'e' 之类的变体。如果怀疑密码已经泄露,请换成一个全新且唯一的密码,并在所有重复使用旧密码的地方一并更改。
密码里可以使用表情符号吗?
有些系统支持表情符号,但不同登录表单、键盘和账号恢复流程之间的兼容性可能很差。一个表情符号也可能由多个 Unicode 码点组成,因此显示长度与技术层面的长度可能不同。常规随机字符或较长的密码短语通常更容易准确还原。
已经使用强密码,还需要多重身份验证吗?
需要,只要服务提供这一功能。密码因网络钓鱼、恶意软件或服务数据泄露而被盗时,多重身份验证可以降低损失。身份验证器应用或安全密钥通常可以避开短信验证码相关的风险,但具体支持哪些方式由各项服务自行决定。
最后检查
- 由于处理位置不确定,请勿在这里输入正在使用的密码。
- 优先考虑长度和不可预测性,不要只追求表面上的复杂。
- 每个账号都使用单独的密码。
- 将生成的密码保存在密码管理器中,不要放在未受保护的笔记文件里。
- 保存密码前,请确认目标服务允许密码中的空格和符号,并接受其字符长度。