مدقق قوة كلمة المرور
تأكد من أن كلمات المرور الخاصة بك قوية وآمنة باستخدام أداة فحص قوة كلمة المرور الخاصة بنا، التي تقدم ملاحظات مفصلة.
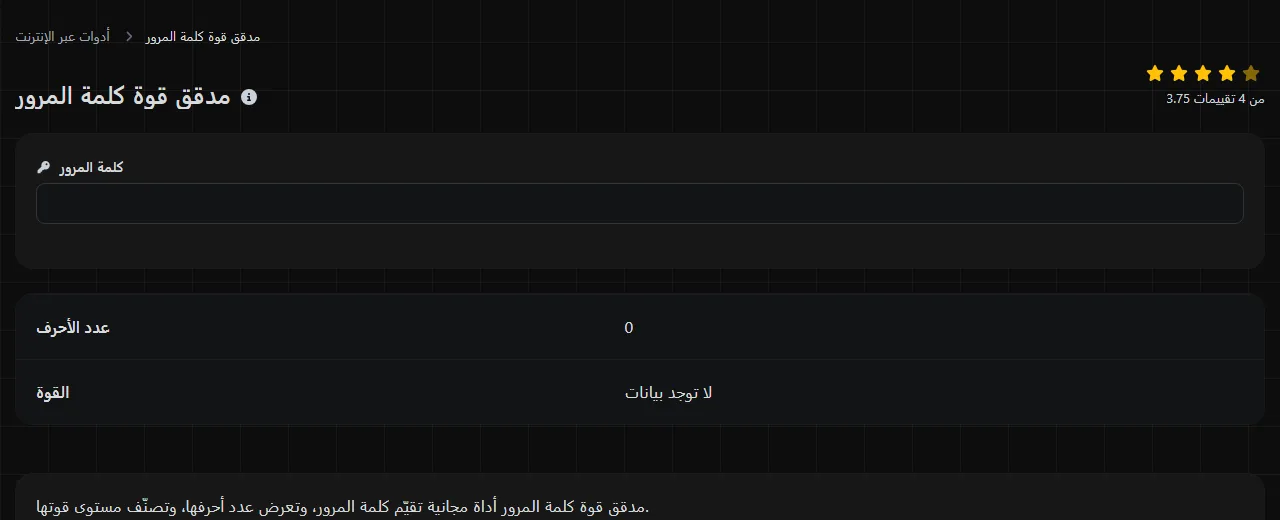
| عدد الأحرف | |
| القوة |
مدقق قوة كلمة المرور أداة مجانية تقيّم كلمة المرور، وتعرض عدد أحرفها، وتصنّف مستوى قوتها.
أين تُفحص كلمة المرور؟
لا يُعرف على وجه اليقين أين يعالج هذا المدقق كلمة المرور التي تدخلها. لا تفترض أن الفحص يجري داخل متصفحك فقط، وفي الوقت نفسه لا يوجد ما يثبت أن كلمة المرور تُرسل إلى جهة أخرى.
بما أن مكان المعالجة غير معروف، تجنّب إدخال كلمة مرور تستخدمها حاليا لحماية حساب. أدخل بدلا منها كلمة مرور مبتكرة تماثلها في الطول والبنية. على سبيل المثال، إذا كانت كلمة مرورك الحقيقية عبارة عن جملة من أربع كلمات، فاختبر أربع كلمات بديلة غير مترابطة بدلا من العبارة الفعلية.
ما الذي يجعل كلمة المرور قوية؟
كلمة المرور القوية طويلة، ويصعب توقّعها، ولا تُستخدم إلا لحساب واحد. يفيد الطول عادة أكثر من حيل التعقيد، مثل استبدال الحرف 'a' بالرمز '@' أو إضافة '1!' إلى نهاية كلمة مألوفة.
تجرّب برامج كسر كلمات المرور أولا الكلمات المحتملة والأنماط الشائعة وكلمات المرور المسرّبة والتعديلات المتوقعة، ثم تنتقل إلى التركيبات الأقل احتمالا. وكلما زاد طول كلمة المرور، زاد عدد الاحتمالات المطلوب اختبارها، خصوصا عندما يكون محتواها عشوائيا. لا يوجد تقدير واحد ودقيق للوقت اللازم لكسر كلمة مرور، لأن النتيجة تعتمد على معدات المهاجم، وطريقة تخزين الخدمة لكلمات المرور، وما إذا كانت المحاولات تجري عبر الإنترنت أو على بيانات كلمات مرور مسروقة.
- اختر كلمة مرور طويلة مولّدة عشوائيا عندما يستطيع مدير كلمات المرور تذكّرها نيابة عنك.
- أنشئ عبارة مرور أسهل في الكتابة والتذكّر باستخدام كلمات عشوائية غير مترابطة.
- تجنّب الأسماء وتواريخ الميلاد وأندية كرة القدم والرموز البريدية والمعلومات الظاهرة على وسائل التواصل الاجتماعي.
- لا تعتمد على حرف كبير ورقم واحد ورمز واحد إذا كانت الكلمة الأساسية سهلة التوقّع.
- استخدم كلمة مرور فريدة لكل حساب.
يمكن للرموز والأرقام والجمع بين الأحرف الكبيرة والصغيرة توسيع نطاق الأحرف الممكنة، لكنها تكون أكثر فاعلية عند اختيارها عشوائيا. وهي لا تعوّض قِصر كلمة المرور أو شيوع استخدامها.
كيف أستخدم مدقق قوة كلمة المرور؟
أدخل كلمة مرور تجريبية مبتكرة، ثم راجع معلومات عدد الأحرف والقوة. حالات القوة المتاحة هي لا توجد بيانات وضعيفة جدا وضعيفة ومتوسطة وقوية.
- اختر مثالا مبتكرا يشبه بنية كلمة المرور التي تفكر في استخدامها.
- تحقق من عدد الأحرف.
- تعامل مع تصنيف القوة على أنه إرشاد، لا ضمان أمان.
- إذا كانت النتيجة ضعيفة، فزد الطول بدرجة مؤثرة أو أنشئ كلمة مرور عشوائية جديدة. لا تكتف بإضافة رقم متوقّع إلى النهاية.
- احفظ كلمة المرور النهائية والفريدة في مدير كلمات مرور، لا في ملف ملاحظات أو مستند أو مسودة بريد إلكتروني.
لا توضّح الأداة قواعد التقييم أو حدوده، لذلك لا يمكن التنبؤ هنا بالتصنيف الدقيق على نحو موثوق. توضّح الأمثلة التالية أنواع المدخلات التي يمكنك مقارنتها من دون تقديم كلمة مرور حقيقية:
- تتكون Garden7! من ٨ أحرف، وتتبع نمطا معروفا يجمع بين كلمة ولاحقة.
- تتكون copper railway tulip orbit من ٢٦ حرفا، بما فيها المسافات. ويوضّح هذا المثال الطول الذي توفره عبارة مرور متعددة الكلمات، لكن يجب ألا تتحول العبارات المنشورة كمثال إلى كلمات مرور حقيقية.
- تتكون mQ7!vP2#zL9@ من ١٢ حرفا وتبدو عشوائية. ويتوقف تصنيف قوتها الدقيق على طريقة التقييم التي يستخدمها المدقق.
إعادة استخدام كلمات المرور وعبارات المرور
إعادة استخدام كلمة المرور خطر يومي شائع، لأن اختراق خدمة واحدة قد يكشف بيانات اعتماد يجرّبها المهاجمون بعد ذلك في مواقع أخرى. تُعرف هذه الممارسة الآلية باسم حشو بيانات الاعتماد. وإذا أعدت استخدام كلمة مرور معقدة في حسابات البريد الإلكتروني والتسوق والتواصل الاجتماعي، فسيعتمد أمانها جميعا على أمان كل خدمة استُخدمت فيها.
يعالج مدير كلمات المرور هذه المشكلة بإنشاء كلمة مرور عشوائية مختلفة لكل حساب وتخزينها. ويمكن لمديري كلمات المرور المدمجين في المتصفحات والتطبيقات المخصصة إدخال كلمات مرور طويلة من دون الحاجة إلى حفظها. احمِ مدير كلمات المرور نفسه بكلمة مرور رئيسية قوية وفريدة، وفعّل المصادقة متعددة العوامل إذا كان موفر الخدمة يدعمها.
تُعد عبارة المرور بديلا مناسبا عندما تحتاج إلى خيار يسهل تذكّره، مثل كلمة المرور الرئيسية. استخدم عدة كلمات عشوائية غير مترابطة، وتجنّب الاقتباسات وكلمات الأغاني والعبارات الشهيرة والجمل المرتبطة بحياتك. قد تزيد المسافات الطول، لكن يجب أن يسمح بها الحساب. ويكون مولد كلمات المرور عادة الخيار الأنسب لكلمات المرور التي لا تحتاج إلى كتابتها من الذاكرة.
هل يضمن مدقق القوة أن كلمة المرور آمنة؟
لا، لا يضمن تصنيف القوة أن كلمة المرور آمنة. فهو يقيّم النص المدخل وفقا لقواعده، بينما يعتمد أمان الحساب أيضا على تفرّد كلمة المرور وتخزينها الآمن وطريقة تعامل الخدمة معها والحماية من التصيد الاحتيالي.
قد يحتسب المدقق المسافات وعلامات الترقيم والأحرف ذات العلامات النطقية والأبجديات غير اللاتينية ضمن أحرف كلمة المرور، لكن الموقع الذي ستستخدمها فيه قد يفرض قواعد مختلفة. ويمكن أيضا أن يكون لأحرف Unicode تمثيلات داخلية مختلفة حتى عندما تبدو متطابقة. تأكد من أن الخدمة المقصودة تقبل كلمة المرور نفسها بدقة، وأن مدير كلمات المرور يستطيع إدخالها بصورة صحيحة.
يسهل تجربة جميع احتمالات كلمات المرور المكوّنة من أرقام فقط عند طول معيّن، لأنها تستخدم مجموعة صغيرة من المحارف. وقد تحصل المدخلات الطويلة جدا على تقييم جيد، لكن نموذج تسجيل دخول معيّنا قد يقتطعها أو يرفضها. لا يحتوي الحقل الفارغ على شيء يمكن تقييمه، وتظهر حالة لا توجد بيانات ضمن الحالات التي تعرضها هذه الأداة.
كذلك لا يثبت التصنيف أن كلمة المرور لم تظهر من قبل في تسريب بيانات. ولا توجد إشارة معلنة إلى أن هذا المدقق يبحث في بيانات التسريبات، لذلك لا تستنتج أنه أجرى هذا البحث لمجرد ظهور نتيجة قوية.
الأسئلة الشائعة
لماذا تختلف النتيجة بين مدققين لكلمات المرور؟
قد يستخدم كل مدقق نماذج تقييم أو قواميس أو قواعد مختلفة لاكتشاف الأنماط. فقد يمنح أحدها نقاطا أكبر لتنوّع الأحرف، بينما يعطي آخر وزنا أكبر للطول أو للكلمات المعروفة. تعامل مع التصنيفات على أنها تقديرات، واتبع النصائح الآمنة المشتركة بينها، ولا سيما استخدام كلمة مرور فريدة وطويلة بما يكفي.
هل أضع معلومات شخصية في كلمة مرور طويلة؟
لا. تقل فائدة الطول عندما يمكن تكوين المحتوى من اسمك أو عنوانك أو تاريخ ميلادك أو جهة عملك أو منشوراتك العامة. اختر أحرفا عشوائية أو كلمات غير مترابطة لا صلة شخصية لها بك.
هل يكفي تغيير حرف واحد لجعل كلمة المرور القديمة آمنة مجددا؟
غالبا لا، إذا كان التغيير يتبع نمطا واضحا. يجرّب المهاجمون عادة تغيير اللواحق وتحديث السنوات واستبدالات مثل وضع '3' مكان 'e'. إذا اشتبهت في حدوث اختراق، فاستبدل كلمة المرور بأخرى جديدة تماما وفريدة، وغيّرها في كل مكان أعدت فيه استخدام الكلمة القديمة.
هل يمكنني استخدام الرموز التعبيرية في كلمة المرور؟
تقبل بعض الأنظمة الرموز التعبيرية، لكن توافقها قد يكون ضعيفا بين نماذج تسجيل الدخول ولوحات المفاتيح وإجراءات استرداد الحساب. وقد يتكون الرمز التعبيري الواحد أيضا من أكثر من نقطة ترميز Unicode، لذلك قد يختلف الطول الظاهر عن الطول التقني. وعادة ما يكون إدخال أحرف عشوائية تقليدية أو عبارة مرور طويلة بصورة موثوقة أسهل.
هل أحتاج إلى المصادقة متعددة العوامل مع كلمة مرور قوية؟
نعم، متى كانت متاحة. يمكن للمصادقة متعددة العوامل الحد من الضرر إذا سُرقت كلمة المرور عبر التصيد الاحتيالي أو البرامج الضارة أو اختراق إحدى الخدمات. ويتجنب تطبيق المصادقة أو مفتاح الأمان عادة المخاطر المرتبطة بالرموز المرسلة عبر الرسائل النصية، مع أن كل خدمة تحدد الطرق التي تدعمها.
مراجعة أخيرة
- لا تدخل هنا كلمة مرور مستخدمة حاليا، لأن مكان المعالجة غير مؤكّد.
- اختر الطول وصعوبة التوقّع بدلا من التعقيد الشكلي.
- استخدم كلمة مرور منفصلة لكل حساب.
- احفظ كلمات المرور المولّدة في مدير كلمات مرور، لا في ملف ملاحظات غير محمي.
- قبل حفظ كلمة المرور، تأكد من أن الخدمة المقصودة تقبل مسافاتها ورموزها وطولها.
أدوات مشابهة
أنشئ كلمات مرور قوية وآمنة بطول وإعدادات مخصصة باستخدام أداة إنشاء كلمات المرور الخاصة بنا.
الأدوات الشائعة
أنشئ توقيعك الخاص وقم بتنزيله بسهولة باستخدام أداة إنشاء التوقيعات الخاصة بنا للتوقيعات الإلكترونية المخصصة.
احسب حجم أي نص بالبايت (B) أو الكيلوبايت (KB) أو الميجابايت (MB) باستخدام أداة حساب حجم النص لدينا.
استخدم أداة البحث العكسي عن IP للعثور على النطاق أو المضيف المرتبط بأي عنوان IP بسرعة وسهولة.
استخدم أداة البينج الخاصة بنا للتحقق من حالة ووقت استجابة أي موقع ويب أو خادم أو منفذ بسرعة وكفاءة.
أداة البحث عن عنوان IP من Digily Link توفر معلومات مفصلة عن أي عنوان IP. استخدم هذه الخدمة المجانية عبر الإنترنت للحصول على بيانات شاملة عن IP.
أنشئ رابط WhatsApp المجاني فورًا باستخدام أداة إنشاء روابط WhatsApp. أضف رسالة مخصصة وابدأ المحادثات بنقرة واحدة، دون تسجيل دخول أو برمجة.