Pemeriksa kekuatan kata sandi
Pastikan kata sandi Anda kuat dan aman dengan alat pemeriksa kekuatan kata sandi kami, yang menawarkan umpan balik terperinci.
| Karakter | |
| Kekuatan |
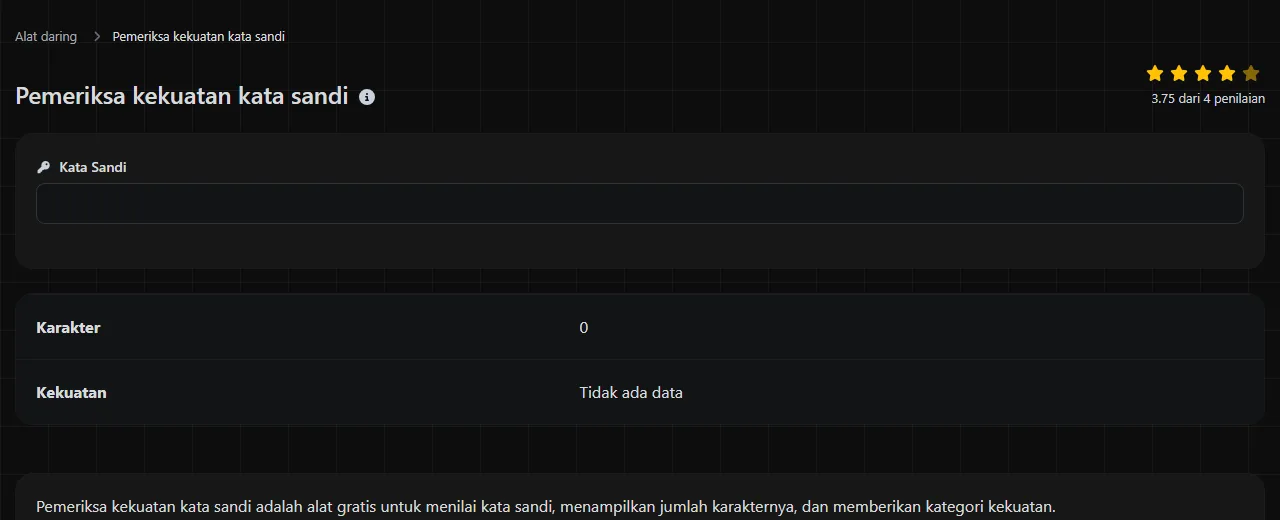
Pemeriksa kekuatan kata sandi adalah alat gratis untuk menilai kata sandi, menampilkan jumlah karakternya, dan memberikan kategori kekuatan.
Di mana kata sandi saya diperiksa?
Tidak diketahui secara pasti di mana alat ini memproses kata sandi yang kamu masukkan. Jangan berasumsi bahwa pemeriksaan hanya berlangsung di browser, tetapi juga tidak ada dasar untuk menyatakan bahwa kata sandi tersebut dikirim ke tempat lain.
Karena lokasi pemrosesannya tidak diketahui, jangan masukkan kata sandi yang sedang digunakan untuk melindungi akun. Sebagai gantinya, gunakan kata sandi rekaan dengan panjang dan struktur serupa. Misalnya, jika kata sandi aslimu berupa frasa sandi empat kata, uji empat kata pengganti yang tidak berkaitan, bukan frasa sebenarnya.
Apa yang membuat kata sandi kuat?
Kata sandi yang kuat biasanya panjang, sulit ditebak, dan hanya digunakan untuk satu akun. Panjang umumnya lebih berpengaruh daripada trik kerumitan, seperti mengganti 'a' dengan '@' atau menambahkan '1!' di akhir kata yang sudah dikenal.
Perangkat lunak pembobol kata sandi akan mencoba kata-kata yang mungkin digunakan, pola umum, kata sandi yang pernah bocor, dan variasi yang mudah ditebak sebelum beralih ke kombinasi yang lebih kecil kemungkinannya. Semakin panjang kata sandi, semakin banyak kemungkinan yang harus dicoba, terutama jika isinya acak. Tidak ada satu angka waktu pembobolan yang benar-benar pasti karena hasilnya bergantung pada perangkat penyerang, cara layanan menyimpan kata sandi, serta apakah percobaan dilakukan secara online atau terhadap data kata sandi yang telah dicuri.
- Pilih kata sandi hasil generator yang lebih panjang jika pengelola kata sandi dapat mengingatnya untukmu.
- Gunakan beberapa kata acak yang tidak berkaitan untuk membuat frasa sandi yang lebih mudah diketik dan diingat.
- Hindari nama, tanggal lahir, klub sepak bola, kode pos, dan informasi yang terlihat di media sosial.
- Jangan hanya mengandalkan satu huruf kapital, satu angka, dan satu simbol jika kata dasarnya mudah ditebak.
- Gunakan kata sandi yang unik untuk setiap akun.
Simbol, angka, serta gabungan huruf besar dan kecil dapat memperluas pilihan karakter, tetapi paling efektif jika dipilih secara acak. Unsur-unsur tersebut tidak dapat menggantikan kekurangan kata sandi yang pendek atau banyak digunakan.
Bagaimana cara memakai pemeriksa kekuatan kata sandi?
Masukkan kata sandi uji rekaan, lalu periksa informasi Karakter dan Kekuatan. Kategori kekuatan yang tersedia adalah Tidak ada data, Sangat rendah, Rendah, Sedang, dan Kuat.
- Pilih contoh rekaan yang strukturnya menyerupai kata sandi yang sedang kamu pertimbangkan.
- Periksa jumlah karakternya.
- Gunakan kategori kekuatan sebagai panduan, bukan jaminan keamanan.
- Jika hasilnya lemah, tambahkan panjang yang berarti atau buat kata sandi acak baru. Jangan sekadar menambahkan angka yang mudah ditebak.
- Simpan kata sandi unik yang sudah final di pengelola kata sandi, bukan di file catatan, dokumen, atau draf email.
Aturan penilaian dan ambang batas alat ini tidak dijelaskan, jadi kategori yang tepat tidak dapat diprediksi dengan aman di sini. Contoh berikut menunjukkan jenis masukan yang dapat kamu bandingkan tanpa memberikan rahasia sungguhan:
- Garden7! terdiri dari 8 karakter dan mengikuti pola kata ditambah akhiran yang mudah dikenali.
- copper railway tulip orbit terdiri dari 26 karakter termasuk spasi. Contoh ini menunjukkan panjang yang dapat diperoleh dari frasa sandi beberapa kata, meskipun frasa contoh yang telah dipublikasikan tidak boleh digunakan sebagai kata sandi sungguhan.
- mQ7!vP2#zL9@ terdiri dari 12 karakter dan terlihat acak. Kategori kekuatan yang tepat bergantung pada metode penilaian alat ini.
Penggunaan ulang kata sandi dan frasa sandi
Menggunakan ulang kata sandi merupakan risiko yang umum karena kebocoran pada satu layanan dapat mengungkap kredensial yang kemudian dicoba penyerang di situs lain. Praktik otomatis ini disebut credential stuffing. Jika satu kata sandi rumit digunakan kembali untuk akun email, belanja, dan media sosial, keamanan semua akun tersebut akan bergantung pada setiap layanan tempat kata sandi itu digunakan.
Pengelola kata sandi mengatasi masalah ini dengan membuat dan menyimpan kata sandi acak yang berbeda untuk setiap login. Pengelola kata sandi bawaan browser maupun aplikasi khusus dapat mengisikan kata sandi panjang tanpa mengharuskanmu menghafalnya. Lindungi pengelola kata sandi dengan kata sandi utama yang kuat dan unik, lalu aktifkan autentikasi multifaktor jika penyedianya mendukung fitur tersebut.
Frasa sandi merupakan pilihan yang layak saat kamu membutuhkan sesuatu yang mudah diingat, misalnya untuk kata sandi utama. Gunakan beberapa kata acak yang tidak berkaitan. Hindari kutipan, lirik lagu, ungkapan terkenal, atau kalimat tentang kehidupanmu. Spasi dapat menambah panjang, tetapi akun yang digunakan harus mengizinkannya. Generator kata sandi biasanya lebih cocok untuk membuat kata sandi yang tidak perlu kamu ketik berdasarkan ingatan.
Apakah pemeriksa kekuatan bisa menjamin keamanan kata sandi?
Tidak. Penilaian kekuatan tidak dapat menjamin bahwa kata sandi aman. Alat ini menilai teks yang dimasukkan berdasarkan aturannya sendiri, sedangkan keamanan akun juga bergantung pada keunikan kata sandi, penyimpanan yang aman, cara layanan menangani kata sandi, dan perlindungan terhadap phishing.
Alat pemeriksa mungkin menganggap spasi, tanda baca, huruf beraksen, dan aksara non-Latin sebagai karakter kata sandi, tetapi situs tujuan dapat menerapkan aturan yang berbeda. Karakter Unicode juga bisa memiliki representasi dasar yang berbeda meskipun tampak sama. Pastikan layanan tujuan menerima kata sandi persis seperti yang dimaksud dan pengelola kata sandimu dapat menghasilkannya kembali dengan benar.
Kata sandi yang hanya berisi angka lebih mudah dicoba secara menyeluruh pada panjang tertentu karena menggunakan kumpulan karakter yang kecil. Masukan yang sangat panjang mungkin mendapat penilaian baik, tetapi formulir login tertentu dapat memotong atau menolaknya. Kolom kosong tidak berisi apa pun yang dapat dinilai, dan Tidak ada data merupakan salah satu kategori yang ditampilkan alat ini.
Penilaian tersebut juga tidak membuktikan bahwa kata sandi belum pernah muncul dalam kebocoran data. Tidak ada keterangan bahwa alat ini melakukan pemeriksaan terhadap data kebocoran, jadi jangan menyimpulkan hal tersebut hanya dari hasil Kuat.
Pertanyaan umum
Mengapa hasil dari dua pemeriksa kata sandi berbeda?
Setiap alat pemeriksa dapat memakai model penilaian, kamus, atau aturan pola yang berbeda. Satu alat mungkin memberi nilai lebih tinggi untuk variasi karakter, sedangkan alat lain lebih mementingkan panjang atau keberadaan kata yang mudah dikenali. Anggap hasilnya sebagai perkiraan dan ikuti saran aman yang sama-sama diberikan, terutama menggunakan kata sandi unik dengan panjang yang memadai.
Bolehkah saya memasukkan informasi pribadi ke kata sandi yang panjang?
Tidak. Manfaat panjang kata sandi akan berkurang jika isinya dapat disusun dari nama, alamat, tanggal lahir, tempat kerja, atau unggahan publikmu. Pilih karakter acak atau kata-kata tidak berkaitan yang tidak memiliki hubungan pribadi denganmu.
Apakah mengganti satu karakter membuat kata sandi lama aman lagi?
Biasanya tidak, terutama jika perubahannya mengikuti pola yang mudah ditebak. Penyerang umumnya mencoba perubahan akhiran, pembaruan tahun, dan penggantian seperti '3' untuk 'e'. Jika diduga telah bocor, ganti kata sandi dengan yang benar-benar baru dan unik. Ganti juga kata sandi tersebut di semua tempat yang menggunakan kata sandi lama.
Bisakah saya memakai emoji dalam kata sandi?
Beberapa sistem menerima emoji, tetapi kompatibilitasnya bisa buruk di berbagai formulir login, papan ketik, dan proses pemulihan. Satu emoji juga dapat terdiri dari lebih dari satu titik kode Unicode, sehingga panjang yang terlihat bisa berbeda dari panjang teknisnya. Karakter acak biasa atau frasa sandi panjang umumnya lebih mudah dihasilkan kembali secara konsisten.
Apakah autentikasi multifaktor tetap diperlukan jika kata sandinya kuat?
Ya, jika tersedia. Autentikasi multifaktor dapat membatasi dampak jika kata sandi dicuri melalui phishing, malware, atau kebocoran layanan. Aplikasi autentikator atau kunci keamanan umumnya menghindari risiko yang terkait dengan kode yang dikirim melalui pesan teks, meskipun setiap layanan menentukan sendiri metode yang didukungnya.
Pemeriksaan akhir
- Jangan masukkan kata sandi aktif di sini karena lokasi pemrosesannya tidak diketahui.
- Utamakan panjang dan sulit ditebak, bukan kerumitan yang hanya bersifat kosmetik.
- Gunakan kata sandi yang berbeda untuk setiap akun.
- Simpan kata sandi hasil generator di pengelola kata sandi, bukan di file catatan yang tidak terlindungi.
- Sebelum menyimpan kata sandi, pastikan layanan tujuan menerima spasi, simbol, dan panjang karakternya.
Alat Serupa
Buat kata sandi yang kuat dan aman dengan panjang dan pengaturan khusus menggunakan alat pembuat kata sandi kami.
Alat Populer
Buat tanda tangan kustom Anda sendiri dan unduh dengan mudah menggunakan alat pembuat tanda tangan kami untuk e-tanda tangan yang dipersonalisasi.
Hitung ukuran teks apa pun dalam Byte (B), Kilobyte (KB), atau Megabyte (MB) menggunakan alat kalkulator ukuran teks kami.
Gunakan alat pencarian IP terbalik untuk menemukan domain atau host yang terkait dengan alamat IP dengan cepat dan mudah.
Gunakan alat ping kami untuk memeriksa status dan waktu respons dari situs web, server, atau port dengan cepat dan efisien.
Alat pencarian IP dari Digily Link menyediakan informasi terperinci tentang alamat IP mana pun. Gunakan layanan online gratis ini untuk mendapatkan data IP yang komprehensif.
Buat tautan WhatsApp gratis Anda secara instan dengan Pembuat Tautan WhatsApp kami. Tambahkan pesan khusus dan mulai obrolan dengan satu klik. Tidak perlu login atau pengkodean.