Generator kata sandi
Buat kata sandi yang kuat dan aman dengan panjang dan pengaturan khusus menggunakan alat pembuat kata sandi kami.
Generator kata sandi adalah alat gratis untuk membuat kata sandi acak dengan panjang dan kelompok karakter yang kamu pilih.
Apa yang membuat kata sandi kuat?
Panjang dan keacakan menentukan kekuatan kata sandi. Secara umum, menambah panjang lebih efektif daripada memakai pola rumit yang mudah ditebak. Mengganti huruf "a" dengan tanda at, menambahkan "123", atau menaruh tanda seru di akhir biasanya tidak banyak meningkatkan perlindungan karena perangkat lunak pembobol kata sandi memeriksa pola-pola umum.
Kata sandi acak yang lebih panjang memberi penyerang lebih banyak kemungkinan kombinasi untuk dicoba. Perkiraan waktu pembobolan hanya bersifat ilustratif karena waktu sebenarnya bergantung pada kata sandi, kontrol keamanan sistem, perangkat keras penyerang, dan apakah basis data kata sandi dilindungi dengan benar. Tidak ada satu perkiraan waktu pembobolan yang akurat untuk semua situasi.
Menggunakan kembali kata sandi merupakan risiko yang umum terjadi. Jika satu layanan mengalami kebocoran data, penyerang dapat mencoba alamat email dan kata sandi yang bocor tersebut di penyedia email, akun belanja, dan jejaring sosial. Karena itu, setiap akun harus memiliki kata sandi sendiri.
Frasa sandi yang terdiri dari beberapa kata pilihan acak merupakan alternatif yang valid jika kamu perlu mengetik atau mengingatnya. Frasa tersebut harus panjang, tidak mudah ditebak, dan unik. Alat ini membuat kata sandi berbasis karakter, bukan frasa sandi berbasis kata.
Bagaimana cara menggunakan generator kata sandi?
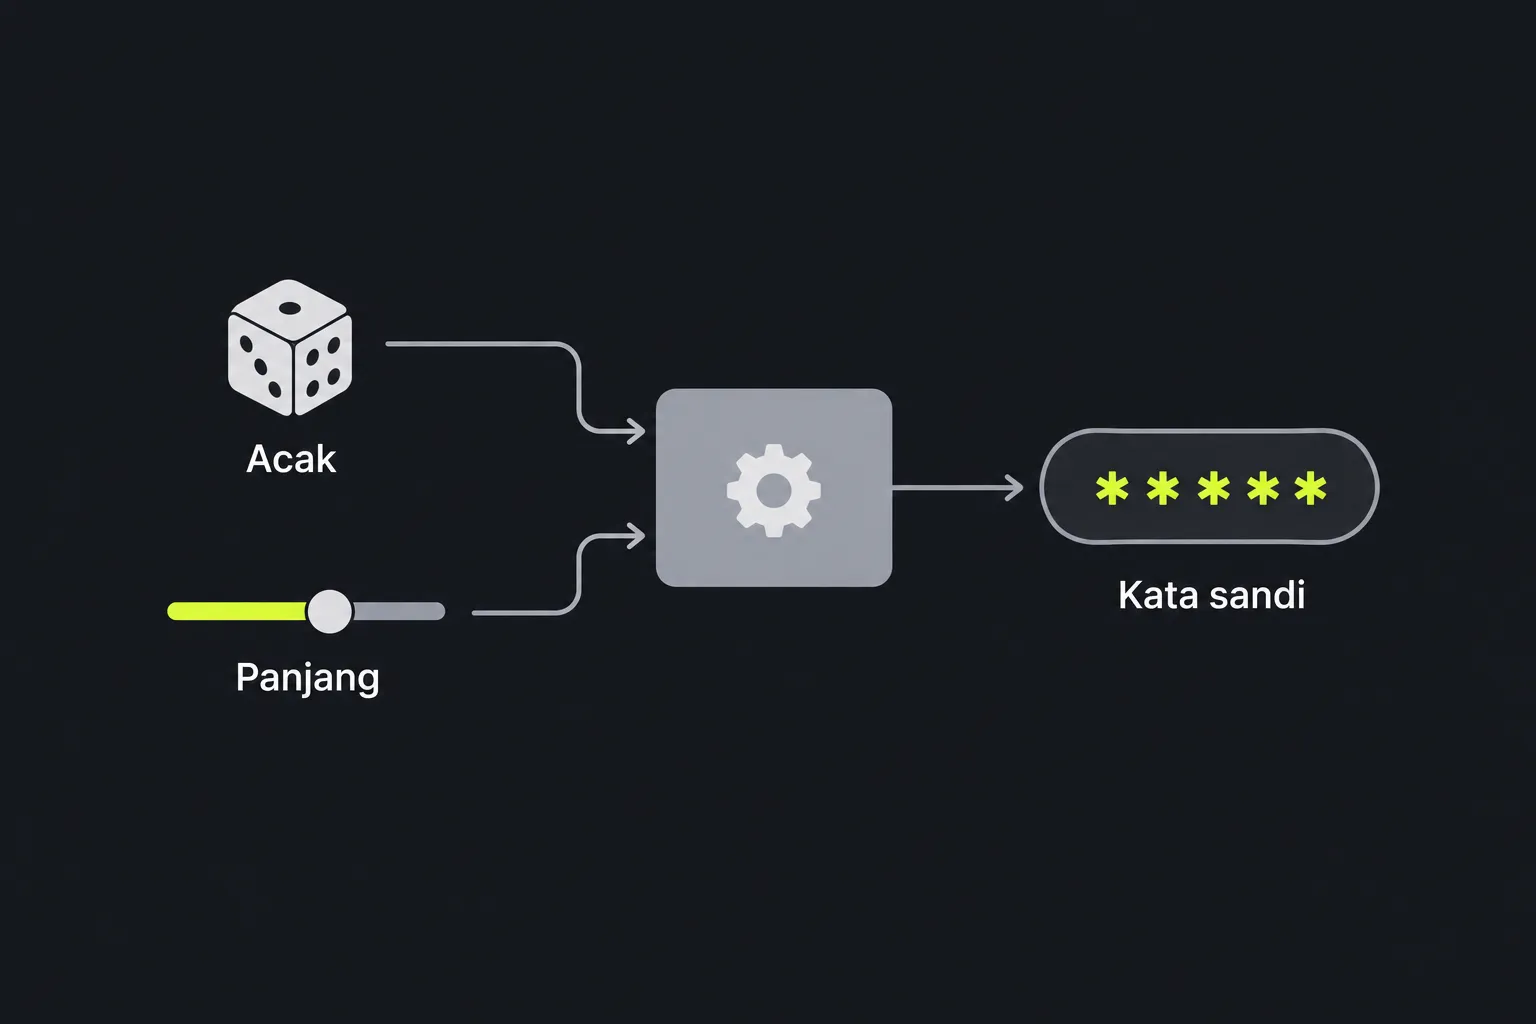
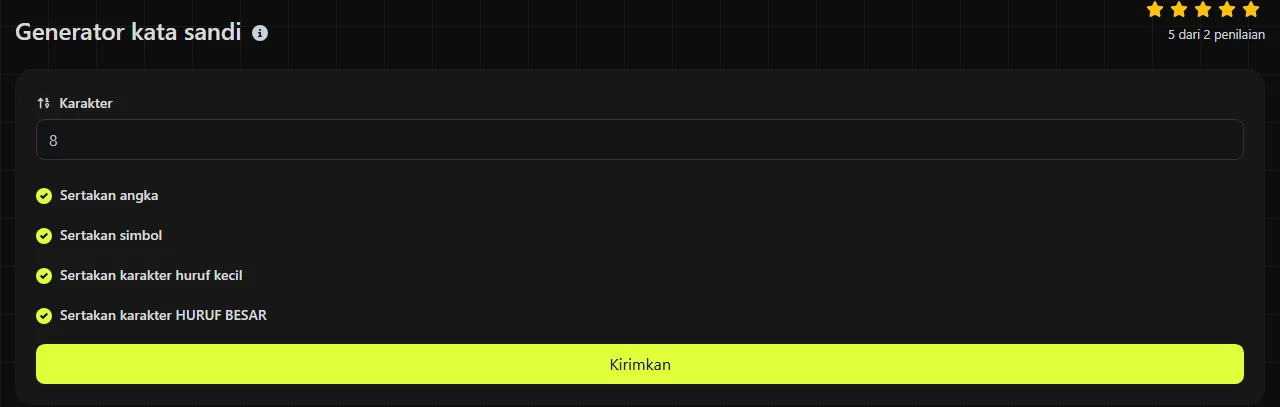
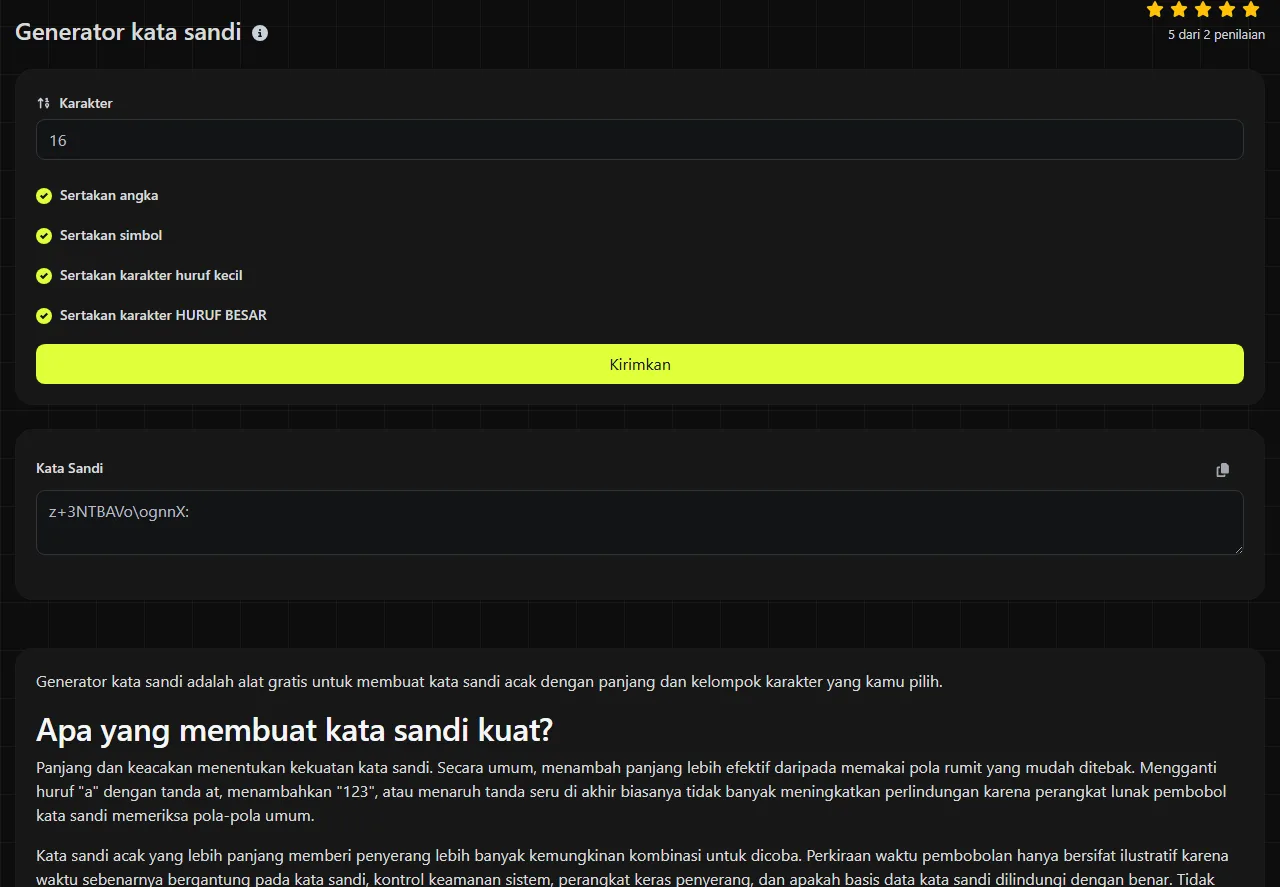
Pilih panjang pada Karakter, tentukan kelompok karakter yang diizinkan oleh layanan tujuan, lalu buat kata sandi dan salin dengan tepat.
- Tentukan jumlah karakter yang cukup panjang. Generator ini mengizinkan maksimum 2.048 karakter, meskipun layanan tujuan mungkin menetapkan batas yang lebih rendah.
- Aktifkan Sertakan karakter huruf kecil dan Sertakan karakter HURUF BESAR, kecuali akun tersebut memiliki alasan untuk tidak mengizinkan salah satunya.
- Pilih Sertakan angka dan Sertakan simbol jika layanan menerimanya.
- Periksa aturan kata sandi situs sebelum menyimpan hasilnya. Beberapa formulir memiliki ketentuan sendiri tentang panjang minimum, panjang maksimum, atau jenis karakter yang wajib digunakan.
- Simpan kata sandi yang sudah dibuat di pengelola kata sandi, lalu uji proses masuk sebelum menutup halaman pembuatan akun atau penggantian kata sandi.
Generator ini menggunakan fungsi random_int dari PHP, yang dirancang untuk pemilihan acak yang aman secara kriptografis. Hal ini membedakan pembuatan kata sandi dari pembuatan angka acak semu nonkriptografis.
Apa arti setiap pengaturan karakter?
Pengaturan ini menentukan kelompok karakter umum yang dapat digunakan untuk menyusun kata sandi. Pilih setidaknya satu kelompok, lalu cocokkan hasilnya dengan kebijakan kata sandi yang mungkin mewajibkan jenis karakter tertentu.
- Sertakan angka mengizinkan digit seperti 0 hingga 9.
- Sertakan simbol mengizinkan tanda baca atau karakter khusus dari kumpulan simbol generator.
- Sertakan karakter huruf kecil mengizinkan huruf kecil.
- Sertakan karakter HURUF BESAR mengizinkan huruf kapital.
Misalnya, jika panjang diatur ke 20 dan huruf kecil, huruf besar, angka, serta simbol dipilih, generator akan menghasilkan kata sandi acak sepanjang 20 karakter dari kelompok yang diaktifkan.
Tidak ada kolom teks bebas untuk memasukkan kata, nama, atau kata sandi yang sudah ada. Jadi, spasi, huruf beraksen, dan aksara non-Latin tidak digunakan sebagai input. Jangan berasumsi bahwa setiap situs menerima semua simbol yang dapat dihasilkan. Jika suatu formulir menolak hasilnya, ikuti aturan yang tercantum pada formulir tersebut. Jangan berulang kali mengubah kata sandi kuat hingga menjadi pola yang mudah diingat.
Privasi dan pembuatan di sisi server
Kata sandi dibuat di server. Pengaturan yang kamu pilih dikirim ke server melalui HTTPS dan tidak disimpan. Jadi, tidak tepat jika dikatakan bahwa seluruh proses hanya berlangsung di perangkatmu.
HTTPS melindungi informasi saat dikirim antara browser dan server, selama koneksinya valid. Perangkat yang telah disusupi merupakan risiko terpisah pada titik akhir dan dapat membocorkan data sebelum dienkripsi atau setelah didekripsi. Hindari membuat atau menangani kata sandi akun di komputer bersama, layar yang ditinggalkan tanpa pengawasan, atau perangkat yang mungkin mengandung malware. Tidak ada generator daring yang dapat melindungi kata sandi setelah disalin ke aplikasi yang tidak aman atau terekspos melalui papan klip.
Bagaimana cara menyimpan kata sandi yang dibuat?
Simpan kata sandi hasil generator di pengelola kata sandi tepercaya, bukan di berkas catatan, lembar kerja, draf email, atau dokumen yang diberi nama sesuai akun. Pengelola kata sandi menyimpan kredensial setiap akun dalam satu tempat, dapat mengisi kata sandi acak yang panjang, dan mengurangi keinginan untuk menggunakan kembali kata sandi yang sama.
Untuk akun email, layanan perbankan daring, akun Microsoft 365, atau halaman administrasi router, simpan alamat situs yang tepat bersama kredensialnya. Langkah ini membantu mencegah kata sandi dimasukkan ke halaman phishing yang menyerupai situs asli. Aktifkan autentikasi multifaktor jika didukung oleh layanan. Sebaiknya gunakan aplikasi autentikator atau kunci keamanan jika konfigurasi dan verifikasi penggunanya menyediakan faktor tambahan. Login dengan passkey adalah opsi terpisah dan tidak selalu termasuk autentikasi multifaktor.
Simpan informasi pemulihan pengelola kata sandi di tempat yang aman. Kata sandi panjang hasil generator tidak banyak berguna jika pemilik akun kehilangan kredensial yang tersimpan sekaligus metode pemulihan yang tersedia. Pemeriksa kekuatan kata sandi dapat membantu menilai kata sandi yang sudah ada, tetapi jangan menganggap skor kekuatan sebagai bukti bahwa kata sandi yang digunakan ulang atau telah terekspos tetap aman.
Kesalahan umum saat membuat kata sandi
- Membuat satu kata sandi kuat lalu menggunakannya kembali untuk beberapa akun.
- Memperpendek hasil karena terlihat merepotkan untuk diketik.
- Mengubah beberapa karakter acak menjadi nama, tanggal, atau pola papan ketik.
- Menyimpan kata sandi dalam berkas catatan tanpa perlindungan atau mengirimkannya ke alamat email sendiri.
- Mengabaikan batas panjang maksimum atau aturan simbol yang diizinkan oleh situs.
- Menganggap kerumitan saja dapat mengimbangi kata sandi yang pendek.
Tidak ada generator yang dapat mencegah phishing, malware, serangan terhadap pemulihan akun, atau layanan yang menyimpan kata sandi dengan buruk. Gunakan kata sandi unik hasil generator sebagai salah satu bagian dari keamanan akun, bersama pembaruan perangkat lunak, autentikasi multifaktor, dan penanganan kode pemulihan secara hati-hati.
Pertanyaan umum
Apakah situs bisa menolak kata sandi acak?
Ya. Situs dapat menetapkan panjang maksimum, melarang simbol tertentu, atau mewajibkan setidaknya satu karakter dari kelompok yang ditentukan. Baca pesan validasi dengan teliti, lalu buat kata sandi lain yang sesuai. Jangan langsung memangkas karakter tanpa memeriksa panjang akhirnya.
Apakah kata sandi kuat perlu diganti secara rutin?
Penggantian rutin biasanya tidak diperlukan, kecuali diwajibkan oleh pemberi kerja atau layanan. Segera ganti kata sandi jika muncul dalam kebocoran data, pernah dibagikan, dimasukkan ke halaman mencurigakan, atau mungkin terekspos di perangkat yang telah disusupi.
Apakah kata sandi sepanjang 2.048 karakter praktis?
Biasanya tidak. Meskipun batas maksimum generator adalah 2.048 karakter, layanan tujuan atau perangkat lunak penyimpanan mungkin menerapkan batas yang lebih rendah. Pilih kata sandi panjang yang diterima oleh layanan tujuan serta dapat disimpan dan diisikan dengan andal oleh pengelola kata sandimu.
Apakah kata sandi hasil generator bisa digunakan untuk Wi-Fi?
Ya, selama router dan perangkat yang terhubung menerima panjang serta karakternya. Kata sandi yang sangat panjang atau simbol yang sulit diketik bisa merepotkan saat memasukkan kredensial di televisi, printer, dan konsol gim. Karena itu, periksa kompatibilitas sebelum memperbarui semua perangkat.
Bisakah generator menghasilkan kata sandi yang sama dua kali?
Secara teori, benturan dapat terjadi karena pembuatan acak selalu memiliki jumlah kemungkinan hasil yang terbatas. Namun, jika kata sandinya cukup panjang dan menggunakan kumpulan karakter yang luas, duplikasi yang tidak disengaja bukan masalah praktis dalam penggunaan sehari-hari. Tetap simpan setiap kredensial pada akun yang tepat dan periksa entri tersebut sebelum mengandalkannya.
Alat Serupa
Pastikan kata sandi Anda kuat dan aman dengan alat pemeriksa kekuatan kata sandi kami, yang menawarkan umpan balik terperinci.
Alat Populer
Buat tanda tangan kustom Anda sendiri dan unduh dengan mudah menggunakan alat pembuat tanda tangan kami untuk e-tanda tangan yang dipersonalisasi.
Hitung ukuran teks apa pun dalam Byte (B), Kilobyte (KB), atau Megabyte (MB) menggunakan alat kalkulator ukuran teks kami.
Gunakan alat pencarian IP terbalik untuk menemukan domain atau host yang terkait dengan alamat IP dengan cepat dan mudah.
Gunakan alat ping kami untuk memeriksa status dan waktu respons dari situs web, server, atau port dengan cepat dan efisien.
Alat pencarian IP dari Digily Link menyediakan informasi terperinci tentang alamat IP mana pun. Gunakan layanan online gratis ini untuk mendapatkan data IP yang komprehensif.
Buat tautan WhatsApp gratis Anda secara instan dengan Pembuat Tautan WhatsApp kami. Tambahkan pesan khusus dan mulai obrolan dengan satu klik. Tidak perlu login atau pengkodean.