पासवर्ड जनरेटर
हमारे पासवर्ड जनरेटर टूल का उपयोग करके कस्टम लंबाई और सेटिंग्स के साथ मजबूत और सुरक्षित पासवर्ड बनाएं।
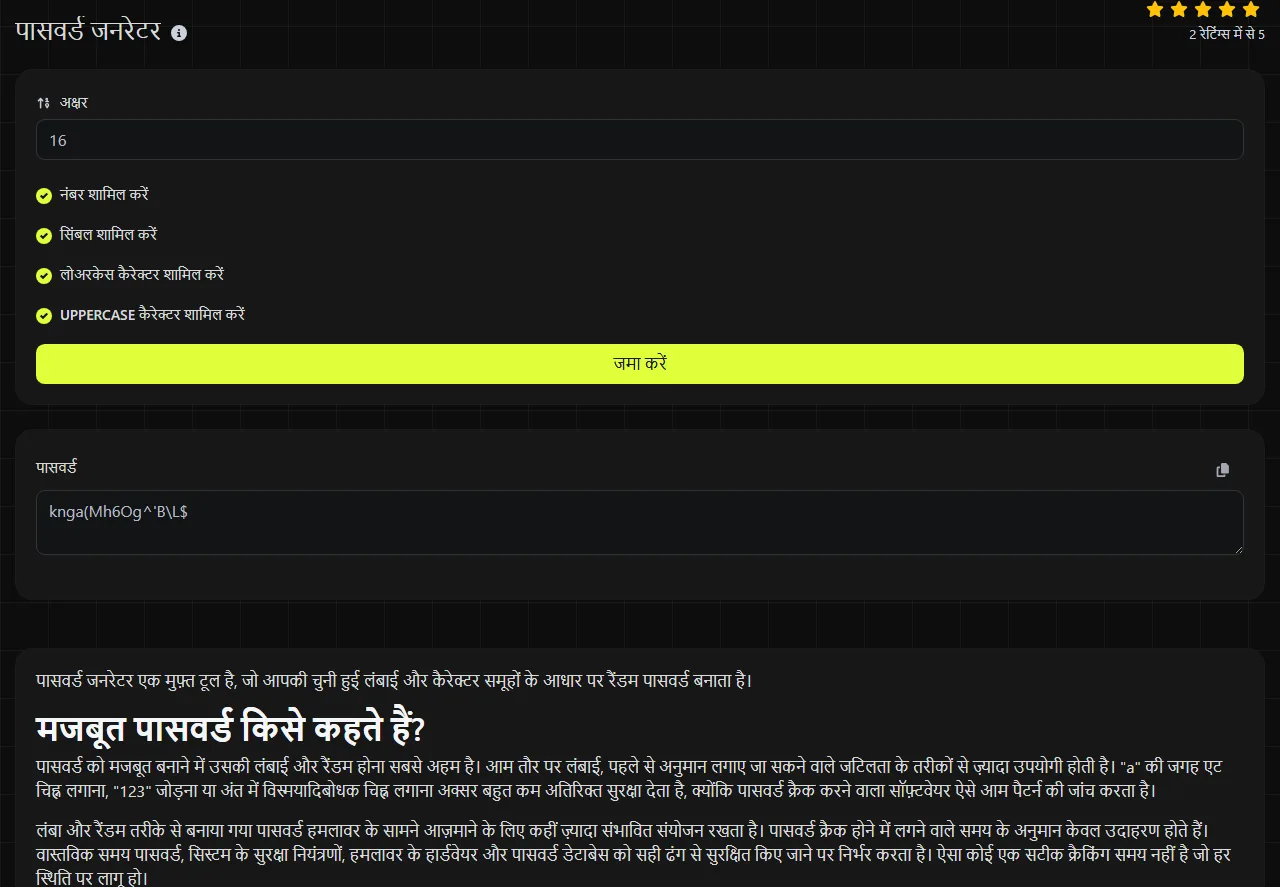
पासवर्ड जनरेटर एक मुफ़्त टूल है, जो आपकी चुनी हुई लंबाई और कैरेक्टर समूहों के आधार पर रैंडम पासवर्ड बनाता है।
मजबूत पासवर्ड किसे कहते हैं?
पासवर्ड को मजबूत बनाने में उसकी लंबाई और रैंडम होना सबसे अहम है। आम तौर पर लंबाई, पहले से अनुमान लगाए जा सकने वाले जटिलता के तरीकों से ज़्यादा उपयोगी होती है। "a" की जगह एट चिह्न लगाना, "123" जोड़ना या अंत में विस्मयादिबोधक चिह्न लगाना अक्सर बहुत कम अतिरिक्त सुरक्षा देता है, क्योंकि पासवर्ड क्रैक करने वाला सॉफ़्टवेयर ऐसे आम पैटर्न की जांच करता है।
लंबा और रैंडम तरीके से बनाया गया पासवर्ड हमलावर के सामने आज़माने के लिए कहीं ज़्यादा संभावित संयोजन रखता है। पासवर्ड क्रैक होने में लगने वाले समय के अनुमान केवल उदाहरण होते हैं। वास्तविक समय पासवर्ड, सिस्टम के सुरक्षा नियंत्रणों, हमलावर के हार्डवेयर और पासवर्ड डेटाबेस को सही ढंग से सुरक्षित किए जाने पर निर्भर करता है। ऐसा कोई एक सटीक क्रैकिंग समय नहीं है जो हर स्थिति पर लागू हो।
एक ही पासवर्ड का दोबारा इस्तेमाल करना रोज़मर्रा का एक आम जोखिम है। अगर किसी सेवा में डेटा उल्लंघन हो जाए, तो हमलावर सामने आए ईमेल पते और पासवर्ड को ईमेल सेवाओं, शॉपिंग खातों और सोशल नेटवर्क पर आज़मा सकते हैं। इसलिए हर खाते के लिए अलग पासवर्ड होना चाहिए।
जहां आपको पासवर्ड टाइप करना या याद रखना हो, वहां रैंडम तरीके से चुने गए कई शब्दों से बना पासफ़्रेज़ भी एक उचित विकल्प है। वह लंबा, अप्रत्याशित और अद्वितीय होना चाहिए। यह टूल शब्दों वाले पासफ़्रेज़ के बजाय कैरेक्टर पर आधारित पासवर्ड बनाता है।
पासवर्ड जनरेटर का इस्तेमाल कैसे करें?
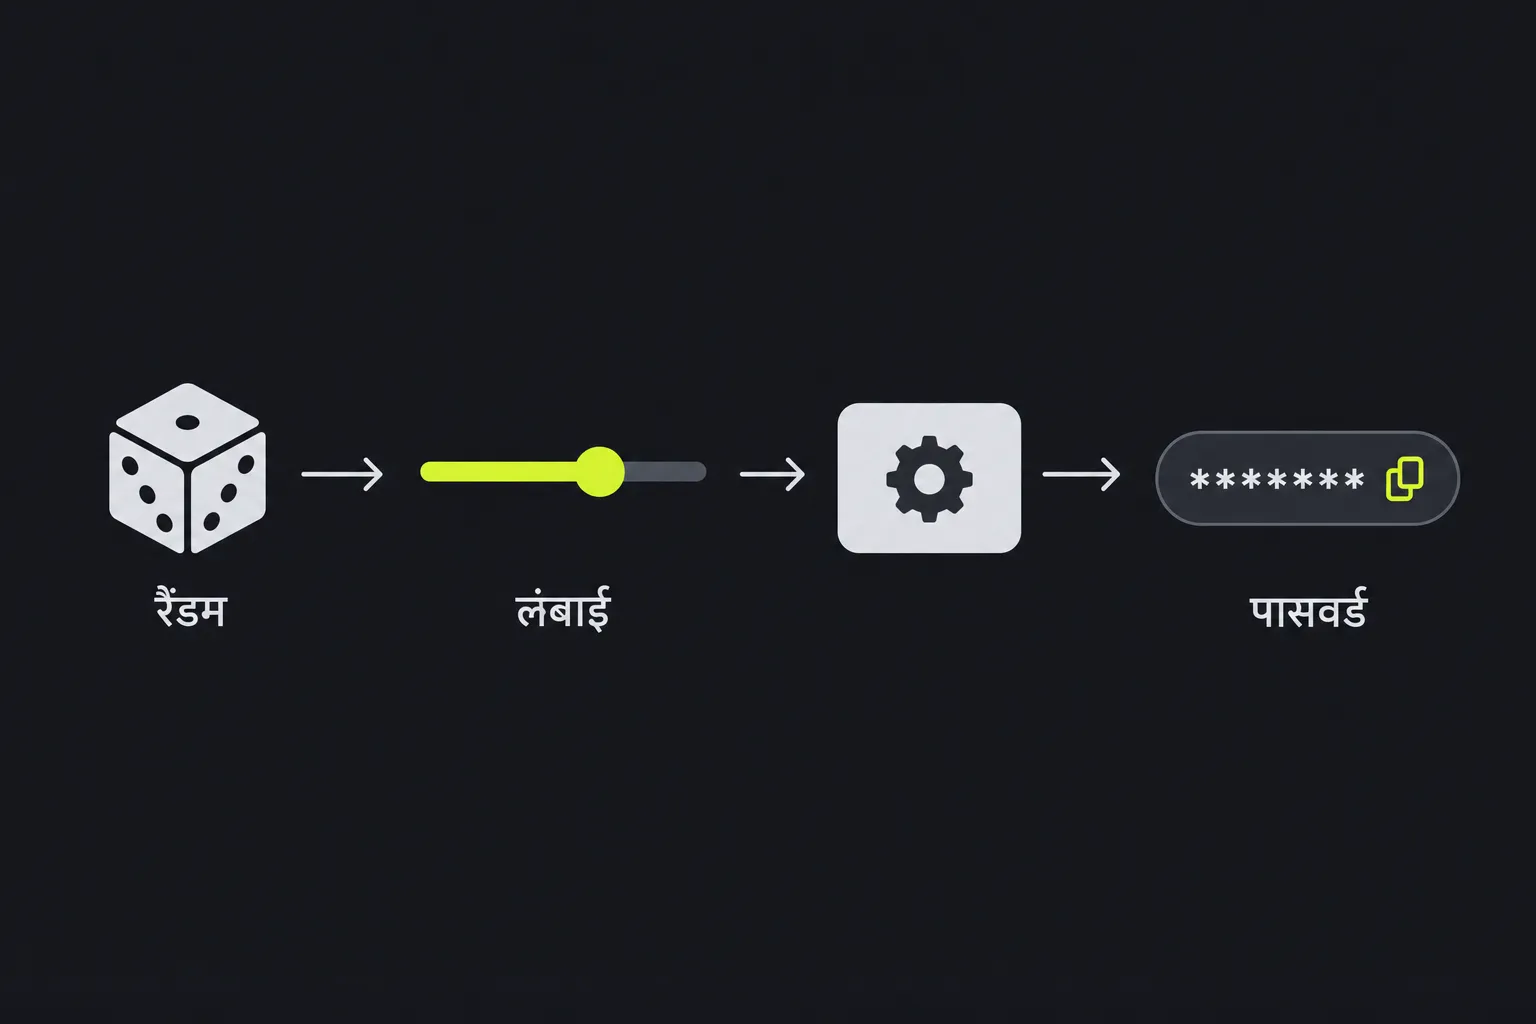
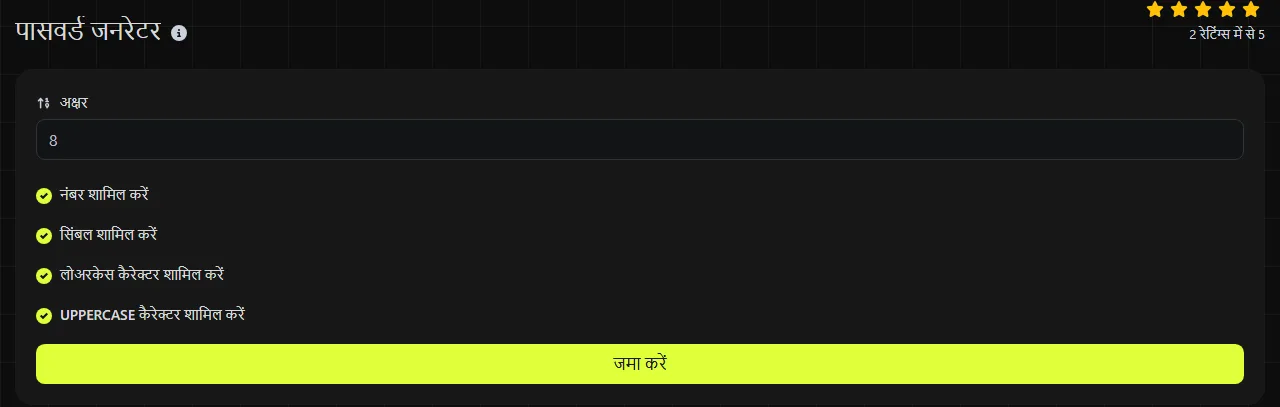
कैरेक्टर के अंतर्गत लंबाई चुनें, फिर वे कैरेक्टर समूह चुनें जिन्हें संबंधित सेवा स्वीकार करती है। इसके बाद पासवर्ड जनरेट करें और उसे ठीक तरह से कॉपी करें।
- कैरेक्टर की संख्या पर्याप्त रूप से लंबी रखें। यह टूल अधिकतम 2,048 कैरेक्टर की अनुमति देता है, हालांकि जिस सेवा पर पासवर्ड इस्तेमाल करना है उसकी सीमा इससे कम हो सकती है।
- जब तक खाते में इनमें से किसी समूह को हटाने की कोई वजह न हो, लोअरकेस कैरेक्टर शामिल करें और UPPERCASE कैरेक्टर शामिल करें का इस्तेमाल करें।
- अगर सेवा इन्हें स्वीकार करती है, तो नंबर शामिल करें और सिंबल शामिल करें चुनें।
- नतीजा सेव करने से पहले वेबसाइट के पासवर्ड नियम जांचें। कुछ फ़ॉर्म अपनी न्यूनतम या अधिकतम लंबाई तय करते हैं या खास प्रकार के कैरेक्टर अनिवार्य बनाते हैं।
- तैयार पासवर्ड को पासवर्ड मैनेजर में सेव करें। खाता बनाने या पासवर्ड बदलने वाला पेज बंद करने से पहले उससे साइन इन करके भी देख लें।
जनरेटर PHP के random_int फ़ंक्शन का इस्तेमाल करता है, जिसे क्रिप्टोग्राफ़िक रूप से सुरक्षित रैंडम चयन के लिए बनाया गया है। इसी वजह से यह पासवर्ड बनाने की प्रक्रिया गैर-क्रिप्टोग्राफ़िक स्यूडोरैंडम जनरेशन से अलग है।
कैरेक्टर सेटिंग का क्या मतलब है?
इन सेटिंग से तय होता है कि जनरेट किए गए पासवर्ड में किन बड़े कैरेक्टर समूहों का इस्तेमाल किया जा सकता है। कम से कम एक समूह चुनें। अगर किसी पासवर्ड नीति में किसी खास प्रकार का कैरेक्टर ज़रूरी है, तो तैयार पासवर्ड को उसके अनुसार जांचें।
- नंबर शामिल करें चुनने पर 0 से 9 तक के अंक इस्तेमाल किए जा सकते हैं।
- सिंबल शामिल करें चुनने पर जनरेटर के सिंबल सेट में मौजूद विराम या विशेष चिह्न इस्तेमाल किए जा सकते हैं।
- लोअरकेस कैरेक्टर शामिल करें चुनने पर छोटे अक्षरों का इस्तेमाल किया जा सकता है।
- UPPERCASE कैरेक्टर शामिल करें चुनने पर बड़े अक्षरों का इस्तेमाल किया जा सकता है।
उदाहरण के लिए, अगर लंबाई 20 रखी जाए और लोअरकेस, अपरकेस, नंबर और सिंबल चुने जाएं, तो चालू किए गए समूहों से 20 कैरेक्टर का एक रैंडम पासवर्ड बनेगा।
इसमें शब्द, नाम या मौजूदा पासवर्ड डालने के लिए फ़्री-टेक्स्ट फ़ील्ड नहीं है। इसलिए स्पेस, उच्चारण चिह्न वाले अक्षर और गैर-लैटिन लिपियां इनपुट के रूप में नहीं दी जातीं। यह न मानें कि हर वेबसाइट जनरेट किए गए हर सिंबल को स्वीकार करेगी। अगर कोई फ़ॉर्म पासवर्ड को अस्वीकार करता है, तो मजबूत पासवर्ड को बार-बार बदलकर याद रखने योग्य पैटर्न बनाने के बजाय उस फ़ॉर्म में दिए गए नियमों का पालन करें।
गोपनीयता और सर्वर पर पासवर्ड जनरेशन
पासवर्ड सर्वर पर जनरेट होता है। आपकी चुनी हुई सेटिंग HTTPS के ज़रिए सर्वर तक जाती हैं और उन्हें स्टोर नहीं किया जाता। यह कहना गलत होगा कि पूरी प्रक्रिया केवल आपके डिवाइस पर होती है।
अगर कनेक्शन वैध है, तो HTTPS ब्राउज़र और सर्वर के बीच भेजी जा रही जानकारी की सुरक्षा करता है। किसी डिवाइस का असुरक्षित होना एंडपॉइंट से जुड़ा अलग जोखिम है। इससे डेटा एन्क्रिप्शन से पहले या डिक्रिप्शन के बाद सामने आ सकता है। साझा कंप्यूटर, बिना निगरानी वाली स्क्रीन या मैलवेयर की आशंका वाले डिवाइस पर खातों के पासवर्ड जनरेट करने या संभालने से बचें। किसी असुरक्षित ऐप्लिकेशन में कॉपी किए जाने या क्लिपबोर्ड के ज़रिए सामने आने के बाद कोई भी ऑनलाइन जनरेटर पासवर्ड की सुरक्षा नहीं कर सकता।
जनरेट किया गया पासवर्ड कहां सेव करें?
जनरेट किए गए पासवर्ड को किसी भरोसेमंद पासवर्ड मैनेजर में सेव करें, न कि नोट्स फ़ाइल, स्प्रेडशीट, ईमेल ड्राफ़्ट या खाते के नाम वाले दस्तावेज़ में। पासवर्ड मैनेजर हर खाते के क्रेडेंशियल एक साथ रखता है, लंबे रैंडम पासवर्ड भर सकता है और एक ही पासवर्ड दोबारा इस्तेमाल करने का मोह कम करता है।
ईमेल खाते, ऑनलाइन बैंकिंग लॉगिन, Microsoft 365 खाते या राउटर एडमिनिस्ट्रेशन पेज के लिए क्रेडेंशियल के साथ वेबसाइट का सटीक पता भी सेव करें। इससे पासवर्ड को मिलते-जुलते फ़िशिंग पेज पर दर्ज करने से बचने में मदद मिलती है। जहां सेवा इसका समर्थन करती हो, वहां मल्टी-फ़ैक्टर ऑथेंटिकेशन चालू करें। बेहतर होगा कि ऑथेंटिकेटर ऐप या सिक्योरिटी कुंजी का इस्तेमाल करें, बशर्ते उसका कॉन्फ़िगरेशन और उपयोगकर्ता सत्यापन एक और फ़ैक्टर उपलब्ध कराता हो। पासकी से साइन इन करना एक अलग विकल्प है और यह ज़रूरी नहीं कि मल्टी-फ़ैक्टर हो।
पासवर्ड मैनेजर की रिकवरी जानकारी किसी सुरक्षित जगह पर रखें। अगर खाताधारक सेव किया गया क्रेडेंशियल और उपलब्ध रिकवरी तरीका, दोनों खो देता है, तो लंबा जनरेट किया गया पासवर्ड भी बहुत काम का नहीं रहता। पासवर्ड की मजबूती जांचने वाला किसी मौजूदा पासवर्ड का आकलन करने में मदद कर सकता है, लेकिन मजबूती के स्कोर को इस बात का प्रमाण न मानें कि दोबारा इस्तेमाल किया गया या पहले ही उजागर हो चुका पासवर्ड सुरक्षित है।
पासवर्ड बनाते समय होने वाली आम गलतियां
- एक मजबूत पासवर्ड बनाकर उसे कई खातों में इस्तेमाल करना।
- टाइप करने में असुविधाजनक लगने के कारण बने हुए पासवर्ड को छोटा करना।
- कई रैंडम कैरेक्टर बदलकर उनकी जगह नाम, तारीख या कीबोर्ड पैटर्न डालना।
- पासवर्ड को असुरक्षित नोट्स फ़ाइल में सेव करना या खुद को ईमेल से भेजना।
- वेबसाइट की अधिकतम लंबाई या अनुमत सिंबल से जुड़े नियमों को नज़रअंदाज़ करना।
- यह मान लेना कि केवल जटिलता ही छोटे पासवर्ड की कमी पूरी कर देती है।
कोई भी जनरेटर फ़िशिंग, मैलवेयर, खाता रिकवरी हमलों या किसी सेवा द्वारा पासवर्ड को गलत तरीके से स्टोर किए जाने से नहीं बचा सकता। खाते की सुरक्षा के लिए अद्वितीय जनरेट किए गए पासवर्ड का इस्तेमाल करें, लेकिन इसके साथ सॉफ़्टवेयर अपडेट, मल्टी-फ़ैक्टर ऑथेंटिकेशन और रिकवरी कोड को सावधानी से संभालना भी ज़रूरी है।
अक्सर पूछे जाने वाले सवाल
क्या कोई वेबसाइट रैंडम पासवर्ड को अस्वीकार कर सकती है?
हां। वेबसाइटें अधिकतम लंबाई तय कर सकती हैं, कुछ सिंबल पर रोक लगा सकती हैं या बताए गए समूहों में से कम से कम एक कैरेक्टर अनिवार्य कर सकती हैं। वैलिडेशन संदेश ध्यान से पढ़ें। अंतिम लंबाई जांचे बिना कैरेक्टर हटाने के बजाय नियमों के अनुकूल दूसरा पासवर्ड जनरेट करें।
क्या मजबूत पासवर्ड को नियमित रूप से बदलना चाहिए?
आमतौर पर नियमित रूप से पासवर्ड बदलना ज़रूरी नहीं है, जब तक नियोक्ता या सेवा ऐसा अनिवार्य न करे। अगर पासवर्ड किसी डेटा उल्लंघन में सामने आया हो, साझा किया गया हो, किसी संदिग्ध पेज पर दर्ज किया गया हो या किसी असुरक्षित डिवाइस पर उजागर होने की आशंका हो, तो उसे तुरंत बदलें।
क्या 2,048 कैरेक्टर का पासवर्ड व्यावहारिक है?
आमतौर पर नहीं। जनरेटर की अधिकतम सीमा 2,048 कैरेक्टर है, लेकिन संबंधित सेवा या स्टोरेज सॉफ़्टवेयर इससे कम सीमा लागू कर सकता है। ऐसा लंबा पासवर्ड चुनें जिसे संबंधित सेवा स्वीकार करे और जिसे आपका पासवर्ड मैनेजर भरोसेमंद तरीके से स्टोर और भर सके।
क्या जनरेट किया गया पासवर्ड Wi-Fi के लिए इस्तेमाल कर सकते हैं?
हां, बशर्ते राउटर और उससे जुड़ने वाले डिवाइस उसकी लंबाई और कैरेक्टर स्वीकार करें। टेलीविज़न, प्रिंटर और गेम कंसोल पर बहुत लंबे पासवर्ड या मुश्किल सिंबल दर्ज करना असुविधाजनक हो सकता है। इसलिए सभी डिवाइस अपडेट करने से पहले संगतता जांच लें।
क्या जनरेटर एक ही पासवर्ड दो बार बना सकता है?
सैद्धांतिक रूप से एक जैसा पासवर्ड दोबारा बनना संभव है, क्योंकि रैंडम जनरेशन में संभावित नतीजों की संख्या हमेशा सीमित होती है। पर्याप्त लंबे पासवर्ड और बड़े कैरेक्टर सेट के साथ अनजाने में एक जैसा पासवर्ड बनना रोज़मर्रा में व्यावहारिक चिंता नहीं है। फिर भी, हर क्रेडेंशियल को सही खाते के साथ सेव करें और उस पर निर्भर होने से पहले एंट्री जांच लें।
समान उपकरण
हमारे पासवर्ड स्ट्रेंथ चेकर टूल के साथ अपने पासवर्ड को मजबूत और सुरक्षित बनाएं, जो विस्तृत प्रतिक्रिया प्रदान करता है।
लोकप्रिय उपकरण
हमारे हस्ताक्षर जनरेटर टूल के साथ अपनी खुद की कस्टम हस्ताक्षर बनाएं और आसानी से डाउनलोड करें।
हमारे टेक्स्ट साइज कैलकुलेटर टूल का उपयोग करके किसी भी टेक्स्ट का आकार बाइट्स (B), किलोबाइट्स (KB), या मेगाबाइट्स (MB) में गणना करें।
रिवर्स IP लुकअप टूल का उपयोग करके किसी भी IP पते से जुड़े डोमेन या होस्ट को जल्दी और आसानी से खोजें।
हमारे पिंग टूल का उपयोग करके किसी भी वेबसाइट, सर्वर, या पोर्ट की स्थिति और प्रतिक्रिया समय को जल्दी और कुशलता से जांचें।
डिजिली लिंक का आईपी लुकअप टूल किसी भी आईपी पते के बारे में विस्तृत जानकारी प्रदान करता है। इस मुफ्त ऑनलाइन सेवा का उपयोग करके व्यापक आईपी डेटा प्राप्त करें।
हमारे WhatsApp लिंक जनरेटर से तुरंत अपना मुफ्त WhatsApp लिंक बनाएं। एक कस्टम संदेश जोड़ें और एक क्लिक में चैट शुरू करें, लॉग इन या कोडिंग की आवश्यकता नहीं।