Генератор паролів
Створюйте надійні та безпечні паролі з індивідуальною довжиною та налаштуваннями за допомогою нашого інструменту генератора паролів.
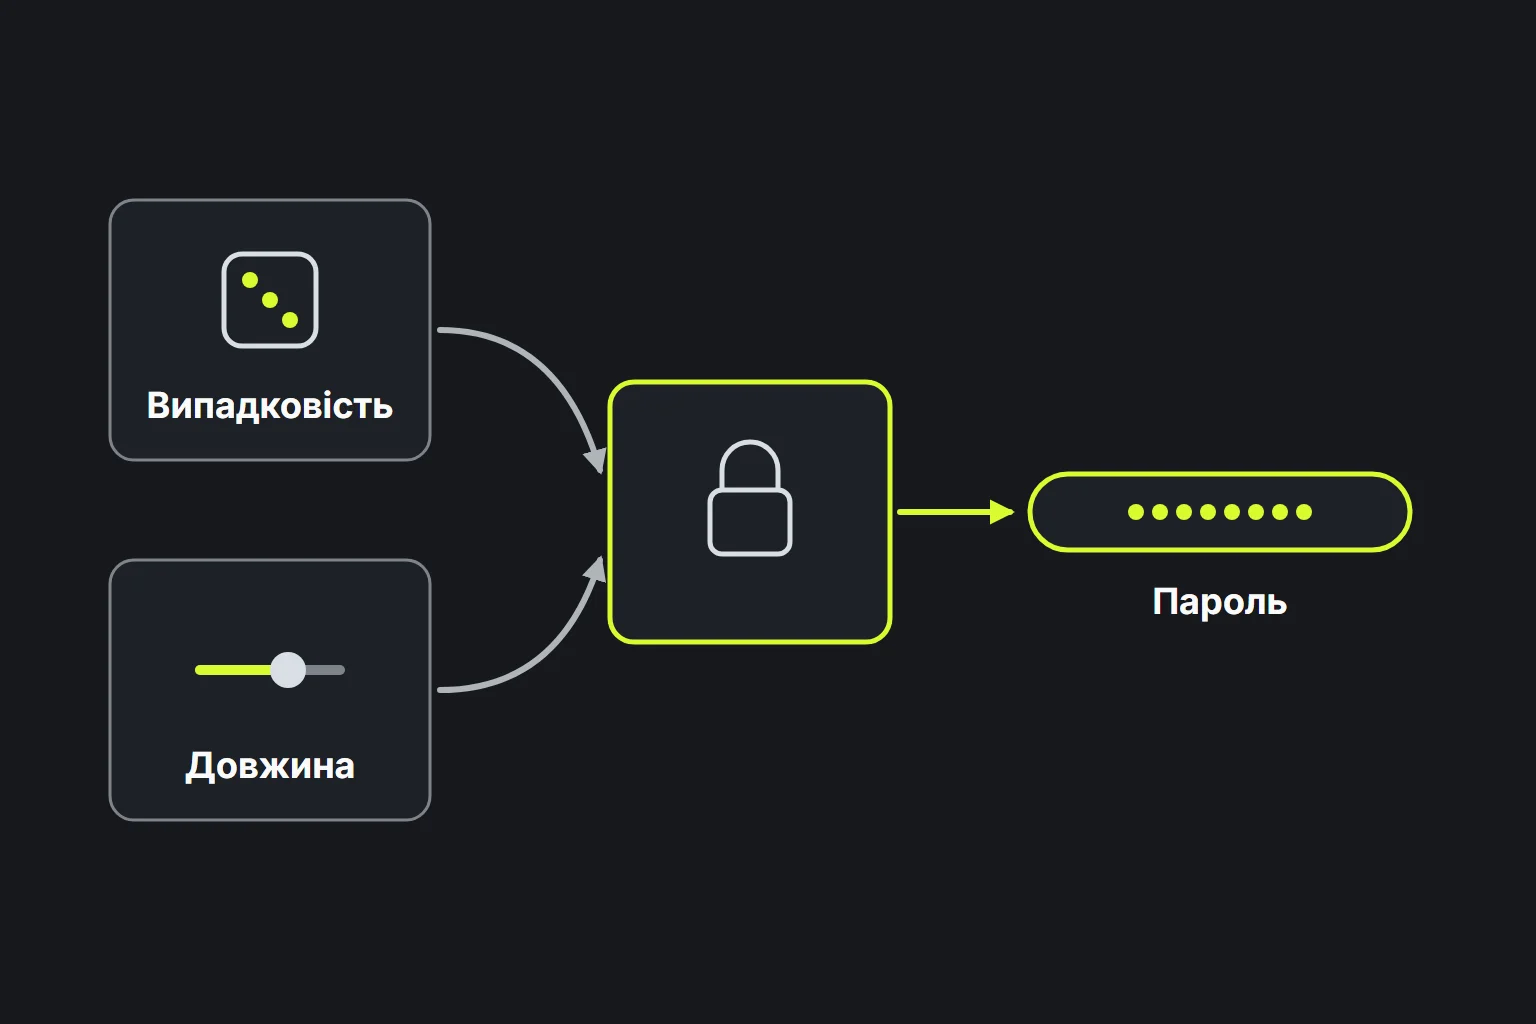
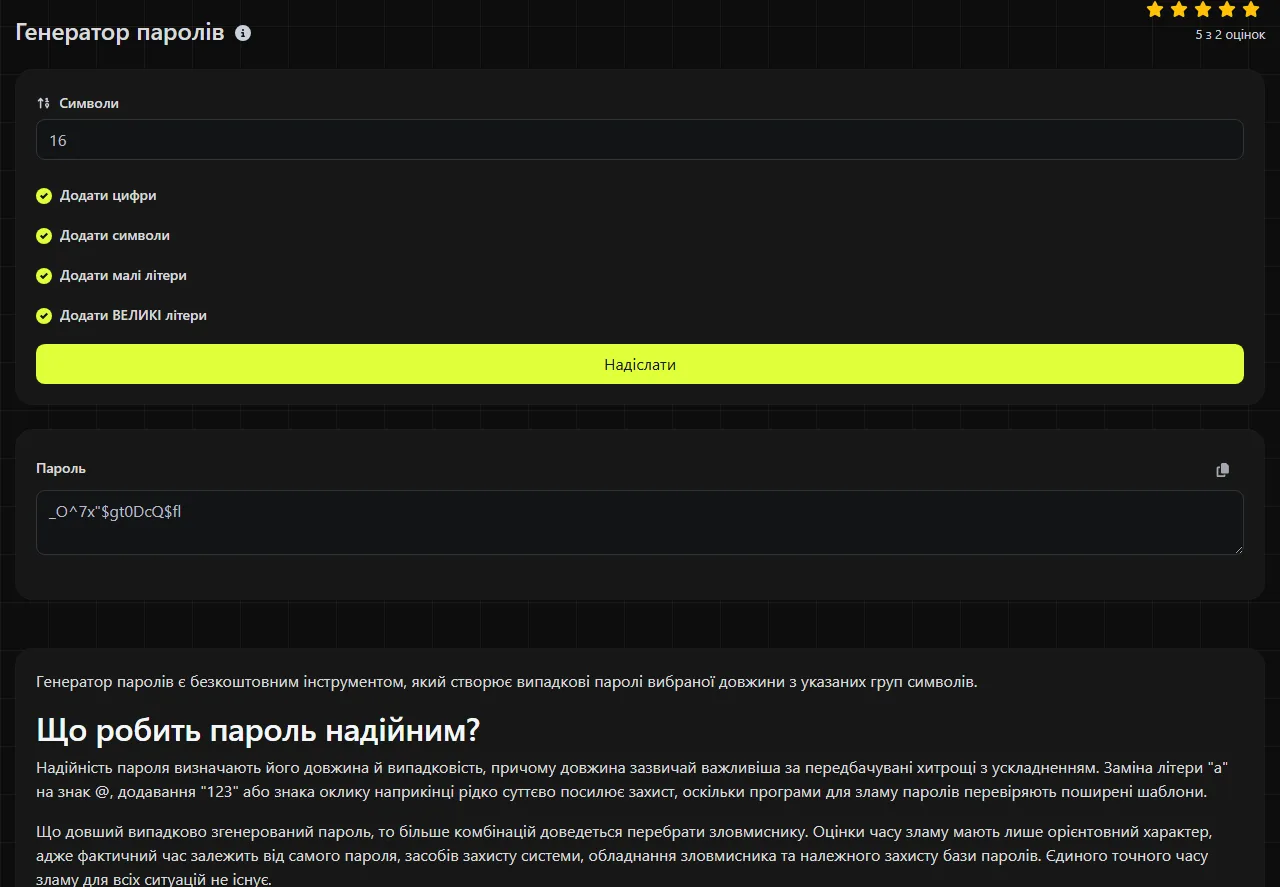
Генератор паролів є безкоштовним інструментом, який створює випадкові паролі вибраної довжини з указаних груп символів.
Що робить пароль надійним?
Надійність пароля визначають його довжина й випадковість, причому довжина зазвичай важливіша за передбачувані хитрощі з ускладненням. Заміна літери "a" на знак @, додавання "123" або знака оклику наприкінці рідко суттєво посилює захист, оскільки програми для зламу паролів перевіряють поширені шаблони.
Що довший випадково згенерований пароль, то більше комбінацій доведеться перебрати зловмиснику. Оцінки часу зламу мають лише орієнтовний характер, адже фактичний час залежить від самого пароля, засобів захисту системи, обладнання зловмисника та належного захисту бази паролів. Єдиного точного часу зламу для всіх ситуацій не існує.
Повторне використання паролів є поширеним повсякденним ризиком. Якщо в одному сервісі станеться витік даних, зловмисники можуть спробувати викрадену адресу електронної пошти й пароль у поштових сервісах, облікових записах інтернет-магазинів і соціальних мережах. Тому для кожного облікового запису потрібен окремий пароль.
Кодова фраза з кількох випадково вибраних слів є цілком доречною альтернативою, якщо секрет потрібно вводити вручну або пам'ятати. Вона має бути довгою, непередбачуваною та унікальною. Цей інструмент створює паролі із символів, а не кодові фрази зі слів.
Як користуватися генератором паролів?
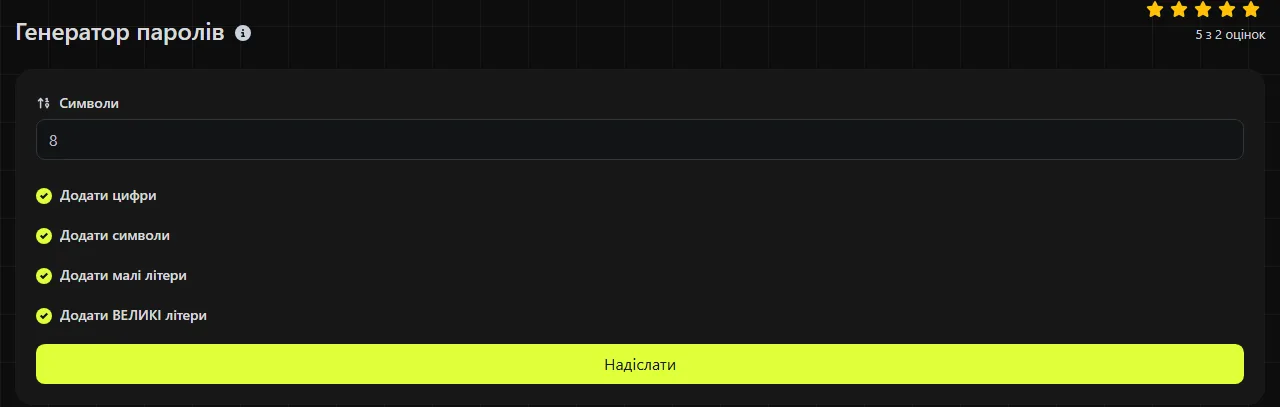
Вибери довжину в полі Символи, познач групи символів, які дозволяє потрібний сервіс, потім згенеруй пароль і точно скопіюй його.
- Укажи достатню кількість символів. Генератор підтримує щонайбільше 2 048 символів, але цільові сервіси можуть мати нижчі обмеження.
- Увімкни Додати малі літери та Додати ВЕЛИКІ літери, якщо правила облікового запису не вимагають виключити одну із цих груп.
- Вибери Додати цифри та Додати символи, якщо сервіс їх приймає.
- Перш ніж зберігати результат, перевір правила паролів на сайті. Деякі форми встановлюють власну мінімальну чи максимальну довжину або вимагають певні типи символів.
- Збережи готовий пароль у менеджері паролів і перевір вхід, перш ніж закривати сторінку створення облікового запису або зміни пароля.
Генератор використовує функцію PHP random_int, призначену для криптографічно безпечного випадкового вибору. Саме цим створення паролів відрізняється від некриптографічної псевдовипадкової генерації.
Що означають налаштування символів?
Ці налаштування визначають, з яких основних груп символів можна створити пароль. Вибери принаймні одну групу, а потім перевір готовий результат на відповідність правилам, які можуть вимагати певний тип символів.
- Додати цифри дозволяє використовувати цифри від 0 до 9.
- Додати символи дозволяє використовувати розділові або спеціальні знаки з набору генератора.
- Додати малі літери дозволяє використовувати літери нижнього регістру.
- Додати ВЕЛИКІ літери дозволяє використовувати великі літери.
Наприклад, якщо встановити довжину 20 і вибрати малі та великі літери, цифри й символи, генератор створить випадковий 20-символьний пароль із дозволених груп.
У генераторі немає текстового поля для слів, імен або наявних паролів, тому пробіли, літери з діакритичними знаками та символи нелатинських систем письма не передаються як вхідні дані. Не варто вважати, що кожен сайт прийме будь-який згенерований символ. Якщо форма відхиляє результат, дотримуйся вказаних у ній правил, а не редагуй надійний пароль знову й знову, перетворюючи його на шаблон, який легко запам'ятати.
Конфіденційність і генерація на сервері
Пароль генерується на сервері. Вибрані налаштування передаються на сервер через HTTPS і не зберігаються. Тому було б неправильно стверджувати, що вся обробка відбувається лише на твоєму пристрої.
HTTPS захищає інформацію під час передавання між браузером і сервером, якщо з'єднання справжнє та коректне. Скомпрометований пристрій є окремим ризиком на кінцевій точці й може розкрити дані до шифрування або після розшифрування. Не створюй і не використовуй паролі облікових записів на спільному комп'ютері, залишеному без нагляду екрані або пристрої, який може містити шкідливе програмне забезпечення. Жоден онлайн-генератор не захистить пароль після його копіювання в небезпечну програму або розкриття через буфер обміну.
Як зберігати згенерований пароль?
Зберігай згенерований пароль у надійному менеджері паролів, а не в нотатці, електронній таблиці, чернетці листа чи документі з назвою облікового запису. Менеджер паролів зберігає облікові дані кожного облікового запису разом, уміє підставляти довгі випадкові паролі та зменшує спокусу використовувати один пароль повторно.
Для електронної пошти, онлайн-банкінгу, облікового запису Microsoft 365 або сторінки адміністрування маршрутизатора зберігай точну адресу сайту разом з обліковими даними. Це допомагає не ввести пароль на схожій фішинговій сторінці. Увімкни багатофакторну автентифікацію, якщо сервіс її підтримує. Бажано використовувати застосунок-автентифікатор або ключ безпеки, якщо його налаштування та перевірка користувача забезпечують додатковий фактор. Вхід за ключем доступу є окремим варіантом і не обов'язково передбачає кілька факторів.
Зберігай дані для відновлення менеджера паролів у безпечному місці. Довгий згенерований пароль мало допоможе, якщо власник облікового запису втратить і збережені облікові дані, і доступний спосіб відновлення. Перевірка надійності пароля допоможе оцінити наявний пароль, але оцінка надійності не доводить, що повторно використаний або розкритий пароль є безпечним.
Поширені помилки під час створення паролів
- Створення одного надійного пароля та його повторне використання в кількох облікових записах.
- Скорочення пароля через те, що його незручно вводити.
- Заміна кількох випадкових символів на ім'я, дату або клавіатурний шаблон.
- Зберігання паролів у незахищеній нотатці або надсилання їх самому собі електронною поштою.
- Ігнорування максимальної довжини чи правил сайту щодо дозволених символів.
- Припущення, що сама лише складність компенсує малу довжину пароля.
Жоден генератор не може запобігти фішингу, шкідливому програмному забезпеченню, атакам на процедуру відновлення облікового запису чи неналежному зберіганню паролів сервісом. Унікальний згенерований пароль має бути лише однією зі складових захисту облікового запису поряд з оновленнями програмного забезпечення, багатофакторною автентифікацією та обережним поводженням із кодами відновлення.
Поширені запитання
Чи може сайт не прийняти випадково згенерований пароль?
Так. Сайти можуть обмежувати максимальну довжину, забороняти певні символи або вимагати принаймні один символ із визначених груп. Уважно прочитай повідомлення про помилку й згенеруй інший сумісний пароль, а не видаляй символи, не перевіривши остаточну довжину.
Чи потрібно регулярно змінювати надійний пароль?
Регулярна заміна зазвичай не потрібна, якщо цього не вимагає роботодавець або сервіс. Негайно зміни пароль, якщо він з'явився у витоку даних, ним поділилися, його ввели на підозрілій сторінці або він міг бути розкритий на скомпрометованому пристрої.
Чи зручно користуватися паролем із 2 048 символів?
Зазвичай ні. Хоча верхня межа генератора становить 2 048 символів, цільовий сервіс або програма для зберігання може встановлювати нижчий ліміт. Вибери довгий пароль, який приймає потрібний сервіс і який менеджер паролів може надійно зберігати та підставляти.
Чи можна використовувати згенерований пароль для Wi-Fi?
Так, якщо маршрутизатор і підключені пристрої підтримують його довжину та символи. Дуже довгі паролі або незручні символи можуть ускладнювати введення облікових даних на телевізорах, принтерах та ігрових консолях, тому перевір сумісність, перш ніж оновлювати пароль на всіх пристроях.
Чи може генератор двічі створити однаковий пароль?
Теоретично збіг можливий, оскільки випадкова генерація завжди має скінченну кількість результатів. За достатньої довжини пароля й широкого набору символів випадкове дублювання не є практичною повсякденною проблемою. Утім, зберігай кожні облікові дані для правильного облікового запису й перевіряй запис, перш ніж покладатися на нього.
Подібні інструменти
Переконайтеся, що ваші паролі надійні та безпечні за допомогою нашого інструменту перевірки надійності паролів, який надає детальний зворотний зв'язок.
Популярні інструменти
Створіть свій власний підпис і легко завантажте його за допомогою нашого інструменту генератора підписів для персоналізованих електронних підписів.
Розрахуйте розмір будь-якого тексту в байтах (B), кілобайтах (KB) або мегабайтах (MB) за допомогою нашого інструменту для обчислення розміру тексту.
Використовуйте інструмент зворотного пошуку IP, щоб швидко та легко знайти домен або хост, пов'язаний з будь-якою IP-адресою.
Використовуйте наш інструмент ping, щоб швидко та ефективно перевірити статус і час відгуку будь-якого вебсайту, сервера або порту.
Інструмент перевірки IP-адреси від Digily Link надає детальну інформацію про будь-яку IP-адресу. Скористайтеся цим безкоштовним онлайн-сервісом, щоб отримати всебічні дані про IP.
Створіть своє безкоштовне посилання на WhatsApp миттєво за допомогою нашого генератора посилань WhatsApp. Додайте власне повідомлення та починайте чати в один клік. Без входу в систему або кодування.