Passwortgenerator
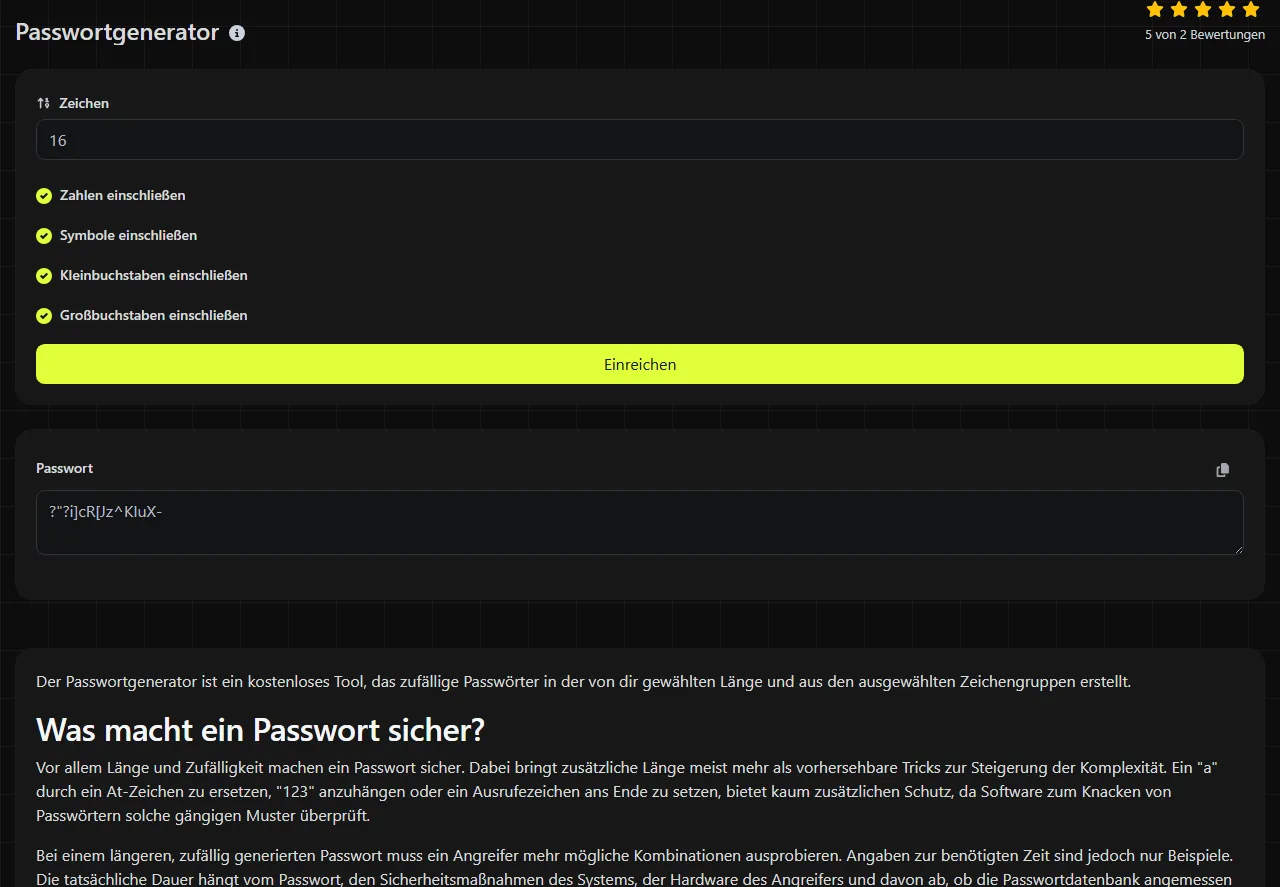
Der Passwortgenerator ist ein kostenloses Tool, das zufällige Passwörter in der von dir gewählten Länge und aus den ausgewählten Zeichengruppen erstellt.
Was macht ein Passwort sicher?
Vor allem Länge und Zufälligkeit machen ein Passwort sicher. Dabei bringt zusätzliche Länge meist mehr als vorhersehbare Tricks zur Steigerung der Komplexität. Ein "a" durch ein At-Zeichen zu ersetzen, "123" anzuhängen oder ein Ausrufezeichen ans Ende zu setzen, bietet kaum zusätzlichen Schutz, da Software zum Knacken von Passwörtern solche gängigen Muster überprüft.
Bei einem längeren, zufällig generierten Passwort muss ein Angreifer mehr mögliche Kombinationen ausprobieren. Angaben zur benötigten Zeit sind jedoch nur Beispiele. Die tatsächliche Dauer hängt vom Passwort, den Sicherheitsmaßnahmen des Systems, der Hardware des Angreifers und davon ab, ob die Passwortdatenbank angemessen geschützt wurde. Eine einzige, für alle Situationen verlässliche Knackdauer gibt es nicht.
Die Wiederverwendung von Passwörtern ist im Alltag ein häufiges Risiko. Kommt es bei einem Dienst zu einem Datenleck, probieren Angreifer die offengelegte E-Mail-Adresse und das zugehörige Passwort möglicherweise auch bei E-Mail-Anbietern, Onlineshops und sozialen Netzwerken aus. Deshalb sollte jedes Konto ein eigenes Passwort haben.
Wenn du das Geheimnis eintippen oder dir merken musst, ist eine Passphrase aus mehreren zufällig ausgewählten Wörtern eine sinnvolle Alternative. Sie sollte lang, unvorhersehbar und einzigartig sein. Dieses Tool erstellt zeichenbasierte Passwörter und keine aus Wörtern bestehenden Passphrasen.
Wie benutze ich den Passwortgenerator?
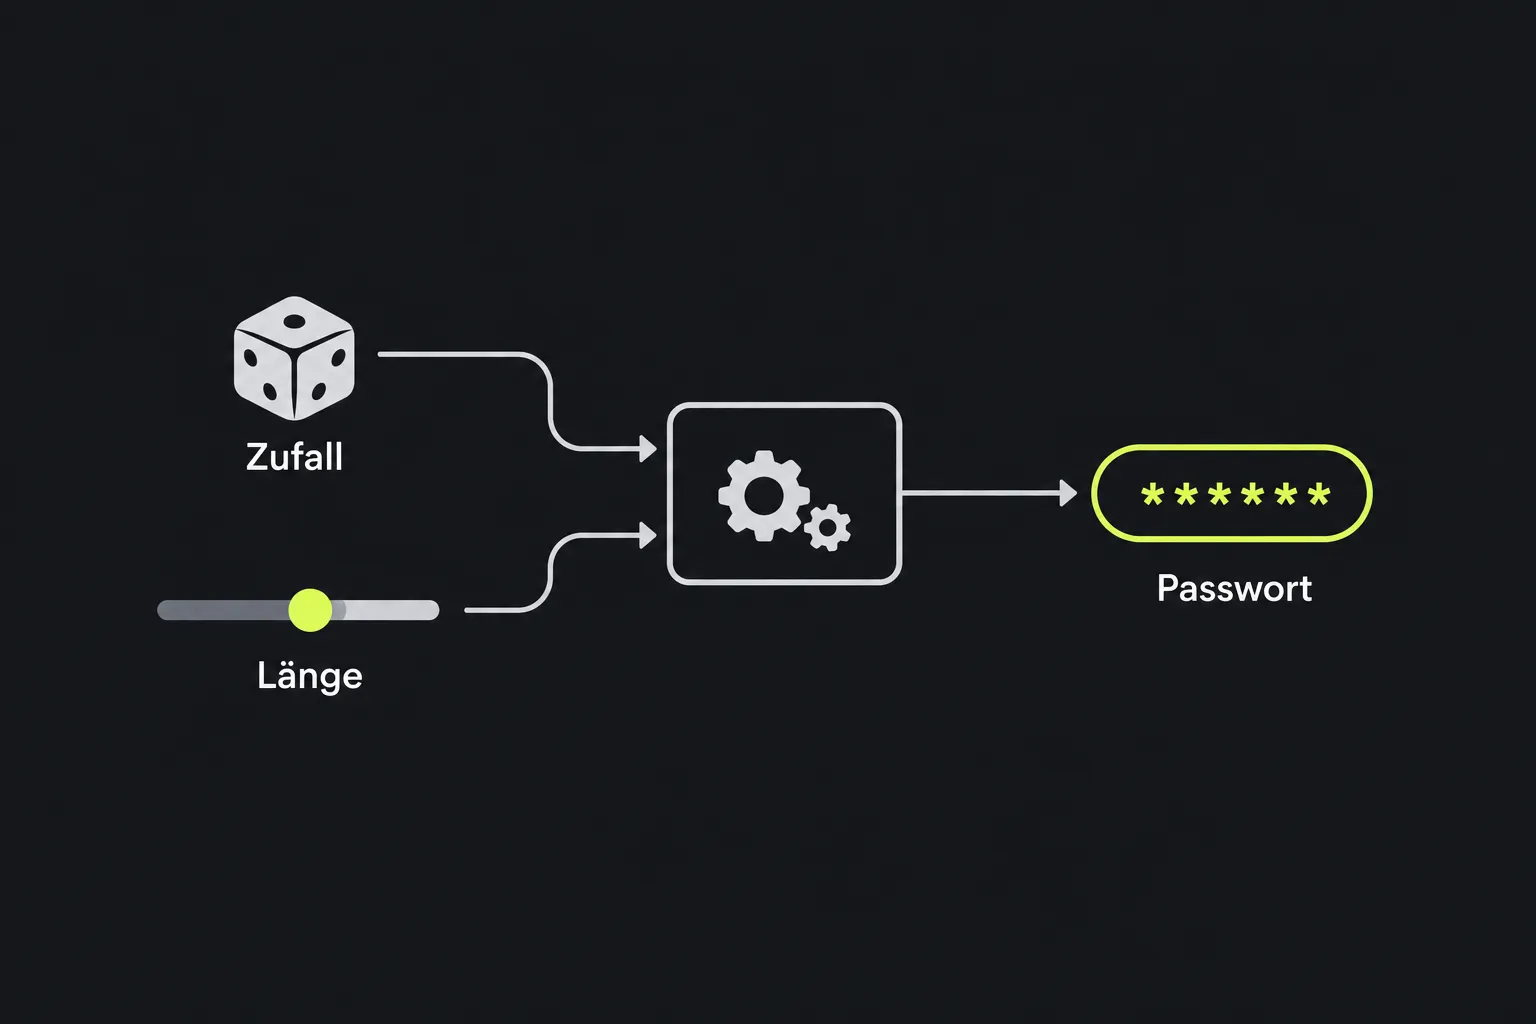
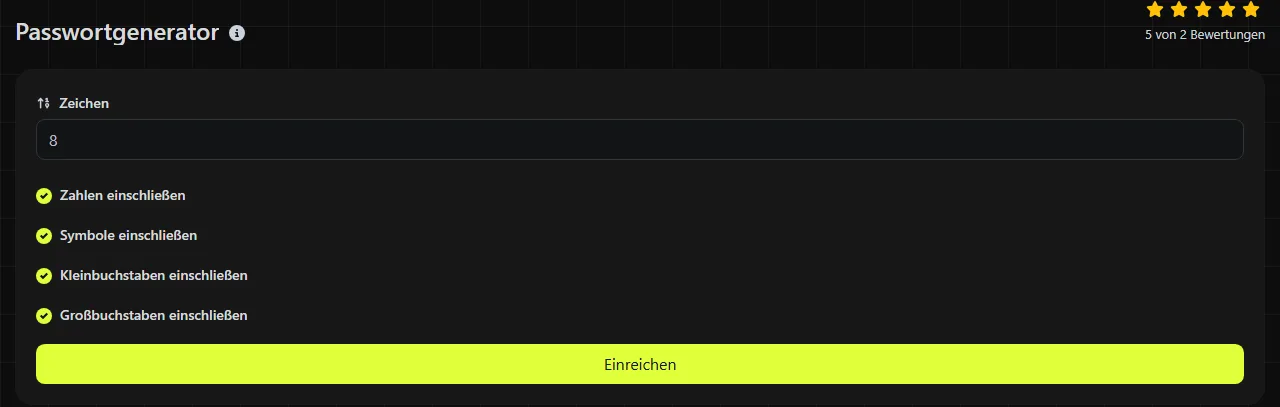
Wähle unter Zeichen eine Länge aus, aktiviere die Zeichengruppen, die der jeweilige Dienst erlaubt, generiere anschließend das Passwort und kopiere es vollständig und fehlerfrei.
- Lege eine ausreichend hohe Zeichenzahl fest. Der Generator erlaubt maximal 2.048 Zeichen, andere Dienste können jedoch niedrigere Grenzen vorgeben.
- Aktiviere Kleinbuchstaben einschließen und Großbuchstaben einschließen, sofern es für das Konto keinen Grund gibt, eine dieser Gruppen auszuschließen.
- Wähle Zahlen einschließen und Symbole einschließen, wenn der Dienst diese Zeichen akzeptiert.
- Prüfe vor dem Speichern die Passwortregeln der Website. Manche Formulare schreiben eine eigene Mindest- oder Höchstlänge beziehungsweise bestimmte Zeichentypen vor.
- Speichere das fertige Passwort in einem Passwortmanager und teste die Anmeldung, bevor du die Seite zur Kontoeinrichtung oder Passwortänderung schließt.
Der Generator verwendet die PHP-Funktion random_int, die für eine kryptografisch sichere Zufallsauswahl vorgesehen ist. Dadurch unterscheidet sich die Passworterzeugung von einer nicht kryptografischen Pseudozufallsgenerierung.
Was bedeuten die Zeicheneinstellungen?
Mit den Einstellungen bestimmst du, aus welchen allgemeinen Zeichengruppen das generierte Passwort bestehen darf. Wähle mindestens eine Gruppe aus und prüfe das fertige Ergebnis anhand der geltenden Passwortrichtlinie, falls diese einen bestimmten Zeichentyp verlangt.
- Zahlen einschließen erlaubt Ziffern wie 0 bis 9.
- Symbole einschließen erlaubt Satz- oder Sonderzeichen aus dem Symbolsatz des Generators.
- Kleinbuchstaben einschließen erlaubt Kleinbuchstaben.
- Großbuchstaben einschließen erlaubt Großbuchstaben.
Wenn du beispielsweise eine Länge von 20 festlegst und Kleinbuchstaben, Großbuchstaben, Zahlen und Symbole auswählst, entsteht ein zufälliges Passwort mit 20 Zeichen aus den aktivierten Gruppen.
Es gibt kein Freitextfeld für Wörter, Namen oder bestehende Passwörter. Leerzeichen, Buchstaben mit Akzenten und nicht lateinische Schriftsysteme lassen sich daher nicht als Eingabe angeben. Gehe außerdem nicht davon aus, dass jede Website jedes generierte Symbol akzeptiert. Lehnt ein Formular das Ergebnis ab, halte dich an die dort genannten Regeln, statt ein sicheres Passwort durch wiederholte Änderungen in ein einprägsames Muster umzuwandeln.
Datenschutz und Generierung auf dem Server
Das Passwort wird auf dem Server generiert. Deine ausgewählten Einstellungen werden über HTTPS an den Server übertragen und nicht gespeichert. Die Verarbeitung findet daher nicht vollständig auf deinem Gerät statt.
HTTPS schützt Informationen bei der Übertragung zwischen Browser und Server, sofern die Verbindung gültig ist. Ein kompromittiertes Gerät stellt ein separates Endpunktrisiko dar und kann Daten vor der Verschlüsselung oder nach der Entschlüsselung offenlegen. Generiere und verwende Passwörter für Konten nicht auf gemeinsam genutzten Computern, an unbeaufsichtigten Bildschirmen oder auf Geräten, die mit Schadsoftware infiziert sein könnten. Kein Onlinegenerator kann ein Passwort schützen, nachdem es in eine unsichere Anwendung kopiert oder über die Zwischenablage offengelegt wurde.
Wie sollte ich ein generiertes Passwort speichern?
Speichere ein generiertes Passwort in einem seriösen Passwortmanager und nicht in einer Notizdatei, Tabelle, einem E-Mail-Entwurf oder einem Dokument, das mit dem Namen des Kontos beschriftet ist. Ein Passwortmanager verwaltet die Zugangsdaten für jedes Konto zusammen, kann lange Zufallspasswörter automatisch einfügen und verringert die Versuchung, dasselbe Passwort mehrfach zu verwenden.
Speichere bei einem E-Mail-Konto, Onlinebanking-Zugang, Microsoft 365-Konto oder der Verwaltungsoberfläche eines Routers die genaue Websiteadresse zusammen mit den Zugangsdaten. Das verringert das Risiko, das Passwort auf einer täuschend ähnlichen Phishing-Seite einzugeben. Aktiviere die Multi-Faktor-Authentifizierung, wenn der Dienst sie unterstützt. Nutze vorzugsweise eine Authenticator-App oder einen Sicherheitsschlüssel, sofern dessen Einrichtung und Benutzerprüfung einen weiteren Faktor bereitstellen. Die Anmeldung mit einem Passkey ist eine separate Option und stellt nicht zwangsläufig eine Multi-Faktor-Authentifizierung dar.
Bewahre die Wiederherstellungsinformationen deines Passwortmanagers an einem sicheren Ort auf. Ein langes, generiertes Passwort nützt wenig, wenn der Kontoinhaber sowohl die gespeicherten Zugangsdaten als auch die verfügbare Wiederherstellungsmethode verliert. Mit dem Passwortstärke-Prüfer kannst du ein bestehendes Passwort bewerten. Betrachte eine hohe Sicherheitsbewertung jedoch nicht als Beweis dafür, dass ein wiederverwendetes oder offengelegtes Passwort sicher ist.
Häufige Fehler beim Erstellen von Passwörtern
- Ein einziges starkes Passwort generieren und für mehrere Konten wiederverwenden.
- Das Ergebnis kürzen, weil das Eintippen umständlich erscheint.
- Mehrere zufällige Zeichen durch einen Namen, ein Datum oder ein Tastaturmuster ersetzen.
- Passwörter in einer ungeschützten Notizdatei speichern oder per E-Mail an sich selbst senden.
- Die maximale Passwortlänge oder die Regeln einer Website für zulässige Symbole ignorieren.
- Davon ausgehen, dass Komplexität allein ein kurzes Passwort ausgleicht.
Kein Generator kann Phishing, Schadsoftware, Angriffe auf die Kontowiederherstellung oder eine unsichere Passwortspeicherung durch einen Dienst verhindern. Ein einzigartiges, generiertes Passwort ist nur ein Bestandteil der Kontosicherheit. Dazu gehören außerdem Softwareupdates, Multi-Faktor-Authentifizierung und ein sorgfältiger Umgang mit Wiederherstellungscodes.
Häufig gestellte Fragen
Kann eine Website ein zufällig generiertes Passwort ablehnen?
Ja. Websites können eine maximale Länge festlegen, bestimmte Symbole verbieten oder mindestens ein Zeichen aus vorgegebenen Gruppen verlangen. Lies die Validierungsmeldung genau und generiere ein weiteres kompatibles Passwort, statt Zeichen zu entfernen, ohne anschließend die endgültige Länge zu prüfen.
Muss ich ein starkes Passwort regelmäßig ändern?
Regelmäßige Änderungen sind normalerweise nicht nötig, es sei denn, dein Arbeitgeber oder der jeweilige Dienst schreibt sie vor. Ändere das Passwort umgehend, wenn es in einem Datenleck auftaucht, weitergegeben wurde, auf einer verdächtigen Seite eingegeben wurde oder auf einem kompromittierten Gerät offengelegt worden sein könnte.
Ist ein Passwort mit 2.048 Zeichen alltagstauglich?
In der Regel nicht. Zwar liegt die Obergrenze des Generators bei 2.048 Zeichen, doch der jeweilige Dienst oder die verwendete Speichersoftware kann eine niedrigere Grenze vorgeben. Wähle ein langes Passwort, das der Dienst akzeptiert und das dein Passwortmanager zuverlässig speichern und einfügen kann.
Kann ich ein generiertes Passwort für WLAN verwenden?
Ja, sofern der Router und die zu verbindenden Geräte die Länge und die enthaltenen Zeichen unterstützen. Sehr lange Passwörter oder umständlich einzugebende Symbole können auf Fernsehern, Druckern und Spielkonsolen unpraktisch sein. Prüfe deshalb die Kompatibilität, bevor du die Zugangsdaten auf allen Geräten aktualisierst.
Kann der Generator zweimal dasselbe Passwort erzeugen?
Theoretisch ist eine Kollision möglich, da bei einer Zufallsgenerierung immer nur eine endliche Menge an Ergebnissen existiert. Bei einem ausreichend langen Passwort und einem großen Zeichensatz ist eine versehentliche Übereinstimmung im Alltag jedoch kein realistisches Problem. Speichere trotzdem alle Zugangsdaten beim richtigen Konto und überprüfe den Eintrag, bevor du dich darauf verlässt.
Ähnliche Werkzeuge
Stellen Sie sicher, dass Ihre Passwörter stark und sicher sind, mit unserem Passwortstärke-Checker-Tool, das detailliertes Feedback bietet.
Beliebte Werkzeuge
Erstellen Sie Ihre eigene benutzerdefinierte Signatur und laden Sie sie einfach mit unserem Signaturgenerator-Tool für personalisierte E-Signaturen herunter.
Berechnen Sie die Größe eines beliebigen Textes in Bytes (B), Kilobytes (KB) oder Megabytes (MB) mit unserem Textgrößenrechner.
Verwenden Sie das Reverse-IP-Lookup-Tool, um die Domain oder den Host zu finden, der mit einer IP-Adresse verknüpft ist, schnell und einfach.
Verwenden Sie unser Ping-Tool, um den Status und die Antwortzeit einer beliebigen Website, eines Servers oder Ports schnell und effizient zu überprüfen.
Das IP-Lookup-Tool von Digily Link bietet detaillierte Informationen zu jeder IP-Adresse. Nutzen Sie diesen kostenlosen Online-Dienst, um umfassende IP-Daten zu erhalten.
Erstellen Sie mit unserem WhatsApp-Link-Generator sofort Ihren kostenlosen WhatsApp-Link. Fügen Sie eine benutzerdefinierte Nachricht hinzu und starten Sie Chats mit einem Klick, ganz ohne Anmeldung oder Programmierung.