Gerador de palavras-passe
Crie palavras-passe fortes e seguras com comprimento e configurações personalizadas usando nossa ferramenta de geração de palavras-passe.
O Gerador de palavras-passe é uma ferramenta gratuita que cria palavras-passe aleatórias com o comprimento e os grupos de caracteres que escolheres.
O que torna uma palavra-passe segura?
O comprimento e a aleatoriedade tornam uma palavra-passe segura. Em geral, aumentar o comprimento é mais eficaz do que recorrer a truques previsíveis de complexidade. Substituir um "a" por um sinal de arroba, acrescentar "123" ou colocar um ponto de exclamação no fim raramente oferece muita proteção, porque o software usado para descobrir palavras-passe testa padrões comuns.
Uma palavra-passe aleatória mais longa aumenta o número de combinações que um atacante teria de experimentar. As estimativas do tempo necessário para descobrir uma palavra-passe são apenas ilustrativas, pois o tempo real depende da palavra-passe, dos controlos de segurança do sistema, do equipamento do atacante e da forma como a base de dados de palavras-passe foi protegida. Não existe um único tempo exato aplicável a todas as situações.
Reutilizar palavras-passe é um risco comum. Se um serviço sofrer uma violação de dados, os atacantes podem experimentar o endereço de email e a palavra-passe expostos em serviços de email, contas de compras e redes sociais. Por isso, cada conta deve ter uma palavra-passe própria.
Uma frase de acesso composta por várias palavras escolhidas aleatoriamente é uma alternativa válida quando precisas de escrever ou memorizar o segredo. Deve ser longa, imprevisível e única. Esta ferramenta cria palavras-passe baseadas em caracteres, não frases de acesso baseadas em palavras.
Como uso o gerador de palavras-passe?
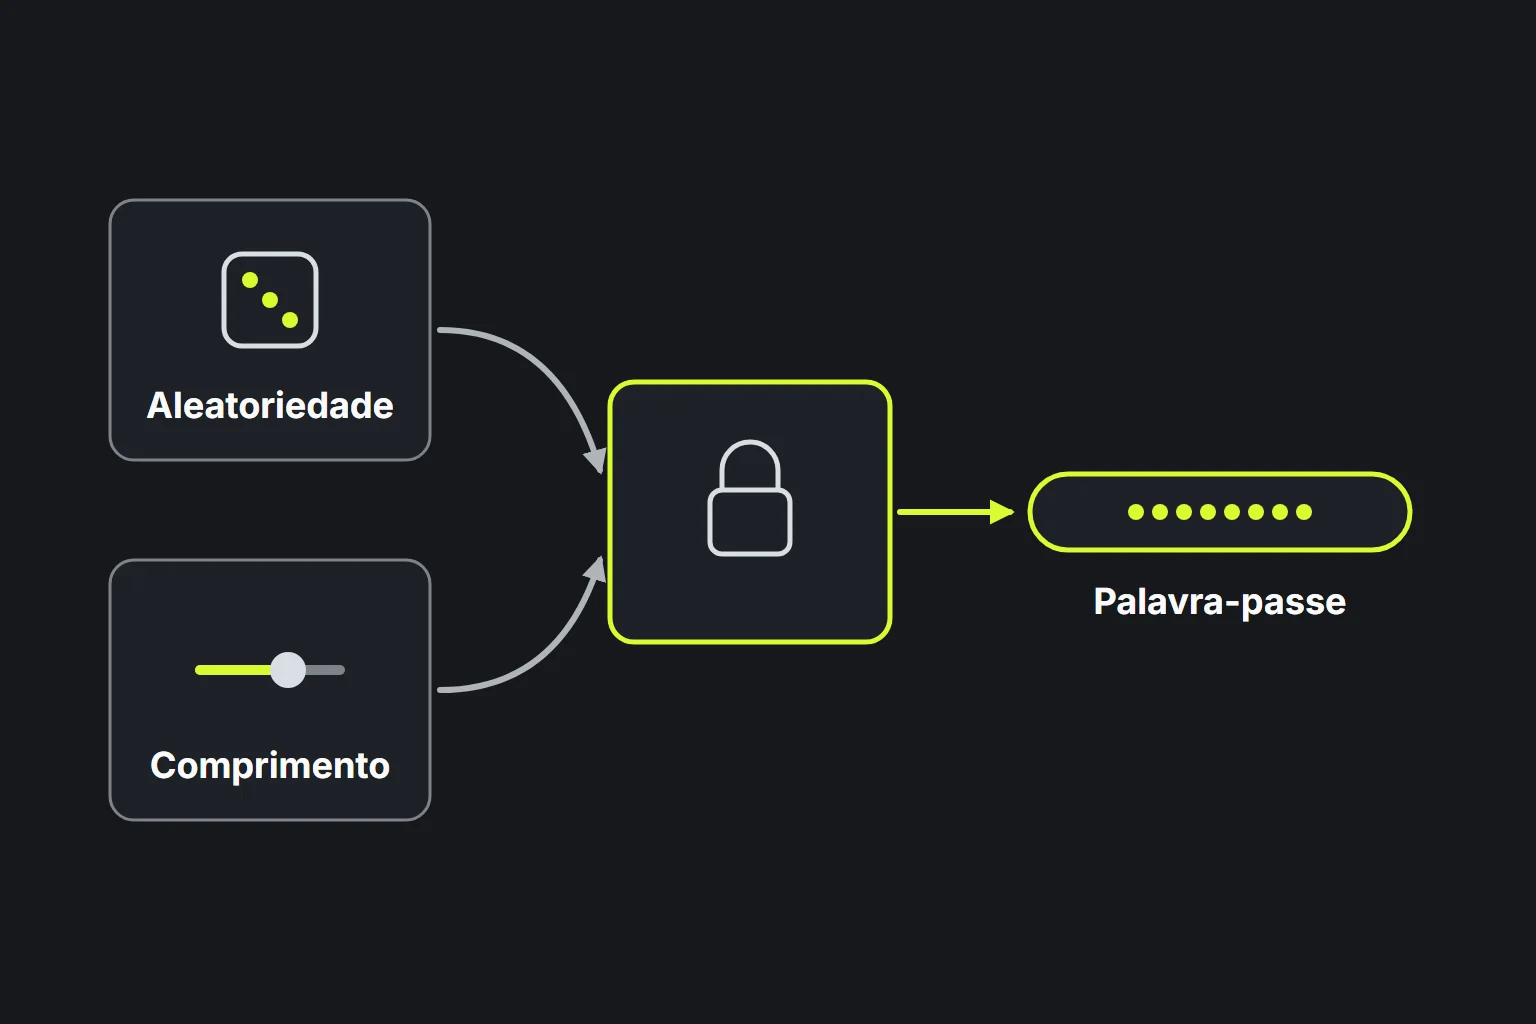
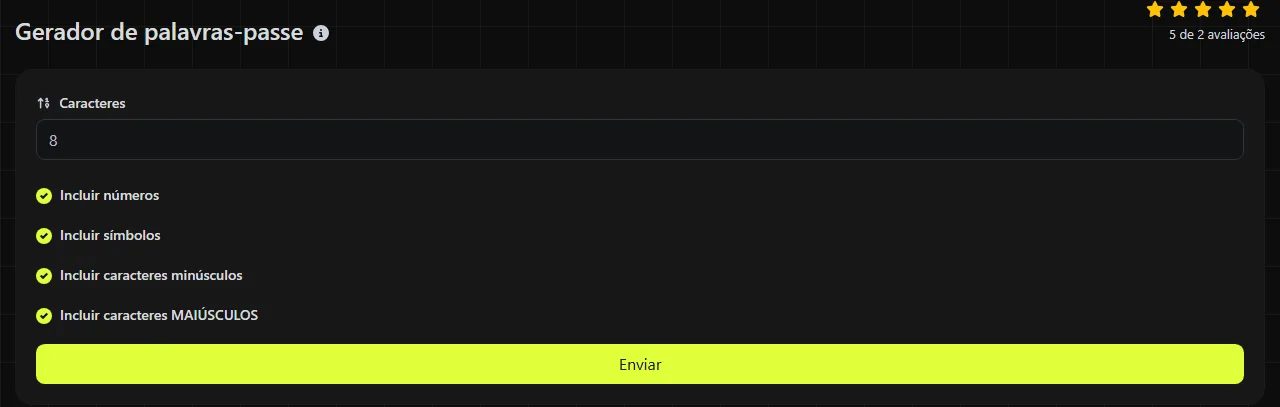
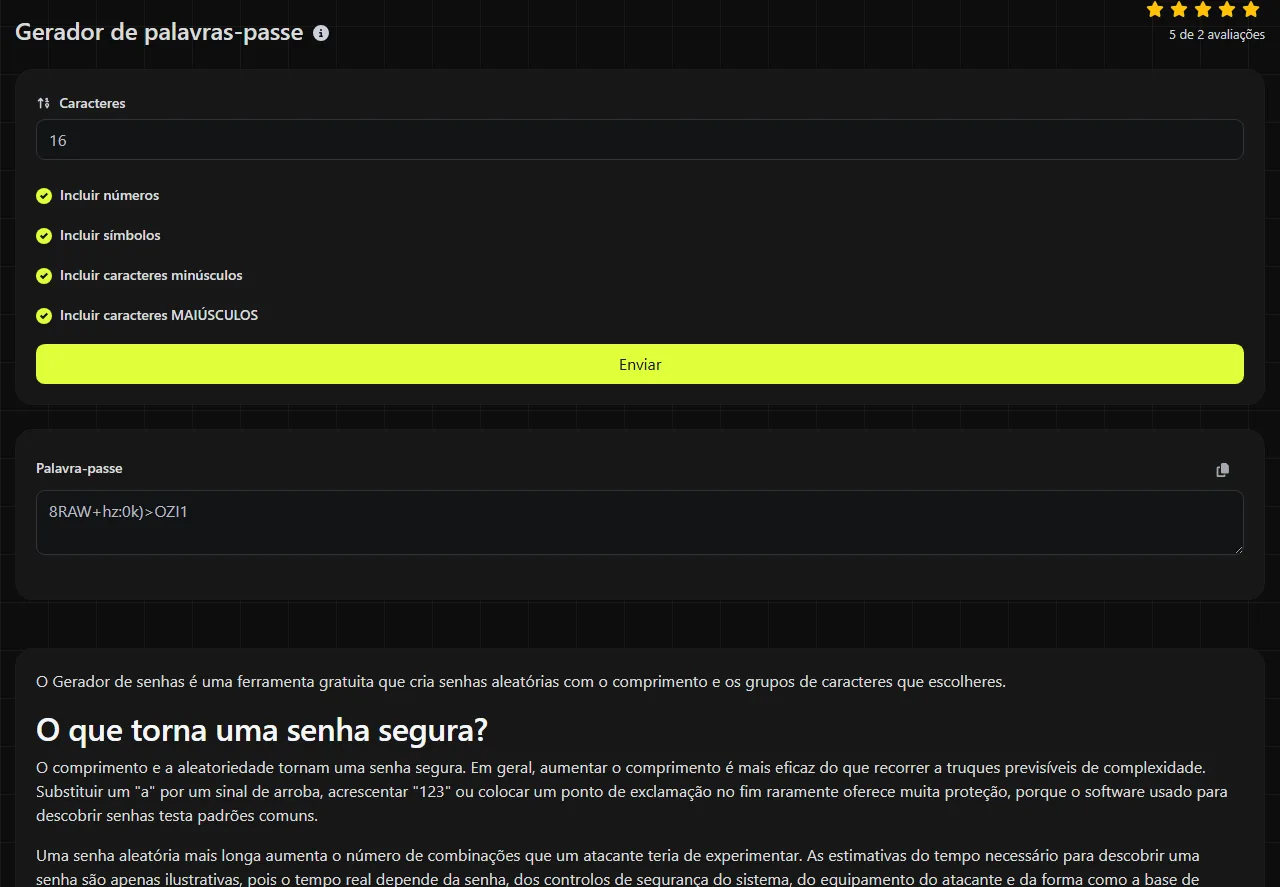
Escolhe o comprimento em Caracteres, seleciona os grupos de caracteres permitidos pelo serviço onde vais usar a palavra-passe, gera-a e copia-a sem alterações.
- Define um número de caracteres suficientemente elevado. A ferramenta permite um máximo de 2 048 caracteres, embora os serviços de destino possam ter limites inferiores.
- Ativa Incluir caracteres minúsculos e Incluir caracteres MAIÚSCULOS, a menos que a conta tenha algum motivo para excluir um destes grupos.
- Seleciona Incluir números e Incluir símbolos quando o serviço os aceitar.
- Consulta as regras de palavra-passe do site antes de guardares o resultado. Alguns formulários impõem os seus próprios limites mínimos e máximos ou exigem determinados tipos de caracteres.
- Guarda a palavra-passe num gestor de palavras-passe e testa o início de sessão antes de fechares a página de criação da conta ou de alteração da palavra-passe.
O gerador utiliza a função random_int do PHP, concebida para uma seleção aleatória criptograficamente segura. Isto distingue a criação de palavras-passe da geração pseudoaleatória não criptográfica.
O que significam as definições de caracteres?
Estas definições controlam os grupos gerais de caracteres que podem ser usados para criar a palavra-passe. Seleciona pelo menos um grupo e confirma se o resultado cumpre qualquer política que exija um tipo específico de carácter.
- Incluir números permite algarismos de 0 a 9.
- Incluir símbolos permite sinais de pontuação ou caracteres especiais incluídos no conjunto de símbolos do gerador.
- Incluir caracteres minúsculos permite letras minúsculas.
- Incluir caracteres MAIÚSCULOS permite letras maiúsculas.
Por exemplo, se escolheres um comprimento de 20 e ativares minúsculas, maiúsculas, números e símbolos, obténs uma palavra-passe aleatória de 20 caracteres retirada dos grupos selecionados.
Não existe um campo de texto livre para introduzir palavras, nomes ou palavras-passe existentes. Por isso, os espaços, as letras acentuadas e os sistemas de escrita não latinos não são fornecidos como dados de entrada. Não pressuponhas que todos os sites aceitam todos os símbolos gerados. Se um formulário rejeitar o resultado, segue as regras indicadas nesse formulário em vez de alterares repetidamente uma palavra-passe segura até a transformares num padrão fácil de memorizar.
Privacidade e geração no servidor
A palavra-passe é gerada no servidor. As definições selecionadas são enviadas ao servidor através de HTTPS e não são armazenadas. Não seria correto afirmar que todo o processamento permanece no teu dispositivo.
O HTTPS protege a informação enquanto esta circula entre o navegador e o servidor, desde que a ligação seja válida. Um dispositivo comprometido representa um risco distinto no ponto terminal e pode expor os dados antes da encriptação ou depois da desencriptação. Evita gerar ou utilizar palavras-passe de contas num computador partilhado, num ecrã deixado sem supervisão ou num dispositivo que possa conter software malicioso. Nenhum gerador online consegue proteger uma palavra-passe depois de esta ser copiada para uma aplicação insegura ou exposta através da área de transferência.
Como devo guardar uma palavra-passe gerada?
Guarda a palavra-passe num gestor de palavras-passe de confiança, não num ficheiro de notas, numa folha de cálculo, num rascunho de email ou num documento identificado com o nome da conta. Um gestor de palavras-passe mantém juntas as credenciais de cada conta, consegue preencher palavras-passe aleatórias longas e reduz a tentação de reutilizar a mesma palavra-passe.
No caso de uma conta de email, de acesso a serviços bancários online, de uma conta Microsoft 365 ou da página de administração de um router, guarda o endereço exato do site juntamente com a credencial. Assim, reduzes o risco de introduzir a palavra-passe numa página de phishing visualmente semelhante. Ativa a autenticação multifator sempre que o serviço a disponibilizar, de preferência com uma aplicação de autenticação ou uma chave de segurança, quando a configuração e a verificação do utilizador fornecerem outro fator. O início de sessão com uma passkey é uma opção distinta e não constitui necessariamente autenticação multifator.
Guarda as informações de recuperação do gestor de palavras-passe num local seguro. Uma palavra-passe longa gerada aleatoriamente pouco serve se o titular da conta perder tanto a credencial guardada como o método de recuperação disponível. O Verificador de força da palavra-passe pode ajudar a avaliar uma palavra-passe existente, mas uma pontuação de segurança não prova que uma palavra-passe reutilizada ou exposta seja segura.
Erros comuns ao gerar palavras-passe
- Gerar uma palavra-passe segura e reutilizá-la em várias contas.
- Encurtar o resultado porque parece pouco prático de escrever.
- Substituir vários caracteres aleatórios por um nome, uma data ou um padrão de teclado.
- Guardar palavras-passe num ficheiro de notas desprotegido ou enviá-las para o teu próprio email.
- Ignorar o comprimento máximo ou as regras de símbolos permitidos de um site.
- Pressupor que a complexidade, por si só, compensa uma palavra-passe curta.
Nenhum gerador consegue impedir phishing, software malicioso, ataques aos mecanismos de recuperação de contas ou o armazenamento inadequado de palavras-passe por parte de um serviço. Usa uma palavra-passe única gerada aleatoriamente como parte da segurança da conta, em conjunto com atualizações de software, autenticação multifator e o tratamento cuidadoso dos códigos de recuperação.
Perguntas frequentes
Um site pode rejeitar uma palavra-passe gerada aleatoriamente?
Sim. Os sites podem impor um comprimento máximo, proibir certos símbolos ou exigir pelo menos um carácter de determinados grupos. Lê atentamente a mensagem de validação e gera outra palavra-passe compatível, em vez de removeres caracteres sem confirmar o comprimento final.
Devo alterar regularmente uma palavra-passe segura?
Normalmente, não é necessário alterar palavras-passe de forma periódica, salvo se o empregador ou o serviço o exigir. Altera a palavra-passe imediatamente se esta surgir numa violação de dados, tiver sido partilhada, tiver sido introduzida numa página suspeita ou puder ter ficado exposta num dispositivo comprometido.
É prático usar uma palavra-passe com 2 048 caracteres?
Normalmente, não. Embora o limite máximo do gerador seja de 2 048 caracteres, o serviço de destino ou o software de armazenamento pode impor um limite inferior. Escolhe uma palavra-passe longa que o serviço aceite e que o teu gestor de palavras-passe consiga guardar e preencher de forma fiável.
Posso usar uma palavra-passe gerada para o Wi-Fi?
Sim, desde que o router e os dispositivos ligados aceitem o respetivo comprimento e caracteres. As palavras-passe muito longas ou com símbolos difíceis podem ser pouco práticas ao introduzir credenciais em televisores, impressoras e consolas de jogos. Por isso, confirma a compatibilidade antes de atualizares todos os dispositivos.
O gerador pode criar duas vezes a mesma palavra-passe?
Em teoria, pode ocorrer uma colisão, porque a geração aleatória tem sempre um conjunto finito de resultados. Com uma palavra-passe suficientemente longa e um conjunto amplo de caracteres, uma repetição acidental não constitui uma preocupação prática no dia a dia. Ainda assim, guarda cada credencial associada à conta correta e confirma os dados antes de dependeres deles.
Ferramentas Similares
Garanta que suas palavras-passe sejam fortes e seguras com nossa ferramenta de verificação de força de palavra-passe, oferecendo feedback detalhado.
Ferramentas Populares
Crie sua própria assinatura personalizada e faça o download facilmente com nossa ferramenta geradora de assinaturas para assinaturas eletrônicas personalizadas.
Calcule o tamanho de qualquer texto em Bytes (B), Kilobytes (KB) ou Megabytes (MB) usando nossa ferramenta de cálculo de tamanho de texto.
Use a ferramenta de pesquisa reversa de IP para encontrar o domínio ou host associado a qualquer endereço IP de forma rápida e fácil.
Gere instantaneamente a sua ligação gratuita do WhatsApp com o nosso gerador de ligações do WhatsApp. Adicione uma mensagem personalizada e inicie conversas com um clique, sem iniciar sessão nem escrever código.
Use nossa ferramenta de ping para verificar o status e o tempo de resposta de qualquer site, servidor ou porta de forma rápida e eficiente.
A ferramenta de pesquisa de IP do Digily Link fornece informações detalhadas sobre qualquer endereço IP. Use este serviço online gratuito para obter dados abrangentes de IP.