مولد كلمات المرور
مولد كلمات المرور أداة مجانية تنشئ كلمات مرور عشوائية بالطول الذي تختاره، وباستخدام مجموعات المحارف التي تحددها.
ما الذي يجعل كلمة المرور قوية؟
تعتمد قوة كلمة المرور على طولها وعشوائيتها، وغالبا ما يكون زيادة الطول أكثر فائدة من حيل التعقيد المتوقعة. فاستبدال حرف "a" بعلامة @، أو إضافة "123"، أو وضع علامة تعجب في النهاية لا يوفر عادة حماية كبيرة، لأن برامج كسر كلمات المرور تفحص هذه الأنماط الشائعة.
كلما كانت كلمة المرور العشوائية أطول، زاد عدد التركيبات التي يتعين على المهاجم تجربتها. أما تقديرات الوقت اللازم لكسرها فهي توضيحية فقط، لأن الوقت الفعلي يتوقف على كلمة المرور، وضوابط الأمان في النظام، وأجهزة المهاجم، ومدى سلامة حماية قاعدة بيانات كلمات المرور. لا يوجد زمن واحد دقيق ينطبق على جميع الحالات.
إعادة استخدام كلمات المرور من المخاطر اليومية الشائعة. فإذا تعرضت إحدى الخدمات لاختراق بيانات، فقد يجرب المهاجمون عنوان البريد الإلكتروني وكلمة المرور المكشوفين لدى مزودي البريد الإلكتروني، وحسابات التسوق، والشبكات الاجتماعية. لذلك يجب تخصيص كلمة مرور مختلفة لكل حساب.
يمكن استخدام عبارة مرور مكونة من عدة كلمات مختارة عشوائيا عندما تحتاج إلى كتابة السر أو تذكره. ويجب أن تكون طويلة، وغير متوقعة، وفريدة. تنشئ هذه الأداة كلمات مرور قائمة على المحارف، لا عبارات مرور قائمة على الكلمات.
كيف أستخدم مولد كلمات المرور؟
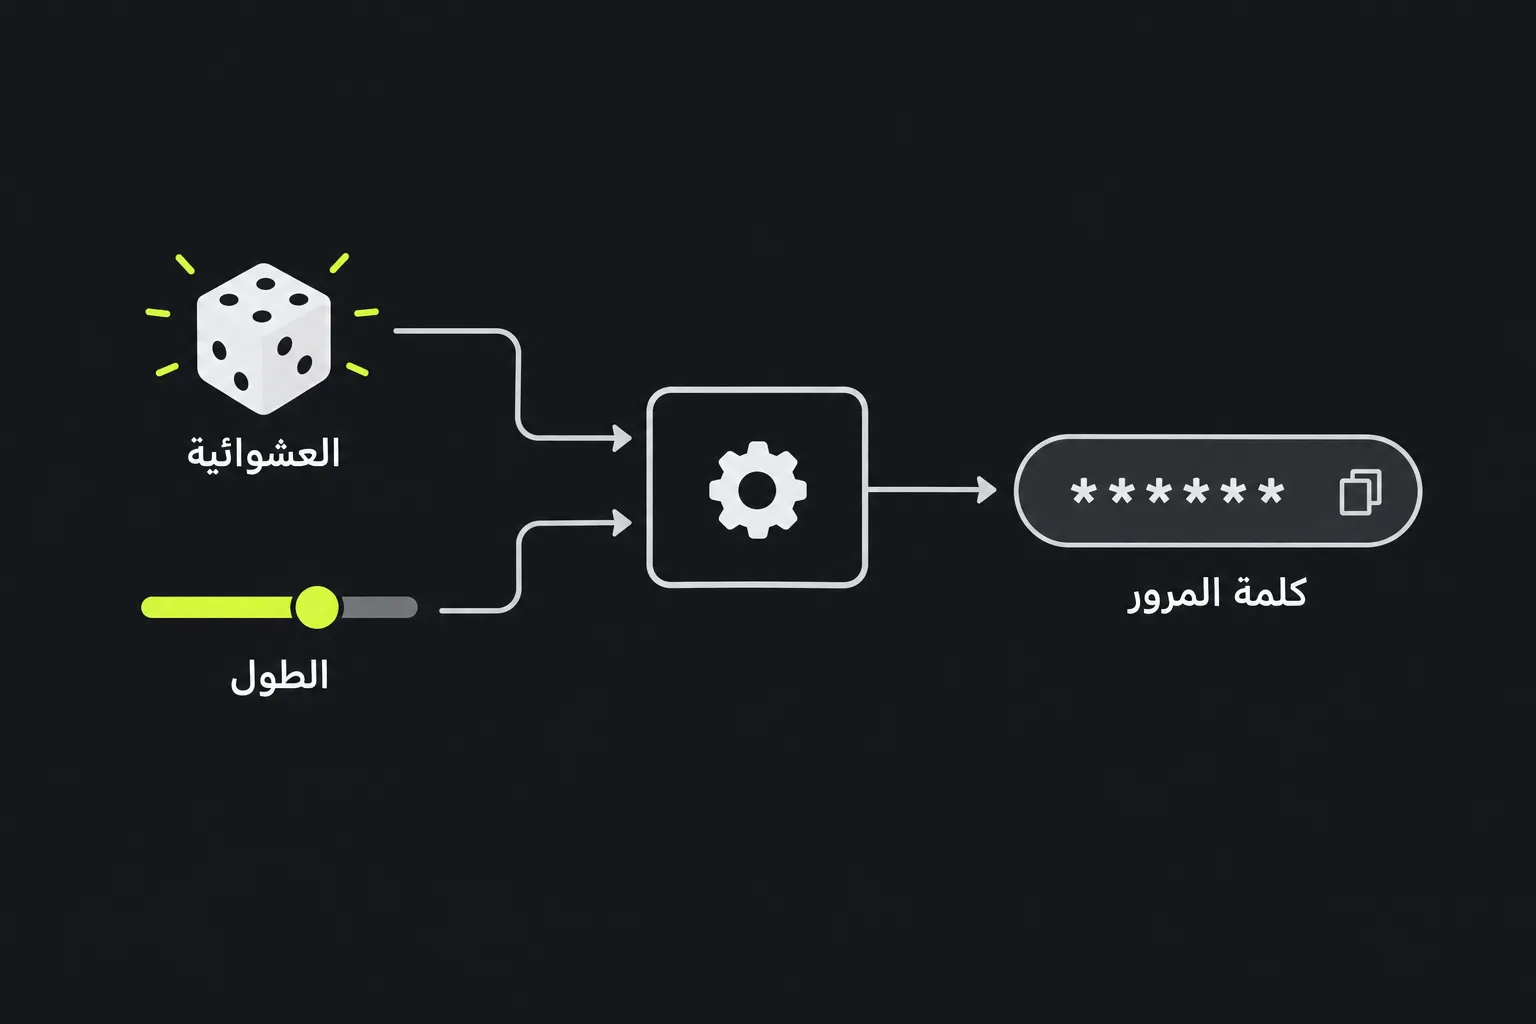
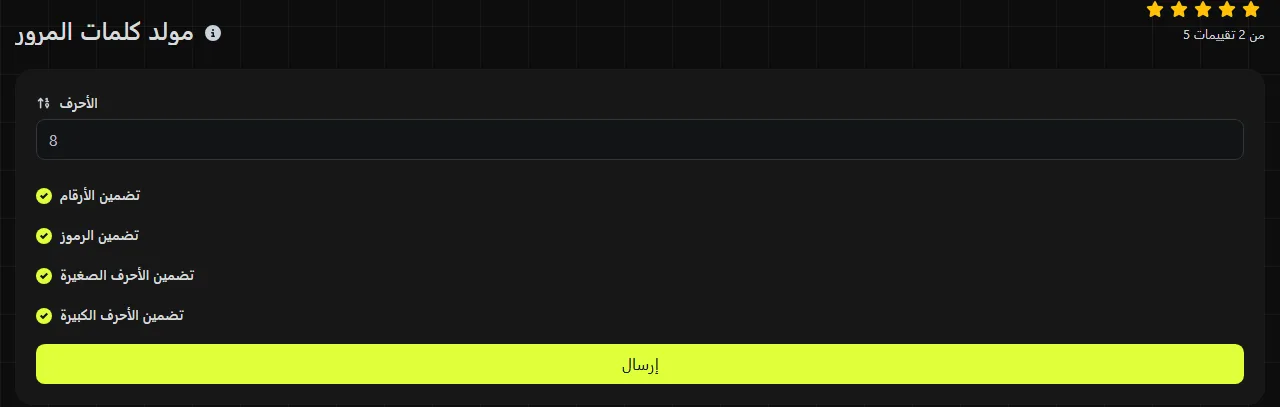
اختر الطول من المحارف، وحدد مجموعات المحارف التي تسمح بها الخدمة المقصودة، ثم أنشئ كلمة المرور وانسخها بدقة.
- حدد عددا مناسبا وطويلا من المحارف. يسمح المصدر بحد أقصى يبلغ 2,048 محرفا، لكن الخدمات المقصودة قد تفرض حدودا أقل.
- فعّل تضمين الأحرف الصغيرة وتضمين الأحرف الكبيرة، ما لم يكن لدى الحساب سبب لاستبعاد إحدى المجموعتين.
- حدد تضمين الأرقام وتضمين الرموز عندما تسمح بهما الخدمة.
- راجع قواعد كلمة المرور في الموقع قبل حفظ النتيجة. تفرض بعض النماذج حدا أدنى أو أقصى، أو تشترط أنواعا معينة من المحارف.
- احفظ كلمة المرور النهائية في مدير كلمات مرور، واختبر تسجيل الدخول قبل إغلاق صفحة إنشاء الحساب أو تغيير كلمة المرور.
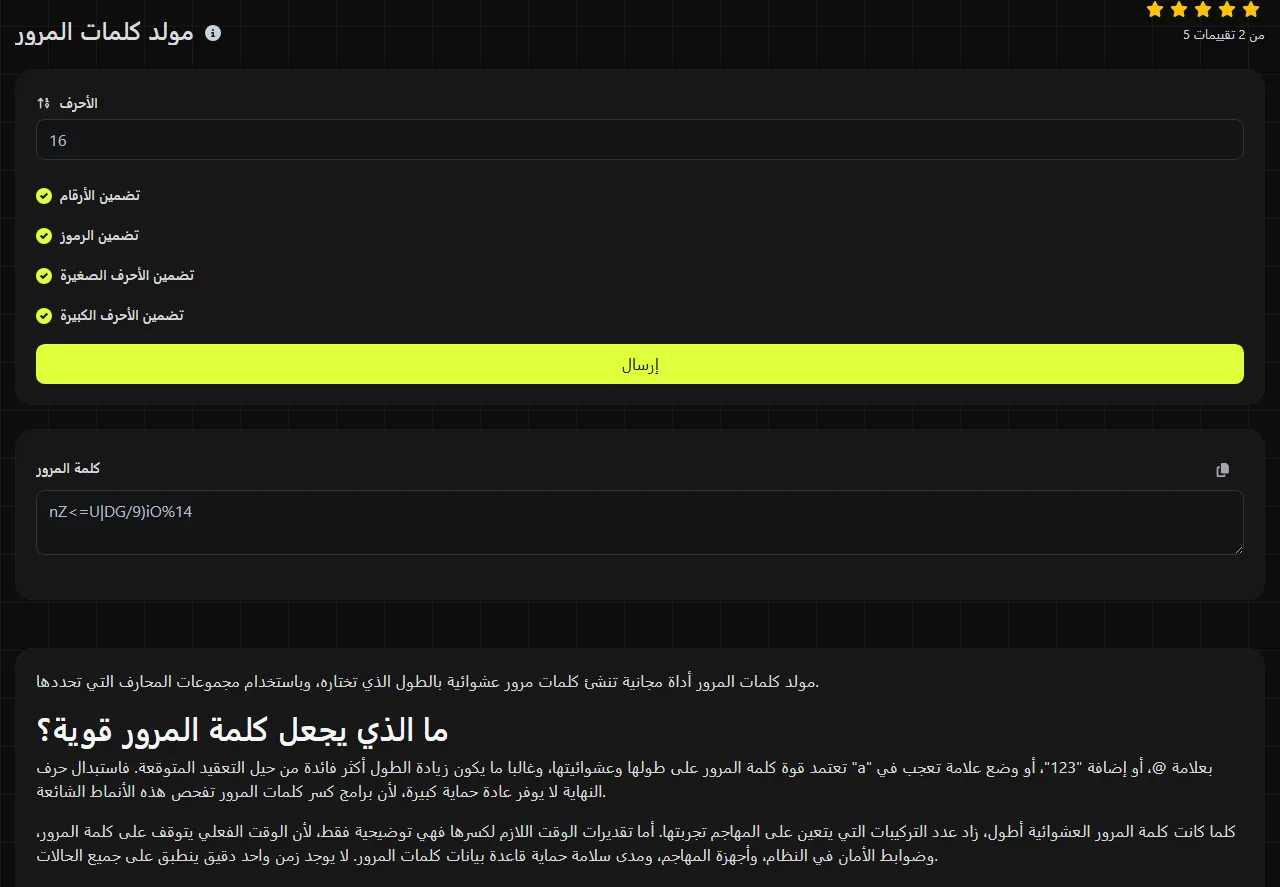
يستخدم المولد دالة random_int في PHP، وهي مخصصة للاختيار العشوائي الآمن تشفيريا. وهذا ما يميز إنشاء كلمات المرور عن التوليد شبه العشوائي غير المستخدم لأغراض التشفير.
ما المقصود بإعدادات المحارف؟
تتحكم هذه الإعدادات في مجموعات المحارف العامة التي يمكن استخدامها لإنشاء كلمة المرور. حدد مجموعة واحدة على الأقل، ثم قارن النتيجة النهائية بأي سياسة لكلمات المرور تشترط نوعا معينا من المحارف.
- تضمين الأرقام يسمح باستخدام الأرقام من 0 إلى 9.
- تضمين الرموز يسمح باستخدام علامات الترقيم أو المحارف الخاصة الموجودة في مجموعة رموز المولد.
- تضمين الأحرف الصغيرة يسمح باستخدام الأحرف اللاتينية الصغيرة.
- تضمين الأحرف الكبيرة يسمح باستخدام الأحرف اللاتينية الكبيرة.
على سبيل المثال، عند اختيار طول قدره 20 محرفا وتفعيل الأحرف الصغيرة والكبيرة والأرقام والرموز، ينشئ المولد كلمة مرور عشوائية من 20 محرفا مأخوذة من المجموعات المفعلة.
لا يوجد حقل نص حر لإدخال كلمات أو أسماء أو كلمات مرور حالية، لذلك لا تُستخدم المسافات أو الأحرف ذات العلامات النطقية أو أنظمة الكتابة غير اللاتينية كمدخلات. ولا تفترض أن كل موقع يقبل جميع الرموز التي قد ينشئها المولد. إذا رفض النموذج النتيجة، فاتبع القواعد التي يوضحها بدلا من تعديل كلمة مرور قوية مرارا حتى تتحول إلى نمط يسهل تذكره.
الخصوصية وإنشاء كلمات المرور على الخادم
تُنشأ كلمة المرور على الخادم. وتنتقل الإعدادات التي اخترتها إليه عبر HTTPS ولا تُخزن. لذلك ليس صحيحا القول إن العملية تتم بالكامل على جهازك.
يحمي HTTPS المعلومات أثناء انتقالها بين المتصفح والخادم، بشرط أن يكون الاتصال صالحا. أما اختراق الجهاز فهو خطر منفصل يتعلق بنقطة الاتصال، وقد يؤدي إلى كشف البيانات قبل تشفيرها أو بعد فك تشفيرها. تجنب إنشاء كلمات مرور الحسابات أو التعامل معها على جهاز مشترك، أو أمام شاشة متروكة بلا مراقبة، أو على جهاز قد يحتوي على برمجيات خبيثة. لا يستطيع أي مولد عبر الإنترنت حماية كلمة المرور بعد نسخها إلى تطبيق غير آمن أو كشفها عبر الحافظة.
كيف أحفظ كلمة المرور التي أنشأتها؟
احفظ كلمة المرور المنشأة في مدير كلمات مرور موثوق، لا في ملف ملاحظات أو جدول بيانات أو مسودة بريد إلكتروني أو مستند يحمل اسم الحساب. يجمع مدير كلمات المرور بيانات اعتماد كل حساب، ويمكنه ملء كلمات المرور العشوائية الطويلة، كما يقلل إغراء إعادة استخدام كلمة المرور نفسها.
عند حفظ بيانات حساب بريد إلكتروني، أو خدمة مصرفية عبر الإنترنت، أو حساب Microsoft 365، أو صفحة إدارة جهاز التوجيه، احفظ عنوان الموقع الدقيق مع بيانات الاعتماد. يساعد ذلك على تجنب إدخال كلمة المرور في صفحة تصيد احتيالي شبيهة بالموقع الأصلي. فعّل المصادقة متعددة العوامل إذا كانت الخدمة تدعمها، ويفضل استخدام تطبيق مصادقة أو مفتاح أمان عندما يوفر إعداده والتحقق من المستخدم عاملا إضافيا. تسجيل الدخول بمفتاح مرور خيار منفصل، ولا يُعد بالضرورة مصادقة متعددة العوامل.
احتفظ بمعلومات استرداد مدير كلمات المرور في مكان آمن. فلن تفيد كلمة المرور الطويلة كثيرا إذا فقد صاحب الحساب بيانات الاعتماد المحفوظة وطريقة الاسترداد المتاحة معا. يمكن أن يساعد مدقق قوة كلمة المرور في تقييم كلمة مرور حالية، لكن لا تعتبر درجة القوة دليلا على أن كلمة مرور أعيد استخدامها أو كُشفت سابقا أصبحت آمنة.
أخطاء شائعة عند إنشاء كلمات المرور
- إنشاء كلمة مرور قوية واحدة ثم إعادة استخدامها في عدة حسابات.
- اختصار النتيجة لأنها تبدو غير مريحة عند الكتابة.
- استبدال عدة محارف عشوائية باسم أو تاريخ أو نمط من لوحة المفاتيح.
- حفظ كلمات المرور في ملف ملاحظات غير محمي أو إرسالها إلى نفسك عبر البريد الإلكتروني.
- تجاهل الحد الأقصى للطول أو قواعد الرموز المسموح بها في الموقع.
- افتراض أن التعقيد وحده يعوض قصر كلمة المرور.
لا يستطيع أي مولد منع التصيد الاحتيالي، أو البرمجيات الخبيثة، أو الهجمات على آليات استرداد الحساب، أو سوء تخزين إحدى الخدمات لكلمات المرور. استخدم كلمة مرور فريدة ومنشأة عشوائيا كجزء من حماية الحساب، إلى جانب تحديث البرامج، والمصادقة متعددة العوامل، والتعامل الحذر مع رموز الاسترداد.
الأسئلة الشائعة
هل يمكن أن يرفض موقع كلمة مرور عشوائية؟
نعم. قد تفرض المواقع حدا أقصى للطول، أو تمنع رموزا معينة، أو تشترط وجود محرف واحد على الأقل من مجموعات محددة. اقرأ رسالة التحقق بعناية، وأنشئ كلمة مرور أخرى متوافقة بدلا من حذف بعض المحارف من دون التأكد من الطول النهائي.
هل يجب أن أغير كلمة المرور القوية بانتظام؟
عادة لا تكون التغييرات الدورية ضرورية، إلا إذا اشترطها صاحب العمل أو الخدمة. غيّر كلمة المرور فورا إذا ظهرت ضمن بيانات مسربة، أو شاركتها مع شخص آخر، أو أدخلتها في صفحة مشبوهة، أو كان من المحتمل أن تكون قد كُشفت على جهاز مخترق.
هل كلمة مرور بطول 2,048 محرفا عملية؟
غالبا لا. فرغم أن الحد الأقصى في المولد هو 2,048 محرفا، قد تفرض الخدمة المقصودة أو برامج التخزين حدا أقل. اختر كلمة مرور طويلة تقبلها الخدمة، ويمكن لمدير كلمات المرور تخزينها وملؤها بصورة موثوقة.
هل أستطيع استخدام كلمة مرور منشأة لشبكة Wi-Fi؟
نعم، بشرط أن يقبل جهاز التوجيه والأجهزة المتصلة طولها ومحارفها. قد يكون إدخال كلمات المرور الطويلة جدا أو الرموز غير المريحة صعبا على أجهزة التلفزيون والطابعات ومنصات الألعاب، لذا تحقق من التوافق قبل تحديث بيانات جميع الأجهزة.
هل يمكن أن ينشئ المولد كلمة المرور نفسها مرتين؟
التطابق ممكن نظريا، لأن التوليد العشوائي يختار دائما من مجموعة محدودة من النتائج. لكن عند استخدام كلمة مرور طويلة بما يكفي ومجموعة واسعة من المحارف، لا يمثل التكرار العرضي مشكلة عملية في الاستخدام اليومي. ومع ذلك، احفظ كل بيانات اعتماد مع الحساب الصحيح، وتحقق من الإدخال قبل الاعتماد عليه.
أدوات مشابهة
تأكد من أن كلمات المرور الخاصة بك قوية وآمنة باستخدام أداة فحص قوة كلمة المرور الخاصة بنا، التي تقدم ملاحظات مفصلة.
الأدوات الشائعة
أنشئ توقيعك الخاص وقم بتنزيله بسهولة باستخدام أداة إنشاء التوقيعات الخاصة بنا للتوقيعات الإلكترونية المخصصة.
احسب حجم أي نص بالبايت (B) أو الكيلوبايت (KB) أو الميجابايت (MB) باستخدام أداة حساب حجم النص لدينا.
استخدم أداة البحث العكسي عن IP للعثور على النطاق أو المضيف المرتبط بأي عنوان IP بسرعة وسهولة.
استخدم أداة البينج الخاصة بنا للتحقق من حالة ووقت استجابة أي موقع ويب أو خادم أو منفذ بسرعة وكفاءة.
أداة البحث عن عنوان IP من Digily Link توفر معلومات مفصلة عن أي عنوان IP. استخدم هذه الخدمة المجانية عبر الإنترنت للحصول على بيانات شاملة عن IP.
أنشئ رابط WhatsApp المجاني فورًا باستخدام أداة إنشاء روابط WhatsApp. أضف رسالة مخصصة وابدأ المحادثات بنقرة واحدة، دون تسجيل دخول أو برمجة.